

Azure Container Foundation

Agenter som tar över uppgifter behöver en plats att köra på, och den platsen består av containrar. Vi bygger den som kod i er tenant, håller den uppdaterad enligt ett fast schema och driver den som Managed Service av glueckkanja AG efter samma standard som Azure Foundation, Data Foundation och AI Foundation.
En plats där arbetet sker
De första agenterna i företagen besvarar frågor, och det gör de numera förvånansvärt bra. Det intressanta börjar när en av dem tar över uppgifter, stämmer av beställningar, skapar ärenden, förbereder offerter. För det behöver den verktyg, en MCP-server, en pipeline för sina dokument och en plats där allt detta körs kontinuerligt. Den platsen består av containrar, vare sig man planerat det så eller inte.
Många företag har redan en sådan plats, oftast som enskilda kluster från enskilda projekt, och vart och ett av dem var ett bra beslut. När den första agenten som arbetar med företagsdata ansluter behövs det dock en gemensam standard för nätverk och identitet, ett fast schema för uppdateringar och personer som driver alltihop. Det är precis vad Azure Container Foundation är.
Agenterna är redo. Nu får de en plats att arbeta på.
skiljer två minor-versioner av Kubernetes åt. Tre gånger om året händer det alltså något nytt, och en plattform som håller jämna steg förblir aktuell.
stöder AKS samtidigt, den aktuella och de två föregående. Den som uppdaterar regelbundet befinner sig alltid inom supporten.
finns därefter för att komma ikapp, innan AKS från juni 2027 uppgraderar på egen hand. Den som planerar sina uppgraderingar behöver aldrig den fristen.
lyfter vi era kluster till nästa Kubernetes-version, planerbart, aviserat och avstämt med er.
Fyra vanliga startpunkter
Varje väg till containrar börjar med ett pragmatiskt beslut, och de fyra vanligaste har vi stött på i nästan varje företag. Inget av dem är fel. Var och ett bär till en viss punkt, och det lönar sig att känna till den punkten innan man når den.
"Kubernetes driver vi själva."
Det fungerar, och ofta fungerar det till och med bra, så länge de en eller två specialister som behärskar det finns på plats. Deras tid är dock värdefull, och mellan uppgraderingar, node images och certifikat räcker den sällan till för det de egentligen rekryterades för: arkitektur och applikationer.
"Varje team får sitt eget kluster."
Det går snabbt och ger teamen frihet. Efter ett år står det dock flera nätverkskoncept och lika många sätt att lagra secrets bredvid varandra. En gemensam grund tar ingenting från teamens frihet, men mycket av deras underhåll.
"Publikt till en början, säkerheten fixar vi senare."
För en prototyp är det rimligt, och en publik endpoint är klar på några minuter. Senare kommer dock tillförlitligt, oftast med den första revisionen, och fram till dess är det betydligt enklare att starta i en miljö som är privat från början.
"En partner bygger upp den, driften klarar vi själva."
En välgjord uppbyggnad är mycket värd, och på godkänningsdagen är plattformen helt uppdaterad. Sedan dyker det dock upp en ny Kubernetes-version var fjärde månad, och en plattform som ska växa med verksamheten behöver någon som driver den löpande.
Det brukar påpekas att AKS redan är en managed service. Det stämmer för control plane, eftersom Microsoft driver API-server, etcd och scheduler på ett tillförlitligt sätt. Node Pools, uppgraderingar, nätverk, policies, registry, secrets och monitoring är däremot kundens ansvar, och det är precis den nivån vi tar över. Det är nivån där ett kluster blir en plattform.
En plattform, två compute-modeller
Azure Kubernetes Service och Azure Container Apps är två sätt att köra containrar, och båda ingår i Foundation. Vilket alternativ en applikation får avgörs av sex krav, och det är oftast snabbt utrett. Vad Foundation tillhandahåller för båda framgår längst ned.
| Applikationen behöver | Kubernetes-APIAzure Kubernetes ServiceFör allt som kräver det fullständiga Kubernetes-API:et. Vi driver kluster, node pools och namespaces. | Utan Kubernetes-APIAzure Container AppsFör tjänster, agenter och jobb. Mindre driftoverhead, förbrukningsbaserad debitering och scale-to-zero. |
|---|---|---|
| det fullständiga Kubernetes-API:et, Helm Charts och operatorer | ingår | ingår inte |
| egna modeller på GPU Node Pools | ingår | ingår inte |
| Windows-containrar | ingår | ingår inte |
| scale-to-zero och förbrukningsbaserad debitering | ingår inte | ingår |
| jobb som startar, körs och är klara | ingår | ingår |
| minsta möjliga driftoverhead | ingår inte | ingår |
| Registry med image scanning, Key Vault, Monitor, Policy, Defender for Containers, Entra ID och privat nätverk från Foundation | ingår | ingår |
- det fullständiga Kubernetes-API:et, Helm Charts och operatorer
- egna modeller på GPU Node Pools
- Windows-containrar
- scale-to-zero och förbrukningsbaserad debitering
- jobb som startar, körs och är klara
- minsta möjliga driftoverhead
- Registry med image scanning, Key Vault, Monitor, Policy, Defender for Containers, Entra ID och privat nätverk från Foundation
- det fullständiga Kubernetes-API:et, Helm Charts och operatorer
- egna modeller på GPU Node Pools
- Windows-containrar
- scale-to-zero och förbrukningsbaserad debitering
- jobb som startar, körs och är klara
- minsta möjliga driftoverhead
- Registry med image scanning, Key Vault, Monitor, Policy, Defender for Containers, Entra ID och privat nätverk från Foundation
Utan särskilda krav rekommenderar vi Container Apps. Den som behöver båda får båda, med en gemensam security-baslinje.
Sex byggstenar, en standard
Varje anslutning är ett beslut
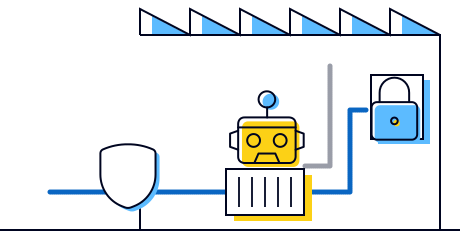
Den som ger en agent verktyg ger den räckvidd, och i Container Foundation är varje anslutning den använder ett medvetet beslut. Plattformen är till en början privat: inkommande trafik passerar en Web Application Firewall, utgående Azure Firewall, och secrets finns i Azure Key Vault, nåbara via Private Endpoints. Azure Policy granskar varje deployment innan det startar, och Microsoft Defender for Containers ser images såväl som körande containrar. Vi själva når plattformen via Azure Lighthouse, Privileged Admin Workstations och Azure Bastion.
Vad en enda öppen anslutning kan ställa till med visade incidenten hos OpenAI och Hugging Face i juli. Anslutningar man känner till och har beskrivit kan man också stå för.
Vad som förändras, beroende på vem som frågar
En budget per applikation
Varje applikation får sin egen resource group med budget och kostnadsöversikt. Vad en tjänst kostar är känt innan någon ens hinner fråga.

En baslinje för varje container
Nätverk, identiteter, policies och scanning gäller lika för varje applikation, oavsett om den körs i AKS eller i Container Apps. Undantag är möjliga och samtidigt synliga, eftersom de finns i koden.
Nya tjänster utan nytt projekt
En ny applikation är ett standard request och inget infrastrukturprojekt. Plattformen finns redan på plats, och applikationen flyttar in med namespace, budget och behörigheter utan krångel.
Varje förändring som ett diff
Plattformen uppstår ur kod, inte ur klick i portalen. Vad som ändrats, när det skedde och vem som godkände det finns i repositoryt, och er revision hittar svar där innan den hinner ställa frågor.
Vad "managed" innebär för AKS
För AKS driver Microsoft control plane, och det gör de tillförlitligt. Allt ett kluster därutöver behöver, från node pools till monitoring, tar vi hand om, så att era team kan fokusera på det lager där er verksamhet faktiskt sitter. Landing zone-lagret under tar vi även det, om ni lägger till Azure Foundation.
- Era applikationerAgenter, API:er, pipelines och microservices, med images, CI/CD och affärslogikNi eller er partner*
- Container-plattformNamespaces och environments, node pools och node images, Kubernetes-uppgraderingar, behörigheter via Entra IDControl Plane: MicrosoftglueckkanjaPlattformstjänsterRegistry med image scanning, Key Vault, Azure Policy, Defender for Containers, monitoring och alertingglueckkanja
- Landing ZoneGovernance, nätverk, policies och security. Drivs av er eller er partner, men med Azure Foundation tar vi över även detta lager.Azure Foundation
Utan Foundation äger ni alla lager utom control plane.
* Hos er stannar också ansvaret för era applikationers tillgänglighet, backup av persistent storage, rightsizing av nodes och support till slutanvändare.
Lite mer uppdaterat varje månad
En container-plattform utvecklas i kvartal, och den som håller jämna steg med den märker det knappt i vardagen. Vi håller den därför uppdaterad enligt ett fast schema, och ni ser månadsvis i förväg vad vi gör och vad ni behöver kontrollera.
- glueckkanja: spelar in node images varje månad, lyfter klustren till nästa Kubernetes-version kvartalsvis och spelar in Foundation Functional Update en gång om året, här exemplifierat i november.
- Kund: kontrollerar statusen på sina applikationer efter varje image-uppdatering, granskar användningen av Kubernetes-API:et inför varje uppgradering och stämmer av tidpunkten för Functional Update med oss.
Foundation har versioner precis som en mjukvara, och varje version stöder vi i tolv månader. Mellan det aktuella releaset och det som körs i er tenant är det därför aldrig mer än ett år, och en plattform som sätts upp idag är lika aktuell om två år som den är nu.
Varje ny applikation startar på samma plattform
Den andra applikationen är plattformens finaste stund, för den flyttar in utan att någon behöver bygga något nytt. I Foundation tar varje applikation samma väg i fem steg, den tionde precis som den första.
- 1Anmäl applikationenErt team anmäler applikationen som ett standard request, med compute-modell, storlek och budget.
- 2Stäm av ramarnaVi reder ut namespace eller environment, åtkomster och nätverksvägar tillsammans med er.
- 3Rulla ut miljönVi skapar miljön som kod, med budget, kostnadsöversikt och behörigheter via Entra ID.
- 4Leverera applikationenErt team levererar via sin egen CI/CD-pipeline till registret och upp på plattformen.
- 5Driva tillsammansVi driver plattformen och monitoringen, ni er applikation, och båda ser samma data.
Vad som körs på plattformen
- Agent med MCP-server
- Webb-API
- RAG-pipeline
- Batch-jobb
- Microservices med Helm
- Modell på GPU
En plattform som bär en applikation är ett projekt. Med den andra blir den en plattform.
Från workshop till drift
- Fastställ parametrarFastställ parametrarI en endagsworkshop fastställer vi tillsammans compute-modeller, nätverk, node pools och behörigheter.
- Rulla ut plattformenRulla ut plattformenFoundation skapas från koden i GitHub, i er tenant och efter era parametrar, utan ett enda klick i portalen.
- Överlämna och utbildaÖverlämna och utbildaVi överlämnar plattformen med dokumentation och visar era team i ett hands-on-training hur applikationer flyttar in.
- Ta över driftenTa över driftenMed runbook och soft launch övergår plattformen till Managed Azure Container Foundation, och från och med då driver vi den.
Hur Foundation är byggd
Benjamin Dassow och Jonas Budde, båda cloud-arkitekter hos oss, visar på knappt en timme vad Azure Container Foundation består av, när Container Apps och när AKS är det bättre valet, och hur autentisering, nätverk och Defender for Containers hänger ihop. I slutet behandlas driftmodellen, det vill säga frågan om vem som ansvarar för vad efter go-live.
Die Holy Trinity


Det börjar med 60 minuter
Briefing med Azure-teamet
En timme med vårt Azure-team räcker för att reda ut vilka applikationer och agenter som ska köras härnäst, vad som redan finns i form av kluster och container-tjänster och vilket compute-modell som passar vad. Efteråt vet ni om Foundation bygger vidare på er Azure Foundation eller står för sig, och hur vägen till drift ser ut. Resultatet är ert, oavsett vem ni väljer att gå vidare med.
- ApplikationerUse CasesVilka tjänster och agenter som ska flytta in på plattformen först.
- Befintligt lägeKluster och tjänsterVad som redan körs och vad som kan tas över.
 ComputeAKS eller Container AppsVilket modell som passar vilken applikation.
- GrundLanding ZoneOm Azure Foundation redan finns på plats eller ska ingå.
Vad vi får höra i det första samtalet
AKS hanteras ju av Microsoft. Vad behöver vi er till?
Till allt ovanför control plane. Microsoft driver API-server, etcd och scheduler, och det gör de tillförlitligt. Node Pools, Kubernetes-uppgraderingar, nätverk, policies, registry, secrets och monitoring stannar däremot hos er, och den nivån tar vi över i ett fast schema och som kod.
Vi har egna Kubernetes-specialister.
Desto bättre, för de vet bättre än någon annan hur mycket av deras tid som går till uppgraderingar och node images. Med Foundation arbetar de med applikationer och arkitektur, och det återkommande underhållet tar vi hand om. Chansen är god att de är bland de första att välkomna det.
Vi har redan kluster. Måste vi börja om?
Inte nödvändigtvis, det reder vi ut i briefingen. Ofta är det dock enklare att flytta applikationer till en plattform som uppstår som kod än att i efterhand standardisera ett organiskt växet kluster, och det sker applikation för applikation, i er takt. Era containrar och pipelines förblir som de är.
Kubernetes är för komplext för oss.
Det är ett gott skäl för Container Apps, och ett lika gott skäl för Foundation. Många applikationer behöver inte Kubernetes-API:et alls och körs i Azure Container Apps med betydligt mindre driftoverhead. Där AKS krävs ligger komplexiteten hos oss.
Gör vi oss beroende av er?
Nej. Foundation består av Azure-tjänster i er tenant, inte av proprietär programvara från oss. Om ni vill ta över driften själva eller överlämna den till en annan partner får ni infrastrukturkoden och driften mot en transition fee.
Vilka operativsystem körs på noderna?
Azure Linux och Windows Server, i de versioner som AKS stöder för tillfället.
Vad tar ni inte hand om?
Tillgängligheten för era applikationer, backup av persistent storage, rightsizing av nodes och support till slutanvändare. Dessa uppgifter hör till applikationen, som ni eller er partner ansvarar för. Det innebär också att ni månadsvis kontrollerar statusen på era applikationer och inför varje Kubernetes-uppgradering granskar användningen av Kubernetes-API:et, för då förblir uppgraderingen ett inbokat tillfälle och inte en händelse.
Behöver vi Azure Foundation för det här?
Nej, men de passar väl ihop. På Azure Foundation ärver Container Foundation dess nätverk, security och compliance, men den fungerar också på egen hand.
Hur hänger Container Foundation ihop med AI Foundation?
De kompletterar varandra. På AI Foundation skapas agenter, och i Container Foundation körs deras verktyg, MCP-servrar, pipelines och egna modeller. Båda delar identitet, guardrails och driftmodell.
Vad kostar Azure Container Foundation?
Fakturering sker månadsvis, för AKS med en grundavgift per kluster och en avgift per hanterat namespace, för Container Apps med en grundavgift per environment. Azure-förbrukningen står ni för själva. Ett prisförslag får ni så snart det är klart vilka applikationer som ska flytta in på plattformen.
Mer i ämnet

Vem har byggt de här agenterna?
E7 samlar E5, Copilot, Entra Suite och Agent 365 i ett paket. Men en licens städar inte upp en tenant. ...
Let´s Gossip the Cloud. Vår podcast om Azure.
Molnmyter, Azure-kostnader, Infrastructure as Code, DevOps och data: i vår podcast The Cloud Gossip pratar Sarah och Lisa med konsulter ...
Outbreak. Vad OpenAI/Hugging-Face-incidenten avslöjar och vad den inte avslöjar
En AI-agent bryter sig ut ur sin testmiljö, hittar en zero-day och hackar ett annat företag. Låter som filmmanus, men ...
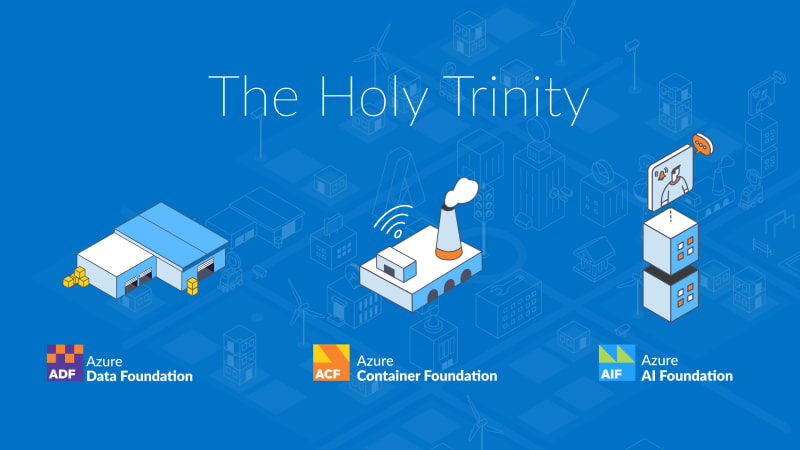
The Holy Trinity: vad AI verkligen behöver för att arbeta
Ett tillverkande företag vill veta vilka av dess 14 000 SKU:er som faktiskt är lönsamma. Svaret ligger i tre system ...
Microsoft Frontier Partner: vi hör till
Sedan en tid tillbaka finns det en ny topputmärkelse i Microsoft AI Cloud Partner Program, Frontier Partner Badge. Microsoft tilldelar ...
Sex Agents. Fyra veckor. Skarp drift.
Sex företag, fyra veckors byggfas, sex fungerande AI Agents – det var den första glueckkanja AI Agent Hackathon. Kiekert, Dr. ...
Kontakta oss nu
