

Azure Container Foundation

Gli agenti che svolgono compiti concreti hanno bisogno di un posto dove girare, e quel posto è fatto di container. Lo costruiamo come codice nel tuo tenant, lo manteniamo aggiornato con cadenza regolare e lo gestiamo come Managed Service di glueckkanja AG secondo lo stesso standard di Azure Foundation, Data Foundation e AI Foundation.
Un posto dove lavorare
I primi agenti nelle aziende rispondono a domande, e lo fanno ormai con una precisione sorprendente. Le cose si fanno interessanti quando uno di loro inizia a svolgere compiti veri: confrontare ordini, aprire ticket, preparare offerte. Per farlo ha bisogno di strumenti, un MCP-Server, una pipeline per i suoi documenti e un posto in cui tutto questo giri in modo stabile. Quel posto è fatto di container, che lo si sia pianificato o meno.
Molte aziende hanno già un posto simile, di solito come cluster separati nati da progetti singoli, ognuno frutto di una buona decisione. Con il primo agente che lavora su dati aziendali, però, serve uno standard comune per rete e identità, una cadenza per gli aggiornamenti e persone che gestiscano il tutto. Questo è esattamente la Azure Container Foundation.
Gli agenti sono pronti. Ora hanno un posto dove lavorare.
separano due minor version di Kubernetes. Tre volte l'anno arriva qualcosa di nuovo, e una piattaforma che stare al passo rimane sempre attuale.
supporta AKS contemporaneamente: quella corrente e le due precedenti. Chi aggiorna regolarmente si muove sempre all'interno del supporto ufficiale.
restano per recuperare prima che AKS aggiorni autonomamente a partire da giugno 2027. Chi pianifica gli upgrade non avrà mai bisogno di questa finestra.
portiamo i tuoi cluster alla versione successiva di Kubernetes, in modo pianificato, comunicato in anticipo e concordato con te.
Quattro buoni punti di partenza
Ogni percorso verso i container inizia con una decisione pragmatica, e le quattro più comuni le abbiamo incontrate in quasi ogni azienda. Nessuna è sbagliata. Ognuna regge fino a un certo punto, e vale la pena conoscere quel punto prima di raggiungerlo.
«Kubernetes lo gestiamo noi.»
Funziona, e spesso funziona anche bene, finché ci sono uno o due specialisti che lo padroneggiamo. Il loro tempo è prezioso, però, e tra upgrade, node image e certificati ne rimane raramente abbastanza per ciò per cui li hai davvero: architettura e applicazioni.
«Ogni team ha il suo cluster.»
È veloce e dà autonomia ai team. Dopo un anno, però, coesistono diversi concetti di rete e altrettanti modi di gestire i secret. Una base comune non toglie nulla alla libertà dei team, ma elimina una buona parte della manutenzione.
«Per ora pubblico, la security viene dopo.»
Per un prototipo è accettabile, e un endpoint pubblico si configura in pochi minuti. Il "dopo" arriva però puntualmente, di solito con il primo audit, e fino ad allora è molto più semplice partire da un ambiente privato fin dall'inizio.
«Un partner la costruisce, poi la gestiamo da soli.»
Un'architettura solida vale molto, e al momento del collaudo la piattaforma è aggiornata. Dopodiché, ogni quattro mesi esce una nuova versione di Kubernetes, e una piattaforma che deve crescere ha bisogno di qualcuno che la gestisca in modo continuativo.
Rimane l'obiezione che AKS sia già un Managed Service. È vero per il control plane: API server, etcd e scheduler li gestisce Microsoft in modo affidabile. Node pool, upgrade, rete, policy, registry, secret e monitoring restano però responsabilità del cliente, ed è esattamente questo livello che prendiamo in carico. È il livello in cui un cluster diventa una piattaforma.
Una piattaforma, due modelli di compute
Azure Kubernetes Service e Azure Container Apps sono due modi di eseguire container, ed entrambi fanno parte della Foundation. Quale dei due riceve un'applicazione dipende da sei requisiti, e nella maggior parte dei casi la risposta arriva in fretta. Quello che la Foundation mette a disposizione per entrambi è riportato in fondo.
| L'applicazione richiede | Kubernetes APIAzure Kubernetes ServicePer tutto ciò che richiede l'API completa di Kubernetes. Gestiamo cluster, node pool e namespace. | Senza Kubernetes APIAzure Container AppsPer servizi, agenti e job. Meno overhead operativo, billing a consumo, scale-to-zero incluso. |
|---|---|---|
| l'API completa di Kubernetes, Helm Chart e operatori | incluso | non incluso |
| modelli propri su GPU node pool | incluso | non incluso |
| Windows container | incluso | non incluso |
| scale-to-zero e billing a consumo | non incluso | incluso |
| job che partono, girano e terminano | incluso | incluso |
| il minimo overhead operativo | non incluso | incluso |
| Registry con Image Scanning, Key Vault, Monitor, Policy, Defender for Containers, Entra ID e rete privata dalla Foundation | incluso | incluso |
- l'API completa di Kubernetes, Helm Chart e operatori
- modelli propri su GPU node pool
- Windows container
- scale-to-zero e billing a consumo
- job che partono, girano e terminano
- il minimo overhead operativo
- Registry con Image Scanning, Key Vault, Monitor, Policy, Defender for Containers, Entra ID e rete privata dalla Foundation
- l'API completa di Kubernetes, Helm Chart e operatori
- modelli propri su GPU node pool
- Windows container
- scale-to-zero e billing a consumo
- job che partono, girano e terminano
- il minimo overhead operativo
- Registry con Image Scanning, Key Vault, Monitor, Policy, Defender for Containers, Entra ID e rete privata dalla Foundation
In assenza di requisiti specifici, consigliamo Container Apps. Chi ha bisogno di entrambi li ottiene entrambi, con una security baseline comune.
Sei moduli, uno standard
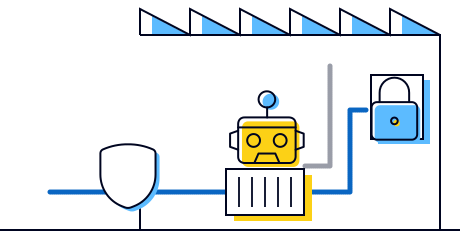
Ogni connessione è una scelta consapevole
Chi dà strumenti a un agente gli dà anche portata, e nella Container Foundation ogni connessione che utilizza è una scelta consapevole. La piattaforma è inizialmente privata: il traffico in ingresso passa per una Web Application Firewall, quello in uscita per Azure Firewall, e i secret risiedono in Azure Key Vault, raggiungibili tramite Private Endpoint. Azure Policy verifica ogni deployment prima che parta, e Microsoft Defender for Containers monitora le immagini così come i container in esecuzione. Noi stessi accediamo tramite Azure Lighthouse, Privileged Admin Workstation e Azure Bastion.
Cosa può provocare una singola connessione aperta lo ha mostrato a luglio l'incidente presso OpenAI e Hugging Face. Le connessioni che si conoscono e si hanno documentato si possono giustificare.
Cosa cambia, a seconda di chi chiede
Un budget per applicazione
Ogni applicazione ha il proprio resource group con budget e vista di costo. Quanto costa un servizio è chiaro prima ancora che qualcuno lo chieda.

Una baseline per ogni container
Rete, identità, policy e scanning si applicano in modo uniforme a ogni applicazione, che giri in AKS o in Container Apps. Le eccezioni restano possibili e al tempo stesso visibili, perché stanno nel codice.
Nuovi servizi senza un nuovo progetto
Una nuova applicazione è uno standard request, non un progetto infrastrutturale. La piattaforma è già pronta e l'applicazione entra direttamente con namespace, budget e autorizzazioni.
Ogni modifica come diff
La piattaforma nasce dal codice, non da clic nel portale. Cosa è cambiato, quando e chi lo ha approvato è tutto nel repository, e il tuo team di revisione trova le risposte prima ancora di formulare le domande.
Cosa significa "managed" per AKS
Per AKS, Microsoft gestisce il control plane in modo affidabile. Tutto ciò che un cluster richiede in più, dai node pool al monitoring, lo gestiamo noi, così i tuoi team possono concentrarsi sul livello in cui risiede il tuo business. La Landing Zone sottostante la prendiamo in carico se aggiungi la Azure Foundation.
- Le tue applicazioniAgenti, API, pipeline e microservizi, con immagini, CI/CD e business logicTu o il tuo partner*
- Piattaforma containerNamespace e environment, node pool e node image, Kubernetes upgrade, autorizzazioni tramite Entra IDControl Plane: MicrosoftglueckkanjaServizi di piattaformaRegistry con Image Scanning, Key Vault, Azure Policy, Defender for Containers, monitoring e alertingglueckkanja
- Landing ZoneGovernance, rete, policy e security. Gestita da te o dal tuo partner; con la Azure Foundation prendiamo in carico anche questo livello.Azure Foundation
Senza Foundation, tutti i livelli al di sopra del control plane rimangono di tua responsabilità.
* Rimangono anche di tua competenza la disponibilità delle tue applicazioni, il backup del Persistent Storage, il rightsizing dei node e il supporto agli utenti finali.
Ogni mese un passo avanti
Una piattaforma container evolve per trimestri, e chi la mantiene al passo se ne accorge appena nel quotidiano. Per questo la teniamo aggiornata seguendo un piano fisso, e puoi vedere in anticipo, mese per mese, cosa facciamo e cosa tocca verificare a te.
- glueckkanja: aggiorna le Node Images ogni mese, porta i cluster alla versione successiva di Kubernetes ogni trimestre e rilascia il Functional Update della Foundation una volta all'anno, qui a titolo di esempio a novembre.
- Cliente: verifica lo stato delle sue applicazioni dopo ogni aggiornamento delle immagini, controlla l'utilizzo dell'API di Kubernetes prima di ogni upgrade e concorda con noi la data del Functional Update.
La Foundation stessa ha versioni come un software, e ognuna è supportata per dodici mesi. Tra il release corrente e lo stato nel tuo tenant non passa quindi mai più di un anno, e una piattaforma che nasce oggi sarà altrettanto aggiornata tra due anni.
Ogni nuova applicazione parte dalla stessa piattaforma
La seconda applicazione è il momento più bello per una piattaforma, perché entra senza che nessuno debba costruire nulla di nuovo. Nella Foundation ogni applicazione percorre lo stesso percorso in cinque passi, la decima esattamente come la prima.
- 1Registrare l'applicazioneIl tuo team invia la richiesta come standard request, specificando modello di compute, dimensioni e budget.
- 2Definire il perimetroConcordiamo insieme namespace o environment, accessi e percorsi di rete.
- 3Eseguire il deployment dell'ambientePredisponiamo l'ambiente come codice, con budget, vista di costo e autorizzazioni tramite Entra ID.
- 4Consegnare l'applicazioneIl tuo team fa il deploy tramite la propria CI/CD pipeline verso la registry e la piattaforma.
- 5Gestire insiemeNoi gestiamo piattaforma e monitoring, tu la tua applicazione, e tutti vedono gli stessi dati.
Cosa gira sulla piattaforma
- Agente con MCP-Server
- Web API
- RAG Pipeline
- Batch Job
- Microservizi con Helm
- Modello su GPU
Una piattaforma che supporta una sola applicazione è ancora un progetto. Con la seconda diventa una piattaforma vera.
Dal workshop all'operatività
- Definire i parametriDefinire i parametriIn un workshop di un giorno definiamo insieme modelli di compute, rete, node pool e autorizzazioni.
- Eseguire il deployment della piattaformaEseguire il deployment della piattaformaLa Foundation nasce dal codice in GitHub, nel tuo tenant e secondo i tuoi parametri, senza un solo clic nel portale.
- Consegnare e formareConsegnare e formareConsegniamo la piattaforma con la relativa documentazione e mostriamo ai tuoi team nel hands-on training come le applicazioni fanno il loro ingresso.
- Avviare la gestioneAvviare la gestioneCon runbook e soft launch la piattaforma passa alla Managed Azure Container Foundation, e da quel momento in poi la gestiamo noi.
Come è costruita la Foundation
Benjamin Dassow e Jonas Budde, entrambi cloud architect nel nostro team, mostrano in poco meno di un'ora di cosa è composta la Azure Container Foundation, quando conviene scegliere Container Apps e quando AKS, e come autenticazione, rete e Defender for Containers lavorano insieme. A chiudere il webcast è il modello operativo, ovvero la domanda su chi è responsabile di cosa dopo il go-live.
Die Holy Trinity


Si parte con 60 minuti
Briefing con il team Azure
Un'ora con il nostro team Azure è sufficiente per chiarire quali applicazioni e agenti devono girare per primi, cosa esiste già in termini di cluster e servizi container e quale modello di compute va dove. Alla fine sai se la Foundation si appoggia alla tua Azure Foundation o sta da sola, e come si arriva all'operatività. Il risultato è tuo, indipendentemente da chi sceglierai come partner.
- ApplicazioniUse CasesQuali servizi e agenti entrano per primi sulla piattaforma.
- InventarioCluster e serviziCosa è già in esecuzione e cosa si può portare con sé.
 ComputeAKS o Container AppsQuale modello si adatta a quale applicazione.
- FondamentaLanding ZoneSe la Azure Foundation è già presente o si aggiunge insieme.
Le domande che ci vengono poste al primo incontro
AKS è già gestito da Microsoft. A cosa servite voi?
A tutto ciò che sta sopra il control plane. Microsoft gestisce API server, etcd e scheduler in modo affidabile. Node pool, Kubernetes upgrade, rete, policy, registry, secret e monitoring rimangono però responsabilità tua, ed è esattamente questo livello che prendiamo in carico con cadenza fissa e come codice.
Abbiamo già persone specializzate su Kubernetes.
Meglio così, perché sanno meglio di chiunque altro quanta parte del loro tempo finisce in upgrade e node image. Con la Foundation lavorano su applicazioni e architettura, mentre la manutenzione ricorrente la gestiamo noi. È probabile che siano i primi a esserne contenti.
Abbiamo già dei cluster. Dobbiamo ricominciare da zero?
Non necessariamente, lo chiariremo nel briefing. Spesso è però più semplice migrare le applicazioni su una piattaforma nata come codice piuttosto che standardizzare a posteriori un cluster cresciuto nel tempo, applicazione per applicazione, al tuo ritmo. I tuoi container e le tue pipeline rimangono invariati.
Kubernetes è troppo complesso per noi.
È un buon motivo per scegliere Container Apps, ed è un altrettanto buon motivo per la Foundation. Molte applicazioni non hanno bisogno dell'API di Kubernetes e girano su Azure Container Apps con un overhead operativo decisamente inferiore. Dove AKS è necessario, la complessità rimane da noi.
Creiamo una dipendenza da voi?
No. La Foundation è composta da servizi Azure nel tuo tenant, non da un software proprietario nostro. Se vuoi prendere in carico la gestione autonomamente o passarla a un altro partner, ricevi il codice infrastrutturale e la documentazione operativa dietro una transition fee.
Quali sistemi operativi girano sui node?
Azure Linux e Windows Server, nelle versioni attualmente supportate da AKS.
Cosa non prendete in carico?
La disponibilità delle tue applicazioni, il backup del Persistent Storage, il rightsizing dei node e il supporto agli utenti finali. Questi compiti appartengono all'applicazione, di cui sei responsabile tu o il tuo partner. Rientra in questo anche il fatto che tu verifichi mensilmente lo stato delle tue applicazioni e, prima di ogni Kubernetes upgrade, l'utilizzo dell'API di Kubernetes: così l'upgrade rimane un appuntamento pianificato e non diventa un imprevisto.
È necessaria la Azure Foundation?
No, ma le due si integrano bene. Sulla Azure Foundation la Container Foundation ne eredita rete, security e compliance, ma funziona altrettanto bene in modo autonomo.
Che relazione c'è tra la Container Foundation e la AI Foundation?
Le due si completano. Sulla AI Foundation nascono gli agenti, nella Container Foundation girano i loro strumenti: MCP-Server, pipeline e modelli propri. Entrambe condividono identità, guardrail e modello operativo.
Quanto costa la Azure Container Foundation?
La fatturazione è mensile: per AKS con una quota base per cluster e una quota per namespace gestito, per Container Apps con una quota base per environment. Il consumo Azure rimane a tuo carico. Ricevi un'offerta non appena è chiaro quali applicazioni entreranno sulla piattaforma.
Approfondimenti sul tema

Chi ha creato questi agent?
E7 unisce E5, Copilot, la Entra Suite e Agent 365. Ma una licenza non riordina un tenant. Chi risponde di ...
Let´s Gossip the Cloud. Il nostro podcast su Azure.
Miti del cloud, costi di Azure, Infrastructure as Code, DevOps e dati: nel nostro podcast The Cloud Gossip, Sarah e ...
Outbreak. Cosa rivela il caso OpenAI/Hugging Face e cosa no
Un AI agent evade dal suo ambiente di test, trova uno zero-day e hackera un'altra azienda. Sembra una sceneggiatura, ma ...
The Holy Trinity: cosa serve davvero all'AI per lavorare
Un'azienda manifatturiera vuole sapere quali dei suoi 14.000 SKU sono effettivamente profittevoli. La risposta si trova in tre sistemi che ...
Microsoft Frontier Partner: ne facciamo parte
Da poco nel Microsoft AI Cloud Partner Program esiste un nuovo riconoscimento di vertice, il Frontier Partner Badge. Microsoft lo ...
Sei Agent. Quattro settimane. Operatività reale.
Sei aziende, quattro settimane di build phase, sei AI Agent funzionanti: questo è stato il primo glueckkanja AI Agent Hackathon. ...
Contattaci ora
