

Azure Container Foundation

Agenter, der overtager opgaver, har brug for et sted at køre, og det sted består af containere. Vi bygger det som kode i jeres tenant, holder det ajour efter en fast kadence og driver det som Managed Service hos glueckkanja AG efter samme standard som Azure Foundation, Data Foundation og AI Foundation.
Et sted, hvor der bliver arbejdet
De første agenter i virksomhederne besvarer spørgsmål, og det gør de efterhånden forbløffende godt. Det bliver interessant, når én af dem begynder at overtage opgaver: sammenligner bestillinger, opretter tickets, forbereder tilbud. Til det har den brug for værktøjer, en MCP-server, en pipeline til sine dokumenter og et sted, hvor det hele kører kontinuerligt. Det sted består af containere, uanset om det var meningen eller ej.
Mange virksomheder har allerede et sådant sted, som regel som enkelte clustre fra enkelte projekter, og hvert af dem var en god beslutning. Når den første agent begynder at arbejde med virksomhedsdata, er der imidlertid brug for en fælles standard for netværk og identitet, en kadence for opdateringer og folk, der driver det hele. Præcis det er Azure Container Foundation.
Agenterne er klar. Nu får de et sted at arbejde.
adskiller to minor-versioner af Kubernetes fra hinanden. Der kommer altså noget nyt tre gange om året, og en platform, der følger med, forbliver tidssvarende.
understøtter AKS samtidigt: den aktuelle og de to foregående. Opdaterer man regelmæssigt, bevæger man sig altid inden for support-vinduet.
er der herefter til at indhente det forsømte, inden AKS selv begynder at opgradere fra juni 2027. Planlægger man sine opgraderinger, når man aldrig den grænse.
løfter vi jeres clustre til næste Kubernetes-version: planlagt, varslet og aftalt med jer.
Fire gode udgangspunkter
Vejen til containere begynder altid med en pragmatisk beslutning, og de fire mest almindelige har vi stødt på i næsten alle virksomheder. Ingen af dem er forkerte. Hver af dem holder til et bestemt punkt, og det er værd at kende det punkt, før man når det.
„Kubernetes driver vi selv."
Det kan lade sig gøre, og ofte går det endda godt, så længe de en eller to specialister er til stede, der behersker det. Deres tid er imidlertid kostbar, og mellem opgraderinger, node images og certifikater er der sjældent nok af den tilbage til det, de egentlig blev rekrutteret til: arkitektur og applikationer.
„Hvert team får sit eget cluster."
Det går hurtigt, og det giver teamene frihed. Efter et år står der imidlertid flere netværkskoncepter side om side og lige så mange måder at gemme secrets på. Et fælles fundament tager ikke friheden fra teamene, men meget af vedligeholdelsen.
„Først offentligt tilgængeligt, sikring kommer senere."
Til en prototype er det acceptabelt, og et offentligt endpoint er sat op på få minutter. Senere kommer til gengæld med sikkerhed, som regel med det første audit, og indtil da er det langt nemmere at starte i et miljø, der er privat fra begyndelsen.
„En partner bygger det op, og så kan vi godt drive det selv."
Et solidt setup er meget værd, og på overtagelsesdagen er platformen fuldt ajour. Herefter udkommer der imidlertid en ny Kubernetes-version hvert fjerde måned, og en platform, der skal vokse med, kræver nogen, der driver den løbende.
Så er der bemærkningen om, at AKS jo allerede er en managed service. Det gælder for control plane'en: API-server, etcd og scheduler driver Microsoft pålideligt. Node pools, opgraderinger, netværk, policies, registry, secrets og monitoring er til gengæld stadig kundens ansvar, og præcis det lag overtager vi. Det er det lag, der gør et cluster til en platform.
Én platform, to compute-modeller
Azure Kubernetes Service og Azure Container Apps er to måder at drive containere på, og begge er en del af Foundation. Hvilken en applikation får, afgøres af seks krav, og det er som regel hurtigt afklaret. Hvad Foundation stiller til rådighed for begge, fremgår nedenfor.
| Applikationen kræver | Kubernetes-APIAzure Kubernetes ServiceTil alt, der kræver det fulde Kubernetes-API. Vi driver clustre, node pools og namespaces. | Uden Kubernetes-APIAzure Container AppsTil services, agenter og jobs. Mindre driftsoverhead, forbrugsbaseret afregning og scale-to-zero. |
|---|---|---|
| det fulde Kubernetes-API, Helm Charts og operatorer | inkluderet | ikke inkluderet |
| egne modeller på GPU Node Pools | inkluderet | ikke inkluderet |
| Windows-containere | inkluderet | ikke inkluderet |
| scale-to-zero og forbrugsbaseret afregning | ikke inkluderet | inkluderet |
| jobs, der starter, kører og er færdige | inkluderet | inkluderet |
| mindst muligt driftsoverhead | ikke inkluderet | inkluderet |
| Registry med Image Scanning, Key Vault, Monitor, Policy, Defender for Containers, Entra ID og privat netværk fra Foundation | inkluderet | inkluderet |
- det fulde Kubernetes-API, Helm Charts og operatorer
- egne modeller på GPU Node Pools
- Windows-containere
- scale-to-zero og forbrugsbaseret afregning
- jobs, der starter, kører og er færdige
- mindst muligt driftsoverhead
- Registry med Image Scanning, Key Vault, Monitor, Policy, Defender for Containers, Entra ID og privat netværk fra Foundation
- det fulde Kubernetes-API, Helm Charts og operatorer
- egne modeller på GPU Node Pools
- Windows-containere
- scale-to-zero og forbrugsbaseret afregning
- jobs, der starter, kører og er færdige
- mindst muligt driftsoverhead
- Registry med Image Scanning, Key Vault, Monitor, Policy, Defender for Containers, Entra ID og privat netværk fra Foundation
Uden særlige krav anbefaler vi Container Apps. Dem, der har brug for begge dele, får begge dele, med en security-baseline.
Seks byggeklodser, én standard
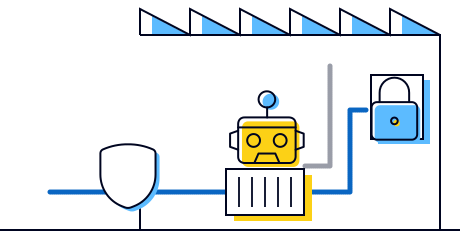
Hver forbindelse er en beslutning
Den, der giver en agent værktøjer, giver den rækkevidde, og i Container Foundation er hver forbindelse, den benytter, en bevidst beslutning. Platformen er fra starten privat: indgående trafik passerer en Web Application Firewall, udgående Azure Firewall, og secrets ligger i Azure Key Vault, tilgængeligt via Private Endpoints. Azure Policy validerer hvert deployment, inden det starter, og Microsoft Defender for Containers ser images såvel som kørende containere. Vi selv tilgår platformen via Azure Lighthouse, Privileged Admin Workstations og Azure Bastion.
Hvad én enkelt åben forbindelse kan føre til, viste hændelsen hos OpenAI og Hugging Face i juli. Forbindelser, man kender og har beskrevet, kan man stå på mål for.
Hvad der ændrer sig, afhængigt af hvem der spørger
Ét budget pr. applikation
Hver applikation får sin egen resource group med budget og omkostningsoverblik. Hvad en service koster, er fastlagt, inden nogen spørger om det.

Én baseline for hver container
Netværk, identiteter, policies og scanning gælder ens for alle applikationer, uanset om de kører i AKS eller Container Apps. Undtagelser forbliver mulige og samtidig synlige, fordi de står i koden.
Nye services uden nyt projekt
En ny applikation er en standard request, ikke et infrastrukturprojekt. Platformen er allerede klar, og applikationen flytter ind med namespace, budget og rettigheder uden videre.
Hver ændring som et diff
Platformen opstår af kode, ikke af klik i portalen. Hvad der er ændret hvornår, og hvem der har godkendt det, fremgår af repositoryet, og jeres revision finder svar der, inden den stiller spørgsmål.
Hvad „managed" betyder for AKS
Ved AKS driver Microsoft control plane'en, og det gør den pålideligt. Alt, hvad et cluster derudover kræver, fra node pools til monitoring, driver vi, så jeres teams kan koncentrere sig om det lag, hvor jeres forretning ligger. Landing zone'en nedenunder overtager vi, hvis I tilføjer Azure Foundation.
- Jeres applikationerAgenter, API'er, pipelines og microservices, med images, CI/CD og forretningslogikJer eller jeres partner*
- Container-platformNamespaces og environments, node pools og node images, Kubernetes-opgraderinger, rettigheder via Entra IDControl Plane: MicrosoftglueckkanjaPlatformtjenesterRegistry med Image Scanning, Key Vault, Azure Policy, Defender for Containers, monitoring og alertingglueckkanja
- Landing ZoneGovernance, netværk, policies og security. Driver I eller jeres partner, men med Azure Foundation overtager vi også dette lag.Azure Foundation
Uden Foundation ejer I alle lag undtagen control plane'en.
* Hos jer forbliver også ansvaret for jeres applikationers tilgængelighed, backup af persistent storage, rightsizing af nodes og support til slutbrugere.
Et stykke mere ajour hver måned
En container-platform udvikler sig i kvartaler, og den, der følger med, mærker det sjældent i hverdagen. Derfor holder vi den ajour efter en fast plan, og I kan for hver måned på forhånd se, hvad vi gør, og hvad I skal validere.
- glueckkanja: indsætter Node Images månedligt, løfter clustrene kvartalsvist til næste Kubernetes-version og indsætter Foundation's Functional Update én gang om året, her eksempelvis i november.
- Kunde: validerer status på sine applikationer efter hvert image-opdatering, gennemgår brugen af Kubernetes-API'et inden hvert upgrade og aftaler tidspunktet for Functional Update med os.
Foundation har selv versioner ligesom software, og hver af dem understøtter vi i tolv måneder. Afstanden mellem det aktuelle release og det, der kører i jeres tenant, er derfor aldrig mere end et år, og en platform, der opstår i dag, er om to år lige så tidssvarende som nu.
Hver ny applikation starter på den samme platform
Den anden applikation er platformens bedste øjeblik, for den flytter ind, uden at nogen skal bygge noget nyt. I Foundation følger hver applikation den samme vej i fem trin, den tiende ligesom den første.
- 1Registrer applikationenJeres team registrerer applikationen som en standard request med compute-model, størrelse og budget.
- 2Afklar rammerneVi afklarer namespace eller environment, adgange og netværksveje med jer.
- 3Rul miljøet udVi opretter miljøet som kode, med budget, omkostningsoverblik og rettigheder via Entra ID.
- 4Lever applikationenJeres team leverer via sin egen CI/CD-pipeline til registry'et og videre til platformen.
- 5Drift i fællesskabVi driver platform og monitoring, I driver jeres applikation, og begge parter ser de samme data.
Hvad der kører på platformen
- Agent med MCP-server
- Web-API
- RAG-Pipeline
- Batch-Job
- Microservices med Helm
- Model på GPU
En platform, der bærer én applikation, er et projekt. Med den anden bliver den til en platform.
Fra workshop til drift
- Fastlæg parametreFastlæg parametreI en workshop på én dag fastlægger vi i fællesskab compute-modeller, netværk, node pools og rettigheder.
- Rul platformen udRul platformen udFoundation opstår af koden i GitHub, i jeres tenant og efter jeres parametre, uden ét eneste klik i portalen.
- Overdrag og oplærOverdrag og oplærVi overdrager platformen med dokumentation og viser jeres teams i et hands-on-training, hvordan applikationer flytter ind.
- Overtag driftenOvertag driftenMed runbook og soft launch overgår platformen til Managed Azure Container Foundation, og fra da af driver vi den.
Sådan er Foundation bygget
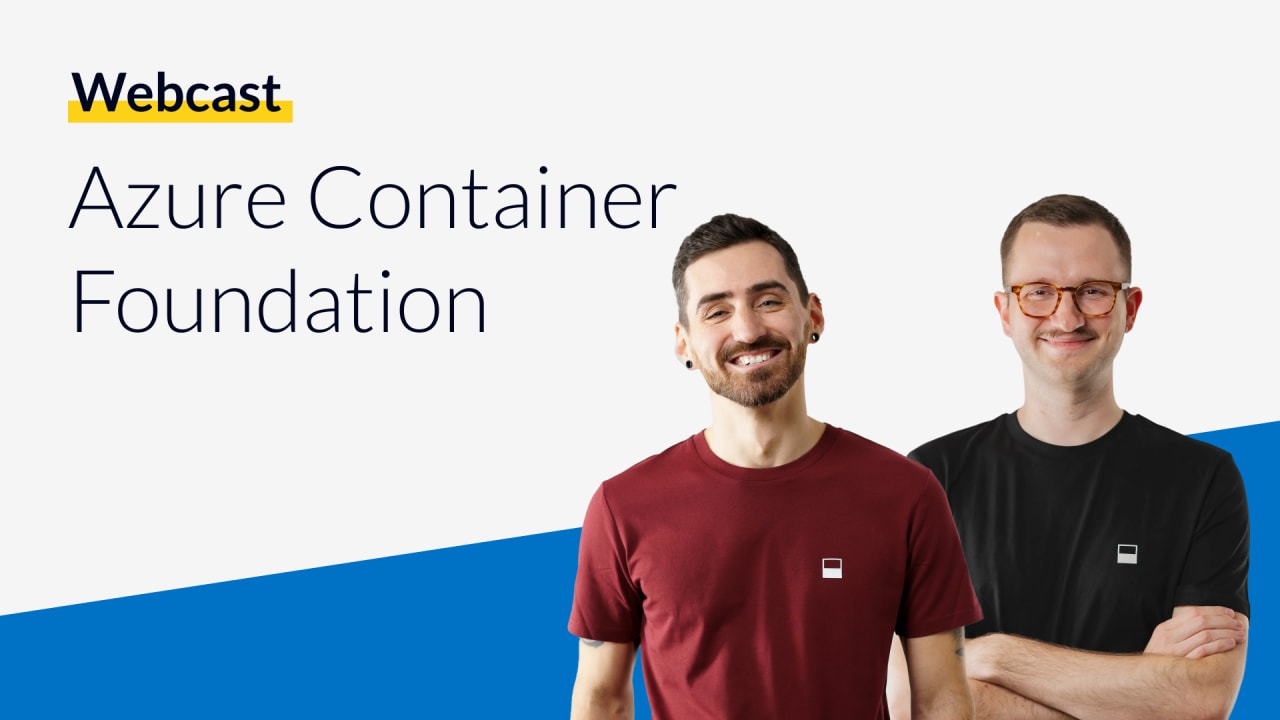
Benjamin Dassow og Jonas Budde, begge cloud-arkitekter hos os, viser på knap en time, hvad Azure Container Foundation består af, hvornår Container Apps og hvornår AKS er det rigtige valg, og hvordan autentificering, netværk og Defender for Containers spiller sammen. Til sidst gennemgås driftsmodellen, altså spørgsmålet om, hvem der efter go-live er ansvarlig for hvad.
Die Holy Trinity


Det begynder med 60 minutter
Briefing med Azure-teamet
En time med vores Azure-team er nok til at afklare, hvilke applikationer og agenter der skal køre som næste skridt, hvad der allerede eksisterer af clustre og container-tjenester, og hvilket compute-model der hører hvor. Bagefter ved I, om Foundation bygger oven på jeres Azure Foundation eller står for sig selv, og hvordan vejen til drift ser ud. Resultatet er jeres, uanset hvem I fortsætter med.
- ApplikationerUse CasesHvilke services og agenter der som de første skal flytte ind på platformen.
- Eksisterende setupClustre og tjenesterHvad der allerede kører, og hvad der kan overtages.
 ComputeAKS eller Container AppsHvilken model der passer til hvilken applikation.
- FundamentLanding ZoneOm Azure Foundation allerede er på plads eller kommer med.
Hvad vi bliver spurgt om i det første møde
AKS er jo allerede managed af Microsoft. Hvad har vi brug for jer til?
Til alt over control plane'en. Microsoft driver API-server, etcd og scheduler, og det gør den pålideligt. Node pools, Kubernetes-opgraderinger, netværk, policies, registry, secrets og monitoring er til gengæld stadig jeres ansvar, og præcis det lag overtager vi i en fast kadence og som kode.
Vi har egne Kubernetes-folk.
Desto bedre, for de ved bedst, hvor meget af deres tid der går til opgraderinger og node images. Med Foundation arbejder de med applikationer og arkitektur, og den tilbagevendende vedligeholdelse overtager vi. De er sandsynligvis de første til at hilse det velkommen.
Vi har allerede clustre. Skal vi begynde forfra?
Ikke nødvendigvis, det afklarer vi i briefingen. Det er dog ofte nemmere at flytte applikationer over på en platform, der opstår som kode, end at standardisere et vokset cluster i efterhånden, og det sker applikation for applikation i jeres eget tempo. Jeres containere og pipelines forbliver, som de er.
Kubernetes er for komplekst for os.
Det er en god grund til at vælge Container Apps og en lige så god grund til at vælge Foundation. Mange applikationer har slet ikke brug for Kubernetes-API'et og kører i Azure Container Apps med betydeligt mindre driftsoverhead. Hvor AKS er nødvendigt, ligger kompleksiteten hos os.
Gør vi os afhængige af jer?
Nej. Foundation består af Azure-tjenester i jeres tenant og ikke af proprietær software fra os. Vil I overtage driften selv eller overdrage den til en anden partner, modtager I infrastrukturkoden og driften mod en transition fee.
Hvilke operativsystemer kører på noderne?
Azure Linux og Windows Server, i de versioner AKS aktuelt understøtter.
Hvad overtager I ikke?
Ansvaret for jeres applikationers tilgængelighed, backup af persistent storage, rightsizing af nodes og support til slutbrugere. Disse opgaver hører til applikationen, som I eller jeres partner er ansvarlige for. Det indebærer også, at I månedligt validerer status på jeres applikationer og inden hvert Kubernetes-upgrade gennemgår brugen af Kubernetes-API'et, for på den måde forbliver et upgrade en planlagt begivenhed og ikke en krise.
Kræver det Azure Foundation?
Nej, men de to passer godt sammen. På Azure Foundation arver Container Foundation dens netværk, security og compliance, men den fungerer også alene.
Hvordan hænger Container Foundation sammen med AI Foundation?
De to supplerer hinanden. På AI Foundation opstår agenter, i Container Foundation kører deres værktøjer: MCP-servere, pipelines og egne modeller. Begge deler identitet, guardrails og driftsmodel.
Hvad koster Azure Container Foundation?
Afregning sker månedligt: ved AKS med en grundpris pr. cluster og en pris pr. administreret namespace, ved Container Apps med en grundpris pr. environment. Azure-forbruget betaler I selv. Et tilbud modtager I, så snart det er afklaret, hvilke applikationer der skal flytte ind på platformen.
Mere om emnet

Hvem har bygget disse agents?
E7 samler E5, Copilot, Entra Suite og Agent 365. Men én licens rydder ikke op i en tenant. Hvem der ...
Let´s Gossip the Cloud. Vores podcast om Azure.
Cloudmyter, Azure-omkostninger, Infrastructure as Code, DevOps og data: i vores podcast The Cloud Gossip taler Sarah og Lisa med konsulenter ...
Outbreak. Hvad OpenAI/Hugging-Face-hændelsen afslører, og hvad den ikke gør
En AI-agent bryder ud af sit testmiljø, finder en zero-day og hacker en anden virksomhed. Det lyder som et filmmanuskript, ...
The Holy Trinity: Hvad AI virkelig skal have for at kunne arbejde
En produktionsvirksomhed vil vide, hvilke af dens 14.000 SKU'er der faktisk er profitable. Svaret ligger i tre systemer, der aldrig ...
Microsoft Frontier Partner: vi er blandt de få
Microsoft AI Cloud Partner Program har for nylig fået en ny topudmærkelse, Frontier Partner Badge. Microsoft tildeler den udelukkende til ...
Seks agenter. Fire uger. Rigtig drift.
Seks virksomheder, fire ugers byggefase, seks fungerende AI Agents. Det var den første glueckkanja AI Agent Hackathon. Kiekert, Dr. Oetker, ...
Kontakt os nu
