

Azure Container Foundation

업무를 직접 처리하는 에이전트에게는 실행될 환경이 필요하고, 그 환경은 컨테이너로 이루어집니다. 저희는 이를 여러분의 tenant에 코드로 구축하고, 정해진 주기에 따라 최신 상태로 유지하며, Azure Foundation, Data Foundation, AI Foundation과 동일한 기준으로 glueckkanja AG의 Managed Service로 운영합니다.
일이 이루어지는 곳
기업에 처음 도입된 에이전트들은 질문에 답하는 역할을 하는데, 요즘은 그 수준이 놀라울 정도입니다. 진짜 흥미로워지는 건 에이전트가 실제 업무를 맡기 시작할 때입니다. 주문을 대조하고, 티켓을 생성하고, 견적을 준비하는 일들 말입니다. 그러려면 도구가 필요합니다. MCP 서버, 문서 처리 파이프라인, 그리고 이 모든 것이 상시 실행될 환경. 처음부터 그렇게 계획했든 아니든, 그 환경은 컨테이너로 이루어집니다.
많은 기업이 이미 그런 환경을 갖추고 있습니다. 대부분 개별 프로젝트에서 만들어진 클러스터들로, 하나하나는 충분히 합리적인 결정이었습니다. 하지만 기업 데이터를 다루는 첫 에이전트가 등장하는 순간, 네트워크와 ID에 대한 공통 표준, 업데이트 주기, 그리고 이를 운영할 인력이 필요해집니다. 바로 그것이 Azure Container Foundation입니다.
에이전트는 준비되어 있습니다. 이제 일할 공간을 마련할 차례입니다.
Kubernetes의 마이너 버전 사이의 간격입니다. 즉, 연간 세 번 새로운 버전이 출시되며, 이 흐름을 따라가는 플랫폼은 항상 최신 상태를 유지합니다.
AKS가 동시에 지원하는 버전 수로, 현재 버전과 그 이전 두 버전입니다. 정기적으로 업데이트하면 항상 지원 범위 안에 머무를 수 있습니다.
AKS가 2027년 6월부터 자동 업그레이드를 시작하기 전까지 따라잡을 수 있는 기간입니다. 업그레이드를 계획적으로 진행하면 이 기간이 필요할 일이 없습니다.
저희가 여러분의 클러스터를 다음 Kubernetes 버전으로 업그레이드합니다. 일정은 예측 가능하고 사전에 공지되며 여러분과 조율해 진행합니다.
네 가지 흔한 출발점
컨테이너로 가는 길은 늘 현실적인 결정에서 시작됩니다. 가장 흔한 네 가지 출발점을 거의 모든 기업에서 만나왔습니다. 어느 것도 틀리지 않습니다. 다만 각각 어느 시점까지는 잘 작동하고, 그 한계에 부딪히기 전에 미리 아는 것이 중요합니다.
"Kubernetes는 우리가 직접 운영합니다."
가능하고, 전담 전문가가 한두 명 있다면 잘 돌아가기도 합니다. 하지만 그들의 시간은 귀합니다. 업그레이드, 노드 이미지, 인증서를 처리하다 보면 본래 그들을 채용한 이유인 아키텍처와 애플리케이션에 쏟을 여유가 좀처럼 남지 않습니다.
"각 팀에게 전용 클러스터를 줍니다."
빠르고 팀에게 자유를 줍니다. 하지만 1년이 지나면 각양각색의 네트워크 개념과 시크릿 저장 방식이 공존하게 됩니다. 공통 기반을 갖춘다고 팀의 자유가 줄어드는 것은 아니지만, 유지보수 부담은 크게 줄어듭니다.
"일단 퍼블릭으로, 보안은 나중에."
프로토타입이라면 납득할 수 있고, 퍼블릭 엔드포인트는 몇 분이면 설정됩니다. 하지만 '나중'은 반드시 옵니다. 대개 첫 감사와 함께입니다. 처음부터 프라이빗 환경으로 시작하는 것이 그때까지 기다리는 것보다 훨씬 수월합니다.
"파트너가 구축하고, 운영은 우리가 합니다."
탄탄하게 구축된 플랫폼은 분명 큰 자산이고, 인수 시점에는 최신 상태입니다. 그런데 그 이후로 4개월마다 새로운 Kubernetes 버전이 출시됩니다. 함께 성장해야 하는 플랫폼에는 지속적으로 운영해줄 누군가가 필요합니다.
AKS가 이미 Managed Service 아니냐는 말도 있습니다. Control Plane에 한해서는 맞는 말입니다. API 서버, etcd, 스케줄러는 Microsoft가 안정적으로 운영합니다. 하지만 노드 풀, 업그레이드, 네트워크, 정책, 레지스트리, 시크릿, 모니터링은 여전히 고객의 몫입니다. 저희가 바로 그 영역을 맡습니다. 클러스터가 플랫폼으로 거듭나는 바로 그 레이어입니다.
하나의 플랫폼, 두 가지 컴퓨팅 모델
Azure Kubernetes Service와 Azure Container Apps는 컨테이너를 운영하는 두 가지 방식이며, 둘 다 Foundation에 포함됩니다. 어떤 방식이 특정 애플리케이션에 맞는지는 여섯 가지 요구사항으로 결정되며, 대부분 빠르게 판단할 수 있습니다. Foundation이 두 방식 모두에 제공하는 것은 아래에 정리되어 있습니다.
| 애플리케이션에 필요한 것 | Kubernetes APIAzure Kubernetes Service완전한 Kubernetes API가 필요한 모든 것에 적합합니다. 클러스터, 노드 풀, 네임스페이스를 저희가 운영합니다. | Kubernetes API 불필요Azure Container Apps서비스, 에이전트, 잡에 적합합니다. 운영 부담이 적고, 사용량 기반 과금이며, 부하가 없을 때는 Scale-to-Zero로 작동합니다. |
|---|---|---|
| 완전한 Kubernetes API, Helm 차트, 오퍼레이터 | 포함 | 미포함 |
| GPU 노드 풀에서 실행하는 자체 모델 | 포함 | 미포함 |
| Windows 컨테이너 | 포함 | 미포함 |
| Scale-to-Zero 및 사용량 기반 과금 | 미포함 | 포함 |
| 시작하고 실행되고 종료되는 잡 | 포함 | 포함 |
| 최소한의 운영 부담 | 미포함 | 포함 |
| Foundation에서 제공하는 Image Scanning이 포함된 Registry, Key Vault, Monitor, Policy, Defender for Containers, Entra ID 및 프라이빗 네트워크 | 포함 | 포함 |
- 완전한 Kubernetes API, Helm 차트, 오퍼레이터
- GPU 노드 풀에서 실행하는 자체 모델
- Windows 컨테이너
- Scale-to-Zero 및 사용량 기반 과금
- 시작하고 실행되고 종료되는 잡
- 최소한의 운영 부담
- Foundation에서 제공하는 Image Scanning이 포함된 Registry, Key Vault, Monitor, Policy, Defender for Containers, Entra ID 및 프라이빗 네트워크
- 완전한 Kubernetes API, Helm 차트, 오퍼레이터
- GPU 노드 풀에서 실행하는 자체 모델
- Windows 컨테이너
- Scale-to-Zero 및 사용량 기반 과금
- 시작하고 실행되고 종료되는 잡
- 최소한의 운영 부담
- Foundation에서 제공하는 Image Scanning이 포함된 Registry, Key Vault, Monitor, Policy, Defender for Containers, Entra ID 및 프라이빗 네트워크
특별한 요구사항이 없다면 Container Apps를 권장합니다. 둘 다 필요하다면 둘 다 제공하며, 공통 Security Baseline이 적용됩니다.
여섯 가지 구성 요소, 하나의 표준
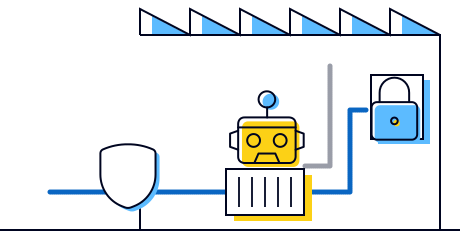
모든 연결은 하나의 결정입니다
에이전트에게 도구를 주면 그만큼 영향 범위도 늘어납니다. Container Foundation에서는 에이전트가 사용하는 모든 연결이 의식적인 결정의 결과입니다. 플랫폼은 기본적으로 프라이빗입니다. 인바운드 트래픽은 Web Application Firewall을, 아웃바운드는 Azure Firewall을 통과하며, 시크릿은 Private Endpoint로만 접근할 수 있는 Azure Key Vault에 보관됩니다. Azure Policy는 모든 배포를 시작 전에 검사하고, Microsoft Defender for Containers는 이미지와 실행 중인 컨테이너를 모두 감시합니다. 저희 자체 접근은 Azure Lighthouse, Privileged Admin Workstations, Azure Bastion을 통해 이루어집니다.
연결 하나가 열려 있을 때 어떤 일이 생길 수 있는지는 7월에 발생한 OpenAI 및 Hugging Face 사고가 보여줬습니다. 파악하고 명시한 연결은 책임질 수 있습니다.
묻는 사람에 따라 달라지는 것들
애플리케이션별 예산
각 애플리케이션은 예산과 비용 보기가 포함된 자체 Resource Group을 받습니다. 누군가 비용을 물어보기 전에 이미 답이 나와 있습니다.

모든 컨테이너에 적용되는 Baseline
네트워크, ID, 정책, 스캐닝은 AKS든 Container Apps든 모든 애플리케이션에 동일하게 적용됩니다. 예외는 코드에 명시되기 때문에 허용되면서도 눈에 띕니다.
새 프로젝트 없이 새 서비스 추가
새 애플리케이션은 인프라 프로젝트가 아니라 Standard Request입니다. 플랫폼은 이미 준비되어 있고, 애플리케이션은 네임스페이스, 예산, 권한과 함께 곧바로 입주합니다.
모든 변경 사항을 diff로
플랫폼은 포털 클릭이 아니라 코드로 만들어집니다. 무엇이 언제 바뀌었고 누가 승인했는지는 리포지토리에 기록되어 있어, 감사 시 질문하기 전에 먼저 답을 찾을 수 있습니다.
AKS에서 "managed"가 의미하는 것
AKS에서 Microsoft는 Control Plane을 안정적으로 운영합니다. 그 위에 클러스터가 필요로 하는 것들, 즉 Node Pool부터 모니터링까지는 저희가 운영합니다. 여러분의 팀이 실제 비즈니스가 담긴 레이어에 집중할 수 있도록 하기 위해서입니다. Azure Foundation을 함께 도입하면 그 아래의 Landing Zone도 저희가 맡습니다.
- 여러분의 애플리케이션에이전트, API, 파이프라인, 마이크로서비스. 이미지, CI/CD, 비즈니스 로직 포함.여러분 또는 여러분의 파트너*
- 컨테이너 플랫폼네임스페이스 및 Environment, Node Pool 및 Node Image, Kubernetes 업그레이드, Entra ID 기반 권한 관리Control Plane: Microsoftglueckkanja플랫폼 서비스Image Scanning이 포함된 Registry, Key Vault, Azure Policy, Defender for Containers, 모니터링 및 알림glueckkanja
- Landing ZoneGovernance, 네트워크, 정책, 보안. 여러분 또는 파트너가 운영하며, Azure Foundation을 함께 도입하면 이 레이어도 저희가 맡습니다.Azure Foundation
Foundation 없이 도입하면 Control Plane을 제외한 모든 레이어가 여러분의 책임입니다.
* 애플리케이션 가용성, Persistent Storage 백업, 노드 Rightsizing, 최종 사용자 지원은 여러분의 몫으로 남습니다.
매달 조금씩 더 최신으로
컨테이너 플랫폼은 분기 단위로 발전하며, 그 흐름을 따라가는 팀은 일상에서 거의 변화를 느끼지 못합니다. 저희는 정해진 계획에 따라 플랫폼을 최신 상태로 유지하고, 매달 저희가 무엇을 하고 여러분이 무엇을 확인해야 하는지 미리 알 수 있습니다.
- glueckkanja: 매달 Node Image를 배포하고, 분기마다 클러스터를 다음 Kubernetes 버전으로 업그레이드하며, 연 1회 Foundation의 Functional Update를 적용합니다. 여기서는 11월을 예시로 들었습니다.
- 고객: 매 Image 업데이트 후 애플리케이션 상태를 확인하고, 매 업그레이드 전에 Kubernetes API 사용 현황을 점검하며, Functional Update 일정을 저희와 조율합니다.
Foundation 자체도 소프트웨어처럼 버전이 있으며, 각 버전을 12개월간 지원합니다. 최신 릴리스와 여러분의 tenant 버전 간 차이는 최대 1년을 넘지 않으며, 오늘 구축한 플랫폼은 2년 후에도 지금과 마찬가지로 최신 상태입니다.
모든 새 애플리케이션은 동일한 플랫폼에서 시작됩니다
두 번째 애플리케이션이야말로 플랫폼의 진가를 보여주는 순간입니다. 새로 무언가를 구축할 필요 없이 바로 입주하면 되기 때문입니다. Foundation에서는 모든 애플리케이션이 동일한 다섯 단계를 거치며, 열 번째도 첫 번째와 다르지 않습니다.
- 1애플리케이션 등록팀이 컴퓨팅 모델, 규모, 예산을 포함해 Standard Request로 애플리케이션을 등록합니다.
- 2요구사항 협의네임스페이스 또는 Environment, 접근 권한, 네트워크 경로를 함께 확정합니다.
- 3환경 배포예산, 비용 보기, Entra ID 기반 권한을 포함해 환경을 코드로 구성합니다.
- 4애플리케이션 배포팀이 자체 CI/CD 파이프라인을 통해 Registry와 플랫폼에 배포합니다.
- 5함께 운영저희는 플랫폼과 모니터링을, 여러분은 애플리케이션을 운영하며 양쪽 모두 동일한 데이터를 확인합니다.
플랫폼에서 실행되는 것들
- MCP 서버를 갖춘 에이전트
- Web API
- RAG 파이프라인
- Batch Job
- Helm 기반 마이크로서비스
- GPU에서 실행하는 모델
애플리케이션 하나를 올리면 프로젝트입니다. 두 번째가 올라오는 순간 플랫폼이 됩니다.
워크숍에서 운영까지
- 파라미터 확정파라미터 확정하루 워크숍에서 컴퓨팅 모델, 네트워크, Node Pool, 권한을 함께 결정합니다.
- 플랫폼 배포플랫폼 배포Foundation은 GitHub의 코드로부터 여러분의 tenant에, 여러분의 파라미터대로 구성됩니다. 포털 클릭은 없습니다.
- 인수인계 및 교육인수인계 및 교육문서와 함께 플랫폼을 인계하고, Hands-on Training을 통해 팀이 애플리케이션을 입주시키는 방법을 안내합니다.
- 운영 시작운영 시작Runbook과 Soft Launch를 거쳐 플랫폼이 Managed Azure Container Foundation으로 전환되며, 이후부터는 저희가 운영합니다.
Foundation의 구조
저희 Cloud Architect인 Benjamin Dassow와 Jonas Budde가 약 한 시간에 걸쳐 Azure Container Foundation의 구성, Container Apps와 AKS 중 언제 무엇을 선택해야 하는지, 그리고 인증, 네트워크, Defender for Containers가 어떻게 맞물려 작동하는지를 설명합니다. 마지막에는 Go-live 이후 누가 무엇을 책임지는지, 즉 운영 모델을 다룹니다.
The Holy Trinity


시작은 60분입니다
Azure 팀과의 브리핑
저희 Azure 팀과 한 시간이면 충분합니다. 다음에 실행할 애플리케이션과 에이전트가 무엇인지, 기존 클러스터와 컨테이너 서비스 현황이 어떤지, 어떤 컴퓨팅 모델이 어디에 맞는지를 함께 파악합니다. 그 결과로 Foundation이 여러분의 Azure Foundation 위에 올라가는지 단독으로 운영되는지, 그리고 운영 체계로 가는 경로가 어떻게 되는지를 알 수 있습니다. 이후 어느 파트너와 함께하든, 결과물은 여러분의 것입니다.
- 애플리케이션Use Cases플랫폼에 먼저 올라올 서비스와 에이전트.
- 현황클러스터 및 서비스현재 운영 중인 것과 이관 가능한 것.
 컴퓨팅AKS 또는 Container Apps어떤 모델이 어떤 애플리케이션에 맞는지.
- 기반Landing ZoneAzure Foundation이 이미 구축되어 있는지, 함께 도입할지.
첫 번째 대화에서 자주 받는 질문들
AKS는 이미 Microsoft가 관리하지 않나요? 그러면 왜 저희가 필요한가요?
Control Plane 위의 모든 것 때문입니다. Microsoft는 API 서버, etcd, 스케줄러를 안정적으로 운영합니다. 하지만 Node Pool, Kubernetes 업그레이드, 네트워크, 정책, 레지스트리, 시크릿, 모니터링은 여전히 여러분의 몫입니다. 바로 그 레이어를 저희가 정해진 주기에 따라 코드로 운영합니다.
저희 팀에 Kubernetes 전담 인력이 있습니다.
그렇다면 더욱 좋습니다. 그들이야말로 업그레이드와 Node Image에 얼마나 많은 시간이 소요되는지 가장 잘 알고 있습니다. Foundation이 도입되면 그들은 애플리케이션과 아키텍처에 집중할 수 있고, 반복적인 유지보수는 저희가 맡습니다. 이 변화를 가장 반기는 사람이 바로 그들일 가능성이 높습니다.
이미 클러스터가 있습니다. 처음부터 다시 시작해야 하나요?
반드시 그렇지는 않습니다. 브리핑에서 함께 파악합니다. 다만 경험상, 유기적으로 성장한 클러스터를 사후에 표준화하는 것보다 애플리케이션을 코드로 구축된 플랫폼으로 이관하는 편이 대체로 더 수월합니다. 여러분의 속도에 맞춰 애플리케이션 하나씩 진행하며, 컨테이너와 파이프라인은 그대로 유지됩니다.
Kubernetes가 너무 복잡합니다.
그것이 Container Apps를 선택하는 좋은 이유이자 Foundation을 도입하는 좋은 이유이기도 합니다. 많은 애플리케이션은 Kubernetes API가 전혀 필요 없으며, Azure Container Apps에서 훨씬 적은 운영 부담으로 실행됩니다. AKS가 필요한 경우 그 복잡성은 저희가 담당합니다.
저희가 여러분에게 종속되는 것 아닌가요?
아닙니다. Foundation은 여러분의 tenant에 있는 Azure 서비스로 구성되며, 저희의 독자적인 소프트웨어가 아닙니다. 운영을 직접 맡거나 다른 파트너에게 넘기고 싶다면 Transition Fee를 내고 인프라 코드와 운영 전반을 인수받을 수 있습니다.
노드에서 어떤 운영체제가 실행되나요?
Azure Linux와 Windows Server로, AKS가 현재 지원하는 버전으로 운영됩니다.
저희가 담당하지 않는 것은 무엇인가요?
애플리케이션 가용성, Persistent Storage 백업, 노드 Rightsizing, 최종 사용자 지원은 저희 영역이 아닙니다. 이 항목들은 여러분 또는 파트너가 책임지는 애플리케이션에 속합니다. 여기에는 매월 애플리케이션 상태를 확인하는 것과, Kubernetes 업그레이드 전에 Kubernetes API 사용 현황을 점검하는 것도 포함됩니다. 그렇게 해야 업그레이드가 예정된 일정으로 남고 갑작스러운 사건이 되지 않습니다.
Azure Foundation이 있어야 하나요?
아닙니다. 하지만 함께 사용하면 잘 맞습니다. Azure Foundation 위에 올리면 Container Foundation이 그 네트워크, 보안, 컴플라이언스를 그대로 이어받지만, 단독으로도 충분히 운영됩니다.
Container Foundation과 AI Foundation은 어떤 관계인가요?
둘은 서로를 보완합니다. AI Foundation에서는 에이전트가 만들어지고, Container Foundation에서는 그 도구인 MCP 서버, 파이프라인, 자체 모델이 실행됩니다. 두 Foundation은 동일한 ID, Guardrail, 운영 모델을 공유합니다.
Azure Container Foundation 비용은 얼마인가요?
월 단위로 청구됩니다. AKS는 클러스터당 기본 요금과 관리되는 네임스페이스당 요금이, Container Apps는 Environment당 기본 요금이 부과됩니다. Azure 사용 비용은 여러분이 직접 부담합니다. 어떤 애플리케이션이 플랫폼에 올라올지 확정되면 견적을 받으실 수 있습니다.
관련 글 더 보기

이 에이전트는 누가 만들었을까?
E7은 E5, Copilot, Entra Suite, Agent 365를 하나로 묶습니다. 하지만 라이선스가 테넌트를 정리해 주지는 않습니다. 에이전트를 누가 책임지고 무엇에 접근해도 ...
Let´s Gossip the Cloud. Azure를 다루는 우리의 팟캐스트.
클라우드 신화, Azure 비용, Infrastructure as Code, DevOps, 데이터: 팟캐스트 The Cloud Gossip에서 Sarah와 Lisa가 glueckkanja 컨설턴트들과 함께 프로젝트 일상에서 ...
Outbreak. OpenAI/Hugging Face 사건이 말해 주는 것과 말해 주지 않는 것
AI 에이전트가 자신의 테스트 환경에서 탈출해 제로데이를 찾아내고 다른 기업을 해킹했습니다. 각본처럼 들리지만 2026년 7월에 실제로 일어난 일입니다. 이제 차분하게 ...
The Holy Trinity: AI가 실제로 일하려면 무엇이 필요한가
어느 제조 기업이 자사의 SKU 14,000개 중 실제로 수익을 내는 것이 무엇인지 알고 싶어 합니다. 그 답은 단 하나의 데이터 ...
Microsoft Frontier Partner: 우리는 그 일원입니다
얼마 전 Microsoft AI Cloud Partner Program에 새로운 최고 등급의 인증인 Frontier Partner Badge가 도입되었습니다. Microsoft는 이 배지를 전 세계에서 ...
여섯 개의 Agent. 4주. 실제 운영.
여섯 개 기업, 4주간의 구축 단계, 여섯 개의 실제로 작동하는 AI Agent. 이것이 첫 번째 glueckkanja AI Agent 해커톤이었습니다. Kiekert, ...
지금 문의하기
