

Azure Container Foundation

Agentit, jotka hoitavat tehtäviä, tarvitsevat paikan pyöriä, ja tuo paikka koostuu konteista. Rakennamme sen koodina teidän tenanttiinne, pidämme sen ajantasaisena kiinteässä tahdissa ja operoimme sitä glueckkanja AG:n Managed Servicenä samalla standardilla kuin Azure Foundation, Data Foundation ja AI Foundation.
Paikka, jossa tehdään töitä
Ensimmäiset agentit yrityksissä vastaavat kysymyksiin, ja ne selviytyvät siitä jo yllättävän hyvin. Mielenkiintoiseksi tilanne muuttuu, kun joku niistä alkaa hoitaa tehtäviä: tarkistaa tilauksia, luo tikettejä, valmistelee tarjouksia. Siihen se tarvitsee työkaluja, MCP-palvelimen, pipelinen dokumenteillensa ja paikan, jossa kaikki tämä pyörii jatkuvasti. Tuo paikka koostuu konteista, suunnitellaan se niin tai ei.
Monilla yrityksillä on jo tällainen paikka, yleensä yksittäisistä projekteista syntyneinä erillisinä klustereina, ja jokainen niistä on ollut hyvä päätös. Heti kun ensimmäinen agentti käsittelee yrityksen dataa, tarvitaan kuitenkin yhteinen standardi verkkolle ja identiteetille, säännöllinen päivitystahti ja ihmiset, jotka operoivat kaikkea tätä. Juuri sitä Azure Container Foundation on.
Agentit ovat valmiita. Nyt ne saavat paikan tehdä töitä.
erottaa kaksi Kubernetesin minor-versiota toisistaan. Vuodessa tulee siis kolme uutta versiota, ja alusta, joka pysyy mukana, pysyy tuoreena.
AKS tukee samanaikaisesti: nykyistä ja kahta edellistä. Säännöllisesti päivittävä pysyy siis aina tuen piirissä.
jää kirimiseen, ennen kuin AKS päivittää itse kesäkuusta 2027 alkaen. Joka päivityksensä suunnittelee, ei tätä määräaikaa koskaan tarvitse.
nostamme klusterinne seuraavaan Kubernetes-versioon, suunnitellusti, ennakkoon ilmoitettuna ja teidän kanssanne sovittuna.
Neljä hyvää lähtökohtaa
Jokainen tie kontteihin alkaa pragmaattisella päätöksellä, ja neljä yleisintä olemme kohdanneet lähes jokaisessa yrityksessä. Yksikään niistä ei ole väärä. Jokainen kantaa tiettyyn pisteeseen asti, ja sen pisteen tunteminen on arvokasta ennen kuin siihen törmää.
„Kubernetes pyörii meillä itse."
Se toimii, ja usein jopa hyvin, niin kauan kuin se yksi tai kaksi asiantuntijaa, jotka sen hallitsevat, ovat paikalla. Heidän aikansa on kuitenkin arvokasta, eikä upgradien, Node Imageiden ja sertifikaattien välillä siitä jää juuri mitään siihen, mitä varten heidät alun perin palkattiin: arkkitehtuuriin ja sovelluksiin.
„Jokainen tiimi saa oman klusterinsa."
Se on nopea ratkaisu ja antaa tiimeille vapauden. Vuoden päästä rinnakkain seisoo useita eri verkkokonsepteja ja yhtä monta tapaa tallentaa secretejä. Yhteinen pohja ei vie tiimeiltä vapautta, mutta vie suuren osan ylläpitotyöstä.
„Ensin julkinen, tietoturva kuntoon myöhemmin."
Prototyypille se on hyväksyttävää, ja julkinen endpoint on pystyssä minuuteissa. Myöhemmin tulee kuitenkin varmasti, useimmiten ensimmäisen auditin myötä, ja siihen mennessä on huomattavasti helpompaa aloittaa ympäristöstä, joka on alusta asti yksityinen.
„Kumppani rakentaa sen, operoida sen voimme itse."
Huolellinen rakentaminen on paljon arvoinen, ja luovutuspäivänä alusta on ajan tasalla. Sen jälkeen tulee kuitenkin joka neljäs kuukausi uusi Kubernetes-versio, ja alusta, jonka pitää kasvaa mukana, tarvitsee jonkun, joka operoi sitä pysyvästi.
Usein muistutetaan, että AKS on jo Managed Service. Control Planen osalta tämä pitää paikkansa: API-serverin, etcd:n ja Schedulerin Microsoft operoi luotettavasti. Node Pools, upgrades, verkko, policyt, registry, secretit ja monitorointi jäävät kuitenkin asiakkaan vastuulle, ja juuri tämän kerroksen me otamme haltuun. Se on kerros, jolla klusterista tulee alusta.
Yksi alusta, kaksi compute-mallia
Azure Kubernetes Service ja Azure Container Apps ovat kaksi tapaa ajaa kontteja, ja molemmat kuuluvat Foundationiin. Kuusi vaatimusta ratkaisee, kumman sovellus saa, ja useimmiten se selviää nopeasti. Mitä Foundation tarjoaa molemmille, näkyy alla.
| Sovellus tarvitsee | Kubernetes-APIAzure Kubernetes ServiceKaikelle, mikä tarvitsee täyden Kubernetes-API:n. Operoimme klusterit, Node Poolit ja namespacet. | Ilman Kubernetes-API:aAzure Container AppsPalveluille, agenteille ja jobeille. Vähemmän operointikuormaa, käyttöperusteinen laskutus, scale-to-zero. |
|---|---|---|
| täysi Kubernetes-API, Helm Charts ja operaattorit | sisältyy | ei sisälly |
| omat mallit GPU Node Pooleilla | sisältyy | ei sisälly |
| Windows-kontit | sisältyy | ei sisälly |
| scale-to-zero ja käyttöperusteinen laskutus | ei sisälly | sisältyy |
| jobit, jotka käynnistyvät, suoritetaan ja valmistuvat | sisältyy | sisältyy |
| pienin mahdollinen operointikuorma | ei sisälly | sisältyy |
| Registry Image Scanningilla, Key Vault, Monitor, Policy, Defender for Containers, Entra ID ja yksityinen verkko Foundationista | sisältyy | sisältyy |
- täysi Kubernetes-API, Helm Charts ja operaattorit
- omat mallit GPU Node Pooleilla
- Windows-kontit
- scale-to-zero ja käyttöperusteinen laskutus
- jobit, jotka käynnistyvät, suoritetaan ja valmistuvat
- pienin mahdollinen operointikuorma
- Registry Image Scanningilla, Key Vault, Monitor, Policy, Defender for Containers, Entra ID ja yksityinen verkko Foundationista
- täysi Kubernetes-API, Helm Charts ja operaattorit
- omat mallit GPU Node Pooleilla
- Windows-kontit
- scale-to-zero ja käyttöperusteinen laskutus
- jobit, jotka käynnistyvät, suoritetaan ja valmistuvat
- pienin mahdollinen operointikuorma
- Registry Image Scanningilla, Key Vault, Monitor, Policy, Defender for Containers, Entra ID ja yksityinen verkko Foundationista
Ilman erityisvaatimuksia suosittelemme Container Appsia. Joka tarvitsee molempia, saa molemmat, yhteisellä security-baselinella.
Kuusi rakennuspalikkaa, yksi standardi
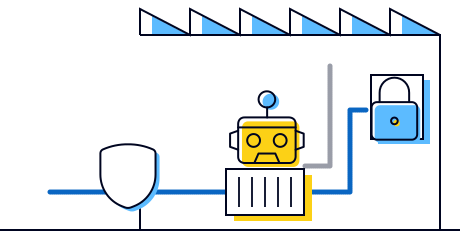
Jokainen yhteys on päätös
Kun agentille antaa työkaluja, antaa sille myös ulottuvuutta, ja Container Foundationissa jokainen yhteys, jota se käyttää, on tietoinen päätös. Alusta on aluksi yksityinen: sisään tuleva liikenne kulkee Web Application Firewallin läpi, ulos menevä Azure Firewallin, ja secretit sijaitsevat Azure Key Vaultissa, jonne pääsee Private Endpointien kautta. Azure Policy tarkistaa jokaisen deploymentin ennen käynnistymistä, ja Microsoft Defender for Containers valvoo sekä imageja että käynnissä olevia kontteja. Me itse kirjaudumme sisään Azure Lighthousella, Privileged Admin Workstationsilla ja Azure Bastionilla.
Sen, mitä yksikin avoin yhteys voi saada aikaan, osoitti heinäkuussa OpenAIn ja Hugging Facen tapaus. Yhteydet, jotka tunnetaan ja on dokumentoitu, ovat perusteltavissa.
Mitä muuttuu sen mukaan, kuka kysyy
Yksi budjetti per sovellus
Jokainen sovellus saa oman Resource Groupinsa budgetteineen ja kustannusnäkymineen. Palvelun hinta on tiedossa ennen kuin kukaan ehtii sitä kysyä.

Yksi baseline jokaiselle kontille
Verkko, identiteetit, policyt ja scanning pätevät jokaiseen sovellukseen samalla tavoin, olipa se AKS:ssä tai Container Appsissa. Poikkeukset ovat mahdollisia ja samalla näkyviä, koska ne ovat koodissa.
Uusia palveluita ilman uutta projektia
Uusi sovellus on Standard Request, ei infrastruktuuriprojekti. Alusta on jo pystyssä, ja sovellus muuttaa sisään namespacen, budjetin ja käyttöoikeuksien kanssa.
Jokainen muutos diffeinä
Alusta syntyy koodista, ei portaaliklikkauksista. Mitä on muutettu, milloin ja kenen hyväksymänä, löytyy repositorystä, ja teidän revisionne löytää sieltä vastaukset ennen kuin se ehtii esittää kysymyksiä.
Mitä „managed" tarkoittaa AKS:n kohdalla
AKS:ssä Microsoft operoi Control Planen, ja tekee sen luotettavasti. Kaiken muun, mitä klusteri tarvitsee, Node Pooleista monitorointiin, operoimme me, jotta teidän tiimienne huomio pysyy siinä kerroksessa, jossa teidän liiketoimintanne on. Landing Zonen alla otamme haltuun, kun liitätte Azure Foundationin mukaan.
- Teidän sovelluksenneAgentit, APIt, pipelineet ja mikropalvelut, imageineen, CI/CD:ineen ja bisneslogiikkoineenTe tai kumppanine*
- KonttialustaNamespacet ja environmentit, Node Poolit ja Node Imaget, Kubernetes-upgrades, käyttöoikeudet Entra ID:n kauttaControl Plane: MicrosoftglueckkanjaAlustapalvelutRegistry Image Scanningilla, Key Vault, Azure Policy, Defender for Containers, monitorointi ja alertingglueckkanja
- Landing ZoneGovernance, verkko, policyt ja security. Operoitte te tai kumppanine, Azure Foundationin kanssa otamme myös tämän kerroksen haltuun.Azure Foundation
Ilman Foundationia kaikki kerrokset Control Planea lukuun ottamatta ovat teidän vastuullanne.
* Teidän vastuullanne pysyvät myös sovellustenne saatavuus, Persistent Storagen varmuuskopiointi, nodien rightsizing ja loppukäyttäjien tuki.
Kuukausi kuukaudelta ajantasaisempi
Konttialusta kehittyy kvartaaleittain, ja se, joka pysyy tahdissa mukana, huomaa sen arjessa tuskin lainkaan. Pidämme sen siksi ajantasaisena kiinteän suunnitelman mukaan, ja voitte kuukausia etukäteen nähdä, mitä teemme ja mitä teidän tulee tarkistaa.
- glueckkanja: asentaa Node Imaget kuukausittain, nostaa klusterit kvartaaleittain seuraavaan Kubernetes-versioon ja asentaa Foundationin Functional Updaten kerran vuodessa, tässä esimerkkinä marraskuussa.
- Asiakas: tarkistaa jokaisen Image-updaten jälkeen sovellustensa tilan, ennen jokaista upgradeä Kubernetes-API:n käytön ja sopii Functional Updaten ajankohdan kanssamme.
Foundationilla itsellään on versiot kuten ohjelmistolla, ja jokaista niistä tuemme kaksitoista kuukautta. Nykyisen releasen ja teidän tenantissanne olevan version välillä ei siis koskaan ole enempää kuin vuosi, ja alusta, joka syntyy tänään, on kahden vuoden päästä yhtä ajantasainen kuin nyt.
Jokainen uusi sovellus lähtee samalta alustalta
Toinen sovellus on alustan paras hetki, sillä se muuttaa sisään ilman että kenenkään tarvitsee rakentaa mitään uutta. Foundationissa jokainen sovellus kulkee saman viisiportaisen polun, kymmenes aivan kuten ensimmäinenkin.
- 1Ilmoita sovellusTeidän tiimienne ilmoittaa sovelluksen Standard Requestina, compute-malleineen, kooineen ja budjetteineen.
- 2Sovitaan puitteetKäymme kanssanne läpi namespacen tai environmentin, käyttöoikeudet ja verkkoreitit.
- 3Rullataan ympäristöLuomme ympäristön koodina, budgetteineen, kustannusnäkymineen ja käyttöoikeuksineen Entra ID:n kautta.
- 4Toimitetaan sovellusTeidän tiimienne toimittaa oman CI/CD-pipelinensa kautta registryyn ja alustalle.
- 5Operoidaan yhdessäMe operoimme alustaa ja monitorointia, te sovellustanne, ja molemmilla on näkyvyys samoihin dataan.
Mitä alustalla pyörii
- Agentti MCP-palvelimella
- Web-API
- RAG-pipeline
- Batch-job
- Mikropalvelut Helmillä
- Malli GPU:lla
Alusta, joka kantaa yhtä sovellusta, on projekti. Toisesta alkaen se on alusta.
Workshopista operointiin
- Määritellään parametritMääritellään parametritYhden päivän workshopissa määrittelemme yhdessä compute-mallit, verkon, Node Poolit ja käyttöoikeudet.
- Rullataan alustaRullataan alustaFoundation syntyy GitHubissa olevasta koodista, teidän tenanttiinne ja parametrienne mukaan, ilman yhtäkään portaaliklikkausta.
- Luovutetaan ja koulutetaanLuovutetaan ja koulutetaanLuovutamme alustan dokumentaatioineen ja näytämme teidän tiimeillenne hands-on-koulutuksessa, miten sovellukset muuttavat sisään.
- Otetaan operointi haltuunOtetaan operointi haltuunRunbookin ja Soft Launchin myötä alusta siirtyy Managed Azure Container Foundationiin, ja siitä eteenpäin me operoimme sitä.
Miten Foundation on rakennettu
Benjamin Dassow ja Jonas Budde, molemmat meillä Cloud-arkkitehteinä, näyttävät reilussa tunnissa, mistä Azure Container Foundation koostuu, milloin Container Apps ja milloin AKS on parempi valinta ja miten autentikointi, verkko ja Defender for Containers nivoutuvat yhteen. Lopussa käydään läpi operointimalli, eli kysymys siitä, kuka Go-liven jälkeen vastaa mistäkin.
- 14:44Azuren konttipalvelut yleiskatsauksena
- 21:22Mitä Azure Container Foundation on
- 32:10Arkkitehtuuri ja komponentit
- 38:47Autentikointi, verkko ja valinta AKS:n ja Container Appsin välillä
- 42:40Security Defender for Containersilla, Policiesilla ja Image Scanningilla
- 46:51Monitorointi, alerting ja operointimalli
Die Holy Trinity


Alussa on 60 minuuttia
Briefing Azure-tiimin kanssa
Tunti Azure-tiimimme kanssa riittää selvittämään, mitkä sovellukset ja agentit otetaan käyttöön seuraavaksi, mitä klustereita ja konttipalveluita on jo olemassa ja mikä compute-malli sopii mihinkin. Sen jälkeen tiedätte, rakentuuko Foundation olemassa olevan Azure Foundationin päälle vai toimiiko se itsenäisesti, ja miltä tie operointiin näyttää. Tulos on teidän, riippumatta siitä, kenen kanssa jatkatte.
- SovelluksetUse CasesMitkä palvelut ja agentit siirtyvät alustalle ensimmäisinä.
- NykytilanneKlusterit ja palvelutMitä on jo käynnissä ja mitä voidaan ottaa mukaan.
 ComputeAKS tai Container AppsMikä malli sopii mihinkin sovellukseen.
- PerustaLanding ZoneOnko Azure Foundation jo paikallaan vai tuleeko se mukaan.
Mitä meiltä kysytään ensimmäisessä keskustelussa
Microsofthan jo manageeraa AKS:ää. Mihin teitä tarvitaan?
Kaikkeen Control Planen yläpuolella. Microsoft operoi API-serverin, etcd:n ja Schedulerin, ja tekee sen luotettavasti. Node Pools, Kubernetes-upgrades, verkko, policyt, registry, secretit ja monitorointi jäävät kuitenkin teidän vastuullenne, ja juuri tämän kerroksen otamme haltuun kiinteässä tahdissa ja koodina.
Meillä on omat Kubernetes-osaajat.
Sitä parempi, sillä he tietävät parhaiten, kuinka paljon heidän ajastaan kuluu upgradehin ja Node Imageihin. Foundationin myötä he voivat keskittyä sovelluksiin ja arkkitehtuuriin, toistuvan ylläpidon me hoidamme. On täysin mahdollista, että he ovat ensimmäisiä, jotka tervehtivät tätä ilolla.
Meillä on jo klustereita. Pitääkö aloittaa alusta?
Ei välttämättä, sen selvitämme briefingissä. Usein on kuitenkin helpompaa siirtää sovellukset alustalle, joka syntyy koodina, kuin standardoida orgaanisesti kasvanut klusteri jälkikäteen, sovellus kerrallaan, teidän tahdissanne. Teidän konttinne ja pipelinenne pysyvät sellaisina kuin ne ovat.
Kubernetes on meille liian monimutkainen.
Se on hyvä syy valita Container Apps, ja yhtä hyvä syy valita Foundation. Monet sovellukset eivät tarvitse Kubernetes-API:a lainkaan ja pyörivät Azure Container Appsissa huomattavasti pienemmällä operointikuormalla. Missä AKS on tarpeen, monimutkaisuus jää meidän harteillemme.
Tulemmeko riippuvaisiksi teistä?
Ette. Foundation koostuu Azure-palveluista teidän tenantissanne, ei meiltä tulevasta proprietaarisesta ohjelmistosta. Jos haluatte ottaa operoinnin itse tai siirtää sen toiselle kumppanille, saatte infrastruktuurikoodin ja operoinnin Transition Feettä vastaan.
Mitä käyttöjärjestelmiä nodeilla pyörii?
Azure Linux ja Windows Server, kumpikin niissä versioissa, joita AKS tällä hetkellä tukee.
Mitä ette ota vastuullenne?
Sovellustenne saatavuus, Persistent Storagen varmuuskopiointi, nodien rightsizing ja loppukäyttäjien tuki. Nämä tehtävät kuuluvat sovellukseen, josta te tai kumppanine vastaatte. Tähän sisältyy myös se, että tarkistatte kuukausittain sovellustenne tilan ja ennen jokaista Kubernetes-upgradeä Kubernetes-API:n käytön, sillä niin upgrade pysyy sovittuna ajankohtana eikä muutu yllätykseksi.
Tarvitaanko siihen Azure Foundation?
Ei, mutta ne sopivat hyvin yhteen. Azure Foundationin päällä Container Foundation perii sen verkon, securityn ja compliancen, mutta toimii hyvin myös itsenäisesti.
Miten Container Foundation liittyy AI Foundationiin?
Ne täydentävät toisiaan. AI Foundationissa rakentuvat agentit, Container Foundationissa pyörivät niiden työkalut: MCP-palvelimet, pipelineet ja omat mallit. Molemmat jakavat identiteetin, guardrailit ja operointimallin.
Mitä Azure Container Foundation maksaa?
Laskutus on kuukausittainen: AKS:ssä perusmaksu klusteria kohden sekä maksu hallinnoitua namespacea kohden, Container Appsissa perusmaksu environmentia kohden. Azure-kulutuksen kustannatte itse. Tarjouksen saatte, kun on selvinnyt, mitkä sovellukset alustalle siirtyvät.
Lisää aiheesta

Kuka rakensi nämä agentit?
E7 niputtaa yhteen E5:n, Copilotin, Entra Suiten ja Agent 365:n. Lisenssi ei kuitenkaan siivoa tenanttia. Sen, kuka vastaa agentista ja ...
Let´s Gossip the Cloud. Podcastimme Azuresta.
Pilvimyytit, Azure-kustannukset, Infrastructure as Code, DevOps ja data: The Cloud Gossip -podcastissamme Sarah ja Lisa keskustelevat glueckkanjan konsulttien kanssa aiheista, ...
Outbreak. Mitä OpenAI/Hugging-Face-tapaus paljastaa ja mitä ei
AI-agentti murtautuu ulos testiympäristöstään, löytää nollapäivähaavoittuvuuden ja hakkeroi toisen yrityksen. Kuulostaa käsikirjoitukselta, mutta tapahtui todella heinäkuussa 2026. Aika asettaa asia ...
The Holy Trinity: mitä tekoäly todella tarvitsee tehdäkseen työtä
Valmistava yritys haluaa tietää, mitkä sen 14 000 SKU:sta ovat todella kannattavia. Vastaus on kolmessa järjestelmässä, jotka eivät ole koskaan ...
Microsoft Frontier Partner: kuulumme joukkoon
Microsoft AI Cloud Partner Program -ohjelmaan on hiljattain tullut uusi huipputunnustus, Frontier Partner -merkki. Microsoft myöntää sen ainoastaan pienelle joukolle ...
Kuusi agenttia. Neljä viikkoa. Aitoa tuotantokäyttöä.
Kuusi yritystä, neljän viikon rakennusvaihe, kuusi toimivaa AI-agenttia – siitä oli kyse ensimmäisessä glueckkanja AI Agent Hackathonissa. Kiekert, Dr. Oetker, ...
Ota yhteyttä
