

Azure Container Foundation

Agenten, die Aufgaben übernehmen, brauchen einen Ort, an dem sie laufen, und dieser Ort besteht aus Containern. Wir bauen ihn als Code in eurem Tenant, halten ihn in einem festen Takt aktuell und betreiben ihn nach demselben Standard wie Azure Foundation, Data Foundation und AI Foundation.
Ein Ort, an dem gearbeitet wird
Die ersten Agenten in den Unternehmen beantworten Fragen, und das tun sie inzwischen erstaunlich gut. Interessant wird es, sobald einer von ihnen Aufgaben übernimmt, Bestellungen abgleicht, Tickets anlegt, Angebote vorbereitet. Dafür braucht er Werkzeuge, einen MCP-Server, eine Pipeline für seine Dokumente und einen Ort, an dem all das dauerhaft läuft. Dieser Ort besteht aus Containern, ob man es so geplant hat oder nicht.
Viele Unternehmen haben einen solchen Ort bereits, meist als einzelne Cluster aus einzelnen Projekten, und jeder davon war eine gute Entscheidung. Mit dem ersten Agenten, der mit Unternehmensdaten arbeitet, braucht es allerdings einen gemeinsamen Standard für Netzwerk und Identität, einen Takt für Updates und Menschen, die das alles betreiben. Genau das ist die Azure Container Foundation.
Die Agenten sind bereit. Jetzt bekommen sie einen Ort zum Arbeiten.
liegen zwischen zwei Minor-Versionen von Kubernetes. Dreimal im Jahr gibt es also etwas Neues, und eine Plattform, die mitgeht, bleibt jung.
unterstützt AKS gleichzeitig, die aktuelle und die beiden davor. Wer regelmäßig aktualisiert, bewegt sich also immer innerhalb des Supports.
bleiben danach zum Aufholen, bevor AKS ab Juni 2027 selbst aktualisiert. Wer seine Upgrades plant, braucht diese Frist nie.
heben wir eure Cluster auf die nächste Kubernetes-Version, planbar, angekündigt und mit euch abgestimmt.
Vier gute Anfänge
Jeder Weg zu Containern beginnt mit einer pragmatischen Entscheidung, und die vier häufigsten haben wir in fast jedem Unternehmen angetroffen. Keine davon ist falsch. Jede trägt bis zu einem bestimmten Punkt, und es lohnt sich, diesen Punkt zu kennen, bevor man ihn erreicht.
„Kubernetes betreiben wir selbst.“
Das geht, und oft geht es sogar gut, solange die ein oder zwei Spezialisten da sind, die es beherrschen. Ihre Zeit ist allerdings kostbar, und zwischen Upgrades, Node Images und Zertifikaten bleibt davon selten genug für das, wofür man sie eigentlich gewonnen hat: Architektur und Anwendungen.
„Jedes Team bekommt seinen eigenen Cluster.“
Das ist schnell, und es gibt den Teams Freiheit. Nach einem Jahr stehen allerdings mehrere Netzwerkkonzepte und ebenso viele Arten nebeneinander, Secrets abzulegen. Eine gemeinsame Grundlage nimmt den Teams nichts von ihrer Freiheit, aber viel von ihrer Wartung.
„Erst einmal öffentlich, abgesichert wird später.“
Für einen Prototyp ist das vertretbar, und ein öffentlicher Endpunkt ist in Minuten eingerichtet. Das Später kommt allerdings zuverlässig, meist mit dem ersten Audit, und bis dahin ist es deutlich einfacher, in einer Umgebung zu starten, die von Anfang an privat ist.
„Ein Partner baut sie auf, betreiben können wir sie selbst.“
Ein sauberer Aufbau ist viel wert, und am Tag der Abnahme ist die Plattform auf dem neuesten Stand. Danach erscheint allerdings alle vier Monate eine neue Kubernetes-Version, und eine Plattform, die mitwachsen soll, braucht jemanden, der sie dauerhaft betreibt.
Bleibt der Hinweis, AKS sei doch bereits ein Managed Service. Das stimmt für die Control Plane, denn API-Server, etcd und Scheduler betreibt Microsoft zuverlässig. Node Pools, Upgrades, Netzwerk, Policies, Registry, Secrets und Monitoring bleiben allerdings Aufgabe des Kunden, und genau diese Ebene übernehmen wir. Es ist die Ebene, auf der aus einem Cluster eine Plattform wird.
Eine Plattform, zwei Compute-Modelle
Azure Kubernetes Service und Azure Container Apps sind zwei Arten, Container zu betreiben, und beide gehören zur Foundation. Welche davon eine Anwendung bekommt, entscheiden sechs Anforderungen, und meist ist das schnell geklärt. Was die Foundation für beide bereitstellt, steht unter dem Strich.
| Die Anwendung braucht | Kubernetes-APIAzure Kubernetes ServiceFür alles, was die vollständige Kubernetes-API braucht. Wir betreiben Cluster, Node Pools und Namespaces. | Ohne Kubernetes-APIAzure Container AppsFür Dienste, Agenten und Jobs. Weniger Betriebsaufwand, Abrechnung nach Verbrauch, ohne Last auf null. |
|---|---|---|
| die vollständige Kubernetes-API, Helm Charts und Operatoren | enthalten | nicht enthalten |
| eigene Modelle auf GPU Node Pools | enthalten | nicht enthalten |
| Windows-Container | enthalten | nicht enthalten |
| Skalierung auf null und Abrechnung nach Verbrauch | nicht enthalten | enthalten |
| Jobs, die starten, laufen und fertig sind | enthalten | enthalten |
| den geringsten Betriebsaufwand | nicht enthalten | enthalten |
| Registry mit Image Scanning, Key Vault, Monitor, Policy, Defender for Containers, Entra ID und privates Netzwerk aus der Foundation | enthalten | enthalten |
- die vollständige Kubernetes-API, Helm Charts und Operatoren
- eigene Modelle auf GPU Node Pools
- Windows-Container
- Skalierung auf null und Abrechnung nach Verbrauch
- Jobs, die starten, laufen und fertig sind
- den geringsten Betriebsaufwand
- Registry mit Image Scanning, Key Vault, Monitor, Policy, Defender for Containers, Entra ID und privates Netzwerk aus der Foundation
- die vollständige Kubernetes-API, Helm Charts und Operatoren
- eigene Modelle auf GPU Node Pools
- Windows-Container
- Skalierung auf null und Abrechnung nach Verbrauch
- Jobs, die starten, laufen und fertig sind
- den geringsten Betriebsaufwand
- Registry mit Image Scanning, Key Vault, Monitor, Policy, Defender for Containers, Entra ID und privates Netzwerk aus der Foundation
Ohne besondere Anforderung empfehlen wir Container Apps. Wer beides braucht, bekommt beides, mit einer Security-Baseline.
Sechs Bausteine, ein Standard
Jede Verbindung ist eine Entscheidung
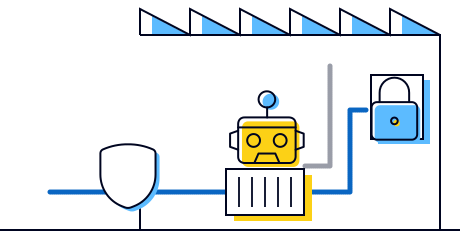
Wer einem Agenten Werkzeuge gibt, gibt ihm Reichweite, und in der Container Foundation ist jede Verbindung, die er nutzt, eine bewusste Entscheidung. Die Plattform ist zunächst privat: Eingehender Verkehr passiert eine Web Application Firewall, ausgehender Azure Firewall, und Secrets liegen in Azure Key Vault, erreichbar über Private Endpoints. Azure Policy prüft jedes Deployment, bevor es startet, und Microsoft Defender for Containers sieht Images wie laufende Container. Wir selbst greifen über Azure Lighthouse, Privileged Admin Workstations und Azure Bastion zu.
Was eine einzelne offene Verbindung bewirken kann, hat im Juli der Vorfall bei OpenAI und Hugging Face gezeigt. Verbindungen, die man kennt und beschrieben hat, lassen sich verantworten.
Was sich ändert, je nachdem, wer fragt
Ein Budget je Anwendung
Jede Anwendung erhält ihre eigene Resource Group mit Budget und Kostenansicht. Was ein Dienst kostet, steht damit fest, bevor jemand danach fragt.

Eine Baseline für jeden Container
Netzwerk, Identitäten, Policies und Scanning gelten für jede Anwendung gleich, ob sie in AKS oder in Container Apps läuft. Ausnahmen bleiben möglich und zugleich sichtbar, weil sie im Code stehen.
Neue Services ohne neues Projekt
Eine neue Anwendung ist ein Standard Request und kein Infrastrukturprojekt. Die Plattform steht bereits, und die Anwendung zieht mit Namespace, Budget und Berechtigungen einfach ein.
Jede Änderung als Diff
Die Plattform entsteht aus Code und nicht aus Klicks im Portal. Was sich wann geändert hat und wer es freigegeben hat, steht im Repository, und eure Revision findet dort Antworten, bevor sie Fragen stellt.
Was „managed“ bei AKS meint
Bei AKS betreibt Microsoft die Control Plane, und zwar zuverlässig. Was ein Cluster darüber hinaus braucht, von den Node Pools bis zum Monitoring, betreiben wir, damit eure Teams sich um die Schicht kümmern, in der euer Geschäft steckt. Die Landing Zone darunter übernehmen wir, wenn ihr die Azure Foundation dazunehmt.
- Eure AnwendungenAgenten, APIs, Pipelines und Microservices, mit Images, CI/CD und Business-LogikIhr oder euer Partner*
- Container-PlattformNamespaces und Environments, Node Pools und Node Images, Kubernetes-Upgrades, Berechtigungen über Entra IDControl Plane: MicrosoftglueckkanjaPlattformdiensteRegistry mit Image Scanning, Key Vault, Azure Policy, Defender for Containers, Monitoring und Alertingglueckkanja
- Landing ZoneGovernance, Netzwerk, Policies und Security. Betreibt ihr oder euer Partner, mit der Azure Foundation übernehmen wir auch diese Schicht.Azure Foundation
Ohne Foundation gehören euch alle Schichten außer der Control Plane.
* Bei euch bleiben auch die Verfügbarkeit eurer Anwendungen, das Backup von Persistent Storage, das Rightsizing der Nodes und der Support für Endanwender.
Jeden Monat ein Stück aktueller
Eine Container-Plattform entwickelt sich in Quartalen, und wer mit ihr Schritt hält, merkt davon im Alltag wenig. Wir halten sie deshalb nach einem festen Plan aktuell, und ihr seht für jeden Monat im Voraus, was wir tun und was ihr dafür prüft.
- glueckkanja: spielt monatlich die Node Images ein, hebt die Cluster quartalsweise auf die nächste Kubernetes-Version und spielt einmal im Jahr das Functional Update der Foundation ein, hier beispielhaft im November.
- Kunde: prüft nach jedem Image-Update den Status seiner Anwendungen, vor jedem Upgrade die Nutzung der Kubernetes-API und stimmt den Termin des Functional Update mit uns ab.
Die Foundation selbst hat Versionen wie eine Software, und jede davon unterstützen wir zwölf Monate. Zwischen dem aktuellen Release und dem Stand in eurem Tenant liegt deshalb nie mehr als ein Jahr, und eine Plattform, die heute entsteht, ist in zwei Jahren so aktuell wie heute.
Jede neue Anwendung startet auf derselben Plattform
Die zweite Anwendung ist der schönste Moment einer Plattform, denn sie zieht ein, ohne dass jemand etwas Neues bauen muss. In der Foundation nimmt jede Anwendung denselben Weg in fünf Schritten, die zehnte genauso wie die erste.
- 1Anwendung anmeldenEuer Team meldet die Anwendung als Standard Request an, mit Compute-Modell, Größe und Budget.
- 2Rahmen abstimmenWir klären mit euch Namespace oder Environment, Zugriffe und Netzwerkwege.
- 3Umgebung ausrollenWir legen die Umgebung als Code an, mit Budget, Kostenansicht und Berechtigungen über Entra ID.
- 4Anwendung ausliefernEuer Team liefert über die eigene CI/CD-Pipeline in die Registry und auf die Plattform.
- 5Gemeinsam betreibenWir betreiben Plattform und Monitoring, ihr eure Anwendung, und beide sehen dieselben Daten.
Was auf der Plattform läuft
- Agent mit MCP-Server
- Web-API
- RAG-Pipeline
- Batch-Job
- Microservices mit Helm
- Modell auf GPU
Eine Plattform, die eine Anwendung trägt, ist ein Projekt. Mit der zweiten wird sie zur Plattform.
Vom Workshop in den Betrieb
- Parameter festlegenParameter festlegenIn einem Workshop von einem Tag legen wir gemeinsam Compute-Modelle, Netzwerk, Node Pools und Berechtigungen fest.
- Plattform ausrollenPlattform ausrollenDie Foundation entsteht aus dem Code in GitHub, in eurem Tenant und nach euren Parametern, ohne einen Klick im Portal.
- Übergeben und schulenÜbergeben und schulenWir übergeben die Plattform mit Dokumentation und zeigen euren Teams im Hands-on-Training, wie Anwendungen einziehen.
- Betrieb übernehmenBetrieb übernehmenMit Runbook und Soft Launch geht die Plattform in die Managed Azure Container Foundation über, und ab dann betreiben wir sie.
Wie die Foundation gebaut ist
Benjamin Dassow und Jonas Budde, beide Cloud-Architekten bei uns, zeigen in knapp einer Stunde, woraus die Azure Container Foundation besteht, wann Container Apps und wann AKS die bessere Wahl ist und wie Authentifizierung, Netzwerk und Defender for Containers ineinandergreifen. Am Ende steht das Betriebsmodell, also die Frage, wer nach dem Go-live wofür geradesteht.
- 14:44Container-Dienste in Azure im Überblick
- 21:22Was die Azure Container Foundation ist
- 32:10Architektur und Komponenten
- 38:47Authentifizierung, Netzwerk und die Wahl zwischen AKS und Container Apps
- 42:40Security mit Defender for Containers, Policies und Image Scanning
- 46:51Monitoring, Alerting und Betriebsmodell
Die Holy Trinity


Am Anfang stehen 60 Minuten
Briefing mit dem Azure-Team
Eine Stunde mit unserem Azure-Team genügt, um zu klären, welche Anwendungen und Agenten als Nächstes laufen sollen, was an Clustern und Container-Diensten bereits existiert und welches Compute-Modell wohin gehört. Danach wisst ihr, ob die Foundation auf eurer Azure Foundation aufsetzt oder für sich steht und wie der Weg in den Betrieb aussieht. Das Ergebnis gehört euch, gleich mit wem ihr weitergeht.
- AnwendungenUse CasesWelche Dienste und Agenten als Erste auf die Plattform ziehen.
- BestandCluster und DiensteWas bereits läuft und was sich übernehmen lässt.
 ComputeAKS oder Container AppsWelches Modell zu welcher Anwendung passt.
- FundamentLanding ZoneOb die Azure Foundation bereits steht oder mitkommt.
Was uns im ersten Gespräch gefragt wird
AKS wird doch von Microsoft gemanagt. Wofür brauchen wir euch?
Für alles oberhalb der Control Plane. Microsoft betreibt API-Server, etcd und Scheduler, und zwar zuverlässig. Node Pools, Kubernetes-Upgrades, Netzwerk, Policies, Registry, Secrets und Monitoring bleiben allerdings bei euch, und diese Ebene übernehmen wir in einem festen Takt und als Code.
Wir haben eigene Kubernetes-Leute.
Umso besser, denn sie wissen am besten, wie viel ihrer Zeit in Upgrades und Node Images fließt. Mit der Foundation arbeiten sie an Anwendungen und Architektur, die wiederkehrende Wartung übernehmen wir. Gut möglich, dass sie die Ersten sind, die das begrüßen.
Wir haben schon Cluster. Müssen wir neu anfangen?
Nicht zwingend, das klären wir im Briefing. Oft ist es allerdings einfacher, Anwendungen auf eine Plattform umzuziehen, die als Code entsteht, als einen gewachsenen Cluster nachträglich zu standardisieren, und zwar Anwendung für Anwendung, in eurem Tempo. Eure Container und Pipelines bleiben dabei, wie sie sind.
Kubernetes ist uns zu komplex.
Das ist ein guter Grund für Container Apps und ein ebenso guter für die Foundation. Viele Anwendungen brauchen die Kubernetes-API gar nicht und laufen in Azure Container Apps mit deutlich weniger Betriebsaufwand. Wo AKS nötig ist, liegt die Komplexität bei uns.
Machen wir uns von euch abhängig?
Nein. Die Foundation besteht aus Azure-Diensten in eurem Tenant und nicht aus einer proprietären Software von uns. Wollt ihr den Betrieb selbst übernehmen oder einem anderen Partner übergeben, erhaltet ihr Infrastruktur-Code und Betrieb gegen eine Transition Fee.
Welche Betriebssysteme laufen auf den Nodes?
Azure Linux und Windows Server, jeweils in den Versionen, die AKS aktuell unterstützt.
Was übernehmt ihr nicht?
Die Verfügbarkeit eurer Anwendungen, das Backup von Persistent Storage, das Rightsizing der Nodes und den Support für Endanwender. Diese Aufgaben gehören zur Anwendung, die ihr oder euer Partner verantwortet. Dazu gehört auch, dass ihr monatlich den Status eurer Anwendungen und vor jedem Kubernetes-Upgrade die Nutzung der Kubernetes-API prüft, denn so bleibt das Upgrade ein Termin und wird kein Ereignis.
Brauchen wir dafür die Azure Foundation?
Nein, aber beide passen gut zusammen. Auf der Azure Foundation erbt die Container Foundation deren Netzwerk, Security und Compliance, sie läuft aber auch für sich.
Wie hängt die Container Foundation mit der AI Foundation zusammen?
Die beiden ergänzen sich. Auf der AI Foundation entstehen Agenten, in der Container Foundation laufen ihre Werkzeuge, MCP-Server, Pipelines und eigenen Modelle. Beide teilen Identität, Guardrails und Betriebsmodell.
Was kostet die Azure Container Foundation?
Abgerechnet wird monatlich, bei AKS mit einer Grundgebühr je Cluster und einer Gebühr je verwaltetem Namespace, bei Container Apps mit einer Grundgebühr je Environment. Den Azure-Verbrauch tragt ihr selbst. Ein Angebot erhaltet ihr, sobald feststeht, welche Anwendungen auf die Plattform ziehen.

Wer hat diese Agents gebaut?
E7 bündelt E5, Copilot, die Entra Suite und Agent 365. Eine Lizenz räumt aber keinen Tenant auf. Wer für einen ...
Let´s Gossip the Cloud. Unser Podcast rund um Azure.
Cloud-Mythen, Azure-Kosten, Infrastructure as Code, DevOps und Daten: In unserem Podcast The Cloud Gossip sprechen Sarah und Lisa mit Consultants ...
Outbreak. Was der OpenAI/Hugging-Face-Vorfall verrät und was nicht
Ein AI-Agent bricht aus seiner Testumgebung aus, findet einen Zero-Day und hackt ein anderes Unternehmen. Klingt nach Drehbuch, ist aber ...
The Holy Trinity: Was KI wirklich braucht, um zu arbeiten
Ein Fertigungsunternehmen möchte wissen, welche seiner 14.000 SKUs tatsächlich profitabel sind. Die Antwort liegt in drei Systemen, die noch nie ...
Microsoft Frontier Partner: wir gehören dazu
Seit kurzem gibt es im Microsoft AI Cloud Partner Program eine neue Spitzenauszeichnung, das Frontier Partner Badge. Microsoft verleiht es ...
Sechs Agents. Vier Wochen. Echter Betrieb.
Sechs Unternehmen, vier Wochen Build-Phase, sechs funktionierende AI Agents – das war der erste glueckkanja AI Agent Hackathon. Kiekert, Dr. ...
Lasst uns über eure Container sprechen
Am Anfang steht ein Briefing von 60 Minuten mit unserem Azure-Team. Schreibt uns, welche Anwendungen oder Agenten als Nächstes laufen sollen und was bereits existiert, und ihr erhaltet einen Terminvorschlag.