

Azure Container Foundation

Aðilar sem taka við verkefnum þurfa stað til að keyra, og sá staður er byggður úr containers. Við byggjum hann sem kóða í tenantinum ykkar, höldum honum uppfærðum í föstum takti og rekum hann sem Managed Service hjá glueckkanja AG eftir sama staðli og Azure Foundation, Data Foundation og AI Foundation.
Staður þar sem unnið er
Fyrstu aðilarnir í fyrirtækjunum svara spurningum, og þeir gera það nú með töluverðum árangri. Það verður áhugavert þegar einn þeirra tekur við verkefni, athugar pantanir, stofnar ticket, undirbýr tilboð. Til þess þarf hann verkfæri, MCP-server, pipeline fyrir skjöl sín og stað þar sem allt þetta keyrir stöðugt. Sá staður er byggður úr containers, hvort sem það var áætlað eða ekki.
Mörg fyrirtæki hafa þegar slíkan stað, oftast sem staka cluster úr stakum verkefnum, og hvert þeirra var góð ákvörðun. Með fyrsta aðilanum sem vinnur með fyrirtækjagögn þarf hins vegar sameiginlegan staðal fyrir netkerfi og auðkenni, reglulegan takt fyrir uppfærslur og fólk sem rekur þetta allt saman. Það er nákvæmlega Azure Container Foundation.
Aðilarnir eru tilbúnir. Nú fá þeir stað til að vinna.
eru á milli tveggja Minor-útgáfa af Kubernetes. Þrisvar á ári kemur því eitthvað nýtt, og platform sem heldur í við það helst ungt.
styður AKS samtímis, þá gildandi og þær tvær á undan. Sá sem uppfærir reglulega er alltaf innan stuðningsramma.
eru eftir til að ná upp, áður en AKS uppfærir sjálfkrafa frá júní 2027. Sá sem skipuleggur uppfærslur sínar þarf aldrei að nota þennan frest.
uppfærum við clusters ykkar yfir í næstu Kubernetes-útgáfu, skipulagnanlegt, tilkynnt fyrirfram og samræmt við ykkur.
Fjórar góðar byrjanir
Sérhver leið að containers byrjar með hagræna ákvörðun, og við höfum rekist á þær fjórar algengustu í næstum hverju fyrirtæki. Engin þeirra er röng. Hver þeirra dugar upp að ákveðnum punkti, og það borgar sig að þekkja þann punkt áður en maður nær honum.
„Kubernetes rekum við sjálf."
Það gengur, og oft gengur það jafnvel vel, svo lengi sem einn eða tveir sérfræðingar eru til staðar sem þekkja málið. Tími þeirra er hins vegar dýrmætur, og á milli uppfærslna, node images og vottorða nær hann sjaldan fyrir það sem þeir voru í raun ráðnir í: arkitektúr og forrit.
„Hvert teymi fær sinn eigin cluster."
Það er hratt, og það gefur teymunum frelsi. Eftir ár standa hins vegar nokkur netkerfiskonsept hlið við hlið ásamt jafnmörgum leiðum til að geyma secrets. Sameiginlegur grunnur tekur teymunum ekkert af frelsi þeirra, en léttir þeim mjög af viðhaldi.
„Fyrst opinbert, tryggt verður síðar."
Fyrir frumgerð er það forsvaranlegt, og opinber endapunktur er tilbúinn á nokkrum mínútum. Síðarinn kemur hins vegar örugglega, oftast með fyrstu úttekt, og þar til þess er það mun einfaldara að byrja í umhverfi sem er einkað frá upphafi.
„Samstarfsaðili byggir það upp, við getum rekið það sjálf."
Vandvirkur uppbyggingur er þess virði, og á afhendingardeginum er platformin í nýjasta standi. Þar á eftir kemur hins vegar ný Kubernetes-útgáfa á fjögurra mánaða fresti, og platform sem á að þroskast með kröfunum þarf einhvern sem rekur hana til lengdar.
Til viðbótar er rétt að benda á að AKS er þegar Managed Service. Það á við um Control Plane: API-server, etcd og Scheduler rekur Microsoft af áreiðanleika. Node Pools, uppfærslur, netkerfi, policies, registry, secrets og monitoring eru hins vegar á ábyrgð viðskiptavinarins, og það er nákvæmlega þetta lag sem við tökum við. Það er lagið þar sem cluster verður að platform.
Ein platform, tvö compute-módel
Azure Kubernetes Service og Azure Container Apps eru tvær leiðir til að keyra containers, og báðar tilheyra Foundation. Sex kröfur ákveða hvort forritunum er úthlutað, og venjulega er það fljótt gert upp. Það sem Foundation veitir báðum stendur neðst á reikningnum.
| Forritið þarf | Kubernetes-APIAzure Kubernetes ServiceFyrir allt sem þarf fulla Kubernetes-API. Við rekum clusters, node pools og namespaces. | Án Kubernetes-APIAzure Container AppsFyrir þjónustur, aðila og jobs. Minni rekstrarbyrði, notkunartengd greiðsla, skalað niður í núll við lítilli álagi. |
|---|---|---|
| fulla Kubernetes-API, Helm Charts og operators | innifalið | ekki innifalið |
| eigin módel á GPU node pools | innifalið | ekki innifalið |
| Windows-containers | innifalið | ekki innifalið |
| skalun niður í núll og notkunartengd greiðsla | ekki innifalið | innifalið |
| jobs sem byrja, keyra og eru tilbúin | innifalið | innifalið |
| minnsta mögulega rekstrarbyrði | ekki innifalið | innifalið |
| Registry með image scanning, Key Vault, Monitor, Policy, Defender for Containers, Entra ID og einkanet úr Foundation | innifalið | innifalið |
- fulla Kubernetes-API, Helm Charts og operators
- eigin módel á GPU node pools
- Windows-containers
- skalun niður í núll og notkunartengd greiðsla
- jobs sem byrja, keyra og eru tilbúin
- minnsta mögulega rekstrarbyrði
- Registry með image scanning, Key Vault, Monitor, Policy, Defender for Containers, Entra ID og einkanet úr Foundation
- fulla Kubernetes-API, Helm Charts og operators
- eigin módel á GPU node pools
- Windows-containers
- skalun niður í núll og notkunartengd greiðsla
- jobs sem byrja, keyra og eru tilbúin
- minnsta mögulega rekstrarbyrði
- Registry með image scanning, Key Vault, Monitor, Policy, Defender for Containers, Entra ID og einkanet úr Foundation
Þegar engar sérstakar kröfur eru til staðar mælum við með Container Apps. Sá sem þarf hvort tveggja fær hvort tveggja, með einni security-baseline.
Sex einingar, einn staðall
Sérhver tenging er ákvörðun
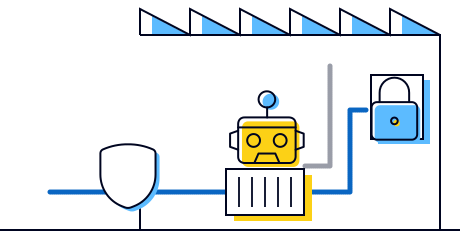
Sá sem gefur aðila verkfæri gefur honum líka svigrúm, og í Container Foundation er sérhver tenging sem hann notar meðvituð ákvörðun. Platformin er í upphafi einkarekið: Innkomandi umferð fer í gegnum Web Application Firewall, útgáandi í gegnum Azure Firewall, og secrets eru í Azure Key Vault, aðgengileg í gegnum Private Endpoints. Azure Policy athugar hvert deployment áður en það ræsist, og Microsoft Defender for Containers sér bæði images og keyrslucontainers. Við sjálf komumst að í gegnum Azure Lighthouse, Privileged Admin Workstations og Azure Bastion.
Hvað ein opin tenging getur valdið sást í júlí þegar atvik hjá OpenAI og Hugging Face átti sér stað. Tengingar sem maður þekkir og hefur lýst má standa fyrir.
Hvað breytist, eftir því hver spyr
Ein fjárhagsáætlun fyrir hvert forrit
Hvert forrit fær sína eigin resource group með fjárhagsáætlun og kostnaðaryfirlit. Hvað þjónusta kostar liggur þar með fyrir, áður en nokkur spyr um það.

Ein baseline fyrir hvern container
Netkerfi, auðkenni, policies og scanning gilda jafnt fyrir öll forrit, hvort sem þau keyra í AKS eða Container Apps. Undantekningar eru mögulegar og um leið sýnilegar, þar sem þær standa í kóðanum.
Nýjar þjónustur án nýs verkefnis
Nýtt forrit er standard request, ekki innviðaverkefni. Platformin er þegar til staðar, og forritið flytur inn með namespace, fjárhagsáætlun og heimildum án þess að neitt sérstaklegt þurfi að byggjast upp.
Sérhver breyting sem diff
Platformin verður til úr kóða, ekki úr smelli í portal. Hvað breyttist, hvenær og hver samþykkti það stendur í repository, og endurskoðun ykkar finnur þar svör áður en hún spyr spurninga.
Hvað „managed" þýðir við AKS
Við AKS rekur Microsoft Control Plane, og það með áreiðanleika. Allt annað sem cluster þarf, frá node pools til monitorings, rekum við, þannig að teymin ykkar geti einbeitt sér að þeim lögum þar sem reksturinn ykkar er. Landing Zone undir þessu tökum við yfir þegar þið bætið Azure Foundation við.
- Forrit ykkarAðilar, APIs, pipelines og microservices, með images, CI/CD og business-logicÞið eða samstarfsaðili ykkar*
- Container-platformNamespaces og environments, node pools og node images, Kubernetes-uppfærslur, heimildir í gegnum Entra IDControl Plane: MicrosoftglueckkanjaPlatform-þjónusturRegistry með image scanning, Key Vault, Azure Policy, Defender for Containers, monitoring og alertingglueckkanja
- Landing ZoneGovernance, netkerfi, policies og security. Þið eða samstarfsaðili ykkar rekur þetta lag, en með Azure Foundation tökum við yfir það einnig.Azure Foundation
Án Foundation eigið þið öll lögin fyrir utan Control Plane.
* Hjá ykkur er einnig framboð forrita ykkar, backup á persistent storage, rightsizing á nodes og stuðningur við notendur.
Dálítið uppfærðara í hverjum mánuði
Container-platform þróast í ársfjórðungum, og sá sem heldur í við hana tekur lítið eftir henni í daglegu starfi. Við höldum henni því uppfærðri eftir föstum áætlun, og þið sjáið mánaðar á undan hvað við gerum og hvað þið skoðið.
- glueckkanja: setur inn node images í hverjum mánuði, uppfærir clusters yfir í næstu Kubernetes-útgáfu ársfjórðungslega og setur inn Functional Update Foundation einu sinni á ári, hér til dæmis í nóvember.
- Viðskiptavinur: athugar stöðu forrita sinna eftir hvert image-update, notkun á Kubernetes-API áður en hvert upgrade fer fram og samræmir tímasetningu Functional Update við okkur.
Foundation sjálf hefur útgáfur eins og hugbúnaður, og við styðjum hverja þeirra í tólf mánuði. Milli gildandi release og þess sem keyrir í tenantinum ykkar líða því aldrei meira en eitt ár, og platform sem verður til í dag er jafn uppfærð eftir tvö ár og hún er í dag.
Hvert nýtt forrit byrjar á sömu platform
Annað forritið er fegursti stundurinn á platform, því það flytur inn án þess að nokkur þurfi að byggja neitt nýtt. Í Foundation fer hvert forrit sömu leið í fimm skrefum, það tíunda alveg eins og það fyrsta.
- 1Skrá forritTeymið ykkar skráir forritið sem standard request, með compute-módel, stærð og fjárhagsáætlun.
- 2Samræma rammaVið göngum yfir með ykkur namespace eða environment, aðgangsréttindi og netverkslegar leiðir.
- 3Rúlla út umhverfiVið setjum upp umhverfið sem kóða, með fjárhagsáætlun, kostnaðaryfirlit og heimildum í gegnum Entra ID.
- 4Afhenda forritTeymið ykkar afhendir í gegnum eigin CI/CD-pipeline inn í registry og á platformina.
- 5Reka samanVið rekum platform og monitoring, þið forritið ykkar, og báðir sjá sömu gögnin.
Það sem keyrir á platforminni
- Aðili með MCP-server
- Web-API
- RAG-pipeline
- Batch-job
- Microservices með Helm
- Módel á GPU
Platform sem ber eitt forrit er verkefni. Með því öðru verður hún að platform.
Frá workshop í rekstur
- Fastsetja færibreyturFastsetja færibreyturÍ einsdags workshop ákveðum við saman compute-módel, netkerfi, node pools og heimildir.
- Rúlla út platformRúlla út platformFoundation verður til úr kóðanum í GitHub, í tenantinum ykkar og eftir færibreytum ykkar, án eins smells í portal.
- Afhenda og þjálfaAfhenda og þjálfaVið afhendum platformina með skjölun og sýnum teymunum ykkar í hands-on-þjálfun hvernig forrit flytja inn.
- Yfirtaka reksturYfirtaka reksturMeð runbook og soft launch fer platformin yfir í Managed Azure Container Foundation, og þaðan í frá rekum við hana.
Hvernig Foundation er byggð
Benjamin Dassow og Jonas Budde, báðir cloud-arkitektar hjá okkur, sýna á tæpri klukkustund hvað Azure Container Foundation samanstendur af, hvenær Container Apps og hvenær AKS er betra valið og hvernig auðkenning, netkerfi og Defender for Containers virka saman. Í lokin kemur rekstrarmódelið, þ.e. spurningin um hverjir bera ábyrgð á hverju eftir go-live.
The Holy Trinity


Í upphafi eru 60 mínútur
Briefing með Azure-teyminu
Ein klukkustund með Azure-teymi okkar nægir til að ganga yfir hvaða forrit og aðilar eiga að keyra næst, hvað er þegar til af clusters og container-þjónustum og hvaða compute-módel á hvert heyrir. Eftir það vitið þið hvort Foundation byggist ofan á Azure Foundation ykkar eða stendur sjálfstæð, og hvernig leiðin í rekstur lítur út. Niðurstaðan er ykkar, sama hvern þið heldið áfram með.
- ForritUse CasesHvaða þjónustur og aðilar flytja fyrst á platformina.
- Núverandi staðaCluster og þjónusturHvað er þegar í gangi og hvað er hægt að yfirtaka.
 ComputeAKS eða Container AppsHvaða módel hentar hvaða forriti.
- GrunnurLanding ZoneHvort Azure Foundation er þegar til staðar eða kemur með.
Það sem við fáum spurt í fyrsta samtalinu
AKS er þegar managed af Microsoft. Til hvers þurfum við ykkur?
Fyrir allt ofan Control Plane. Microsoft rekur API-server, etcd og Scheduler, og það af áreiðanleika. Node Pools, Kubernetes-uppfærslur, netkerfi, policies, registry, secrets og monitoring eru hins vegar á ykkar ábyrgð, og það lag tökum við yfir í föstum takti og sem kóða.
Við höfum okkar eigin Kubernetes-fólk.
Því betra, því þeir vita best hversu mikið af tíma þeirra fer í uppfærslur og node images. Með Foundation vinna þeir að forritum og arkitektúr, en við tökum við reglubundnu viðhaldi. Líklegt er að þeir séu fyrstir til að fagna því.
Við höfum þegar clusters. Verðum við að byrja upp á nýtt?
Ekki endilega, það göngum við yfir í briefing. Oft er það þó einfaldara að flytja forrit yfir á platform sem verður til sem kóði heldur en að staðla vaxinn cluster á eftir á, forrit fyrir forrit, í ykkar hraða. Containers og pipelines ykkar haldast óbreyttar í ferlinu.
Kubernetes er of flókið fyrir okkur.
Það er gott rök fyrir Container Apps og jafngott rök fyrir Foundation. Mörg forrit þurfa Kubernetes-API yfirleitt ekki og keyra í Azure Container Apps með mun minni rekstrarbyrði. Þar sem AKS er nauðsynlegt liggur flækjan hjá okkur.
Verðum við háð ykkur?
Nei. Foundation samanstendur af Azure-þjónustum í tenantinum ykkar, ekki af sérhugbúnaði frá okkur. Ef þið viljið yfirtaka reksturinn sjálf eða færa hann til annars samstarfsaðila fáið þið infrastructure-kóðann og rekstrinn gegn transition fee.
Hvaða stýrikerfi keyra á nodes?
Azure Linux og Windows Server, í þeim útgáfum sem AKS styður hverju sinni.
Hvað taka þið ekki yfir?
Framboð forrita ykkar, backup á persistent storage, rightsizing á nodes og stuðning við notendur. Þessi verkefni tilheyra forritinu sem þið eða samstarfsaðili ykkar berið ábyrgð á. Þar á meðal er að þið athugar mánaðarlega stöðu forrita ykkar og notkun á Kubernetes-API áður en hvert Kubernetes-upgrade fer fram, því þannig helst upgrade dagsetning og verður ekki atvik.
Þurfum við Azure Foundation í þessum tilgangi?
Nei, en þær tvær eiga vel saman. Á Azure Foundation erfir Container Foundation netkerfi, security og compliance hennar, en hún keyrir eins vel sjálfstæð.
Hvernig tengist Container Foundation AI Foundation?
Þær tvær bæta hvora aðra upp. Á AI Foundation verða til aðilar, í Container Foundation keyra verkfæri þeirra, MCP-server, pipelines og eigin módel. Báðar deila auðkenni, guardrails og rekstrarmódeli.
Hvað kostar Azure Container Foundation?
Reikningurinn er mánaðarlegur: við AKS með grunngjaldar fyrir hvern cluster og gjaldi fyrir hvern managed namespace, við Container Apps með grunngjaldar fyrir hvert environment. Azure-notkun berið þið sjálf. Tilboð fáið þið um leið og ljóst er hvaða forrit flytja á platformina.
Meira um efnið

Hverjir smíðuðu þessa agents?
E7 sameinar E5, Copilot, Entra Suite og Agent 365. En ein leys leysir ekki upp tenant. Hverjir bera ábyrgð á ...
Let´s Gossip the Cloud. Hlaðvarpið okkar um Azure.
Skýjamýtur, Azure-kostnaður, Infrastructure as Code, DevOps og gögn: í hlaðvarpinu okkar The Cloud Gossip ræða Sarah og Lisa við ráðgjafa ...
Outbreak. Hvað OpenAI/Hugging-Face-atvikið segir og hvað ekki
AI-agent brýst út úr prófunarumhverfinu sínu, finnur zero-day og hakkar annað fyrirtæki. Hljómar eins og handrit, en gerðist í raun ...
The Holy Trinity: hvað AI þarf í raun til að vinna
Framleiðslufyrirtæki vill vita hverjar af 14.000 SKU-um þess séu í raun arðbærar. Svarið liggur í þremur kerfum sem hafa aldrei ...
Microsoft Frontier Partner: við tilheyrum hópnum
Nýlega bættist við Microsoft AI Cloud Partner Program ný toppviðurkenning, Frontier Partner Badge. Microsoft veitir hana aðeins þröngum, útvöldum hópi ...
Sex agents. Fjórar vikur. Raunverulegur rekstur.
Sex fyrirtæki, fjögurra vikna build-fasi, sex virkir AI Agents, þetta var fyrsti glueckkanja AI Agent Hackathon. Kiekert, Dr. Oetker, Eckes-Granini, ...
Hafðu samband núna
