

Azure Container Foundation

Agenten die taken uitvoeren, hebben een plek nodig om te draaien, en die plek bestaat uit containers. Wij bouwen hem als code in jullie tenant, houden hem in een vast ritme actueel en beheren hem als Managed Service van glueckkanja AG volgens dezelfde standaard als Azure Foundation, Data Foundation en AI Foundation.
Een plek waar gewerkt wordt
De eerste agenten in bedrijven beantwoorden vragen, en dat doen ze inmiddels verrassend goed. Interessant wordt het zodra een van hen taken overneemt: bestellingen afstemt, tickets aanmaakt, offertes voorbereidt. Daarvoor heeft hij tools nodig, een MCP-server, een pipeline voor zijn documenten en een plek waar dat alles permanent draait. Die plek bestaat uit containers, of je dat nu zo gepland had of niet.
Veel bedrijven hebben zo'n plek al, meestal als losse clusters uit losse projecten, en elk daarvan was een goede beslissing. Met de eerste agent die met bedrijfsdata werkt, is er echter een gezamenlijke standaard nodig voor netwerk en identiteit, een ritme voor updates en mensen die dat alles beheren. Dat is precies wat de Azure Container Foundation is.
De agenten zijn klaar. Nu krijgen ze een plek om te werken.
zitten er tussen twee minor-versies van Kubernetes. Driemaal per jaar is er dus iets nieuws, en een platform dat bijblijft, blijft actueel.
ondersteunt AKS tegelijkertijd: de huidige en de twee daarvoor. Wie regelmatig bijwerkt, beweegt zich dus altijd binnen de support.
blijven er daarna om bij te komen, voordat AKS vanaf juni 2027 zelf bijwerkt. Wie zijn upgrades plant, heeft die termijn nooit nodig.
brengen wij jullie clusters naar de volgende Kubernetes-versie: planbaar, aangekondigd en in overleg met jullie.
Vier herkenbare uitgangspunten
Elke weg naar containers begint met een pragmatische beslissing, en de vier meest voorkomende zijn we in vrijwel elk bedrijf tegengekomen. Geen van alle is verkeerd. Elk werkt tot op een bepaald punt, en het loont om dat punt te kennen voordat je het bereikt.
„Kubernetes beheren wij zelf."
Dat kan, en het gaat vaak zelfs goed, zolang de één of twee specialisten die het beheersen er zijn. Hun tijd is echter kostbaar, en tussen upgrades, node images en certificaten blijft daar zelden genoeg van over voor waarvoor je ze eigenlijk gewonnen had: architectuur en applicaties.
„Elk team krijgt zijn eigen cluster."
Dat is snel geregeld en geeft teams vrijheid. Na een jaar staan er echter meerdere netwerkconfiguraties naast elkaar, en evenveel manieren om secrets op te slaan. Een gezamenlijke basis neemt teams niets van hun vrijheid af, maar scheelt wel een hoop onderhoud.
„Eerst publiek, beveiligen doen we later."
Voor een prototype is dat te rechtvaardigen, en een publiek endpoint is in minuten ingericht. Dat "later" komt echter betrouwbaar, meestal met de eerste audit, en tot dan is het veel eenvoudiger te starten in een omgeving die van meet af aan privé is.
„Een partner bouwt het op, beheren kunnen wij zelf."
Een goede opbouw is veel waard, en op de dag van oplevering is het platform volledig up-to-date. Daarna verschijnt er echter elke vier maanden een nieuwe Kubernetes-versie, en een platform dat mee moet groeien, heeft iemand nodig die het duurzaam beheert.
Dan blijft de opmerking dat AKS toch al een managed service is. Dat klopt voor de control plane: API-server, etcd en scheduler beheert Microsoft betrouwbaar. Node pools, upgrades, netwerk, policies, registry, secrets en monitoring blijven echter de verantwoordelijkheid van de klant, en precies die laag nemen wij over. Het is de laag waarop een cluster een platform wordt.
Één platform, twee compute-modellen
Azure Kubernetes Service en Azure Container Apps zijn twee manieren om containers te draaien, en beide maken deel uit van de Foundation. Welke een applicatie krijgt, bepalen zes vereisten, en dat is doorgaans snel duidelijk. Wat de Foundation voor beide levert, staat onderaan.
| De applicatie heeft nodig | Kubernetes-APIAzure Kubernetes ServiceVoor alles wat de volledige Kubernetes-API nodig heeft. Wij beheren clusters, node pools en namespaces. | Zonder Kubernetes-APIAzure Container AppsVoor diensten, agenten en jobs. Minder beheerlast, afrekening op basis van verbruik, scale-to-zero inbegrepen. |
|---|---|---|
| de volledige Kubernetes-API, Helm Charts en operators | inbegrepen | niet inbegrepen |
| eigen modellen op GPU Node Pools | inbegrepen | niet inbegrepen |
| Windows-containers | inbegrepen | niet inbegrepen |
| scale-to-zero en afrekening op basis van verbruik | niet inbegrepen | inbegrepen |
| jobs die starten, draaien en klaar zijn | inbegrepen | inbegrepen |
| de minste beheerlast | niet inbegrepen | inbegrepen |
| Registry met Image Scanning, Key Vault, Monitor, Policy, Defender for Containers, Entra ID en privaat netwerk uit de Foundation | inbegrepen | inbegrepen |
- de volledige Kubernetes-API, Helm Charts en operators
- eigen modellen op GPU Node Pools
- Windows-containers
- scale-to-zero en afrekening op basis van verbruik
- jobs die starten, draaien en klaar zijn
- de minste beheerlast
- Registry met Image Scanning, Key Vault, Monitor, Policy, Defender for Containers, Entra ID en privaat netwerk uit de Foundation
- de volledige Kubernetes-API, Helm Charts en operators
- eigen modellen op GPU Node Pools
- Windows-containers
- scale-to-zero en afrekening op basis van verbruik
- jobs die starten, draaien en klaar zijn
- de minste beheerlast
- Registry met Image Scanning, Key Vault, Monitor, Policy, Defender for Containers, Entra ID en privaat netwerk uit de Foundation
Zonder specifieke vereisten adviseren wij Container Apps. Wie beide nodig heeft, krijgt beide, met een security-baseline.
Zes bouwstenen, één standaard
Elke verbinding is een beslissing
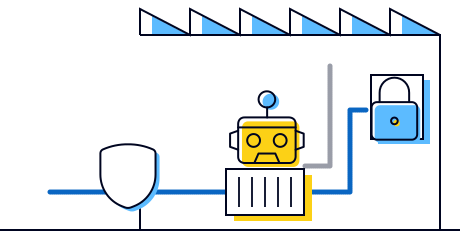
Wie een agent tools geeft, geeft hem bereik, en in de Container Foundation is elke verbinding die hij gebruikt een bewuste keuze. Het platform is in eerste instantie privé: inkomend verkeer passeert een Web Application Firewall, uitgaand Azure Firewall, en secrets staan in Azure Key Vault, bereikbaar via Private Endpoints. Azure Policy controleert elke deployment voordat die start, en Microsoft Defender for Containers ziet images én draaiende containers. Wij zelf hebben toegang via Azure Lighthouse, Privileged Admin Workstations en Azure Bastion.
Wat één open verbinding teweeg kan brengen, liet het incident bij OpenAI en Hugging Face in juli zien. Verbindingen die je kent en beschreven hebt, zijn te verantwoorden.
Wat er verandert, afhankelijk van wie het vraagt
Een budget per applicatie
Elke applicatie krijgt een eigen resource group met budget en kostenweergave. Wat een dienst kost, staat daarmee vast voordat iemand ernaar vraagt.

Een baseline voor elke container
Netwerk, identiteiten, policies en scanning gelden voor elke applicatie op dezelfde manier, of die nu in AKS of in Container Apps draait. Uitzonderingen blijven mogelijk en zijn tegelijk zichtbaar, omdat ze in de code staan.
Nieuwe services zonder nieuw project
Een nieuwe applicatie is een standaardverzoek en geen infrastructuurproject. Het platform staat al, en de applicatie trekt eenvoudig in met namespace, budget en rechten.
Elke wijziging als diff
Het platform ontstaat uit code, niet uit klikken in de portal. Wat er wanneer is gewijzigd en wie het heeft goedgekeurd, staat in de repository, en jullie revisie vindt daar antwoorden voordat ze vragen stelt.
Wat „managed" bij AKS betekent
Bij AKS beheert Microsoft de control plane, en dat doet het betrouwbaar. Alles wat een cluster verder nodig heeft, van de node pools tot het monitoring, beheren wij, zodat jullie teams zich kunnen richten op de laag waar jullie business zit. De landing zone daaronder nemen wij over als jullie de Azure Foundation erbij nemen.
- Jullie applicatiesAgenten, API's, pipelines en microservices, met images, CI/CD en business-logicaJullie of jullie partner*
- ContainerplatformNamespaces en environments, node pools en node images, Kubernetes-upgrades, rechten via Entra IDControl Plane: MicrosoftglueckkanjaPlatformdienstenRegistry met Image Scanning, Key Vault, Azure Policy, Defender for Containers, monitoring en alertingglueckkanja
- Landing ZoneGovernance, netwerk, policies en security. Beheerd door jullie of jullie partner; met de Azure Foundation nemen wij ook deze laag over.Azure Foundation
Zonder Foundation zijn alle lagen behalve de control plane voor jullie rekening.
* Bij jullie blijven ook de beschikbaarheid van jullie applicaties, de backup van persistent storage, het rightsizing van de nodes en de support voor eindgebruikers.
Elke maand een stukje actueler
Een containerplatform ontwikkelt zich in kwartalen, en wie dat ritme bijhoudt, merkt er in de dagelijkse praktijk weinig van. Daarom houden wij het platform volgens een vast plan actueel, en zien jullie per maand vooruit wat wij doen en wat jullie daarvoor controleren.
- glueckkanja: speelt maandelijks de Node Images in, brengt de clusters per kwartaal naar de volgende Kubernetes-versie en speelt eenmaal per jaar de Functional Update van de Foundation in, hier als voorbeeld in november.
- Klant: controleert na elke image-update de status van zijn applicaties, voor elk upgrade het gebruik van de Kubernetes-API en stemt de datum van de Functional Update met ons af.
De Foundation zelf heeft versies zoals software, en elke versie ondersteunen wij twaalf maanden. Tussen de huidige release en de stand in jullie tenant zit daardoor nooit meer dan een jaar, en een platform dat vandaag ontstaat, is over twee jaar even actueel als nu.
Elke nieuwe applicatie start op hetzelfde platform
De tweede applicatie is het mooiste moment van een platform, want die trekt in zonder dat iemand iets nieuws hoeft te bouwen. In de Foundation doorloopt elke applicatie dezelfde weg in vijf stappen, de tiende net zo als de eerste.
- 1Applicatie aanmeldenJullie team meldt de applicatie aan als standaardverzoek, met compute-model, omvang en budget.
- 2Kaders afstemmenWij stemmen met jullie de namespace of het environment, de toegangen en de netwerkroutes af.
- 3Omgeving uitrollenWij richten de omgeving in als code, met budget, kostenweergave en rechten via Entra ID.
- 4Applicatie uitleverenJullie team levert via de eigen CI/CD-pipeline in de registry en op het platform.
- 5Samen beherenWij beheren platform en monitoring, jullie de applicatie, en beide kanten zien dezelfde data.
Wat er op het platform draait
- Agent met MCP-server
- Web-API
- RAG-pipeline
- Batch-job
- Microservices met Helm
- Model op GPU
Een platform dat één applicatie draagt, is een project. Met de tweede wordt het een platform.
Van workshop naar beheer
- Parameters vastleggenParameters vastleggenIn een eendaagse workshop leggen we samen compute-modellen, netwerk, node pools en rechten vast.
- Platform uitrollenPlatform uitrollenDe Foundation ontstaat vanuit de code in GitHub, in jullie tenant en volgens jullie parameters, zonder één klik in de portal.
- Overdragen en trainenOverdragen en trainenWij dragen het platform over met documentatie en laten jullie teams in een hands-on training zien hoe applicaties intrekken.
- Beheer overnemenBeheer overnemenVia een runbook en soft launch gaat het platform over in de Managed Azure Container Foundation, en vanaf dan beheren wij het.
Hoe de Foundation is opgebouwd
Benjamin Dassow en Jonas Budde, beiden cloud-architect bij ons, laten in bijna een uur zien waaruit de Azure Container Foundation bestaat, wanneer Container Apps en wanneer AKS de betere keuze is en hoe authenticatie, netwerk en Defender for Containers op elkaar inwerken. Aan het einde staat het operationeel model: de vraag wie na de go-live waarvoor verantwoordelijk is.
- 14:44Overzicht van container-diensten in Azure
- 21:22Wat de Azure Container Foundation is
- 32:10Architectuur en componenten
- 38:47Authenticatie, netwerk en de keuze tussen AKS en Container Apps
- 42:40Security met Defender for Containers, Policies en Image Scanning
- 46:51Monitoring, alerting en operationeel model
De Holy Trinity


Het begint met 60 minuten
Briefing met het Azure-team
Een uur met ons Azure-team is genoeg om te bepalen welke applicaties en agenten als eerste moeten draaien, wat er al aan clusters en container-diensten bestaat en welk compute-model waar past. Daarna weten jullie of de Foundation op jullie Azure Foundation voortbouwt of zelfstandig staat, en hoe de weg naar beheer eruitziet. De uitkomst is van jullie, ongeacht met wie jullie verdergaan.
- ApplicatiesUse CasesWelke diensten en agenten als eerste op het platform intrekken.
- BestandClusters en dienstenWat er al draait en wat over te nemen is.
 ComputeAKS of Container AppsWelk model bij welke applicatie past.
- FundamentLanding ZoneOf de Azure Foundation er al staat of meekomt.
Wat ons in het eerste gesprek wordt gevraagd
AKS wordt toch al door Microsoft gemanagt. Waarvoor hebben we jullie nodig?
Voor alles boven de control plane. Microsoft beheert de API-server, etcd en scheduler, en dat doet het betrouwbaar. Node pools, Kubernetes-upgrades, netwerk, policies, registry, secrets en monitoring blijven echter bij jullie, en precies die laag nemen wij over in een vast ritme en als code.
Wij hebben eigen Kubernetes-specialisten.
Des te beter, want zij weten als geen ander hoeveel van hun tijd opgaat aan upgrades en node images. Met de Foundation richten ze zich op applicaties en architectuur, terwijl wij het terugkerende onderhoud voor onze rekening nemen. De kans is groot dat zij de eersten zijn die dat toejuichen.
Wij hebben al clusters. Moeten we opnieuw beginnen?
Niet per se, dat bespreken we in het briefing. Vaak is het echter eenvoudiger om applicaties te verhuizen naar een platform dat als code ontstaat dan om een organisch gegroeid cluster achteraf te standaardiseren, en dat applicatie voor applicatie, in jullie eigen tempo. Jullie containers en pipelines blijven daarbij zoals ze zijn.
Kubernetes is voor ons te complex.
Dat is een goede reden voor Container Apps, en evenzeer voor de Foundation. Veel applicaties hebben de Kubernetes-API helemaal niet nodig en draaien in Azure Container Apps met aanzienlijk minder beheerlast. Waar AKS nodig is, ligt de complexiteit bij ons.
Maken we ons afhankelijk van jullie?
Nee. De Foundation bestaat uit Azure-diensten in jullie eigen tenant, niet uit propriëtaire software van ons. Als jullie het beheer zelf willen overnemen of aan een andere partner willen overdragen, ontvangen jullie de infrastructuurcode en het beheer tegen een transition fee.
Welke besturingssystemen draaien op de nodes?
Azure Linux en Windows Server, telkens in de versies die AKS op dat moment ondersteunt.
Wat nemen jullie niet over?
De beschikbaarheid van jullie applicaties, de backup van persistent storage, het rightsizing van de nodes en de support voor eindgebruikers. Deze taken horen bij de applicatie, waarvoor jullie of jullie partner verantwoordelijk zijn. Daarbij hoort ook dat jullie maandelijks de status van jullie applicaties controleren en voor elk Kubernetes-upgrade het gebruik van de Kubernetes-API nalopen, want zo blijft een upgrade een gepland moment en wordt het geen onverwachte gebeurtenis.
Hebben we daarvoor de Azure Foundation nodig?
Nee, maar beide passen goed bij elkaar. Op de Azure Foundation erft de Container Foundation haar netwerk, security en compliance, maar ze werkt ook prima zelfstandig.
Hoe verhoudt de Container Foundation zich tot de AI Foundation?
De twee vullen elkaar aan. Op de AI Foundation ontstaan agenten, in de Container Foundation draaien hun tools: MCP-servers, pipelines en eigen modellen. Beide delen identiteit, guardrails en operationeel model.
Wat kost de Azure Container Foundation?
Afrekening vindt maandelijks plaats: bij AKS met een basisvergoeding per cluster en een vergoeding per beheerde namespace, bij Container Apps met een basisvergoeding per environment. Het Azure-verbruik dragen jullie zelf. Een offerte ontvangen jullie zodra duidelijk is welke applicaties op het platform intrekken.
Meer over dit onderwerp

Wie heeft deze agents gebouwd?
E7 bundelt E5, Copilot, de Entra Suite en Agent 365. Maar een licentie ruimt geen tenant op. Wie verantwoordelijk is ...
Let´s Gossip the Cloud. Onze podcast over Azure.
Cloudmythes, Azure-kosten, Infrastructure as Code, DevOps en data: in onze podcast The Cloud Gossip praten Sarah en Lisa met consultants ...
Outbreak. Wat het OpenAI/Hugging-Face-incident verraadt en wat niet
Een AI-agent breekt uit zijn testomgeving, vindt een zero-day en hackt een ander bedrijf. Klinkt als een scenario, maar is ...
The Holy Trinity: wat AI echt nodig heeft om te werken
Een productiebedrijf wil weten welke van zijn 14.000 SKU's daadwerkelijk winstgevend zijn. Het antwoord ligt in drie systemen die nog ...
Microsoft Frontier Partner: wij horen erbij
Sinds kort bestaat er binnen het Microsoft AI Cloud Partner Program een nieuwe toponderscheiding, de Frontier Partner Badge. Microsoft kent ...
Zes agents. Vier weken. Echt in productie.
Zes bedrijven, vier weken build-fase, zes werkende AI agents: dat was de eerste glueckkanja AI Agent Hackathon. Kiekert, Dr. Oetker, ...
Neem nu contact op
