

Azure Container Foundation

Agenter som tar over oppgaver, trenger et sted å kjøre, og det stedet består av containere. Vi bygger det som kode i tenanten din, holder det oppdatert i en fast rytme og drifter det som Managed Service fra glueckkanja AG etter samme standard som Azure Foundation, Data Foundation og AI Foundation.
Et sted der det jobbes
De første agentene i virksomhetene svarer på spørsmål, og det gjør de nå forbausende godt. Det interessante begynner når én av dem tar over oppgaver, sjekker bestillinger, oppretter tickets, forbereder tilbud. Da trenger den verktøy, en MCP-server, en pipeline for dokumentene sine og et sted der alt dette kjører kontinuerlig. Det stedet består av containere, enten man planla det slik eller ikke.
Mange virksomheter har allerede et slikt sted, oftest som enkeltstående clustre fra enkeltstående prosjekter, og hvert av dem var en god beslutning. Med den første agenten som arbeider med virksomhetsdata, trengs det imidlertid en felles standard for nettverk og identitet, en rytme for oppdateringer og folk som drifter det hele. Det er nøyaktig hva Azure Container Foundation er.
Agentene er klare. Nå får de et sted å jobbe.
skiller to minor-versjoner av Kubernetes. Tre ganger i året kommer det noe nytt, og en plattform som henger med, holder seg aktuell.
støtter AKS samtidig: den gjeldende og de to foregående. Den som oppdaterer jevnlig, er alltid innenfor support.
gjenstår for å ta igjen det tapte, før AKS fra juni 2027 oppdaterer selv. Den som planlegger oppgraderingene sine, trenger aldri denne fristen.
løfter vi clusterene dine til neste Kubernetes-versjon, planmessig, varslet på forhånd og avtalt med dere.
Fire gode utgangspunkt
Veien til containere starter alltid med en pragmatisk beslutning, og de fire vanligste har vi møtt i nesten alle virksomheter. Ingen av dem er gal. Alle holder til et visst punkt, og det lønner seg å kjenne det punktet før man når det.
«Kubernetes drifter vi selv.»
Det går, og ofte går det til og med bra, så lenge de én eller to spesialistene som behersker det, er på plass. Tiden deres er imidlertid verdifull, og mellom oppgraderinger, Node Images og sertifikater blir det sjelden nok igjen til det de egentlig ble hentet inn for: arkitektur og applikasjoner.
«Hvert team får sitt eget cluster.»
Det er raskt, og det gir teamene frihet. Etter ett år står det imidlertid flere nettverkskonsepter side om side, og like mange måter å lagre secrets på. Et felles grunnlag tar ikke fra teamene friheten, men mye av vedlikeholdet.
«Først offentlig, sikring tar vi senere.»
For en prototype er det akseptabelt, og et offentlig endepunkt er satt opp på minutter. Senere kommer imidlertid pålitelig, som regel med den første auditen, og frem til da er det langt enklere å starte i et miljø som er privat fra dag én.
«En partner bygger det opp, vi kan drifte det selv.»
Et ryddig oppsett er mye verdt, og på overleveringsdagen er plattformen helt oppdatert. Deretter kommer det imidlertid en ny Kubernetes-versjon hvert fjerde måned, og en plattform som skal vokse med, trenger noen som drifter den kontinuerlig.
En innvending gjenstår: AKS er jo allerede en Managed Service. Det stemmer for Control Plane, ettersom Microsoft drifter API-server, etcd og Scheduler pålitelig. Node Pools, oppgraderinger, nettverk, policies, registry, secrets og monitoring er imidlertid fortsatt kundens ansvar, og det er nøyaktig dette nivået vi tar over. Det er nivået der et cluster blir til en plattform.
Én plattform, to compute-modeller
Azure Kubernetes Service og Azure Container Apps er to måter å kjøre containere på, og begge inngår i Foundation. Hvilken en applikasjon får, avgjøres av seks krav, og som regel er det raskt avklart. Hva Foundation leverer for begge, står nederst.
| Applikasjonen trenger | Kubernetes-APIAzure Kubernetes ServiceFor alt som trenger den fullstendige Kubernetes-API-en. Vi drifter clustre, Node Pools og namespaces. | Uten Kubernetes-APIAzure Container AppsFor tjenester, agenter og jobs. Mindre driftsbelastning, forbruksbasert fakturering, scale-to-zero. |
|---|---|---|
| den fullstendige Kubernetes-API-en, Helm Charts og operatorer | inkludert | ikke inkludert |
| egne modeller på GPU Node Pools | inkludert | ikke inkludert |
| Windows-containere | inkludert | ikke inkludert |
| scale-to-zero og forbruksbasert fakturering | ikke inkludert | inkludert |
| jobs som starter, kjører og er ferdige | inkludert | inkludert |
| minst mulig driftsbelastning | ikke inkludert | inkludert |
| Registry med Image Scanning, Key Vault, Monitor, Policy, Defender for Containers, Entra ID og privat nettverk fra Foundation | inkludert | inkludert |
- den fullstendige Kubernetes-API-en, Helm Charts og operatorer
- egne modeller på GPU Node Pools
- Windows-containere
- scale-to-zero og forbruksbasert fakturering
- jobs som starter, kjører og er ferdige
- minst mulig driftsbelastning
- Registry med Image Scanning, Key Vault, Monitor, Policy, Defender for Containers, Entra ID og privat nettverk fra Foundation
- den fullstendige Kubernetes-API-en, Helm Charts og operatorer
- egne modeller på GPU Node Pools
- Windows-containere
- scale-to-zero og forbruksbasert fakturering
- jobs som starter, kjører og er ferdige
- minst mulig driftsbelastning
- Registry med Image Scanning, Key Vault, Monitor, Policy, Defender for Containers, Entra ID og privat nettverk fra Foundation
Uten særlige krav anbefaler vi Container Apps. Den som trenger begge deler, får begge deler, med én Security-Baseline.
Seks byggeklosser, én standard
Hver tilkobling er en beslutning
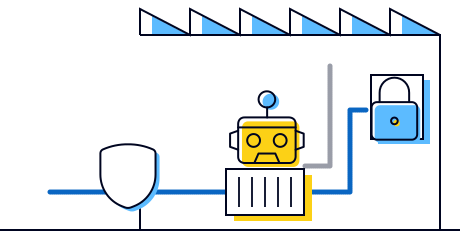
Den som gir en agent verktøy, gir den rekkevidde, og i Container Foundation er hver tilkobling agenten bruker, en bevisst beslutning. Plattformen er i utgangspunktet privat: innkommende trafikk passerer en Web Application Firewall, utgående Azure Firewall, og secrets ligger i Azure Key Vault tilgjengelig via Private Endpoints. Azure Policy sjekker hvert deployment før det starter, og Microsoft Defender for Containers ser images så vel som kjørende containere. Vi selv aksesserer via Azure Lighthouse, Privileged Admin Workstations og Azure Bastion.
Hva én enkelt åpen tilkobling kan føre til, viste hendelsen hos OpenAI og Hugging Face i juli. Tilkoblinger man kjenner og har dokumentert, kan man stå inne for.
Hva som endrer seg, avhenger av hvem som spør
Ett budsjett per applikasjon
Hver applikasjon får sin egen Resource Group med budsjett og kostnadsvisning. Hva en tjeneste koster, er dermed klart før noen spør om det.

Én baseline for hver container
Nettverk, identiteter, policies og scanning gjelder likt for alle applikasjoner, enten de kjører i AKS eller i Container Apps. Unntak er mulig og samtidig synlig, fordi de står i koden.
Nye tjenester uten nytt prosjekt
En ny applikasjon er en standard request, ikke et infrastrukturprosjekt. Plattformen er allerede på plass, og applikasjonen flytter rett inn med namespace, budsjett og tilganger.
Hver endring som en diff
Plattformen springer ut av kode, ikke av klikk i portalen. Hva som ble endret når, og hvem som godkjente det, finnes i repositoryet, og revisjonen din finner svar der før den stiller spørsmål.
Hva «managed» betyr for AKS
For AKS drifter Microsoft Control Plane, og det gjør de pålitelig. Alt et cluster trenger utover det, fra Node Pools til monitoring, tar vi oss av, slik at teamene dine kan konsentrere seg om laget der virksomheten din faktisk lever. Landing Zone-en under tar vi over hvis dere legger til Azure Foundation.
- Applikasjonene dineAgenter, API-er, pipelines og microservices, med images, CI/CD og business-logikkDere eller partneren din*
- Container-plattformNamespaces og environments, Node Pools og Node Images, Kubernetes-oppgraderinger, tilganger via Entra IDControl Plane: MicrosoftglueckkanjaPlattformtjenesterRegistry med Image Scanning, Key Vault, Azure Policy, Defender for Containers, Monitoring og Alertingglueckkanja
- Landing ZoneGovernance, nettverk, policies og security. Driftes av dere eller partneren din; med Azure Foundation tar vi over dette laget også.Azure Foundation
Uten Foundation eier dere alle lag unntatt Control Plane.
* Hos dere ligger også tilgjengeligheten til applikasjonene, backup av Persistent Storage, rightsizing av nodes og support for sluttbrukere.
Litt mer oppdatert hver måned
En container-plattform utvikler seg i kvartaler, og den som holder tritt med den, merker lite til det i hverdagen. Derfor holder vi den oppdatert etter en fast plan, og dere ser måned for måned på forhånd hva vi gjør og hva dere kontrollerer.
- glueckkanja: spiller inn Node Images månedlig, løfter clusterene til neste Kubernetes-versjon kvartalsvis og spiller inn Functional Update for Foundation én gang i året, her eksemplifisert i november.
- Kunde: kontrollerer statusen til applikasjonene sine etter hvert Image-Update, bruken av Kubernetes-API-en før hvert upgrade og avtaler tidspunktet for Functional Update med oss.
Foundation har versjoner som en programvare, og hver av dem støtter vi i tolv måneder. Det er derfor aldri mer enn ett år mellom den gjeldende releasen og tilstanden i tenanten din, og en plattform som settes opp i dag, er like oppdatert om to år som den er nå.
Hver ny applikasjon starter på samme plattform
Den andre applikasjonen er det fineste øyeblikket for en plattform, for den flytter inn uten at noen trenger å bygge noe nytt. I Foundation tar hver applikasjon den samme veien i fem trinn, den tiende like mye som den første.
- 1Meld inn applikasjonenTeamet ditt melder inn applikasjonen som en standard request, med compute-modell, størrelse og budsjett.
- 2Avklar rammeneVi avklarer med dere namespace eller environment, tilganger og nettverksveier.
- 3Rull ut miljøetVi oppretter miljøet som kode, med budsjett, kostnadsvisning og tilganger via Entra ID.
- 4Lever applikasjonenTeamet ditt leverer via sin egen CI/CD-pipeline til registry og plattformen.
- 5Drifter sammenVi drifter plattformen og monitoring, dere applikasjonen, og begge ser de samme dataene.
Hva som kjører på plattformen
- Agent med MCP-server
- Web-API
- RAG-Pipeline
- Batch-Job
- Microservices med Helm
- Modell på GPU
En plattform som bærer én applikasjon, er et prosjekt. Med den andre blir den til en plattform.
Fra workshop til drift
- Fastsette parametereFastsette parametereI en workshop på én dag definerer vi i fellesskap compute-modeller, nettverk, Node Pools og tilganger.
- Rulle ut plattformenRulle ut plattformenFoundation bygges fra koden i GitHub, i tenanten din og etter dine parametere, uten ett eneste klikk i portalen.
- Overlevere og lære oppOverlevere og lære oppVi overleverer plattformen med dokumentasjon og viser teamene dine i hands-on-training hvordan applikasjoner flytter inn.
- Overta driftenOverta driftenMed runbook og soft launch går plattformen over i Managed Azure Container Foundation, og fra da av drifter vi den.
Hvordan Foundation er bygget
Benjamin Dassow og Jonas Budde, begge cloud-arkitekter hos oss, viser på knapt én time hva Azure Container Foundation består av, når Container Apps og når AKS er det riktige valget, og hvordan autentisering, nettverk og Defender for Containers henger sammen. Avslutningsvis gjennomgår de driftsmodellen, altså spørsmålet om hvem som er ansvarlig for hva etter go-live.
Die Holy Trinity


Det starter med 60 minutter
Briefing med Azure-teamet
Én time med Azure-teamet vårt er nok til å avklare hvilke applikasjoner og agenter som skal kjøre som neste steg, hva som allerede finnes av clustre og container-tjenester, og hvilket compute-modell som hører hjemme hvor. Etterpå vet dere om Foundation bygger på Azure Foundation-en deres eller står for seg selv, og hva veien inn i drift ser ut. Resultatet er deres, uavhengig av hvem dere går videre med.
- ApplikasjonerUse CasesHvilke tjenester og agenter som er først ut på plattformen.
- BestandClustre og tjenesterHva som allerede kjører og hva som kan overtas.
 ComputeAKS eller Container AppsHvilken modell som passer til hvilken applikasjon.
- FundamentLanding ZoneOm Azure Foundation allerede er på plass eller kommer med.
Hva vi blir spurt om i første samtale
AKS er jo allerede managed av Microsoft. Hva trenger vi dere til?
Alt som ligger over Control Plane. Microsoft drifter API-server, etcd og Scheduler, og det gjør de pålitelig. Node Pools, Kubernetes-oppgraderinger, nettverk, policies, registry, secrets og monitoring er imidlertid fortsatt ditt ansvar, og det er nøyaktig dette nivået vi tar over i en fast rytme og som kode.
Vi har egne Kubernetes-folk.
Så mye bedre, for de vet best hvor mye av tiden deres som går til oppgraderinger og Node Images. Med Foundation jobber de med applikasjoner og arkitektur, mens vi tar over det løpende vedlikeholdet. Sjansen er stor for at de er blant de første som setter pris på det.
Vi har allerede clustre. Må vi begynne på nytt?
Ikke nødvendigvis, det avklarer vi i briefingen. Det er imidlertid ofte enklere å flytte applikasjoner over til en plattform som bygges som kode, enn å standardisere et vokst cluster i etterkant, applikasjon for applikasjon, i ditt tempo. Containerne og pipelinene dine forblir slik de er.
Kubernetes er for komplekst for oss.
Det er et godt argument for Container Apps, og et like godt argument for Foundation. Mange applikasjoner trenger overhodet ikke Kubernetes-API-en og kjører i Azure Container Apps med langt mindre driftsbelastning. Der AKS er nødvendig, ligger kompleksiteten hos oss.
Gjør vi oss avhengige av dere?
Nei. Foundation består av Azure-tjenester i tenanten din, ikke av proprietær programvare fra oss. Ønsker dere å overta driften selv eller overføre den til en annen partner, får dere infrastrukturkoden og driften mot en transition fee.
Hvilke operativsystemer kjører på nodene?
Azure Linux og Windows Server, i de versjonene AKS til enhver tid støtter.
Hva tar dere ikke ansvar for?
Tilgjengeligheten til applikasjonene dine, backup av Persistent Storage, rightsizing av nodes og support for sluttbrukere. Disse oppgavene hører til applikasjonen, som dere eller partneren din har ansvaret for. Det innebærer også at dere månedlig kontrollerer statusen til applikasjonene og bruken av Kubernetes-API-en før hvert oppgraderingsvindu, for slik forblir oppgraderingen en planlagt hendelse og ikke en krise.
Trenger vi Azure Foundation for dette?
Nei, men begge passer godt sammen. På Azure Foundation arver Container Foundation dens nettverk, security og compliance, men den fungerer like godt på egenhånd.
Hvordan henger Container Foundation sammen med AI Foundation?
De to utfyller hverandre. På AI Foundation bygges agentene, og i Container Foundation kjører verktøyene deres: MCP-servere, pipelines og egne modeller. Begge deler identitet, guardrails og driftsmodell.
Hva koster Azure Container Foundation?
Fakturering skjer månedlig: for AKS med en grunnpris per cluster og en pris per administrert namespace, for Container Apps med en grunnpris per environment. Azure-forbruket bærer dere selv. Et tilbud får dere så snart det er avklart hvilke applikasjoner som skal over på plattformen.
Mer om temaet

Hvem bygde disse agentene?
E7 samler E5, Copilot, Entra Suite og Agent 365 i én pakke. En lisens rydder likevel ikke opp i tenanten. ...
Let´s Gossip the Cloud. Podcasten vår om Azure.
Skymyter, Azure-kostnader, Infrastructure as Code, DevOps og data: i podcasten vår The Cloud Gossip snakker Sarah og Lisa med konsulenter ...
Outbreak. Hva OpenAI/Hugging-Face-hendelsen avslører, og hva den ikke gjør
En AI-agent bryter seg ut av testmiljøet sitt, finner en zero-day og hacker et annet selskap. Høres ut som et ...
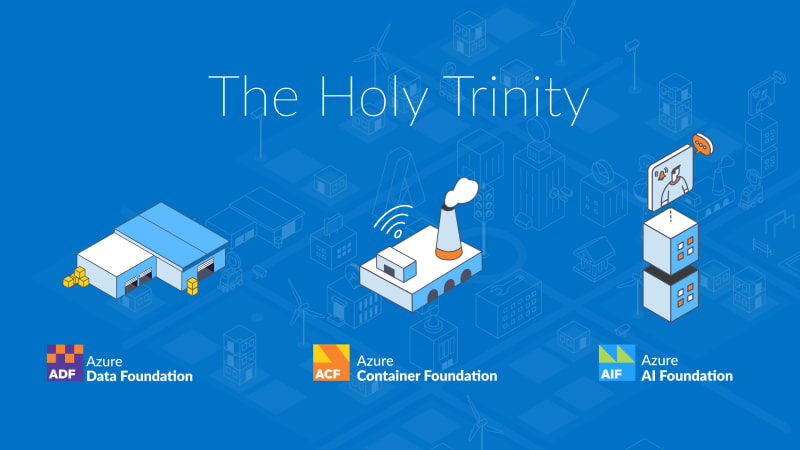
The Holy Trinity: Hva AI faktisk trenger for å jobbe
En produksjonsbedrift vil vite hvilke av sine 14 000 SKU-er som faktisk er lønnsomme. Svaret ligger i tre systemer som ...
Microsoft Frontier Partner: vi er en av dem
Nylig har Microsoft AI Cloud Partner Program fått en ny toppanerkjennelse, Frontier Partner Badge. Microsoft tildeler den utelukkende til en ...
Seks Agents. Fire uker. Ekte drift.
Seks selskaper, fire ukers byggefase, seks fungerende AI Agents. Det var den første glueckkanja AI Agent Hackathon. Kiekert, Dr. Oetker, ...
Ta kontakt nå
