

Global Secure Access fyrir nútíma öruggan aðgang

Fjarvinna og cloud-forrit ýta hefðbundnum aðgangslausnum að þolmörkum. Mörg fyrirtæki glíma við vaxandi flækjustig og áhættu sem varla er hægt að stýra á skýran hátt. Global Secure Access tekur á þessu með grannri, auðkennismiðaðri arkitektúr sem gerir aðgang sýnilegan, stýranlegan og öruggan, án innviðaþyngsla.

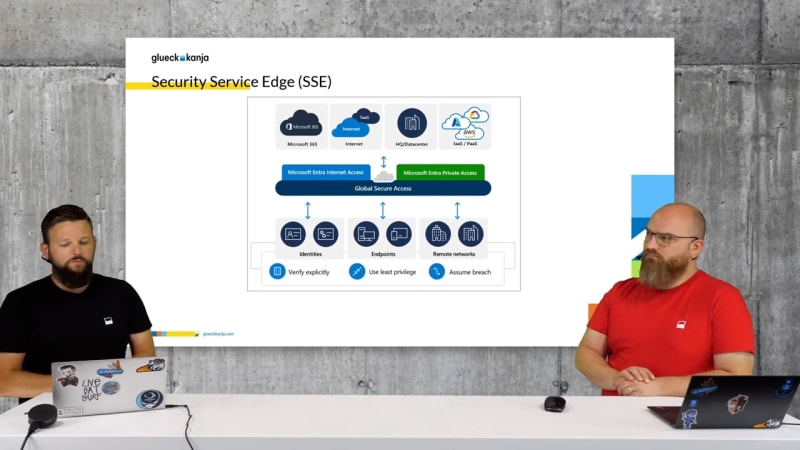
Global Secure Access er miðlæg SSE-lausn frá Microsoft fyrir öryggisstjórnun sem virkar bæði í cloud og on-premises. Heildarvörn er meðal annars tryggð með innleiðingu Zero Trust-meginreglna, sem leggja mikla áherslu á auðkennisvernd og Conditional Access. Fyrir stakar þjónustur í cloud eða on-prem er hægt að skilgreina ólíkar reglur á fínan hátt. Hvernig Microsoft's Security Service Edge (SSE) virkar í smáatriðum má meðal annars sjá í webcastinu okkar um efnið.

Microsoft's Security Service Edge (SSE)
Global Secure Access miðar að því að veita öryggisþjónustu í cloud til að styðja managed devices á öllum helstu kerfum. Það felur í sér samþættingu við identity providers og öryggistól eins og XDR-kerfi eða SIEM.Arkitektúr SSE-lausnarinnar skiptist í tvö meginsvið með mismunandi þáttum:
- Internet Access inniheldur auðkennismiðaðan Secure Web Gateway (SWG) sem virkar á svipaðan hátt og forward-proxy. Hann veitir ekki aðeins vörn gegn malware og öðrum ógnum heldur framkvæmir einnig síun á URL-flokkum.
- Private Access er auðkennismiðuð Zero Trust Network Access (ZTNA) lausn sem veitir fínstýrðan og samræmdan aðgang að forritum sem eru ekki opinber, óháð staðsetningu þeirra, og innleiðir ítarlega samhengismiðaða aðgangsstýringu.
Samþættingar

Entra Governance
- Samþætting við Identity & Access Management og Identity Governance eiginleika Entra
- App-hlutar birtast sem Enterprise Apps
- Nýtir eiginleika eins og dynamic groups og Access Packages

Conditional Access
- Samþætting við Conditional Access frá upphafi
- Vernd skilgreindra auðlinda með Conditional Access
- Nýting lausnarinnar sem aðgangsskilyrðis fyrir auðlindir

XDR & SIEM
- Samþætting við eigin öryggisvörur Microsoft
- Nýting á lognum sem Global Secure Access býr til í Sentinel
- Bein áhrif Device Risk frá Defender for Endpoint á Conditional Access
- Boðuð samþætting við Defender for Cloud Apps sem CASB-þáttur í XDR
Use Cases


Framtíðarhorfur
Nýjustu færslur
AuthCodeFix aka ConsentFix
Rétt fyrir áramót birtist ConsentFix, snjöll OAuth-árás sem misnotar löglegt authentication flow til að stela authorization code og afhendir árásaraðilum ...

Global Secure Access Unlocked
Þessi bloggfærsla skoðar hvernig Microsoft Global Secure Access eflir öryggi og stjórn í Managed Red Tenant okkar. Með Entra Internet ...

Compliant Device Bypass, allt sem þú þarft að vita
Í þessari bloggfærslu safna Fabian Bader, MVP hjá glueckkanja, ásamt Chris Brumm og Thomas Naunheim, saman upplýsingum um Compliant Device ...
