

Global Secure Access för modern säker åtkomst

Distansarbete och molnapplikationer driver klassiska åtkomstlösningar till deras gräns. Många företag brottas med växande komplexitet och risker som knappt går att kontrollera på ett rent sätt längre. Global Secure Access tar sig an precis detta: en slimmad, identitetsbaserad arkitektur som gör åtkomst synlig, styrbar och säker utan infrastrukturballast.

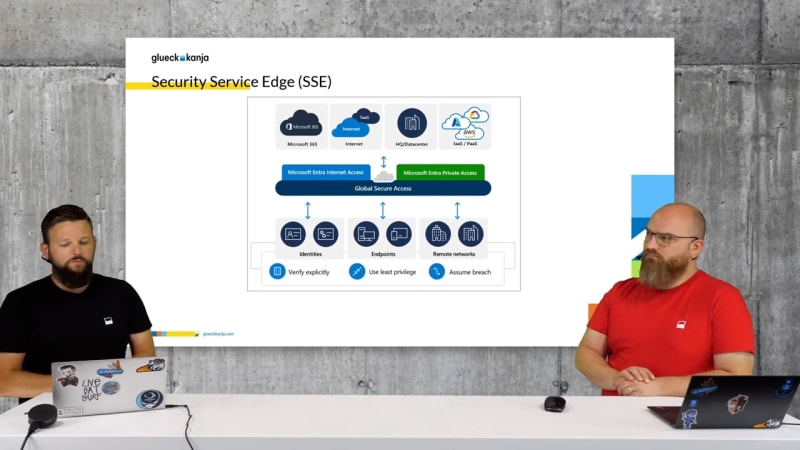
Global Secure Access presenterar Microsoft en central SSE-lösning för säkerhetshantering som fungerar både i molnet och lokalt. Ett heltäckande skydd skapas bland annat genom integrationen av Zero Trust-principerna, som i hög grad bygger på identitetsskydd och Conditional Access. För dedikerade tjänster från molnet eller lokalt kan olika regelverk fastställas granulärt. Hur Microsoft's Security Service Edge (SSE) fungerar i detalj får du bland annat veta i vår webcast om ämnet.

Microsoft's Security Service Edge (SSE)
Global Secure Access syftar till att tillhandahålla säkerhetstjänster molnbaserat för att stödja managed devices över alla vanliga plattformar. Detta inkluderar integration med identitetsleverantörer och säkerhetsverktyg som XDR-system eller SIEM.SSE-lösningens arkitektur är uppdelad i två huvudområden med olika komponenter:
- Internet Access omfattar en identitetscentrerad Secure Web Gateway (SWG) som fungerar på liknande sätt som en forward-proxy. Den ger inte bara skydd mot malware och andra hot, utan utför även filtrering av URL-kategorier.
- Private Access är en identitetscentrerad Zero Trust Network Access (ZTNA)-lösning som möjliggör granulär och konsekvent åtkomst till icke-publika applikationer oberoende av var de befinner sig, och implementerar en detaljerad kontextbaserad åtkomstkontroll.
Integrationer

Entra Governance
- Integration med Identity & Access Management och Identity Governance-funktioner i Entra
- App-segment representeras som Enterprise Apps
- Använder funktioner som dynamiska grupper och Access Packages

Conditional Access
- Integration i Conditional Access redan från start
- Skydd av definierade resurser med Conditional Access
- Användning av lösningen som åtkomstvillkor för resurser

XDR & SIEM
- Integration med Microsofts egna säkerhetsprodukter
- Användning av loggarna som Global Secure Access genererar i Sentinel
- Direkt påverkan från Device Risk i Defender for Endpoint på Conditional Access
- Aviserad integration med Defender for Cloud Apps som CASB-komponent i XDR
Användningsfall


Framtidsutsikter
Aktuella inlägg
AuthCodeFix aka ConsentFix
Strax före årsskiftet dyker ConsentFix upp: en smart OAuth-baserad attack som missbrukar legitima autentiseringsflöden för att stjäla authorization code och ...

Global Secure Access Unlocked
Den här bloggen utforskar hur Microsoft Global Secure Access stärker säkerhet och kontroll i vår Managed Red Tenant. Med Entra ...

Compliant Device Bypass - allt du behöver veta
I det här blogginlägget samlar glueckkanjas MVP Fabian Bader, Chris Brumm och Thomas Naunheim detaljerna om Compliant Device Bypass i ...
