

현대적이고 안전한 액세스를 위한 Global Secure Access

원격 근무와 클라우드 애플리케이션은 기존 액세스 솔루션을 한계로 몰아붙입니다. 많은 기업이 갈수록 커지는 복잡성과 더 이상 제대로 통제하기 어려운 리스크와 씨름하고 있습니다. Global Secure Access는 바로 이 지점에서 출발합니다. 인프라 부담 없이 액세스를 가시화하고 제어하며 안전하게 만드는 간결한 아이덴티티 기반 아키텍처입니다.

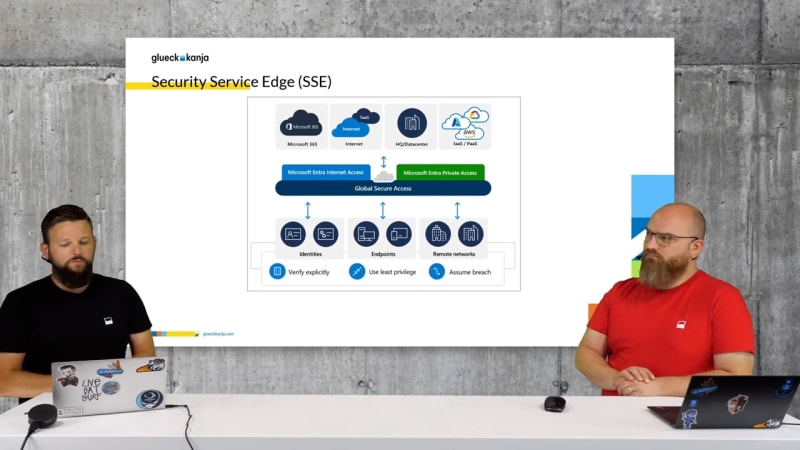
Global Secure Access를 통해 Microsoft는 클라우드와 On-Premises 모두에서 작동하는 중앙 집중형 SSE 보안 관리 솔루션을 제시합니다. 포괄적인 보호는 무엇보다 아이덴티티 보호와 Conditional Access에 크게 의존하는 Zero Trust 원칙의 통합을 통해 이루어집니다. 클라우드 또는 On-Prem의 개별 서비스마다 서로 다른 규칙 세트를 세밀하게 정의할 수 있습니다. Microsoft's Security Service Edge (SSE)가 구체적으로 어떻게 작동하는지는 관련 웹캐스트에서도 확인할 수 있습니다.

Microsoft's Security Service Edge (SSE)
Global Secure Access는 보안 서비스를 클라우드 기반으로 제공하여 모든 주요 플랫폼에서 managed device를 지원하는 것을 목표로 합니다. 여기에는 아이덴티티 공급자 그리고 XDR 시스템이나 SIEM 같은 보안 도구와의 통합이 포함됩니다.SSE 솔루션의 아키텍처는 서로 다른 구성 요소를 가진 두 가지 주요 영역으로 나뉩니다:
- Internet Access는 Forward-Proxy와 유사하게 작동하는 아이덴티티 중심의 Secure Web Gateway(SWG)를 포함합니다. 멀웨어를 비롯한 위협으로부터 보호할 뿐 아니라 URL 카테고리 필터링도 수행합니다.
- Private Access는 아이덴티티 중심의 Zero Trust Network Access(ZTNA) 솔루션으로, 위치와 관계없이 비공개 애플리케이션에 대한 세밀하고 일관된 액세스를 제공하며 상세한 컨텍스트 기반 액세스 제어를 구현합니다.
통합

Entra Governance
- Entra의 Identity & Access Management 및 Identity Governance 기능과 통합
- 앱 세그먼트를 Enterprise App으로 매핑
- 동적 그룹, Access Package 같은 기능 활용

Conditional Access
- 처음부터 Conditional Access와 통합
- 정의된 리소스를 Conditional Access로 보호
- 리소스에 대한 액세스 조건으로 솔루션 활용

XDR & SIEM
- Microsoft 자체 보안 제품과의 통합
- Global Secure Access가 생성한 로그를 Sentinel에서 활용
- Defender for Endpoint의 Device Risk가 Conditional Access에 직접 반영
- XDR의 CASB 구성 요소로서 Defender for Cloud Apps와의 통합 예정
활용 사례


향후 전망
최신 게시물
AuthCodeFix aka ConsentFix
연말을 앞두고 ConsentFix가 등장했습니다. 정상적인 인증 흐름을 악용해 인증 코드를 탈취하고, 사실상 Microsoft Entra의 열쇠를 공격자에게 넘겨주는 교묘한 OAuth 기반 ...

Global Secure Access Unlocked
이 블로그에서는 Microsoft Global Secure Access가 Managed Red Tenant에서 보안과 제어를 어떻게 강화하는지 살펴봅니다. Entra Internet Access와 Private Access를 통해 ...

Compliant Device Bypass - 알아야 할 모든 것!
이 블로그 글에서 glueckkanja의 MVP Fabian Bader, Chris Brumm, Thomas Naunheim이 Microsoft Intune Company Portal의 Compliant Device Bypass에 대한 세부 ...
