

Global Secure Accessで実現する現代的なセキュアアクセス

リモートワークとクラウドアプリケーションによって、従来のアクセス方式は限界を迎えています。複雑さは増し、きれいに制御しきれないリスクを抱えたままの企業も少なくありません。Global Secure Accessはまさにそこに手を入れます。アイデンティティを軸にした無駄のないアーキテクチャが、余計なインフラを抱えることなく、アクセスを可視化し、制御できる安全なものにします。

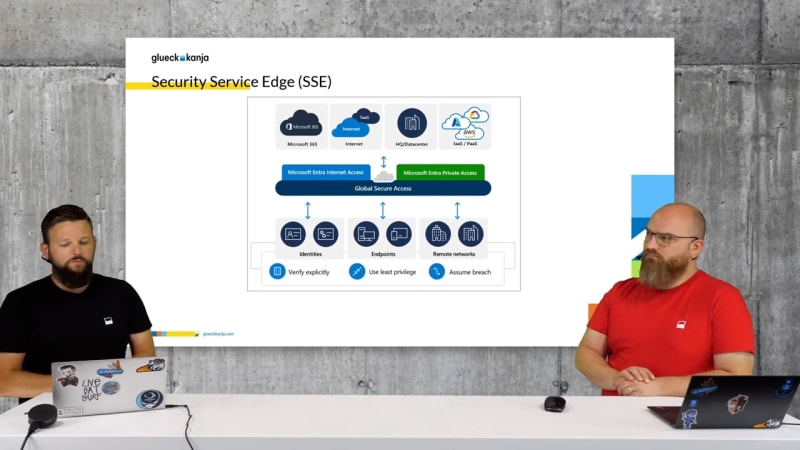
Global Secure Accessは、クラウドとオンプレミスの両方に対応した、セキュリティ管理のための統合SSEソリューションをMicrosoftが提供するものです。IDの保護とConditional Accessを重視したゼロトラスト原則の統合により、包括的な保護が実現されます。クラウドまたはオンプレミスの専用サービスごとに、異なるポリシーを細かく設定することも可能です。Microsoft's Security Service Edge (SSE)の詳しい仕組みについては、このテーマに関するウェブキャストなどでご確認いただけます。

MicrosoftのSecurity Service Edge(SSE)
Global Secure Accessは、セキュリティサービスをクラウドから提供し、主要なプラットフォーム全体で管理対象デバイスを支えることを目指しています。これにはIDプロバイダーや、XDRシステム、SIEMといったセキュリティツールとの統合も含まれます。SSEソリューションのアーキテクチャは、異なるコンポーネントを持つ2つの主要領域に分かれています:
- Internet Accessは、フォワードプロキシに近い動きをする、IDを中心に据えたSecure Web Gateway(SWG)を備えます。マルウェアなどの脅威から保護するだけでなく、URLのカテゴリーフィルタリングも行います。
- Private Accessは、IDを中心に据えたゼロトラストネットワークアクセス(ZTNA)ソリューションです。非公開のアプリケーションに対して、その所在にかかわらず粒度の細かい一貫したアクセスを提供し、コンテキストに基づく詳細なアクセス制御を実装します。
連携

Entra Governance
- EntraのIdentity & Access ManagementおよびIdentity Governanceの機能と連携
- アプリセグメントはEnterprise Appsとして表現される
- 動的グループやAccess Packagesなどの機能を活用

条件付きアクセス
- 当初から条件付きアクセスに統合
- 条件付きアクセスによる指定リソースの保護
- リソースへのアクセス条件としての活用

XDR & SIEM
- Microsoft自身のセキュリティ製品との連携
- Global Secure Accessが生成するログをSentinelで活用
- Defender for EndpointのDevice Riskが条件付きアクセスに直接反映
- XDRのCASBコンポーネントとしてのDefender for Cloud Appsとの連携を予告
ユースケース


今後の展望
最新の記事
AuthCodeFix aka ConsentFix
年の瀬を前にConsentFixが現れました。正規の認証フローを悪用して認可コードを盗み出し、事実上Microsoft Entraの鍵を攻撃者に渡してしまう巧妙なOAuthベースの攻撃です。条件付きアクセスがあってもなぜ通ってしまうのか、ログにどんな痕跡が残るのか、そして守る側が実害の出る前にどう検知し止められるのかを解きほぐします。

Global Secure Access Unlocked
本稿では、Microsoft Global Secure Accessが当社のManaged Red Tenantでセキュリティと制御をどう高めるのかを取り上げます。Entra Internet AccessとPrivate Accessを使えば、管理者セッションを保護し、ゼロトラストを徹底し、クラウドとオンプレミスのリソースへのアクセスを整理できます。実際のユースケースとアーキテクチャの解説を通じて、M365環境を効果的に守る方法を示します。

Compliant Device Bypass - 知っておくべきことのすべて
本記事では、glueckkanjaのMVPであるFabian Bader、Chris Brumm、Thomas NaunheimがMicrosoft Intune Company PortalのCompliant Device Bypassについて詳しく解説します。追加の調査により、この潜在的な脅威を検知し対応するための手法を見つけ出しました。攻撃対象領域を減らすための条件付きアクセスの指針と、影響範囲(blast radius)の詳細もあわせてご紹介します。