Global Secure Access til moderne sikker adgang

Remote-arbejde og cloud-applikationer presser klassiske adgangsløsninger til grænsen. Mange virksomheder kæmper med en voksende kompleksitet og med risici, der næsten ikke lader sig kontrollere ordentligt længere. Global Secure Access tager fat netop her og tilbyder en enkel, identitetsbaseret arkitektur, der gør adgange synlige, styrbare og sikre uden ballast af infrastruktur.

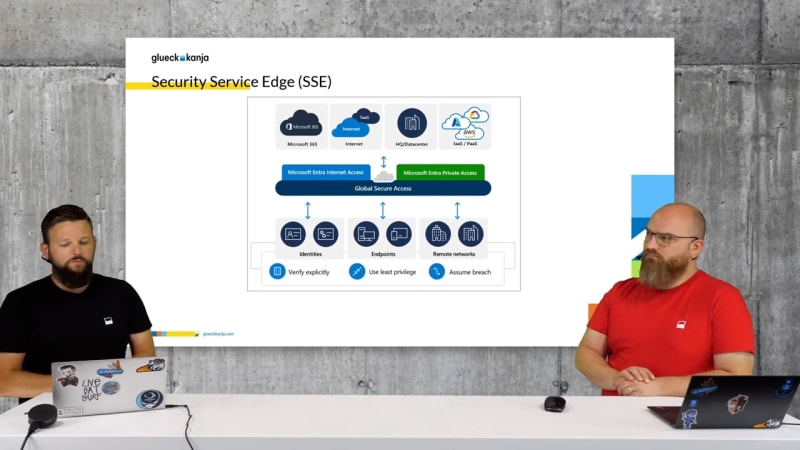
Global Secure Access præsenterer Microsoft en central SSE-løsning til sikkerhedsstyring, der fungerer både i clouden og on-premises. En bred sikring opnås blandt andet ved at integrere Zero Trust-principper, som lægger stor vægt på identitetsbeskyttelse og Conditional Access. For dedikerede tjenester fra clouden eller on-prem kan der desuden defineres individuelle regelsæt med finkornet præcision. Hvordan Microsoft's Security Service Edge (SSE) fungerer i detaljen, kan du blandt andet lære mere om i vores webcast om emnet.

Microsoft's Security Service Edge (SSE)
Global Secure Access har til formål at levere sikkerhedstjenester fra clouden og understøtte managed devices på tværs af alle gængse platforme. Det omfatter integration med identitetsudbydere og sikkerhedsværktøjer som XDR-systemer eller SIEM.Arkitekturen i SSE-løsningen er opdelt i to hovedområder med hver sine komponenter:
- Internet Access omfatter en identitetscentreret Secure Web Gateway (SWG), der fungerer på samme måde som en forward proxy. Den beskytter ikke kun mod malware og andre trusler, men foretager også en kategorifiltrering af URL'er.
- Private Access er en identitetscentreret Zero Trust Network Access (ZTNA) løsning, der giver granuleret og ensartet adgang til ikke-offentlige applikationer uafhængigt af, hvor de er placeret, og som implementerer en detaljeret kontekstbaseret adgangskontrol.
Integrationer

Entra Governance
- Integration med Identity & Access Management og Identity Governance-funktioner i Entra
- App-segmenter afbildes som Enterprise Apps
- Bruger funktioner som dynamiske grupper og Access Packages

Conditional Access
- Integration i Conditional Access fra begyndelsen
- Sikring af definerede ressourcer med Conditional Access
- Brug af løsningen som adgangsbetingelse for ressourcer

XDR & SIEM
- Integration med Microsofts egne sikkerhedsprodukter
- Brug af de logs, som Global Secure Access genererer, i Sentinel
- Direkte indflydelse fra Device Risk i Defender for Endpoint på Conditional Access
- Annonceret integration med Defender for Cloud Apps som CASB-komponent i XDR
Use cases


Fremtidsudsigter
Seneste indlæg
AuthCodeFix aka ConsentFix
Lige inden årsskiftet dukker ConsentFix op: et snedigt OAuth-baseret angreb, der misbruger legitime authentication flows til at stjæle authorization code ...

Global Secure Access Unlocked
Dette blogindlæg viser, hvordan Microsoft Global Secure Access styrker sikkerheden og kontrollen i vores Managed Red Tenant. Med Entra Internet ...

Compliant Device Bypass: alt hvad du behøver at vide
I dette blogindlæg samler glueckkanjas MVP Fabian Bader, Chris Brumm og Thomas Naunheim detaljerne om Compliant Device Bypass i Microsoft ...