

Global Secure Access voor moderne, veilige toegang

Remote werken en cloudapplicaties brengen klassieke toegangsoplossingen aan hun grenzen. Veel organisaties worstelen met groeiende complexiteit en met risico's die zich nauwelijks nog netjes laten beheersen. Global Secure Access grijpt precies daar in, met een compacte, identiteitsgebaseerde architectuur die toegang zichtbaar, beheersbaar en veilig maakt, zonder ballast aan infrastructuur.

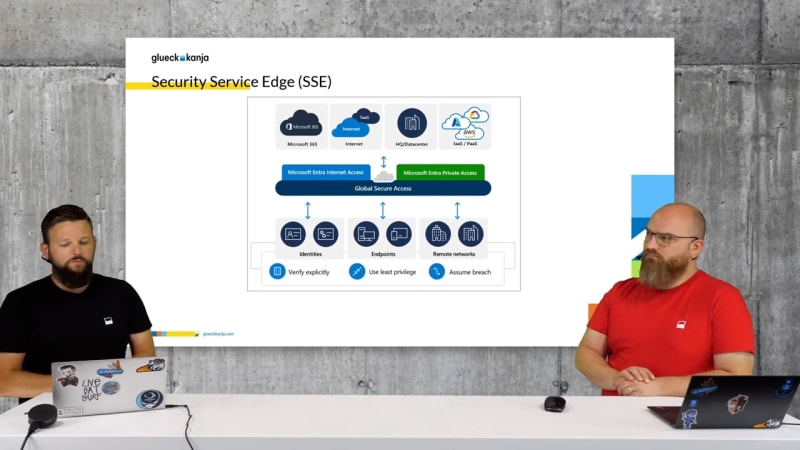
Global Secure Access presenteert Microsoft een centrale SSE-oplossing voor securitybeheer die zowel in de cloud als on-premises werkt. Brede bescherming ontstaat onder andere door de integratie van de Zero Trust-principes, die sterk inzetten op identiteitsbescherming en Conditional Access. Daarbij kunnen voor specifieke diensten uit de cloud of on-prem afzonderlijke regelsets granulair worden vastgelegd. Hoe Microsoft's Security Service Edge (SSE) in detail werkt, hoor je onder andere in onze webcast over dit onderwerp.

Microsoft's Security Service Edge (SSE)
Global Secure Access is erop gericht securitydiensten vanuit de cloud aan te bieden, zodat managed devices op alle gangbare platformen worden ondersteund. Daaronder valt ook de integratie met identity providers en securitytools zoals XDR-systemen of SIEM.De architectuur van de SSE-oplossing is daarbij opgedeeld in twee hoofdgebieden met verschillende componenten:
- Internet Access omvat een identiteitsgericht Secure Web Gateway (SWG) dat vergelijkbaar werkt met een forward proxy. Het biedt niet alleen bescherming tegen malware en andere bedreigingen, maar filtert ook op URL-categorieën.
- Private Access is een identiteitsgerichte Zero Trust Network Access (ZTNA) oplossing die granulaire en consistente toegang tot niet-publieke applicaties mogelijk maakt, ongeacht waar die zich bevinden, en die gedetailleerde contextgebaseerde toegangscontrole implementeert.
Integraties

Entra Governance
- Integratie met de Identity & Access Management en Identity Governance features van Entra
- App-segmenten worden weergegeven als Enterprise Apps
- Maakt gebruik van features zoals dynamische groepen en Access Packages

Conditional Access
- Vanaf het begin geïntegreerd met Conditional Access
- Beveiliging van gedefinieerde resources met Conditional Access
- Gebruik van de oplossing als toegangsvoorwaarde voor resources

XDR & SIEM
- Integratie met Microsofts eigen securityproducten
- Gebruik van de door Global Secure Access gegenereerde logs in Sentinel
- Directe invloed van het Device Risk uit Defender for Endpoint op Conditional Access
- Aangekondigde integratie met Defender for Cloud Apps als CASB-component binnen XDR
Use Cases


Vooruitblik
Actuele artikelen
AuthCodeFix aka ConsentFix
Net voor de jaarwisseling duikt ConsentFix op: een slimme OAuth-aanval die legitieme authenticatieflows misbruikt om de authorization code te stelen ...

Global Secure Access Unlocked
Deze blog laat zien hoe Microsoft Global Secure Access de security en controle in onze Managed Red Tenant versterkt. Met ...

Compliant Device Bypass - alles wat je moet weten
In deze blogpost verzamelen Fabian Bader (MVP bij glueckkanja), Chris Brumm en Thomas Naunheim de details over de Compliant Device ...
