

Global Secure Access moderniin turvalliseen pääsyyn

Etätyö ja pilvisovellukset vievät perinteiset käyttöratkaisut äärirajoilleen. Monet organisaatiot kamppailevat kasvavan monimutkaisuuden ja riskien kanssa, joita on yhä vaikeampi hallita siististi. Global Secure Access vastaa juuri tähän: kevyt, identiteettipohjainen arkkitehtuuri, joka tekee käyttöoikeuksista näkyviä, hallittavia ja turvallisia ilman infrastruktuurin painolastia.

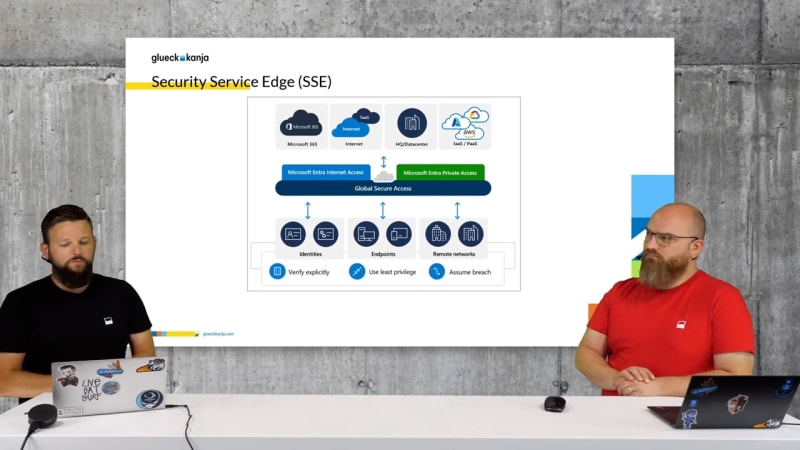
Global Secure Access -ratkaisun myötä Microsoft esittelee keskitetyn SSE-ratkaisun tietoturvan hallintaan, joka toimii sekä pilvessä että On-Premises-ympäristössä. Kattava suojaus syntyy muun muassa Zero Trust -periaatteiden integroinnista, jotka nojaavat vahvasti identiteettisuojaan ja Conditional Accessiin. Pilvestä tai On-Prem-ympäristöstä tuleville erillisille palveluille voidaan määrittää granulaarisesti eri säännöstöt. Miten Microsoft's Security Service Edge (SSE) tarkalleen toimii, saat tietää muun muassa aihetta käsittelevästä webcastistamme.

Microsoft's Security Service Edge (SSE)
Global Secure Access pyrkii tarjoamaan tietoturvapalvelut pilvipohjaisesti tukeakseen hallittuja laitteita kaikilla yleisillä alustoilla. Tähän sisältyy integrointi identiteetintarjoajiin ja tietoturvatyökaluihin, kuten XDR-järjestelmiin tai SIEMiin.SSE-ratkaisun arkkitehtuuri on jaettu kahteen pääalueeseen, joissa on eri komponentit:
- Internet Access sisältää identiteettikeskeisen Secure Web Gatewayn (SWG), joka toimii samaan tapaan kuin forward-proxy. Se ei ainoastaan suojaa haittaohjelmilta ja muilta uhkilta, vaan suorittaa myös URL-osoitteiden kategoriapohjaisen suodatuksen.
- Private Access on identiteettikeskeinen Zero Trust Network Access (ZTNA) -ratkaisu, joka mahdollistaa granulaarisen ja johdonmukaisen pääsyn ei-julkisiin sovelluksiin niiden sijainnista riippumatta ja toteuttaa yksityiskohtaisen, kontekstipohjaisen pääsynhallinnan.
Integraatiot

Entra Governance
- Integraatio Entran Identity & Access Management- ja Identity Governance -ominaisuuksiin
- Sovellussegmentit kuvataan Enterprise Apps -sovelluksina
- Hyödyntää ominaisuuksia, kuten dynaamisia ryhmiä ja Access Packageja

Conditional Access
- Integraatio Conditional Accessiin alusta alkaen
- Määriteltyjen resurssien suojaaminen Conditional Accessilla
- Ratkaisun käyttö resurssien pääsyehtona

XDR & SIEM
- Integraatio Microsoftin omien tietoturvatuotteiden kanssa
- Global Secure Accessin tuottamien lokien hyödyntäminen Sentinelissä
- Defender for Endpointin Device Risk vaikuttaa suoraan Conditional Accessiin
- Ilmoitettu integraatio Defender for Cloud Appsin kanssa CASB-komponenttina XDR:ssä
Käyttötapaukset


Tulevaisuudennäkymät
Uusimmat artikkelit
AuthCodeFix aka ConsentFix
Juuri ennen vuoden vaihdetta esiin nousee ConsentFix: näppärä OAuth-pohjainen hyökkäys, joka väärinkäyttää legitiimejä todennus-floweja varastaakseen authorization coden ja luovuttaa käytännössä ...

Global Secure Access avattuna
Tämä blogi tarkastelee, miten Microsoft Global Secure Access parantaa tietoturvaa ja hallintaa Managed Red Tenantissamme. Entra Internet Accessin ja Private ...

Compliant Device Bypass: kaikki olennainen
Tässä blogikirjoituksessa glueckkanjan MVP Fabian Bader, Chris Brumm ja Thomas Naunheim kokoavat yksityiskohtia Microsoft Intune Company Portalin Compliant Device Bypassista. ...
