

Global Secure Access per un accesso sicuro e moderno

Il remote work e le applicazioni cloud portano le soluzioni di accesso classiche ai loro limiti. Molte aziende si scontrano con una complessità e rischi in crescita che si riescono a malapena a controllare in modo pulito. Global Secure Access interviene esattamente qui: un'architettura snella, basata sull'identità, che rende gli accessi visibili, controllabili e sicuri senza zavorra infrastrutturale.

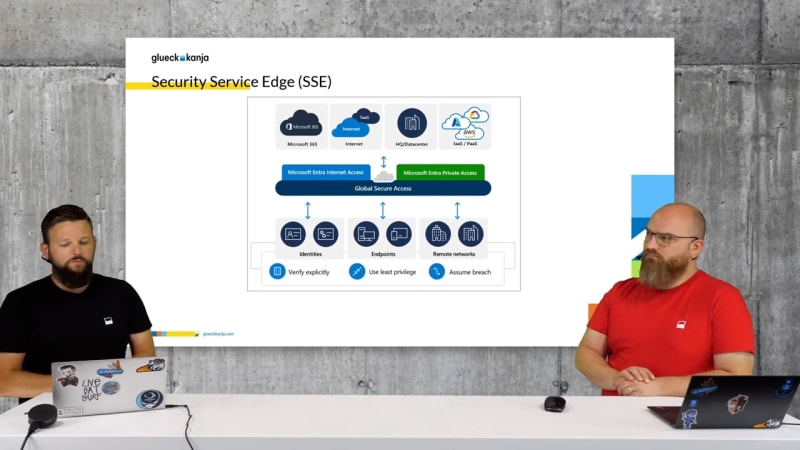
Global Secure Access Microsoft presenta una soluzione SSE centrale per la gestione della security, che funziona sia in cloud sia on-premises. Una protezione completa viene generata, tra l'altro, dall'integrazione dei principi Zero Trust, che fanno forte leva su identity protection e Conditional Access. In questo contesto, per i servizi dedicati in cloud o on-prem si possono definire in modo granulare set di regole differenti. Come funziona nel dettaglio Microsoft's Security Service Edge (SSE) lo scopri, tra l'altro, nel nostro webcast dedicato.

Microsoft's Security Service Edge (SSE)
Global Secure Access mira a fornire servizi di security basati sul cloud per supportare i managed device su tutte le piattaforme comuni. Questo include l'integrazione con identity provider e strumenti di security come sistemi XDR o SIEM.L'architettura della soluzione SSE è suddivisa in due aree principali con componenti differenti:
- Internet Access include un Secure Web Gateway (SWG) identity-centric, che funziona in modo simile a un forward proxy. Non offre solo protezione contro malware e altre minacce, ma esegue anche un filtraggio per categorie URL.
- Private Access è una soluzione Zero Trust Network Access (ZTNA) identity-centric, che consente un accesso granulare e coerente ad applicazioni non pubbliche indipendentemente dalla loro posizione e implementa un controllo degli accessi dettagliato basato sul contesto.
Integrazioni

Entra Governance
- Integrazione con le funzionalità di Identity & Access Management e Identity Governance di Entra
- I segmenti applicativi vengono rappresentati come Enterprise App
- Utilizza funzionalità come gruppi dinamici e Access Package

Conditional Access
- Integrazione con Conditional Access fin dall'inizio
- Protezione delle risorse definite con Conditional Access
- Utilizzo della soluzione come condizione di accesso per le risorse

XDR & SIEM
- Integrazione con i prodotti di security proprietari di Microsoft
- Utilizzo dei log generati da Global Secure Access in Sentinel
- Influenza diretta del Device Risk di Defender for Endpoint sul Conditional Access
- Integrazione annunciata con Defender for Cloud Apps come componente CASB all'interno dell'XDR
Use Case


Prospettive future
Articoli recenti
AuthCodeFix aka ConsentFix
Just before year's end, ConsentFix emerges: a clever OAuth-based attack that abuses legitimate authentication flows to steal the authorization code, ...

Global Secure Access Unlocked
Questo blog esamina come Microsoft Global Secure Access rafforza sicurezza e controllo all'interno del nostro Managed Red Tenant. Con Entra ...

Compliant Device Bypass, tutto quello che devi sapere
In questo blog post, l'MVP di glueckkanja Fabian Bader, Chris Brumm e Thomas Naunheim raccolgono i dettagli sul Compliant Device ...
