

Global Secure Access for moderne sikker tilgang

Remote-arbeid og cloud-applikasjoner presser klassiske tilgangsløsninger til grensen. Mange virksomheter sliter med økende kompleksitet og risiko som knapt lar seg kontrollere ordentlig. Global Secure Access tar tak i akkurat det: en slank, identitetsbasert arkitektur som gjør tilganger synlige, styrbare og sikre uten infrastrukturballast.

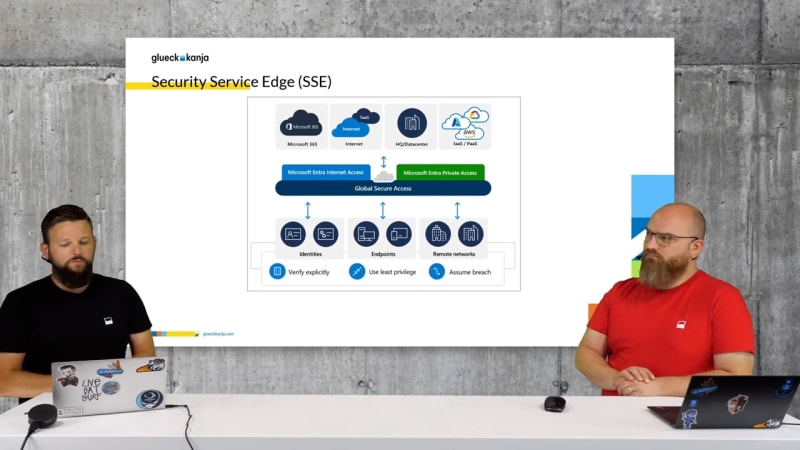
Global Secure Access er Microsofts sentrale SSE-løsning for security-administrasjon, som fungerer både i skyen og on-premises. Beskyttelsen bygges blant annet på Zero Trust-prinsipper, med tydelig vekt på identitetsbeskyttelse og Conditional Access. For dedikerte tjenester i skyen eller on-prem kan det defineres ulike regelsett på et granulært nivå. Hvordan Microsoft's Security Service Edge (SSE) fungerer i detalj, kan du blant annet finne ut i webcasten vår om temaet.

Microsoft's Security Service Edge (SSE)
Global Secure Access har som mål å levere security-tjenester cloud-basert, slik at managed devices støttes på tvers av alle vanlige plattformer. Dette omfatter integrasjon med identitetsleverandører og security-verktøy som XDR-systemer eller SIEM.Arkitekturen i SSE-løsningen er delt i to hovedområder med ulike komponenter:
- Internet Access omfatter et identitetssentrert Secure Web Gateway (SWG), som fungerer omtrent som en forward-proxy. Det gir ikke bare beskyttelse mot malware og andre trusler, men utfører også URL-kategorifiltrering.
- Private Access er en identitetssentrert Zero Trust Network Access (ZTNA)-løsning som gir granulær og konsistent tilgang til ikke-offentlige applikasjoner uavhengig av hvor de befinner seg, og som implementerer detaljert kontekstbasert tilgangskontroll.
Integrasjoner

Entra Governance
- Integrasjon med Identity & Access Management og Identity Governance-funksjoner i Entra
- App-segmenter representeres som Enterprise Apps
- Bruker funksjoner som dynamiske grupper og Access Packages

Conditional Access
- Integrasjon med Conditional Access fra første stund
- Sikring av definerte ressurser med Conditional Access
- Bruk av løsningen som tilgangsbetingelse for ressurser

XDR & SIEM
- Integrasjon med Microsofts egne security-produkter
- Bruk av logger generert av Global Secure Access i Sentinel
- Direkte påvirkning fra Device Risk i Defender for Endpoint på Conditional Access
- Annonsert integrasjon med Defender for Cloud Apps som CASB-komponent i XDR
Use Cases


Fremtidsutsikter
Aktuelle innlegg
AuthCodeFix aka ConsentFix
Rett før årsslutt dukker ConsentFix opp: et smart OAuth-basert angrep som misbruker legitime autentiseringsflyter for å stjele autorisasjonskoden, og dermed ...

Global Secure Access Unlocked
Denne bloggen ser på hvordan Microsoft Global Secure Access styrker sikkerhet og kontroll i vår Managed Red Tenant. Med Entra ...

Compliant Device Bypass - alt du trenger å vite
I dette blogginnlegget samler glueckkanjas MVP Fabian Bader, Chris Brumm og Thomas Naunheim detaljene rundt Compliant Device Bypass i Microsoft ...
