Global Secure Access pour un accès moderne et sécurisé
Le travail à distance et les applications cloud poussent les solutions d'accès classiques à leurs limites. Beaucoup d'entreprises se débattent avec une complexité croissante et des risques devenus difficiles à maîtriser proprement. C'est exactement là qu'intervient Global Secure Access : une architecture légère, basée sur l'identité, qui rend les accès visibles, contrôlables et sûrs, sans le poids de l'infrastructure.
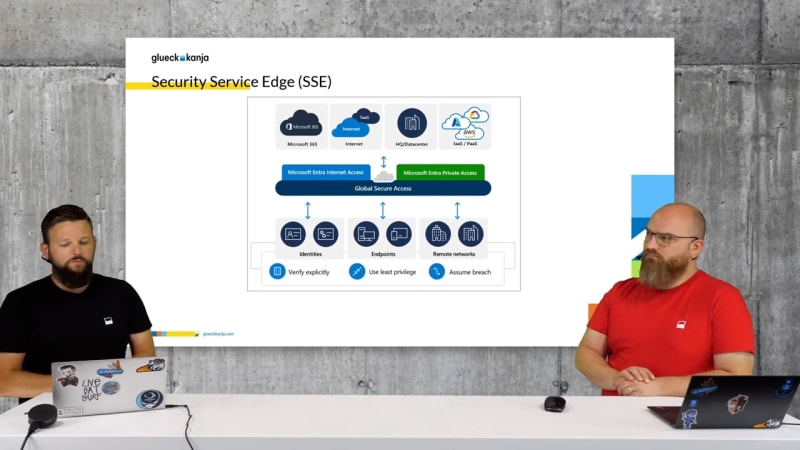
Global Secure Access, Microsoft propose une solution SSE centrale pour la gestion de la sécurité, qui fonctionne aussi bien dans le cloud qu'on-premises. Une protection complète est obtenue entre autres par l'intégration des principes Zero Trust, qui misent fortement sur la protection des identités et Conditional Access. Des règles distinctes peuvent être définies de manière granulaire pour des services dédiés, dans le cloud ou on-premises. Pour comprendre en détail comment fonctionne Microsoft's Security Service Edge (SSE), tu peux notamment regarder notre webcast sur le sujet.
Microsoft's Security Service Edge (SSE)
Global Secure Access vise à fournir des services de sécurité basés sur le cloud afin de prendre en charge les managed devices sur toutes les plateformes courantes. Cela inclut l'intégration avec les fournisseurs d'identité et les outils de sécurité comme les systèmes XDR ou SIEM.L'architecture de la solution SSE se divise en deux domaines principaux, avec des composants différents :
- Internet Access comprend une Secure Web Gateway (SWG) centrée sur l'identité, qui fonctionne de façon similaire à un forward proxy. Elle protège non seulement contre les malwares et autres menaces, mais effectue aussi un filtrage par catégories d'URL.
- Private Access est une solution Zero Trust Network Access (ZTNA) centrée sur l'identité, qui permet un accès granulaire et cohérent aux applications non publiques, quel que soit leur emplacement, et implémente un contrôle d'accès contextuel détaillé.
Intégrations
Entra Governance
- Intégration avec les fonctionnalités Identity & Access Management et Identity Governance d'Entra
- Les segments d'applications sont représentés comme des Enterprise Apps
- Exploite des fonctionnalités comme les groupes dynamiques et les Access Packages
Conditional Access
- Intégration dans Conditional Access dès le départ
- Protection des ressources définies avec Conditional Access
- Utilisation de la solution comme condition d'accès aux ressources
XDR & SIEM
- Intégration avec les produits de sécurité propres à Microsoft
- Exploitation dans Sentinel des logs générés par Global Secure Access
- Influence directe du Device Risk de Defender for Endpoint sur Conditional Access
- Intégration annoncée avec Defender for Cloud Apps comme composant CASB dans le XDR
Cas d'usage