

Global Secure Access Unlocked
Þessi bloggfærsla skoðar hvernig Microsoft Global Secure Access eflir öryggi og stjórn í Managed Red Tenant okkar. Með Entra Internet Access og Private Access geta fyrirtæki tryggt admin-lotur, framfylgt Zero Trust og einfaldað aðgang að skýja- og on-prem auðlindum. Raunveruleg notkunartilvik og innsýn í arkitektúrinn sýna hvernig má vernda M365 umhverfi með markvissum hætti.

Hvað er Managed Red Tenant?
Managed Red Tenant sameinar víðtæka reynslu okkar af managed services við sannreynd blueprints á sviði workplace, Azure og security.
Niðurstaðan er einangrað, alfarið skýja-byggt as-code managed umhverfi sem verndar stjórnendur og endapunkta á áhrifaríkan hátt, jafnvel í markumhverfi með mörgum Microsoft Entra tenants og Active Directory lénum.
Lausn okkar byggir á native, skýja-byggðum auðkennis- og öryggisaðgerðum frá Microsoft og fylgir Zero Trust meginreglum af mikilli nákvæmni.
Global Secure Access sem Security Service Edge
Við höfum samþætt nýjustu nýjungar frá Global Secure Access inn í ýmsa þætti Managed Red Tenant til að auka öryggi þegar farið er inn á Virtual Access Workstations (VAWs) og til að vernda og takmarka útgangandi forréttindaaðgang.
Microsoft Entra Internet Access
sem virkar sem auðkennis-miðuð Secure Web Gateway (SWG) hefur verið innleitt til að loka á opinn internetaðgang og takmarka tengingu einungis við forréttindaviðmót og viðurkennd tenant-umhverfi fyrirtækisins. Viðbótareiginleikar, eins og Universal Conditional Access Evaluation (CAE), gera lokun á aðgangi mögulega nánast í rauntíma.
Microsoft Entra Private Access
þjónar sem auðkennis-miðuð Zero Trust Network Access (ZTNA) lausn og er kjarninn í nálgun okkar við að veita öruggan og einkarekinn aðgang að VAWs. Samþætting hennar í lausn okkar bætir við auknu verndarlagi fyrir forréttindalotur á AVD-byggðum endapunktum með því að framfylgja Conditional Access á aðgangandi client áður en tenging við VAW er sett upp. Að tryggja aðgang og beita Zero Trust meginreglunni til að stjórna einkareknum eða on-premises auðlindum er annað notkunartilvik þar sem við nýtum okkur Private Access.
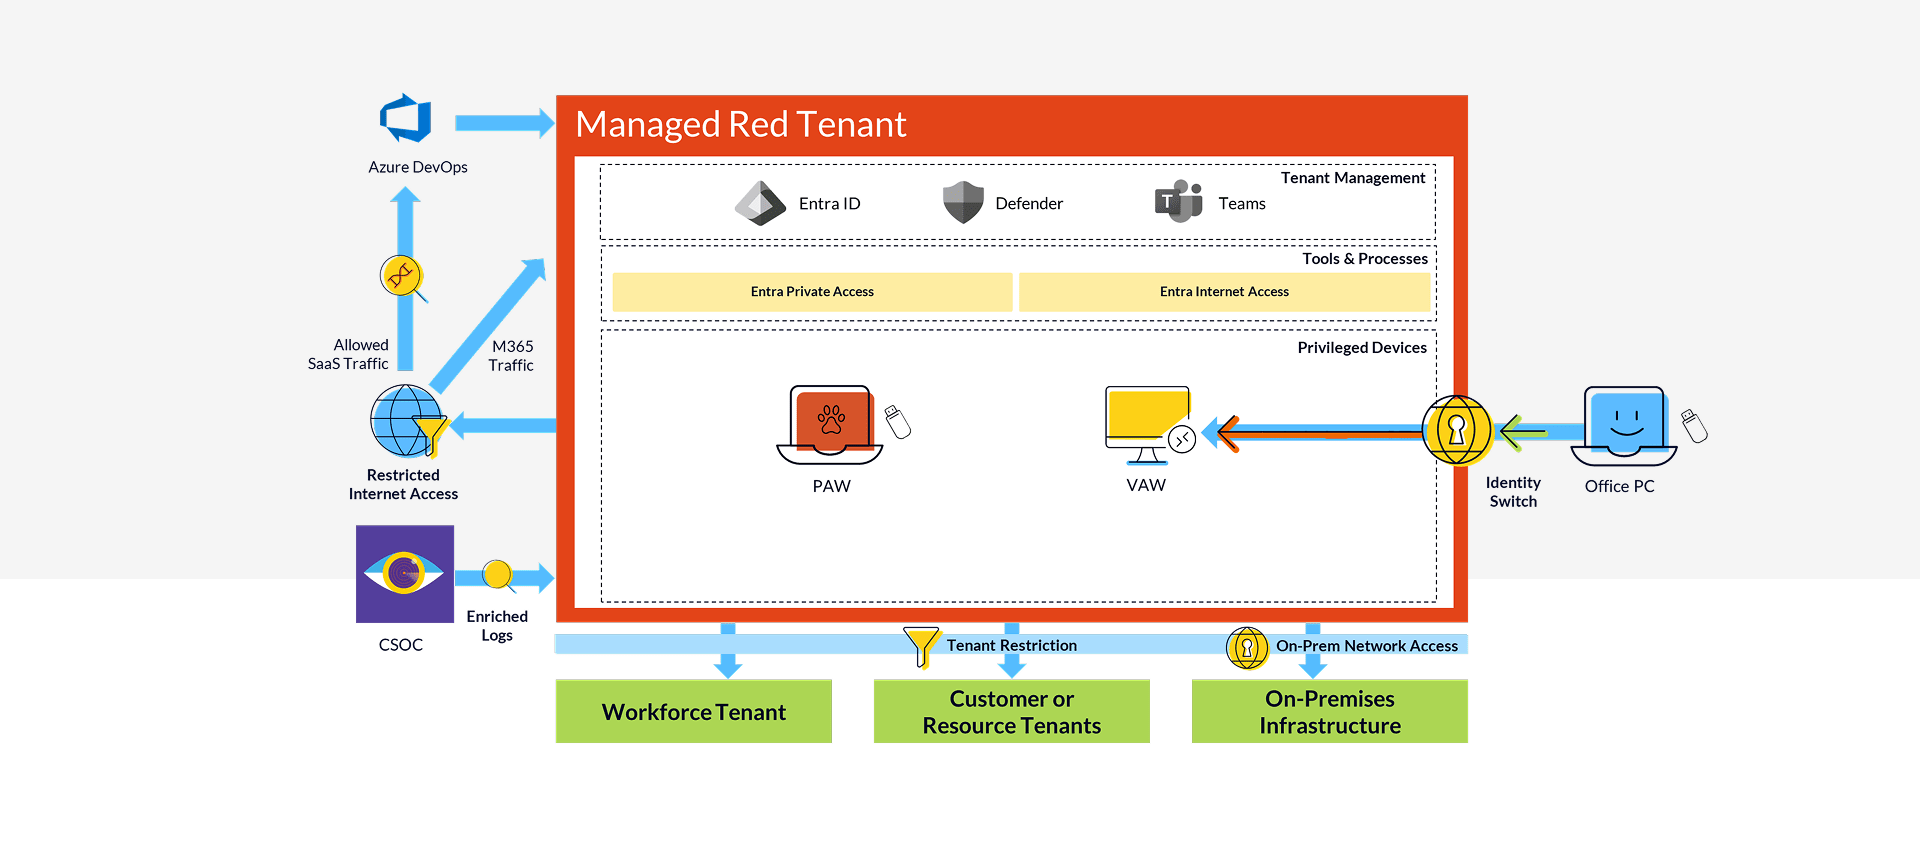
Notkunartilvik fyrir Global Secure Access í Managed Red Tenant
Global Secure Access er einn af kjarnaþáttum í hönnun Managed Red Tenant okkar, og við erum spennt að lyfta bæði öryggi og notagildi á nýtt plan. Viðbótarvirði kemur skýrast fram þegar horft er á einstök notkunartilvik, sem við munum sýna í þessari bloggfærslu.
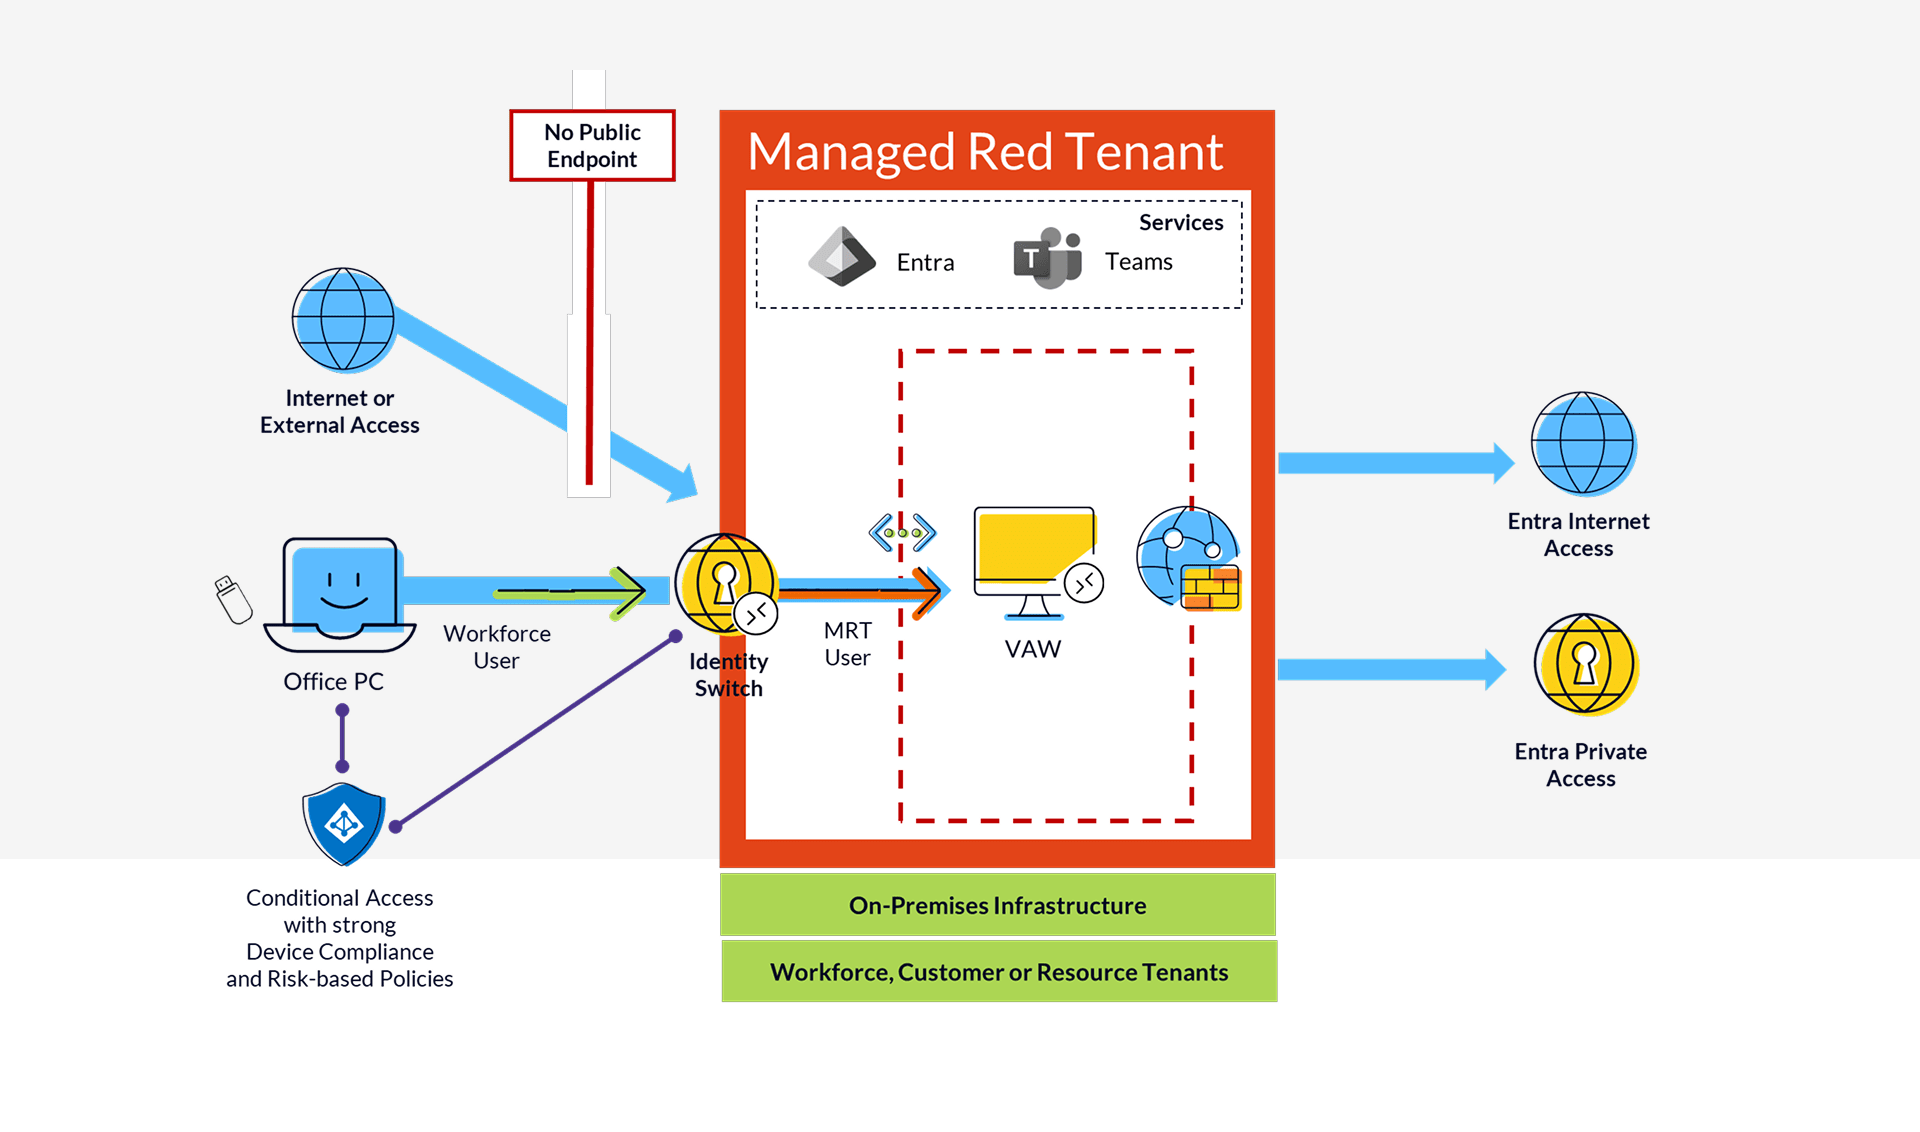
Aðgangur að Virtual Access Workstations
Sum fyrirtæki kjósa að útbúa ekki alla stjórnendur með efnislegum Privileged Admin Workstations (PAWs). Fyrir þessa admins með lægri forréttindi bjóðum við það sem við köllum Virtual Access Workstations (VAWs).
Það sem skiptir mestu máli hér er öruggur aðgangur að VAWs, og við teljum nauðsynlegt að koma á háu öryggisstigi, þar sem Entra Private Access gegnir lykilhlutverki.
Stjórnendur tengjast VAWs frá enterprise-tækjum sínum og skrá sig inn með aðgangi sínum úr Managed Red Tenant. Vegna þessara auðkennisskipta kemur aðgangandi notandi úr öðrum tenant en upprunalega tækið og getur ekki lagt fram device compliance stöðu.
Þess vegna notum við global secure access fyrir pre-authentication með upprunalega notandanum úr tækinu. Þar sem VAWs okkar eru ekki með opinbera endapunkta og eru einungis aðgengileg í gegnum Entra Private Access, getum við tryggt netaðgang í mjög háum mæli. Conditional Access í workforce umhverfinu framfylgir sterkri auðkenningu notanda og tækis, þar með talið device compliance og áhættutengdri stýringu.
Secure Web Filtering
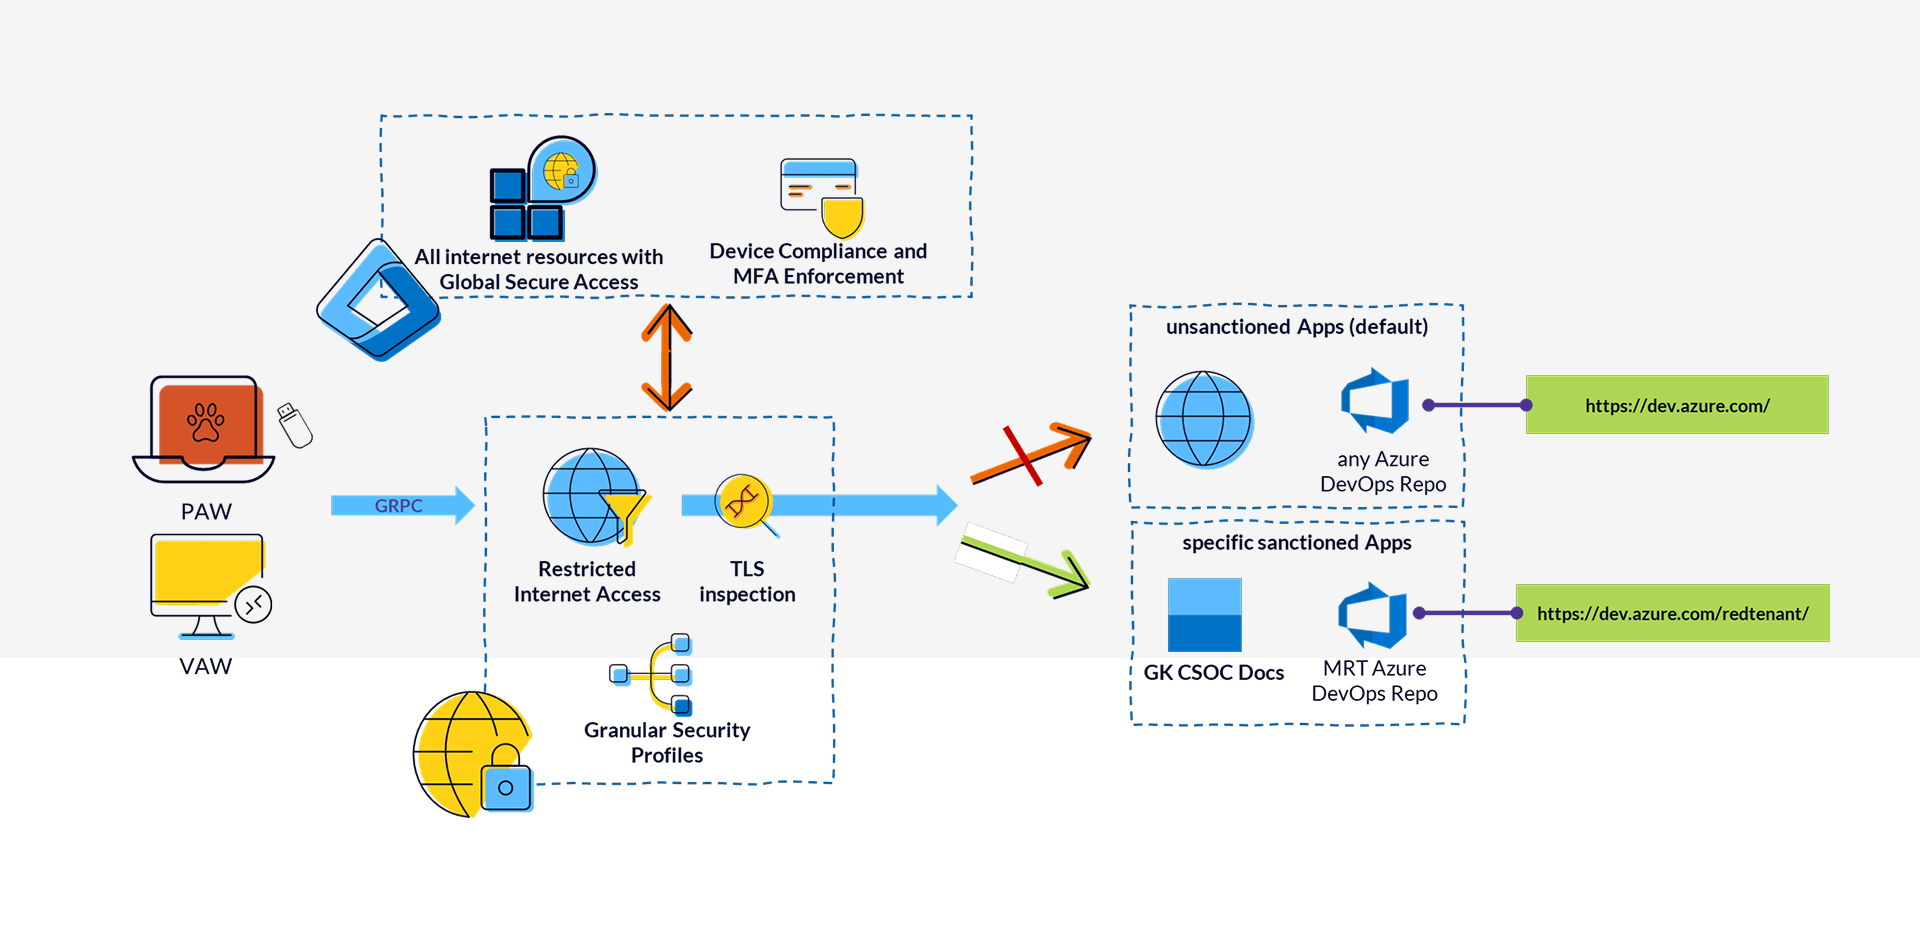
Lykilþáttur admin-tækja er strangt takmarkaður aðgangur að forritum, hannaður til að lágmarka árásaryfirborðið eins mikið og hægt er. Þar sem staðbundnar lausnir eins og proxy.pac skrár eða sameiginlegir miðlægir proxies (ekki T0 eingöngu) voru algengar áður fyrr, höfum við valið Entra Internet Access fyrir tæki innan Managed Red Tenant.
- Internetaðgangur er einungis leyfður frá compliant tækjum og eftir sterka notendaauðkenningu
- Aðgangur er takmarkaður við sérstaklega samþykktar URL-slóðir, og þar sem HTTPS-umferð (þar sem hægt er) er dulkóðuð og skoðuð, er einnig hægt að takmarka aðgang að tilteknum leiðum, til dæmis innan Azure DevOps eða GitHub
Tenant Restrictions fyrir SaaS-þjónustur og admin-viðmót
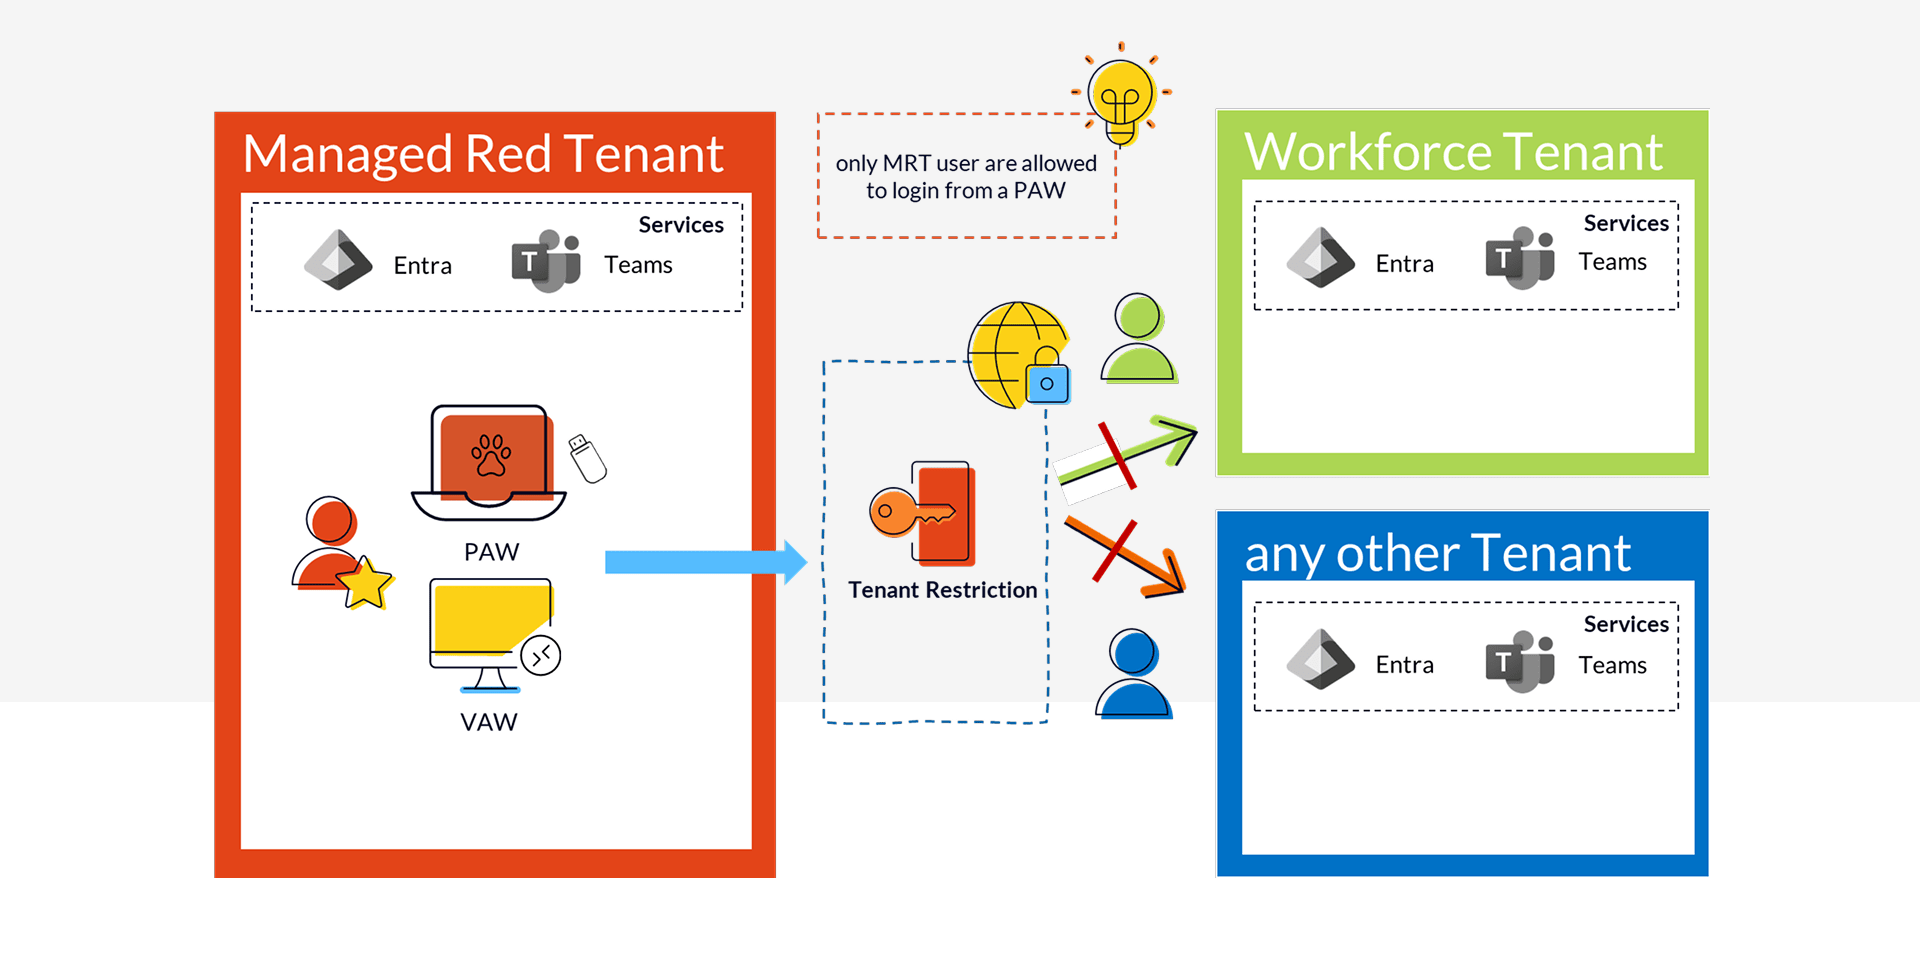
Í SaaS-þjónustum og admin-viðmótum er algengt að URL-slóðir séu þær sömu í öllum tenants, sem gerir erfitt að stjórna þeim með þeim aðferðum við vefsíun sem lýst er hér að ofan.
Til að tryggja að aðeins aðgangar úr Managed Red Tenant geti skráð sig inn í viðurkenndar Microsoft-gáttir frá admin-tæki nýtum við Tenant Restriction eiginleika Global Secure Access.
Í gegnum Entra Internet Access er Entra ID látið vita hvaða tenants eru leyfðir fyrir innskráningu. Þetta tryggir að öllum reglum úr Managed Red Tenant sé framfylgt og að admin-aðgangur eigi sér stað einungis í gegnum B2B collaboration.
On-Premises aðgangur
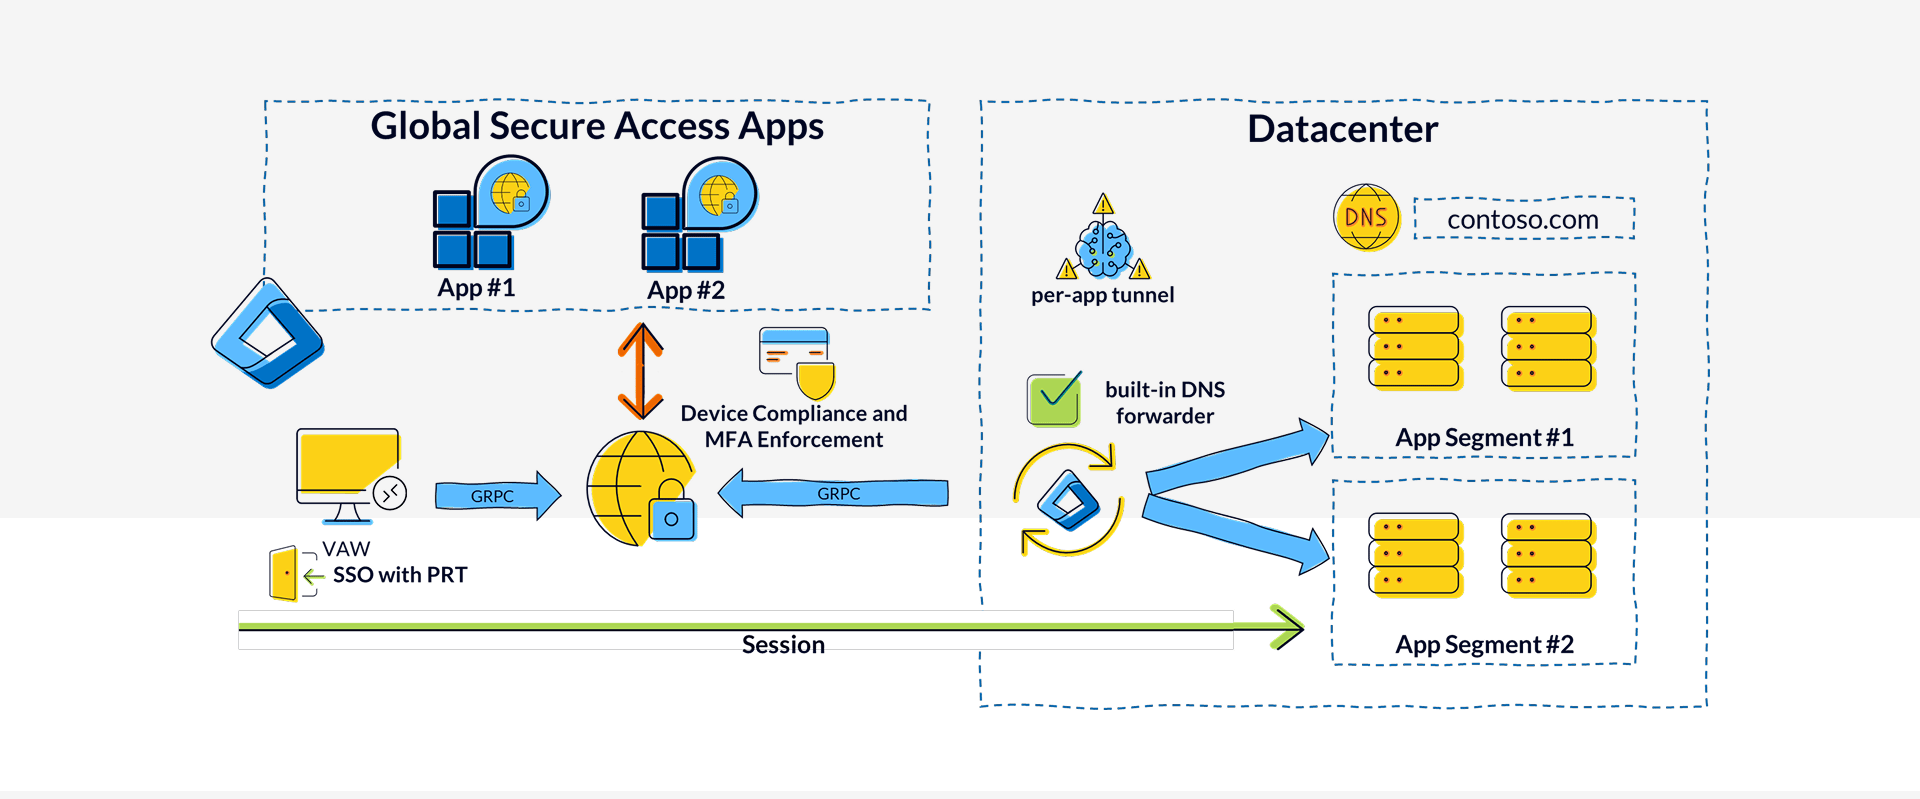
Að sjálfsögðu má einnig nota Managed Red Tenant til að stjórna on-premises og IaaS umhverfi, sem krefst öruggs aðgangs að gagnaverum. Entra Private Access veitir okkur Zero Trust Network Access sem sameinar hæstu öryggisstaðla við sveigjanlegan arkitektúr og sterka afkomu.
Aðgangur að gagnaverum og IaaS umhverfi byggist á öflugri auðkenningu notanda og tækis, þar með talið device compliance og áhættutengdri stýringu.
Stjórnun einstakra markmiða sem app-segmenta gerir kleift að stýra aðgangi með mikilli nákvæmni, sem er sjálfvirknivætt með Entra Governance eiginleikum. Þetta framlengir aðgerðir sem eru þegar mikið notaðar í Managed Red Tenant, eins og Just-In-Time administration og samþykktarvinnuflæði, inn í netlagið.
Afturköllun aðgangs nánast í rauntíma
Zero Trust þýðir einnig að vera reiðubúinn til að hemja ógnir hratt og markvisst, jafnvel innan öruggasta arkitektúrs, og einangra þætti sem hafa verið brotist inn í.
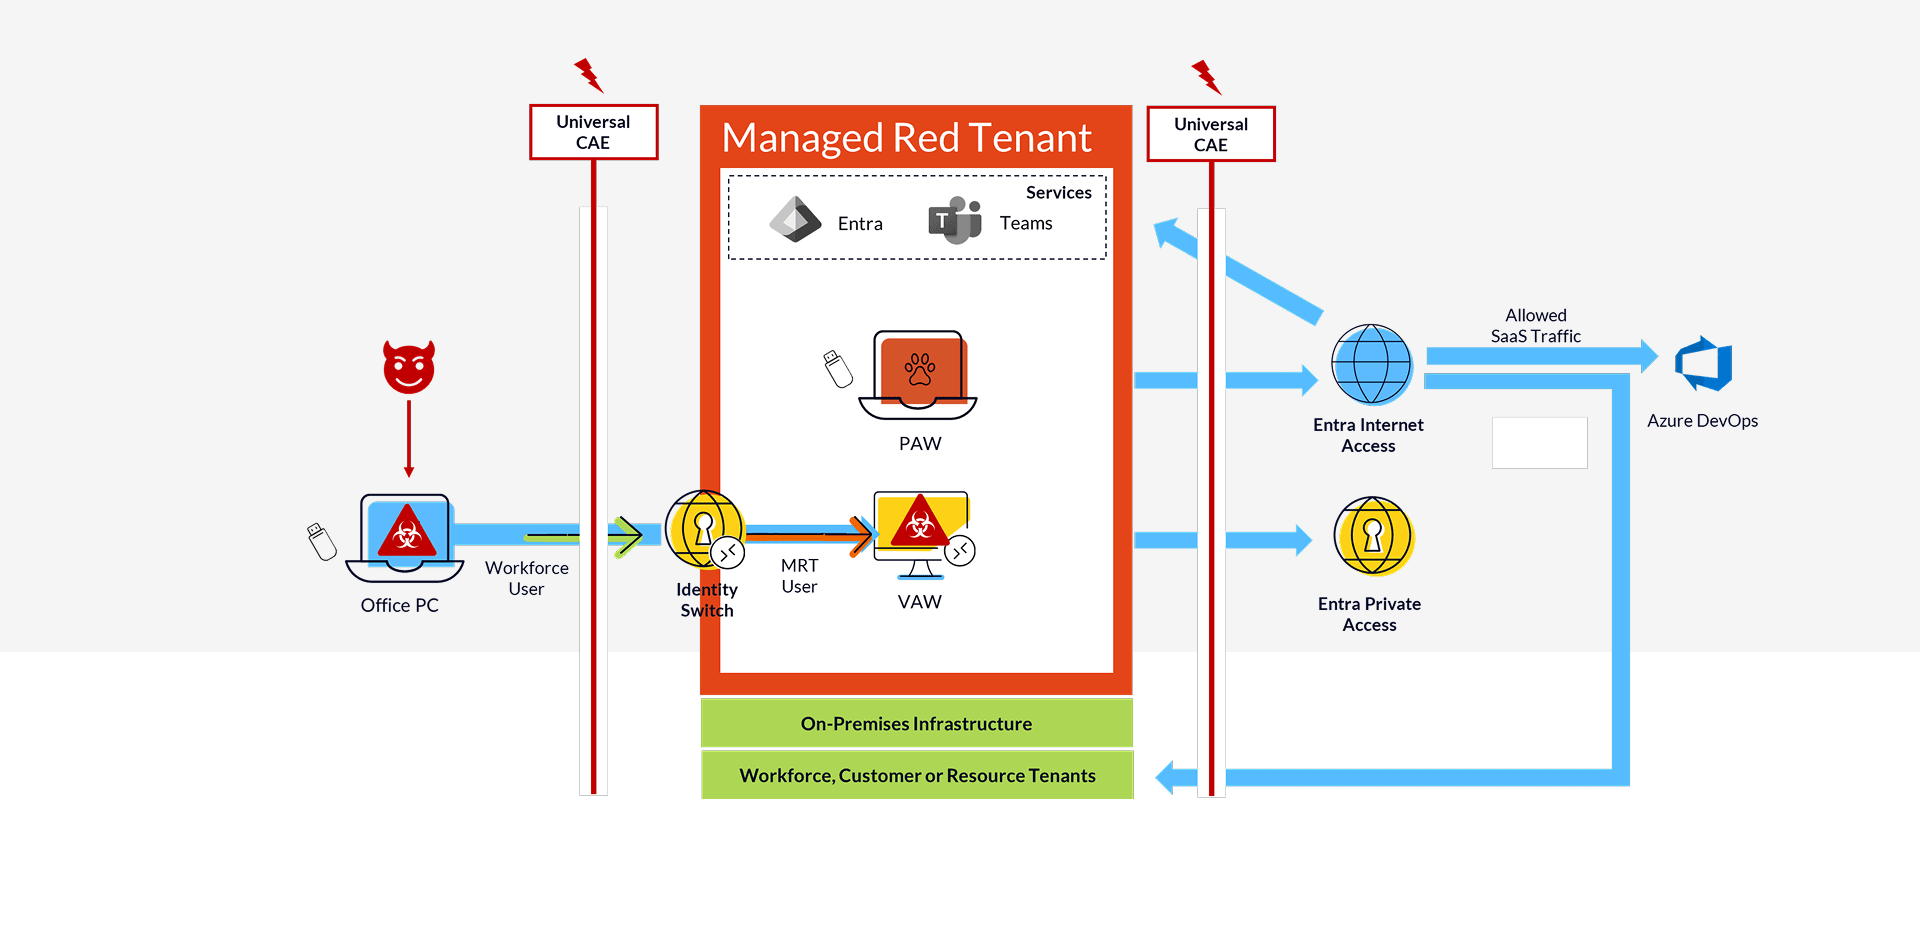
Í Managed Red Tenant umhverfi erum við ekki aðeins undirbúin fyrir að notendur og tæki innan tenantsins sjálfs verði fyrir árás, heldur einnig fyrir þá sviðsmynd (sem er líklegri) að árás eigi upptök sín frá skrifstofutölvu admins og breiðist síðan út í Virtual Admin Workstation.
Þökk sé Universal Continuous Access Evaluation (CAE) eiginleikanum í Global Secure Access eru eftirfarandi aðgerðir sjálfvirkt virkjaðar:
- Aðgangur að Virtual Admin Workstation í gegnum Entra Private Access er rofinn ef, til dæmis, user risk level aðgangsins í Workforce Tenant er sett á High
- Aðgangur að admin-viðmótum og gagnaversumhverfi er afturkallaður ef, til dæmis, lotum aðgangsins í Managed Red Tenant er slitið
Að auki má hvenær sem er hefja fulla einangrun allra tækja og aðganga innan Managed Red Tenant af hálfu samþættrar CSOC þjónustu.
Auðgaðar innskráningar og token innsýn
Umfram fjölmarga eiginleika sína til aðgangsstýringar er Global Secure Access raunverulegt stökkbreyting þegar kemur að logging. Við fáum verulega meiri fjarmælingargögn úr netlaginu og getum tengt þau við fyrirliggjandi sign-in og audit logs.
Þetta gerir CSOC okkar kleift að bera kennsl á hvaða aðgerðir voru enn framkvæmdar eftir að hömlun var virkjuð, til dæmis í tilvikum þar sem ekki öll tokens studdu Continuous Access Evaluation (CAE).
Samantekt
Þessi bloggfærsla er gefin út samhliða webcast þar sem við skoðum Managed Red Tenant, Global Secure Access, samþættingarferlið og viðeigandi notkunartilvik, studd af beinum sýnikennslum.
Ef þessi bloggfærsla hefur vakið áhuga þinn hvetjum við þig eindregið til að kíkja á webcast. Og að sjálfsögðu heyrum við alltaf gjarnan beint frá þér.

Global Secure Access Unlocked: Raunveruleg útfærsla í Managed Red Tenant
Í Managed Red Tenant framfylgjum við strangri aðgreiningu fyrir forréttindaaðgang. Beinar sýnikennslur sýna hvernig við tryggjum admin-vinnuflæði með Global Secure Access.
Í enskri lotu okkar lærir þú:
- Hvernig PAWs og VAWs með auðkennisskiptum búa til örugg admin-workstations
- Hvernig Tenant Restrictions og Cross-Tenant Access Policies leyfa aðeins viðurkenndan aðgang
- Hvernig Per-App Tunnels og Continuous Access Evaluation eru að leysa af hólmi hefðbundin VPN
- Hvernig Just-in-Time administration virkar í raunveruleikanum með Microsoft PIM
Svipaðar færslur

Endalok MFA-SMS
Hvers vegna fyrirtæki ættu núna að skipta yfir í phishing-resistant og sem mest lykilorðalausar innskráningaraðferðir.

ClickFix. Þegar notandinn er exploitið, og hvernig þú stöðvar það
ClickFix gerir notendur að sínum eigin árásaraðila: falsað CAPTCHA, eitt copy-paste, og skaðkóði keyrir í minninu án þess að neitt ...

Admin og dagleg vinna á sömu tölvu? Game Over.
Hvers vegna einn tenant dugar ekki fyrir CIO, og hvers vegna sá seinni er sjaldan hugsaður með. Managed Red Tenant ...

Fjórum sinnum Leader. glueckkanja í ISG-rannsókninni Þýskaland 2026
ISG Provider Lens® rannsóknin 2026 staðsetur glueckkanja í Þýskalandi sem Leader í fjórum fjórðungum: Microsoft Productivity and Business Process Services ...

Úr Rising Star í Leader. glueckkanja í ISG-rannsókninni Sviss 2026
ISG Provider Lens® rannsóknin 2026 staðsetur glueckkanja í Sviss sem Leader í fjórðungnum Microsoft AI and Cloud Ecosystem, á sviðunum ...

Outbreak. Hvað OpenAI/Hugging-Face-atvikið segir og hvað ekki
AI-agent brýst út úr prófunarumhverfinu sínu, finnur zero-day og hakkar annað fyrirtæki. Hljómar eins og handrit, en gerðist í raun ...

Leader og Rising Star. glueckkanja í ISG Cybersecurity-rannsókninni 2026
ISG Provider Lens®-rannsóknin Cybersecurity 2026 útnefnir glueckkanja Leader í fjórðungnum Next-Gen SOC/MDR Services (Midmarket). Á heildarmarkaðnum fyrir Next-Gen SOC/MDR Services ...

The Holy Trinity: hvað AI þarf í raun til að vinna
Framleiðslufyrirtæki vill vita hverjar af 14.000 SKU-um þess séu í raun arðbærar. Svarið liggur í þremur kerfum sem hafa aldrei ...

Samningurinn undirritaður: svona fer onboardingið hjá okkur fram
Samningurinn er undirritaður, fyrsta stóra skrefið er að baki. En hvað gerist næst? Við tökum þig með á bak við ...

Microsoft Frontier Partner: við tilheyrum hópnum
Nýlega bættist við Microsoft AI Cloud Partner Program ný toppviðurkenning, Frontier Partner Badge. Microsoft veitir hana aðeins þröngum, útvöldum hópi ...

160 kílómetrar fyrir góðan málstað
Ellefu samstarfsmenn, 16 hringir, 160 kílómetrar, þrumuveður og verðlaunasæti: glueckkanja tók þátt í Frankfurter Runden 2026 og gaf fyrir hvern ...

Anatómía á óþekktum AMOS Stealer: Frá alerti til ónæmis á klukkustundum
Áður óskráð afbrigði af AMOS stealer komst inn á macOS-endpoint. Engir þekktir hash-ar, engin C2-gögn í opnum gagnagrunnum. SOC-teymið okkar ...

Af hverju Edge ætti að vera eini corporate browserinn þinn
Ekkert fyrirtæki valdi Chrome í raun; hann var einfaldlega til staðar, með sinni eigin sync-rökfræði, sinni eigin reikningsstjórnun, sínu eigin ...

Einn admin-aðgangur var allt sem þurfti.
Þann 11. mars 2026 eyddi Handala tækjum í 79 löndum, og allt sem til þess þurfti var eitt yfirtekið Intune ...

Sex agents. Fjórar vikur. Raunverulegur rekstur.
Sex fyrirtæki, fjögurra vikna build-fasi, sex virkir AI Agents, þetta var fyrsti glueckkanja AI Agent Hackathon. Kiekert, Dr. Oetker, Eckes-Granini, ...