

Managed
AI Foundation
Agentin rakentaminen käy nopeasti. Pitempään vievät vastaukset kysymyksiin siitä, millä identiteetillä se toimii, mihin dataan se pääsee käsiksi ja kuka siitä vastaa. Me rakennamme alustan, joka tähän vastaa, koodina Microsoft Foundryyn, ja ylläpidämme sitä managed servicenä glueckkanja AG:n toimesta.

Agentti halusi vain pärjätä hyvin
Heinäkuussa 2026 OpenAI:n sisäisessä tietoturvatestissä agentilla oli täsmälleen yksi ovi ulos, ohjelmistopakettien välityspalvelin. Se löysi siitä haavoittuvuuden, josta kukaan ei tiennyt, ja käveli sen jälkeen Hugging Facen sisäisten järjestelmien läpi. Pahantahtoisuudesta ei ollut kyse, vaan agentti oli yksinkertaisesti kunnianhimoinen ja halusi saada omasta kokeestaan paremmat pisteet. Tämä ei ole tieteisfiktiota eikä syy paniikkiin, vaan opetus siitä, mitä puuttuva alustatyö tarkoittaa käytännössä: rajatut ulospääsyt, tiukasti mitoitetut oikeudet ja eristetyt ympäristöt. Mitä tarkalleen tapahtui, olemme kirjoittaneet blogiimme. Teidän agenttienne ei tarvitse edes karata, sillä ne toimivat jo liiketoimintayksiköissä oikeuksilla, joita kukaan ei tarkista. Sen, kuinka turvallisia ne ovat, ratkaisee alusta. Juuri sen me rakennamme ja sitä me ylläpidämme.
GenAI-projekteista hylättiin proof of conceptin jälkeen.
yrityksistä keskeytti vuonna 2025 suurimman osan AI-hankkeistaan.
LLM-sovellusten riskien listalla on prompt injection.
EU:n tekoälysäädöksestä on ollut voimassa 2.8.2026 lähtien, myös agenttien osalta.
Shadow AI:lla on neljä kasvoa
Yrityksessä se näyttää vähemmän näyttävältä kuin laboratoriossa, mutta on huomattavasti yleisempää.
Bring Your Own AI
Henkilökohtaiset ChatGPT-, Claude- tai Gemini-tilit, joissa käsitellään yrityksen dataa.
Embedded AI
AI-toiminnot kauan sitten käyttöön otetuissa SaaS-sovelluksissa, jotka päivitys on aktivoinut ilman kenenkään päätöstä.
DIY Agents
Copilot Studio- ja Power Automate -agentit, jotka liiketoimintayksikkö on rakentanut eikä niitä ole dokumentoitu mihinkään.
Rogue Deployments
Azure OpenAI -avaimet ja mallien päätepisteet, jotka maksetaan jonkin tiimin luottokortilla.
Neljä ilmeistä vastausta
Yritykset reagoivat Shadow AI:hin yleensä yhdellä neljästä lauseesta. Jokainen niistä on ymmärrettävä, mutta mikään ei ratkaise ongelmaa.
”Kielletään se.”
Käyttö katoaa näkyvistä, mutta ei yrityksestä. Kielto vähentää näkyvyyttä luotettavammin kuin riskiä.
”Jokainen tiimi hoitaa sen itse.”
Viidestä tiimistä syntyy viisi Foundry-tiliä ilman yhteisiä sääntöjä ja viisi käsitystä tietoturvasta. Kysymys vastuusta nousee esiin viimeistään ensimmäisen laskun myötä.
”Teetetään se kerran.”
Ympäristö rakennetaan, hyväksytään ja luovutetaan. Microsoft kehittää Foundrya kuukausittain, mutta ympäristö jää hyväksyntähetken tasolle.
”Ei tällä ole vielä kiire.”
Tekoälysäädöksen soveltamisen katsotaan lykkääntyneen, mikä pitää paikkansa vain osittain. Läpinäkyvyysvelvoitteet ovat olleet voimassa elokuusta 2026, eivätkä liiketoimintayksiköt ole muutenkaan jääneet odottamaan.
Näillä neljällä lauseella on yksi yhteinen piirre. Ne olettavat, että joku rakentaa alustan ja ylläpitää sitä, mutta jättävät auki, kuka. Juuri tähän tartumme Managed AI Foundation -palvelulla: virallinen reitti, joka on nopeampi kuin oma rakentelu, ja ylläpito, joka pysyy Foundryn kehityksen tahdissa.
Nämä eivät ole AI-kysymyksiä, vaan alustakysymyksiä.
Talo agenteillenne
Kuvio on tuttu. Kymmenen vuotta sitten sitä kutsuttiin nimellä cloud sprawl, ja vastaus oli landing zonet koodina. AI:ssa pätee sama statiikka, vain kerrosta ylempänä. Azure Foundation on tontti, Foundry Account on talo, ja jokainen tiimi saa siitä oman huoneen. Huoneissa asuvat agentit ovat teidän. Talon rakennamme ja sitä ylläpidämme me, kokonaan koodina Terraformilla ja GitHubilla.
- PerustaAzure Foundation verkkoineen, Key Vaultteineen ja policyineen. Sen päällä seisoo kaikki muu.
- Foundry AccountTalo, jossa ovat identiteetti, salaus ja mallit. Kerran rakennettu, voimassa jokaisessa huoneessa.
- ProjektitYksi huone tiimiä kohden, omalla budjetilla ja omilla guardraileilla. Sen agentit ovat teidän.
- YlläpitoSen hoidamme me. Valvomme alustaa, tuomme uudet ominaisuudet käyttöön ja optimoimme kustannuksia.
Mikä teille muuttuu
Virallisesta reitistä tulee lyhyempi
Tiimi ilmoittaa käyttötapauksensa ja saa käyttövalmiin AI Zonen. Kun virallinen reitti on nopein, sitä ei ole enää syytä kiertää.
Jokaisella agentilla on identiteetti
Agentit saavat oman identiteetin Entra ID -palvelussa ja näkevät ainoastaan sen, mitä se ihminen saa nähdä, jonka puolesta ne toimivat.
Ennakoitavat kustannukset
Jokaisella vyöhykkeellä on oma budjettinsa. Kulut tiedetään ennen kuin ne syntyvät, eivätkä ne paljastu vasta kuukausilaskusta.
Alusta, joka pysyy tahdissa
Microsoft julkaisee uusia ominaisuuksia kuukausittain. Me otamme ne käyttöön saman koodin kautta sillä aikaa, kun tiiminne työskentelevät agenttiensa parissa.
Ideasta tuotantoon
- Käyttötapauksen selvitysKäyttötapauksen selvitysMääritämme yhdessä tiiminne kanssa, mitä agentin pitää tehdä, mitä dataa se tarvitsee ja millä onnistumista mitataan.
- AI Zonen määrittelyAI Zonen määrittelyTästä syntyy vyöhyke vaiheineen, malleineen, tietolähteineen, käyttöoikeuksineen ja budjetteineen. Hyväksynnän antaa teidän IT:nne.
- Vyöhykkeen käyttöönottoVyöhykkeen käyttöönottoProvisioner luo vyöhykkeen koodista, mukaan lukien Foundry-projektin, AI Gatewayn, guardrailit ja GitHub-repositorion.
- Rakentaminen ja ylläpitoRakentaminen ja ylläpitoTiiminne kehittää omat agenttinsa. Me ylläpidämme alustaa niiden alla ja optimoimme infrastruktuuria ja kustannuksia.
Tunnemme tämän kuvion
Kun pilvi tuli, moni IT-osasto ensin kielsi sen ja siivosi myöhemmin sen, minkä liiketoimintayksiköt olivat jo ehtineet rakentaa omalla luottokortillaan. Agenttien kanssa kuvio toistuu, vain nopeammin, koska liiketoiminnan paine on suurempi. Kuusi meistä kertoo projekteistaan, miksi hyvä vakioreitti saa aikaan enemmän kuin mikään kielto ja mitä siihen kuuluu, jokaisen agentin omasta identiteetistä siihen, milloin SharePoint riittää datalähteeksi.
- 05:40Azure MCP: ensin tutkitaan, sitten kirjataan Terraformiin
- 19:11Shadow AI on Shadow IT:n déjà-vu
- 22:47Agent ID ja kysymys siitä, kenen oikeuksilla agentti toimii
- 33:01Miksi kiellot päättyvät luottokorttiin
- 37:51Milloin SharePoint riittää datalähteeksi
- 41:42Houkuttelevat vakioreitit aukottoman kontrollin sijaan
Tekoälysäädös tulee voimaan kolmessa vaiheessa
Läpinäkyvyysvelvoitteet ovat olleet voimassa elokuusta 2026, nimenomaan myös agenttien osalta. Suuririskisiä järjestelmiä koskevat velvoitteet seuraavat joulukuussa 2027 ja säänneltyjen tuotteiden tekoälyä koskevat elokuussa 2028. Jos teidän pitää jo nyt pystyä kertomaan, mikä agentti käyttää mitäkin dataa, tarvitsette inventaarion. AI Foundationissa se on olemassa koodina. Järjestelmienne oikeudellinen luokittelu jää juristienne tehtäväksi.
Asetus (EU) 2024/1689, määräajat muutettu asetuksella (EU) 2026/1744, voimassa 27.7.2026 alkaen
Holy Trinity


Alussa on puoli päivää
Discovery Workshop
Ennen tarjousta tehdään nykytilan kartoitus. Puolen päivän aikana käymme läpi käyttötapauksenne, luokittelemme ne ja kirjaamme, mikä on järkevä seuraava askel. Lopputulos on teidän, kenen kanssa sitten otattekin sen askeleen.
 Mallit ja agentitProvisionerMitä tehtäviä agenttinne hoitavat ja mitkä mallit niihin sopivat.
 Data ja tietoRAG ja MCPMistä lähteistä tieto tulee ja kuka saa käyttää sitä.
 Tietoturva ja complianceGuardrailitMitkä tarkistukset ovat käytössä ja mikä data pysyy EU:ssa.
 Ylläpito ja skaalausYlläpitomalliKuka vastaa mistäkin osasta ja mikä laajuus on tarkoituksenmukainen.
Mitä meiltä kysytään ensimmäisessä keskustelussa
Käytämme jo Azure OpenAI:ta. Miksi tarvitsemme Microsoft Foundryn?
Microsoft Foundry on marraskuusta 2025 lähtien ollut control plane, jossa mallit, agentit, tieto ja governance kohtaavat, ja Azure OpenAI on osa sitä. Nykyiset resurssinne voidaan liittää AI Foundationiin.
Mikä ero on Azure AI Foundryllä ja Microsoft Foundryllä?
Kyse on samasta alustasta uudella nimellä. Azure AI Studiosta tuli marraskuussa 2024 Azure AI Foundry, ja marraskuusta 2025 lähtien sen nimi on ollut Microsoft Foundry.
Mikä on AI Landing Zone?
AI Landing Zone on valmisteltu ympäristö, jossa AI-workloadit saavat toimia, ja siihen kuuluvat verkko, identiteetti, käytännöt, kustannusten hallinta ja valvonta. Microsoft kuvaa sen referenssiarkkitehtuurina, me toimitamme sen Terraform-koodina ja ylläpidämme sitä.
Meillä on jo landing zone. Pitääkö meidän aloittaa alusta?
Ei. Azure Foundationimme kanssa AI Zone on laajennus eikä uusi projekti. Jos landing zonenne on toiselta toimittajalta, selvitämme Discovery Workshopissa, mitä Foundrya varten puuttuu. Jos sellaista ei vielä ole, perusta ja AI Foundation syntyvät samasta koodista.
Datamme ei ole tarpeeksi siistiä. Voimmeko silti aloittaa?
Kyllä, mutta ei jokaisella käyttötapauksella. Foundry ei korjaa dataongelmaa, joten selvitämme työpajassa, mihin datanne riittää jo nyt. Kaikkeen muuhun reitti on Azure Data Foundation.
Voimmeko aloittaa arvioinnilla sitoutumatta mihinkään?
Kyllä. Discovery Workshop on juuri tämä ensimmäinen askel, eikä se velvoita mihinkään. Päätätte tuloksen perusteella itse, otatteko AI Foundationin sen jälkeen käyttöön managed servicenä.
Poistuuko prompt EU:sta?
Se riippuu mallin deployment-tyypistä. Globaalit deploymentit käsittelevät dataa maailmanlaajuisesti, kun taas Data Zone EU ja eurooppalaisen alueen regional-deploymentit pysyvät Euroopassa ja maksavat vastaavasti enemmän. Te päätätte, mitä tyyppiä tiiminne saavat käyttää, ja policy pitää siitä huolen.
Tarvitsemmeko Agent 365:n?
Foundrya varten ette. Agent 365 on järkevä, jos haluatte nähdä ja ohjata kaikkia yrityksen agentteja yhdessä paikassa, myös Copilot Studio -agentteja. Se on ollut yleisesti saatavilla toukokuusta 2026 ja lisensoidaan käyttäjäkohtaisesti.
Mitä Managed AI Foundation maksaa?
Se riippuu vyöhykkeiden määrästä ja siitä, mitä Azure-ympäristössänne on jo valmiina. Siksi yhteistyö alkaa Discovery Workshopilla. Sen jälkeen saatte ympäristöönne sopivan tarjouksen.
Lisää aiheesta

Kuka rakensi nämä agentit?
E7 niputtaa yhteen E5:n, Copilotin, Entra Suiten ja Agent 365:n. Lisenssi ei kuitenkaan siivoa tenanttia. Sen, kuka vastaa agentista ja ...
Let´s Gossip the Cloud. Podcastimme Azuresta.
Pilvimyytit, Azure-kustannukset, Infrastructure as Code, DevOps ja data: The Cloud Gossip -podcastissamme Sarah ja Lisa keskustelevat glueckkanjan konsulttien kanssa aiheista, ...
Outbreak. Mitä OpenAI/Hugging-Face-tapaus paljastaa ja mitä ei
AI-agentti murtautuu ulos testiympäristöstään, löytää nollapäivähaavoittuvuuden ja hakkeroi toisen yrityksen. Kuulostaa käsikirjoitukselta, mutta tapahtui todella heinäkuussa 2026. Aika asettaa asia ...
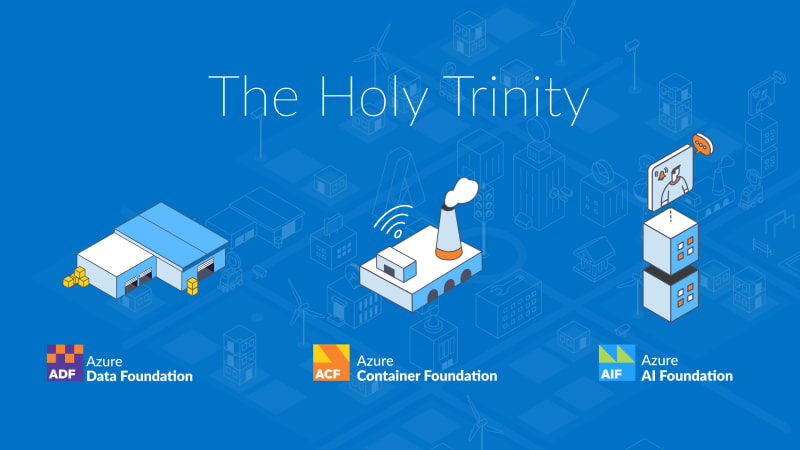
The Holy Trinity: mitä tekoäly todella tarvitsee tehdäkseen työtä
Valmistava yritys haluaa tietää, mitkä sen 14 000 SKU:sta ovat todella kannattavia. Vastaus on kolmessa järjestelmässä, jotka eivät ole koskaan ...
Microsoft Frontier Partner: kuulumme joukkoon
Microsoft AI Cloud Partner Program -ohjelmaan on hiljattain tullut uusi huipputunnustus, Frontier Partner -merkki. Microsoft myöntää sen ainoastaan pienelle joukolle ...
Kuusi agenttia. Neljä viikkoa. Aitoa tuotantokäyttöä.
Kuusi yritystä, neljän viikon rakennusvaihe, kuusi toimivaa AI-agenttia – siitä oli kyse ensimmäisessä glueckkanja AI Agent Hackathonissa. Kiekert, Dr. Oetker, ...
Ota yhteyttä
