Preventive Services
Elk van deze punten was bekend
Uit onze incident-response-inzetten kennen we de omgevingen waar het misgaat, en ze lijken op elkaar: een Active Directory dat NTLMv1 nog accepteert, een tenant waarin Conditional Access meer uitzonderingen kent dan regels, een subscription waarvan de Owner-rol via een geneste groep wordt overgeërfd, een back-up van een domeincontroller in een lager tier, en de dag erna geen manier om het eigen team te bereiken omdat mail en Teams met de tenant zijn uitgevallen. Geen van deze punten was de verantwoordelijken onbekend. Ze stonden alleen naast elkaar in plaats van in een volgorde, en niemand had ze samen bekeken.
Precies dat doen de Preventive Services. We spreken met de mensen die jullie omgeving beheren, laten onze tooling over Active Directory, Entra ID of Azure lopen en beoordelen elke bevinding op zijn impact: wat een compromittering in de hand werkt, wat haar vergroot en wat jullie in een crisissituatie handelingsvaardig houdt. Bovenaan jullie roadmap staat daarom wat het volgende incident voorkomt of helpt te doorstaan, en daar beginnen jullie mee.
Vier services, één werkwijze
Active Directory, Entra ID en Azure zijn drie beheerdomeinen met eigen rolmodellen en eigen tools, en via Entra Connect, Hybrid Join en subscriptions zijn ze nauwer met elkaar verbonden dan beheerders in de dagelijkse praktijk merken. Daarom beoordelen we elk domein afzonderlijk, volgens dezelfde werkwijze van interview, toolgestuurde analyse en rapport. In een vierde service nemen we het tiering over Active Directory en Entra ID heen onder de loep, een onderwerp dat in de services voor AD en Entra ID slechts één onderdeel van vele is. Elke service is afzonderlijk te boeken.
Active Directory
Jullie directory is voor aanvallers het aantrekkelijkste doelwit in het netwerk: wie hem overneemt, neemt alles over. We beoordelen hoe goed hij bestand is tegen compromittering, met de ervaring uit projecten, beheer en incident response.
Wat we beoordelen
- Architectuur en basisconfiguratie van Active Directory
- Administratieconcept, tiering-model en admin-workstations volgens het Enterprise Access Model
- Hardening en legacy-protocollen zoals NTLM, LanManager, SMBv1 en verouderde TLS-versies en ciphers
- Escalatiepaden en misconfiguraties, ook via ACL's
- Public Key Infrastructure (AD CS)
- Entra Connect en AD FS als brug tussen on-premises en cloud
- Beveiliging via security-tools: AV, EDR, IDS/IPS, SIEM
- Disaster recovery en business continuity, technisch en organisatorisch
- Duur: Interview, lokale analyse zonder cloudrechten, gezamenlijke resultaatbespreking
- Resultaat: Rapport met prioritering, hardening-roadmap en aanbevelingen voor jullie noodplannen
Entra ID
Wie jullie tenant controleert, controleert identiteiten, data en apparaten. We beoordelen hoe goed jullie tenant bestand is tegen aanvallen en waar de configuratie achterblijft bij jullie eigen standaard.
Wat we beoordelen
- Hybrid Identity en configuratie op tenant-niveau
- Identity Lifecycle
- Identity Security, waaronder Conditional Access en de uitzonderingen daarop
- Implementatie van Zero Trust
- Privileged Identity and Access Management, dat wil zeggen permanente versus eligible toegewezen rollen
- App-integratie en workload identities, waaronder consent en API-rechten
- Operational Excellence en Security Operations
- Duur: Twee interviews van elk ongeveer twee uur, handmatige en toolgestuurde analyse, resultaatbespreking
- Resultaat: Rapport met prioritering, hardening-roadmap en aanbevelingen voor jullie noodplannen
Azure
Een Azure-omgeving groeit sneller dan haar governance. We beoordelen jullie landing zone op hiaten in beveiliging, governance en beheer en laten zien waar een aanvaller van een workload tot aan het control plane zou kunnen komen.
Wat we beoordelen
- Azure Billing en Entra ID-tenant
- Identity and Access Management, waaronder rechtenverlening via Management Groups en Service Principals
- Netwerktopologie en locatiekoppelingen
- Security
- Management
- Resourceorganisatie
- Platformautomatisering en DevOps
- Governance
- Duur: Interview over architectuur, beheer en strategie, toolgestuurde analyse, resultaatbespreking
- Resultaat: Rapport met prioritering en hardening-roadmap volgens gangbare best practices
Tiering voor AD en Entra ID
Veel organisaties hebben een tiering-model op papier en tier-schendingen in de praktijk. De Preventive Services voor AD en Entra ID behandelen tiering als één onderdeel van vele; deze service gaat dieper, voor Active Directory en Entra ID in één doorgang: hoe ver jullie administratiemodel afstaat van het Enterprise Access Model, wie vandaag feitelijk Tier-0-rechten heeft en waar de scheiding wordt doorbroken.
Wat we beoordelen
- Active Directory: wat in de directory zelf Tier 0 is, via ACL-rechten en centrale diensten zoals AD CS
- Active Directory: indirecte Tier-0-paden via virtualisatie, monitoring of systeembeheer, in overleg met jullie vastgesteld
- Entra ID: hoe geprivilegieerde rollen in Entra RBAC worden toegewezen en aan de tiers zijn gekoppeld
- Overkoepelend: de rijpgraad van jullie administratiemodel en de integratie van jullie Active Directory in een Red-Tenant-architectuur
- Duur: Workshop over het Enterprise Access Model, gevolgd door een toolgestuurd rijpgraad- en tiering-assessment
- Resultaat: Rijpgraad-review, tier-grensoverschrijdingen als analyseresultaat en voorstellen voor de volgende stappen
Hoe blootgesteld jullie Tier-0-admins zijn, laat de PAWlyzer in 60 minuten zien
Hij vindt in jullie Entra-tenant de accounts met rollen op de Control Plane, analyseert hun geprivilegieerde activiteiten en apparaten en brengt dat terug tot één Exposure Score. We voeren de check samen met jullie uit, hij kost niets en de bevindingen zijn van jullie.
Naar de PAWlyzer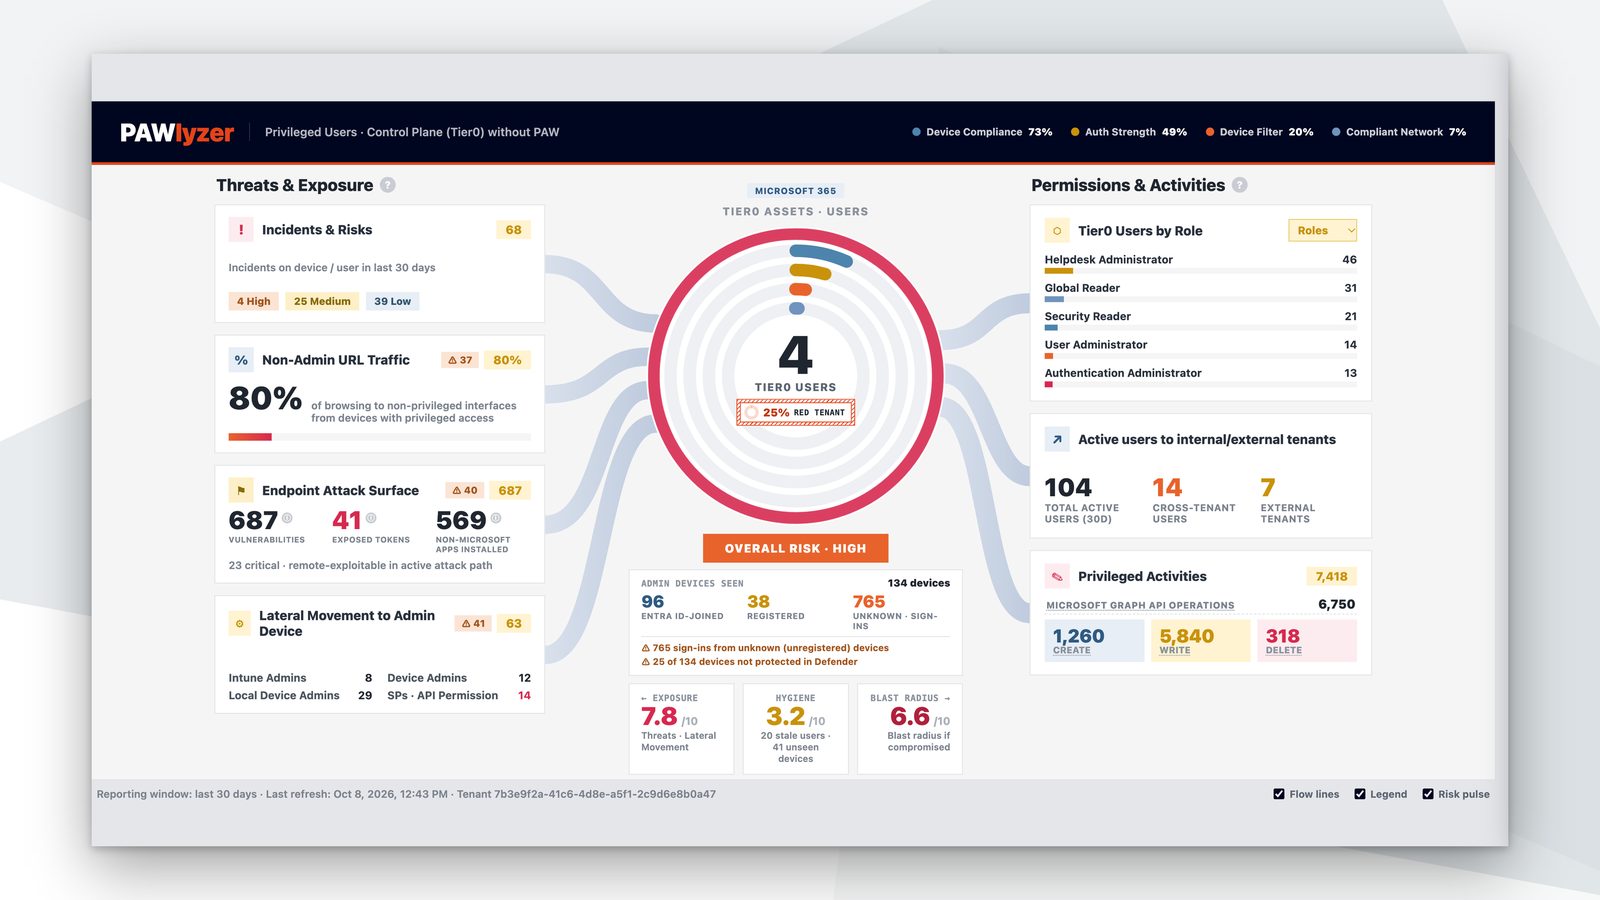
Zo verloopt een Preventive Service
- De omgeving begrijpenDe omgeving begrijpenWe starten met een interview met de mensen die jullie omgeving beheren, over architectuur, tools, beheerprocessen, back-upstrategie en geselecteerde configuraties. Bij Entra ID gebeurt dat doorgaans in twee sessies van elk ongeveer twee uur, bij het tiering als workshop over het Enterprise Access Model. Veel van wat een tool later rapporteert heeft een achtergrond, en die willen we kennen voordat we een oordeel vellen.
- Bevindingen verzamelenBevindingen verzamelenDaarna analyseren we jullie omgeving met behulp van tooling en werken kwetsbaarheden, misconfiguraties en verbeterpunten geautomatiseerd uit. Voor Active Directory draait het tool lokaal, zonder multi-tenant-app en zonder cloudrechten; voor Entra ID en Azure volstaan leesrechten. Elke bevinding toetsen we aan wat we uit projecten, beheer en incident response over hetzelfde patroon weten.
- Rapport overdragenRapport overdragenTot slot presenteren we de resultaten in een gezamenlijke bespreking. Jullie ontvangen een rapport dat de huidige situatie in kaart brengt, de bevindingen prioriteert en aanbevelingen naar best practice geeft, aangevuld met een hardening-roadmap en richtlijnen voor jullie noodplannen. De uitvoering blijft bij jullie of wordt een eigen project met ons.
Wat eraan voorafgaat en wat erna komt
Wat ons voor de eerste service wordt gevraagd
De vragen uit de voorgesprekken, beantwoord zoals we ze daar beantwoorden.
Moeten we alle vier de Preventive Services boeken?
Nee. Elke service staat op zichzelf, met een eigen interview, eigen analyse en eigen rapport. De meeste klanten beginnen waar hun identiteiten thuis zijn: bij Active Directory, of in pure cloudomgevingen bij Entra ID, en besluiten na het eerste rapport of Azure of het tiering volgt.
Beoordelen de Preventive Services voor AD en Entra ID het tiering niet al?
Gedeeltelijk. Beide werpen een blik op jullie administratiemodel, als één onderdeel van vele. De Preventive Service Tiering gaat de diepte in: met een workshop over het Enterprise Access Model, een gezamenlijke analyse van de geprivilegieerde toegangen in Active Directory en Entra ID en een beoordeling van de rijpgraad. Wie tiering serieus wil invoeren, heeft deze diepgang nodig.
Wat heeft de tooling nodig om te draaien?
Uitsluitend leesrechten. Voor Active Directory draait de analysetool lokaal, zonder multi-tenant-app en zonder het vrijgeven van cloudrechten. Voor Entra ID richten jullie een persoonlijk cloud-only-beheerdersaccount in met de rol Global Reader en leesrechten op de Azure-subscriptions, aangevuld met een Single-Tenant-App-registratie met leesrechten op de Graph API; is Microsoft Defender RBAC actief, dan komt daar een leesrecht bij. De exacte lijst ontvangen jullie voor de afspraak.
Verlaten gegevens onze omgeving?
Alleen de gegevens die jullie ons geven. De analyse vindt bij jullie plaats; voor het rapport werken we met de exports die jullie voor de verwerking vrijgeven, en we bespreken van tevoren wat daarin mag staan.
Hoe lang duurt een Preventive Service?
Dat hangt vooral af van de beschikbaarheid van de mensen die jullie omgeving kennen. Voor de Preventive Service Entra ID rekenen jullie op twee interviews van elk ongeveer twee uur en een resultaatbespreking van één tot twee uur; de analyse daartussenin verzorgen wij. Active Directory en Azure verlopen vergelijkbaar, het tiering begint met een workshop.
Wat kost een Preventive Service?
Elke service heeft een vaste prijs, ongeacht hoe groot de omgeving is en hoeveel het rapport uiteindelijk meldt; het bedrag noemen we jullie in het voorgesprek. De uitvoering van de aanbevelingen is niet inbegrepen, en wie die samen met ons wil oppakken, krijgt dat graag als een eigen project.
Is een Preventive Service een penetratietest?
Nee. Een pentest laat zien of een aanvaller binnenkomt; een Preventive Service laat zien hoe jullie configuratie is ingericht tegen compromittering en wat jullie als eerste moeten harden. Beide vullen elkaar aan, en wie beide plant, begint met de Preventive Service, omdat die de lijst oplevert die een pentest later op de proef stelt.
Wat onderscheidt de Preventive Service Tiering van de PAWlyzer?
De diepgang. De PAWlyzer laat in 60 minuten zien hoe blootgesteld de Tier-0-admins van jullie Entra-tenant zijn wanneer ze zonder Privileged Access Workstation werken. De Preventive Service Tiering neemt met workshop, toolgestuurde analyse en interviews het volledige administratiemodel onder de loep, in Active Directory én in Entra ID, en beoordeelt de rijpgraad ervan aan de hand van het Enterprise Access Model.
Wat onderscheidt de Preventive Services van de Managed CSOC?
Ze vullen elkaar aan. Het CSOC herkent aanvallen en beantwoordt ze, rond de klok. De Preventive Services zorgen ervoor dat er minder binnenkomen en dat jullie in een crisissituatie handelingsvaardig blijven. Bij onze klanten is de combinatie de norm, maar beide werken ook afzonderlijk prima.