Preventive Services
Hver av disse stasjonene var kjent
Fra Incident Response-oppdrag kjenner vi miljøene der ting går galt, og de ligner hverandre: et Active Directory som fortsatt aksepterer NTLMv1, en tenant der Conditional Access har flere unntak enn regler, en subscription der Owner-rollen arves via en nestet gruppe, en backup fra en Domain Controller i et lavere tier, og dagen etter ingen måte å nå sitt eget team på fordi e-post og Teams falt ut sammen med tenanten. Ingen av disse stasjonene var ukjente for de ansvarlige. De sto bare side om side i stedet for i en prioritert rekkefølge, og ingen hadde sett dem samlet.
Det er nettopp det Preventive Services gjør. Vi intervjuer de som drifter miljøet ditt, lar toolingen vår kjøre over Active Directory, Entra ID eller Azure, og vurderer hvert funn etter hvilken effekt det har: hva som legger til rette for en kompromittering, hva som forsterker den, og hva som tar fra dere handlingsevnen når det gjelder. Øverst på roadmapen din ligger derfor det som forhindrer neste hendelse, eller hjelper dere gjennom den, og der begynner dere.
Fire services, én metode
Active Directory, Entra ID og Azure er tre administrasjonsverdener med egne rollemodeller og egne verktøy, og gjennom Entra Connect, Hybrid Join og Subscriptions henger de tettere sammen enn de som drifter dem, er klar over til daglig. Derfor gjennomgår vi hver verden for seg, etter den samme metoden med intervju, verktøystøttet analyse og rapport. I en fjerde service tar vi for oss tiering på tvers av Active Directory og Entra ID, noe som i AD- og Entra ID-servicene bare er én av mange seksjoner. Hver service kan bestilles separat.
Active Directory
Katalogmiljøet ditt er det mest attraktive målet for angripere, fordi den som overtar det, overtar alt. Vi vurderer hvor godt det er rustet mot kompromittering, med erfaringen fra prosjekter, drift og Incident Response.
Hva vi gjennomgår
- Arkitektur og grunnkonfigurasjon av Active Directory
- Administrasjonskonsept, tiering-modell og admin-workstations etter Enterprise Access Model
- Hardening og legacy-protokoller som NTLM, LanManager, SMBv1 samt utdaterte TLS-versjoner og ciphers
- Eskaleringspunkter og feilkonfigurasjoner, inkludert via ACL-er
- Public Key Infrastructure (AD CS)
- Entra Connect og AD FS som bro mellom on-premises og cloud
- Sikring via security-verktøy: AV, EDR, IDS/IPS, SIEM
- Disaster Recovery og Business Continuity, teknisk og organisatorisk
- Varighet: Intervju, lokal analyse uten cloud-tillatelser, felles resultatmøte
- Resultat: Rapport med prioritering, hardening-roadmap og innspill til beredskapsplanene dine
Entra ID
Den som kontrollerer tenanten din, kontrollerer identiteter, data og enheter. Vi vurderer hvor godt tenanten er forberedt mot angrep, og hvor konfigurasjonen ikke holder tritt med egne krav.
Hva vi gjennomgår
- Hybrid Identity og konfigurasjon på tenant-nivå
- Identity Lifecycle
- Identity Security, inkludert Conditional Access og unntakene fra det
- Implementering av Zero Trust
- Privileged Identity and Access Management, det vil si permanente versus eligible roller
- App-integrasjon og Workload Identities, inkludert consent og API-tillatelser
- Operational Excellence og Security Operations
- Varighet: To intervjuer på om lag to timer hver, manuell og verktøystøttet analyse, resultatmøte
- Resultat: Rapport med prioritering, hardening-roadmap og innspill til beredskapsplanene dine
Azure
Et Azure-miljø vokser raskere enn governance-modellen rundt det. Vi gjennomgår Landing Zone for hull i security, governance og drift, og viser hvor en angriper kan bevege seg fra en workload helt opp til Control Plane.
Hva vi gjennomgår
- Azure Billing og Entra ID-tenant
- Identity and Access Management, inkludert rettighetsfordeling via Management Groups og Service Principals
- Nettverkstopologi og tilkobling av lokaliteter
- Security
- Management
- Ressursorganisering
- Plattformautomatisering og DevOps
- Governance
- Varighet: Intervju om arkitektur, drift og strategi, verktøystøttet analyse, resultatmøte
- Resultat: Rapport med prioritering og hardening-roadmap etter gjeldende best practices
Tiering for AD og Entra ID
Mange virksomheter har en tiering-modell på papiret og tier-brudd i praksis. Preventive Services for AD og Entra ID berører tiering som én seksjon blant mange, men denne servicen går i dybden, for Active Directory og Entra ID i én gjennomgang: hvor langt administrasjonsmodellen din er fra Enterprise Access Model, hvem som faktisk har Tier-0-rettigheter i dag, og hvor skillet er brutt.
Hva vi gjennomgår
- Active Directory: hva som er Tier 0 i selve katalogen, via ACL-tillatelser og sentrale tjenester som AD CS
- Active Directory: indirekte Tier-0-veier via virtualisering, monitoring eller systemadministrasjon, avklart i dialog med dere
- Entra ID: hvordan privilegerte roller tildeles i Entra RBAC og knyttes til de ulike tierene
- På tvers: modenheten til administrasjonsmodellen din og integrasjonen av Active Directory i en Red-Tenant-arkitektur
- Varighet: Workshop om Enterprise Access Model, deretter verktøystøttet modenhetsvurdering og tiering-assessment
- Resultat: Modenhetsvurdering, tier-grensebrudd som analyseresultat og forslag til neste skritt
PAWlyzer viser på 60 minutter hvor utsatte Tier-0-adminene deres er
Den finner kontoene med roller på Control Plane i Entra-tenanten deres, analyserer privilegerte aktiviteter og enheter, og kondenserer begge deler til en Exposure Score. Vi kjører checken sammen med dere, den koster ingenting, og rapporten tilhører dere.
Til PAWlyzer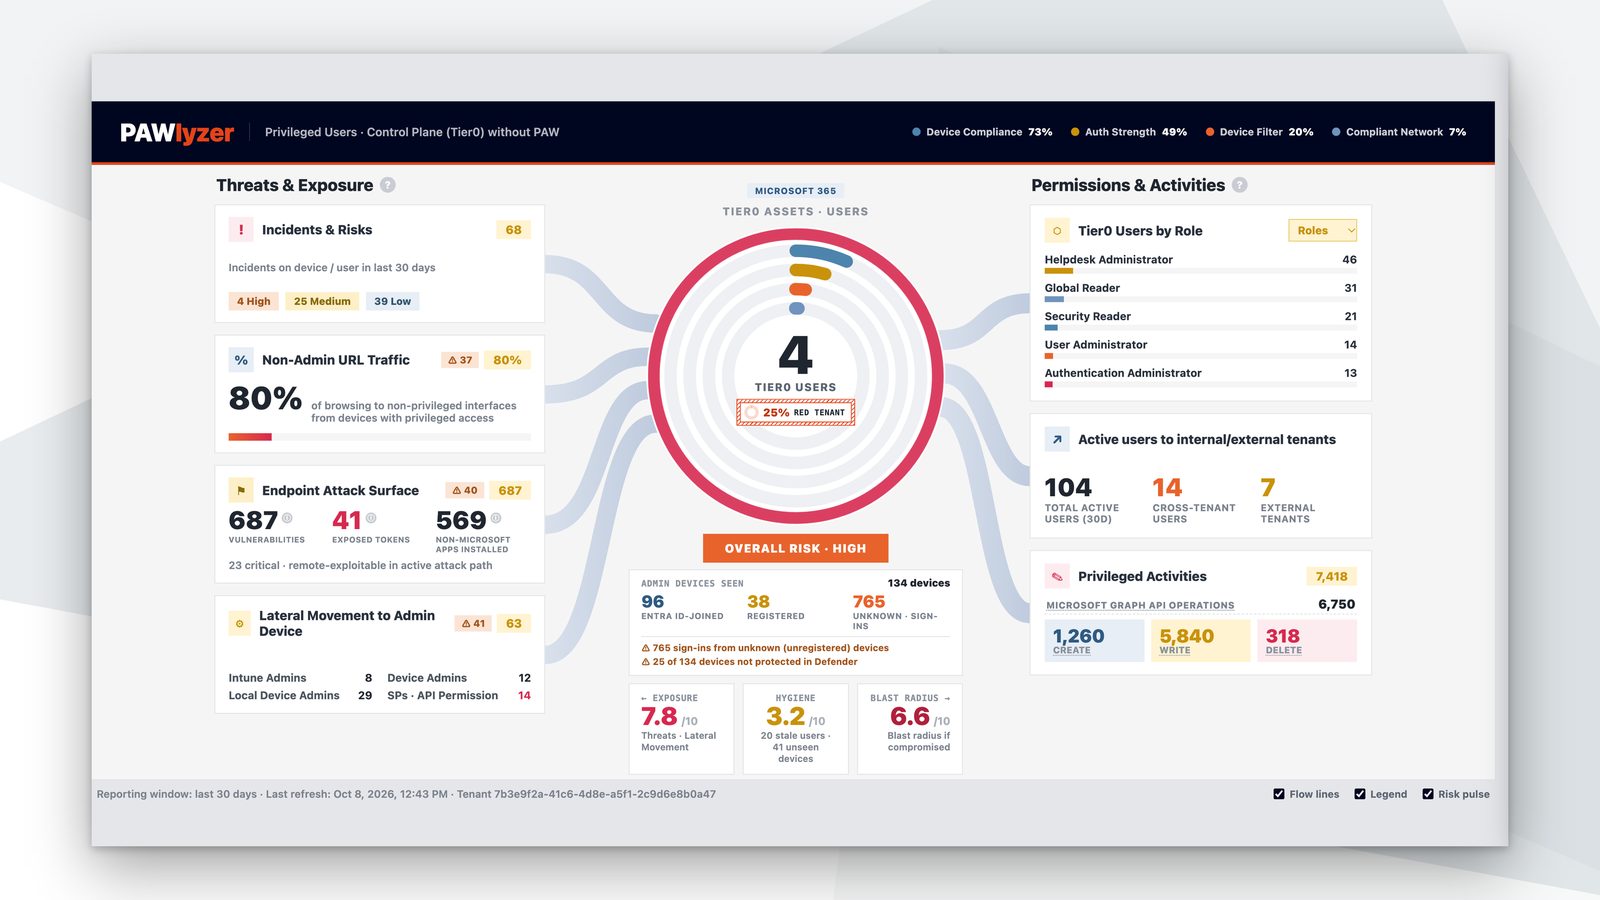
Slik gjennomføres en Preventive Service
- Forstå miljøetForstå miljøetVi starter med et intervju med de som drifter miljøet ditt, om arkitektur, verktøy, driftsprosesser, backup-strategi og utvalgte konfigurasjoner. For Entra ID skjer dette vanligvis i to møter på om lag to timer hver, for tiering som en workshop om Enterprise Access Model. Mye av det et verktøy senere rapporterer, har en historie bak seg, og den vil vi kjenne før vi trekker konklusjoner.
- Samle funnSamle funnDeretter analyserer vi miljøet ditt med verktøystøtte og kartlegger sårbarheter, feilkonfigurasjoner og forbedringsmuligheter automatisert. For Active Directory kjøres verktøyet lokalt, uten multi-tenant-app og uten cloud-tillatelser. For Entra ID og Azure er lesetilgang tilstrekkelig. Hvert funn holder vi opp mot det vi vet fra prosjekter, drift og Incident Response om det samme mønsteret.
- Overlevere rapportOverlevere rapportTil slutt presenterer vi resultatene i et felles møte. Du får en rapport som plasserer nåsituasjonen din i kontekst, prioriterer funnene og gir handlingsanbefalinger etter best practice, samt en hardening-roadmap og innspill til beredskapsplanene dine. Implementeringen tar dere hånd om selv, eller den blir et eget prosjekt med oss.
Hva som kommer før og etter
Spørsmål vi får før den første servicen
Spørsmålene fra innledende samtaler, besvart slik vi besvarer dem der.
Må vi bestille alle fire Preventive Services?
Nei. Hver service er selvstendig, med eget intervju, egen analyse og egen rapport. De fleste kundene begynner der identitetene deres hører hjemme, altså ved Active Directory eller, i rene cloud-miljøer, ved Entra ID, og bestemmer etter den første rapporten om Azure eller tiering skal følge.
Dekker ikke Preventive Services for AD og Entra ID tiering allerede?
Delvis. Begge ser på administrasjonsmodellen din, som én seksjon blant mange. Preventive Service Tiering går i dybden: med en workshop om Enterprise Access Model, en samlet analyse av privilegerte tilganger i Active Directory og Entra ID, og en vurdering av modenheten. Den som ønsker å innføre tiering på ordentlig, trenger denne dybden.
Hva trenger toolingen for å kjøre?
Lesetilgang, og utelukkende det. For Active Directory kjøres analyseverktøyet lokalt, uten multi-tenant-app og uten cloud-tillatelser. For Entra ID oppretter dere en personlig cloud-only-adminkonto med rollen Global Reader og lesetilgang til Azure-subscriptions, samt en Single-Tenant-App-registrering med lesetilgang til Graph API. Er Microsoft Defender RBAC aktivt, legges en lesetillatelse til der også. Den nøyaktige listen får dere før møtet.
Forlater data miljøet vårt?
Bare det dere gir oss. Analysen kjøres hos dere, og til rapporten arbeider vi med de eksportene dere frigir for gjennomgang. Vi avklarer på forhånd hva som kan inngå i dem.
Hvor lang tid tar en Preventive Service?
Det avhenger først og fremst av tilgjengeligheten til de som kjenner miljøet ditt. For Preventive Service Entra ID regner dere med to intervjuer på om lag to timer hver og et resultatmøte på én til to timer, mens vi tar oss av analysen imellom. Active Directory og Azure følger et tilsvarende løp, og tiering begynner med en workshop.
Hva koster en Preventive Service?
Hver service har en fastpris, uavhengig av hvor stort miljøet er og hvor mye rapporten til slutt avdekker. Beløpet oppgir vi i det innledende samtalen. Implementeringen av anbefalingene er ikke inkludert, men de som ønsker å gjennomføre den med oss, får den gjerne som et eget prosjekt.
Er en Preventive Service det samme som en penetrasjonstest?
Nei. En pentest viser om en angriper kommer seg inn. En Preventive Service viser hvordan konfigurasjonen din er stilt mot kompromittering, og hva du bør herde først. De to utfyller hverandre, og den som planlegger begge, begynner med Preventive Service, fordi den leverer listen som en pentest siden setter på prøve.
Hva skiller Preventive Service Tiering fra PAWlyzer?
Dybden. PAWlyzer viser på 60 minutter hvor eksponerte Tier-0-adminene i Entra-tenanten din er når de arbeider uten Privileged Access Workstation. Preventive Service Tiering tar seg av hele administrasjonsmodellen, i Active Directory og i Entra ID, gjennom workshop, verktøystøttet analyse og intervjuer, og vurderer modenheten mot Enterprise Access Model.
Hva skiller Preventive Services fra Managed CSOC?
De utfyller hverandre. CSOC oppdager angrep og responderer på dem, døgnet rundt. Preventive Services sørger for at færre av dem når frem, og at dere beholder handlingsevnen i en kritisk situasjon. Hos kundene våre er begge deler normalen, og hvert av dem fungerer like godt alene.