Preventive Services
Ogni singolo punto era già noto
Dai nostri interventi di Incident Response conosciamo bene gli ambienti in cui le cose vanno storte, e si assomigliano tutti: un Active Directory che accetta ancora NTLMv1, un tenant in cui Conditional Access conta più eccezioni che regole, una Subscription in cui il ruolo Owner viene ereditato attraverso un gruppo annidato, un backup di un Domain Controller in un tier inferiore, e il giorno dopo nessun modo per raggiungere il proprio team perché mail e Teams sono caduti insieme al tenant. Nessuno di questi punti era una novità per i responsabili. Semplicemente erano elencati uno accanto all'altro anziché in ordine di priorità, e nessuno li aveva mai esaminati insieme.
È esattamente questo che fanno i Preventive Services. Intervistiamo le persone che gestiscono il tuo ambiente, eseguiamo il nostro tooling su Active Directory, Entra ID o Azure e valutiamo ogni risultato in base al suo impatto: cosa favorisce una compromissione, cosa la estende e cosa ti toglierebbe la capacità di agire nel momento critico. In cima alla tua roadmap finisce quindi ciò che previene il prossimo incidente o aiuta a superarlo, ed è da lì che si inizia.
Quattro Services, un solo metodo
Active Directory, Entra ID e Azure sono tre mondi amministrativi con propri modelli di ruolo e propri strumenti, e attraverso Entra Connect, Hybrid Join e le Subscription sono più interconnessi di quanto i loro amministratori percepiscano nel lavoro quotidiano. Per questo analizziamo ogni ambiente separatamente, seguendo lo stesso metodo: intervista, analisi con tool e report. In un quarto Service ci occupiamo del tiering su Active Directory e Entra ID, un aspetto che nei Services per AD e Entra ID è solo una sezione tra le tante. Ogni Service può essere acquistato singolarmente.
Active Directory
La tua directory è il bersaglio più redditizio per un attaccante, perché chi la controlla controlla tutto. Verifichiamo quanto è protetta contro una compromissione, mettendo a disposizione l'esperienza acquisita in progetti, operations e Incident Response.
Cosa analizziamo
- Architettura e configurazione di base di Active Directory
- Modello di amministrazione, modello di tiering e Admin Workstation secondo l'Enterprise Access Model
- Hardening e protocolli legacy come NTLM, LanManager, SMBv1, versioni TLS obsolete e cipher suite
- Percorsi di escalation e configurazioni errate, incluse quelle via ACL
- Public Key Infrastructure (AD CS)
- Entra Connect e AD FS come ponte tra on-premises e cloud
- Protezione tramite security tool: AV, EDR, IDS/IPS, SIEM
- Disaster Recovery e Business Continuity, sia sul piano tecnico che organizzativo
- Durata: Intervista, analisi locale senza permessi cloud, sessione di presentazione dei risultati
- Risultato: Report con prioritizzazione, hardening roadmap e indicazioni per i piani di emergenza
Entra ID
Chi controlla il tuo tenant controlla identità, dati e dispositivi. Verifichiamo quanto il tuo tenant è preparato contro gli attacchi e dove la configurazione non è all'altezza delle tue stesse aspettative.
Cosa analizziamo
- Hybrid Identity e configurazione a livello di tenant
- Identity Lifecycle
- Identity Security, inclusi Conditional Access e le sue eccezioni
- Implementazione di Zero Trust
- Privileged Identity and Access Management, ovvero ruoli assegnati in modo permanente rispetto a quelli eligible
- Integrazione di app e Workload Identities, inclusi consent e permessi API
- Operational Excellence e Security Operations
- Durata: Due interviste di circa due ore ciascuna, analisi manuale e con tool, sessione di presentazione dei risultati
- Risultato: Report con prioritizzazione, hardening roadmap e indicazioni per i piani di emergenza
Azure
Un ambiente Azure cresce più in fretta della sua governance. Analizziamo la tua Landing Zone alla ricerca di lacune in materia di security, governance e operations, e mostriamo fino a dove un attaccante potrebbe spingersi da un workload fino alla Control Plane.
Cosa analizziamo
- Azure Billing e tenant Entra ID
- Identity and Access Management, inclusa l'assegnazione dei permessi tramite Management Groups e Service Principals
- Topologia di rete e connettività delle sedi
- Security
- Management
- Organizzazione delle risorse
- Automazione della piattaforma e DevOps
- Governance
- Durata: Intervista su architettura, operations e strategia, analisi con tool, sessione di presentazione dei risultati
- Risultato: Report con prioritizzazione e hardening roadmap secondo le best practice consolidate
Tiering per AD e Entra ID
Molte organizzazioni hanno un modello di tiering sulla carta e violazioni di tier in produzione. I Preventive Services per AD e Entra ID affrontano il tiering come una sezione tra le tante; questo Service lo approfondisce, analizzando Active Directory e Entra ID in un unico percorso: quanto il tuo modello di amministrazione si discosta dall'Enterprise Access Model, chi ha effettivamente diritti Tier 0 oggi e dove la separazione viene aggirata.
Cosa analizziamo
- Active Directory: cosa è Tier 0 nella directory stessa, attraverso i permessi ACL e i servizi centrali come AD CS
- Active Directory: percorsi Tier 0 indiretti attraverso virtualizzazione, monitoring o system management, chiariti in dialogo con te
- Entra ID: come vengono assegnati i ruoli privilegiati in Entra RBAC e come sono mappati sui tier
- Trasversale: il livello di maturità del tuo modello di amministrazione e l'integrazione del tuo Active Directory in un'architettura Red Tenant
- Durata: Workshop sull'Enterprise Access Model, seguito da un assessment del livello di maturità e del tiering con tool dedicati
- Risultato: Review del livello di maturità, violazioni dei confini di tier come risultato dell'analisi e proposte per i passi successivi
In 60 minuti, il PAWlyzer mostra quanto sono esposti i tuoi Tier-0-Admin
Individua nel tuo Entra tenant gli account con ruoli sulla Control Plane, analizza le loro attività privilegiate e i dispositivi associati, e condensa tutto in un Exposure Score. Eseguiamo il check insieme a te, è gratuito e i risultati restano tuoi.
Al PAWlyzer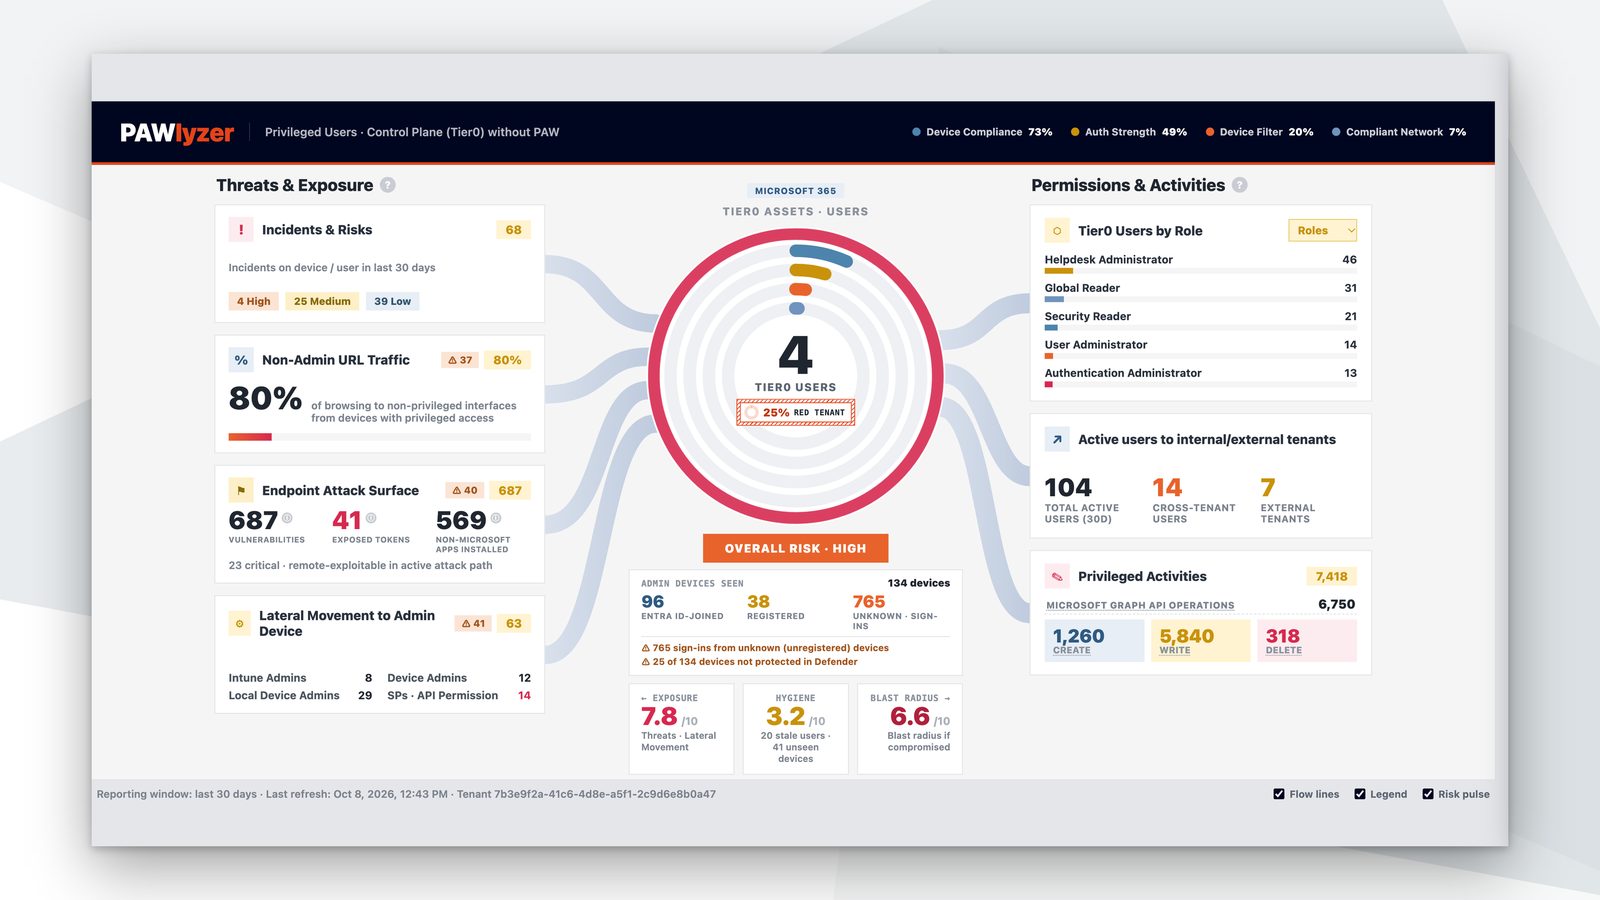
Come si svolge un Preventive Service
- Comprendere l'ambienteComprendere l'ambienteIniziamo con un'intervista alle persone che gestiscono il tuo ambiente, coprendo architettura, strumenti, processi operativi, strategia di backup e configurazioni specifiche. Per Entra ID si svolgono di norma in due sessioni di circa due ore ciascuna, per il tiering come workshop sull'Enterprise Access Model. Molti dei risultati che uno strumento rileva in seguito hanno una storia, e vogliamo conoscerla prima di esprimere un giudizio.
- Raccogliere i risultatiRaccogliere i risultatiAnalizziamo quindi il tuo ambiente con tool dedicati, rilevando in modo automatizzato vulnerabilità, configurazioni errate e potenziali di ottimizzazione. Per Active Directory lo strumento gira in locale, senza Multi-Tenant-App e senza permessi cloud; per Entra ID e Azure sono sufficienti i diritti di lettura. Ogni risultato viene confrontato con ciò che sappiamo, da progetti, operations e Incident Response, sullo stesso pattern.
- Consegnare il reportConsegnare il reportAl termine presentiamo i risultati in una sessione condivisa. Ricevi un report che inquadra la situazione attuale, prioritizza i risultati e fornisce raccomandazioni operative secondo le best practice, insieme a una hardening roadmap e indicazioni per i piani di emergenza. L'implementazione resta in capo a te oppure diventa un progetto dedicato con noi.
Prima e dopo
Le domande che riceviamo prima del primo Service
Le domande emerse nei colloqui preliminari, con le stesse risposte che diamo in quella sede.
È necessario acquistare tutti e quattro i Preventive Services?
No. Ogni Service è autonomo, con la propria intervista, la propria analisi e il proprio report. La maggior parte dei clienti inizia dove risiedono le proprie identità, quindi da Active Directory o, in ambienti puramente cloud, da Entra ID, e dopo il primo report decide se procedere con Azure o con il tiering.
I Preventive Services per AD e Entra ID non coprono già il tiering?
In parte. Entrambi esaminano il tuo modello di amministrazione, come una sezione tra le tante. Il Preventive Service Tiering va in profondità: con un workshop sull'Enterprise Access Model, un'analisi degli accessi privilegiati in Active Directory e Entra ID considerati insieme, e una valutazione del livello di maturità. Chi vuole introdurre seriamente il tiering ha bisogno di questa profondità.
Cosa serve al tooling per funzionare?
Esclusivamente diritti di lettura. Per Active Directory lo strumento di analisi gira in locale, senza Multi-Tenant-App e senza permessi cloud. Per Entra ID configuri un account amministrativo personale cloud-only con il ruolo Global Reader e diritti di lettura sulle Azure Subscription, oltre a una registrazione Single-Tenant-App con diritti di lettura sulla Graph API; se Microsoft Defender RBAC è attivo, si aggiunge anche lì un permesso di lettura. La lista completa ti viene fornita prima della sessione.
I dati escono dal nostro ambiente?
Solo quelli che ci fornisci tu. L'analisi gira nel tuo ambiente; per il report lavoriamo con gli export che autorizzi per la valutazione, e concordiamo in anticipo cosa possono contenere.
Quanto dura un Preventive Service?
Dipende principalmente dalla disponibilità delle persone che conoscono il tuo ambiente. Per il Preventive Service Entra ID prevedi due interviste di circa due ore ciascuna e una sessione di presentazione dei risultati di una o due ore; l'analisi nel frattempo la gestiamo noi. Active Directory e Azure seguono un percorso simile, il tiering inizia con un workshop.
Quanto costa un Preventive Service?
Ogni Service ha un prezzo fisso, indipendentemente dalla dimensione dell'ambiente e da quanti risultati emergeranno nel report; la cifra te la comunichiamo nel colloquio preliminare. L'implementazione delle raccomandazioni non è inclusa, e chi vuole affrontarla con noi può farlo come progetto dedicato.
Un Preventive Service è un penetration test?
No. Un pentest verifica se un attaccante riesce a entrare; un Preventive Service mostra come la tua configurazione è posizionata rispetto a una compromissione e cosa indurire per primo. I due approcci si completano, e chi li pianifica entrambi inizia con il Preventive Service, perché fornisce la lista che un pentest metterà poi alla prova.
Cosa distingue il Preventive Service Tiering dal PAWlyzer?
La profondità. Il PAWlyzer mostra in 60 minuti quanto sono esposti i Tier-0-Admin del tuo tenant Entra quando operano senza Privileged Access Workstation. Il Preventive Service Tiering, con workshop, analisi con tool e interviste, esamina l'intero modello di amministrazione, in Active Directory e in Entra ID, e ne valuta il livello di maturità rispetto all'Enterprise Access Model.
Cosa distingue i Preventive Services dal Managed CSOC?
Si completano a vicenda. Il CSOC rileva gli attacchi e vi risponde, 24 ore su 24. I Preventive Services fanno in modo che ne arrivino di meno e che tu mantenga la capacità di agire nel momento critico. Per i nostri clienti averli entrambi è la norma, ma ognuno funziona anche da solo.