Preventive Services
이 항목들은 모두 이미 알려져 있었습니다
Incident Response 현장에서 우리는 문제가 발생하는 환경들을 반복적으로 마주해 왔고, 그 패턴은 놀랍도록 유사합니다. NTLMv1을 여전히 허용하는 Active Directory, 규칙보다 예외가 더 많은 Conditional Access가 설정된 테넌트, 중첩된 그룹을 통해 Owner 역할이 상속되는 Subscription, 낮은 티어의 Domain Controller에서 생성된 백업, 그리고 사고 다음 날 메일과 Teams가 테넌트와 함께 다운되어 팀원과 연락조차 되지 않는 상황. 이 항목들 중 어느 것도 담당자들이 몰랐던 내용이 아닙니다. 다만 우선순위 없이 나열되어 있었을 뿐이고, 아무도 이것들을 하나로 묶어 바라보지 않았습니다.
Preventive Services가 하는 일이 바로 그것입니다. 환경을 운영하는 담당자들을 인터뷰하고, Active Directory, Entra ID, Azure에 툴링을 실행한 뒤, 각 발견 사항을 그 영향 기준으로 평가합니다. 침해를 용이하게 하는 것, 침해를 확산시키는 것, 그리고 비상 상황에서 대응 능력을 빼앗는 것으로 구분합니다. 그 결과 다음 사고를 예방하거나 버텨낼 수 있게 해주는 항목이 로드맵 최상단에 올라오고, 여러분은 거기서부터 시작하게 됩니다.
네 가지 서비스, 하나의 방법론
Active Directory, Entra ID, Azure는 각각 고유한 역할 모델과 도구를 갖춘 세 가지 독립적인 관리 영역입니다. 그러나 Entra Connect, Hybrid Join, Subscription을 통해 서로 긴밀하게 연결되어 있으며, 운영 담당자들이 일상적으로 인지하는 것보다 훨씬 깊이 얽혀 있습니다. 그래서 우리는 각 영역을 인터뷰, 툴 기반 분석, 리포트로 구성된 동일한 방법론으로 개별 점검합니다. 네 번째 서비스에서는 Active Directory와 Entra ID를 아우르는 티어링을 다룹니다. AD 및 Entra ID 서비스에서는 티어링이 여러 항목 중 하나의 섹션에 불과하지만, 이 서비스에서는 그것을 집중적으로 다룹니다. 각 서비스는 개별적으로 의뢰할 수 있습니다.
Active Directory
디렉터리는 공격자에게 네트워크 내에서 가장 매력적인 목표입니다. 장악하면 모든 것을 장악하기 때문입니다. 우리는 프로젝트·운영·Incident Response 경험을 바탕으로 디렉터리가 침해에 얼마나 잘 대비되어 있는지 점검합니다.
점검 항목 보기
- Active Directory의 아키텍처 및 기본 구성
- Enterprise Access Model 기준의 관리 개념, 티어링 모델 및 Admin Workstation
- 하드닝 및 NTLM, LanManager, SMBv1 등의 레거시 프로토콜과 구버전 TLS 및 Cipher
- ACL을 포함한 권한 에스컬레이션 경로 및 잘못된 구성
- 공개 키 인프라 (AD CS)
- 온프레미스와 클라우드를 잇는 Entra Connect 및 AD FS
- 보안 도구를 통한 보호: AV, EDR, IDS/IPS, SIEM
- 기술적·조직적 관점의 재해 복구 및 비즈니스 연속성
- 소요 시간: 인터뷰, 클라우드 권한 없이 로컬에서 실행되는 분석, 공동 결과 보고 미팅
- 결과물: 우선순위 지정, 하드닝 로드맵 및 비상 계획 관련 권고 사항을 담은 리포트
Entra ID
테넌트를 장악한 자는 ID, 데이터, 기기 모두를 장악합니다. 우리는 테넌트가 공격에 얼마나 잘 대비되어 있는지, 그리고 구성이 여러분 자신의 기준에 어느 부분에서 미치지 못하는지 점검합니다.
점검 항목 보기
- Hybrid Identity 및 테넌트 수준의 구성
- Identity Lifecycle
- Identity Security (Conditional Access 및 그 예외 포함)
- Zero Trust 구현
- Privileged Identity and Access Management (영구 역할과 eligible 역할의 비교)
- 앱 통합 및 Workload Identities (Consent 및 API 권한 포함)
- Operational Excellence 및 Security Operations
- 소요 시간: 각 약 2시간씩 두 차례의 인터뷰, 수동 및 툴 기반 분석, 결과 보고 미팅
- 결과물: 우선순위 지정, 하드닝 로드맵 및 비상 계획 관련 권고 사항을 담은 리포트
Azure
Azure 환경은 Governance보다 빠르게 성장합니다. 우리는 Landing Zone의 보안, Governance, 운영 상의 허점을 점검하고, 공격자가 워크로드에서 Control Plane까지 어떻게 이동할 수 있는지 보여줍니다.
점검 항목 보기
- Azure Billing 및 Entra ID 테넌트
- Identity and Access Management (Management Groups 및 Service Principals를 통한 권한 부여 포함)
- 네트워크 토폴로지 및 사이트 연결
- Security
- Management
- 리소스 구성
- 플랫폼 자동화 및 DevOps
- Governance
- 소요 시간: 아키텍처, 운영 및 전략에 대한 인터뷰, 툴 기반 분석, 결과 보고 미팅
- 결과물: 일반적인 Best Practices에 따른 우선순위 지정 및 하드닝 로드맵을 담은 리포트
AD 및 Entra ID 티어링
많은 조직이 문서상으로는 티어링 모델을 갖추고 있지만, 실제 운영에서는 티어 위반이 발생합니다. AD 및 Entra ID용 Preventive Services는 티어링을 여러 항목 중 하나의 섹션으로 다루는 반면, 이 서비스는 Active Directory와 Entra ID를 한 번에 심층적으로 분석합니다. 여러분의 관리 모델이 Enterprise Access Model과 얼마나 차이가 있는지, 현재 실질적으로 Tier-0 권한을 보유한 계정이 누구인지, 그리고 어디서 티어 분리가 무너지고 있는지를 파악합니다.
점검 항목 보기
- Active Directory: ACL 권한 및 AD CS와 같은 핵심 서비스를 통해 디렉터리 자체에서 Tier 0에 해당하는 항목
- Active Directory: 가상화, 모니터링 또는 시스템 관리를 통한 간접적인 Tier-0 경로, 담당자와의 인터뷰를 통해 확인
- Entra ID: Entra RBAC에서 권한 있는 역할이 어떻게 할당되고 티어에 매핑되는지
- 공통: 관리 모델의 성숙도 수준 및 Active Directory의 Red-Tenant 아키텍처 통합 현황
- 소요 시간: Enterprise Access Model 워크숍, 이후 툴 기반 성숙도 및 티어링 Assessment
- 결과물: 성숙도 리뷰, 분석 결과로서의 티어 경계 위반 현황, 다음 단계 제안
PAWlyzer가 60분 안에 Tier 0 어드민의 노출 현황을 보여줍니다
여러분의 Entra 테넌트에서 Control Plane 역할을 가진 계정을 찾아내고, 해당 계정의 권한 있는 활동과 디바이스를 분석하여 Exposure Score로 집약합니다. 체크는 저희와 함께 진행하며, 비용은 없고 결과는 여러분의 것입니다.
PAWlyzer 보기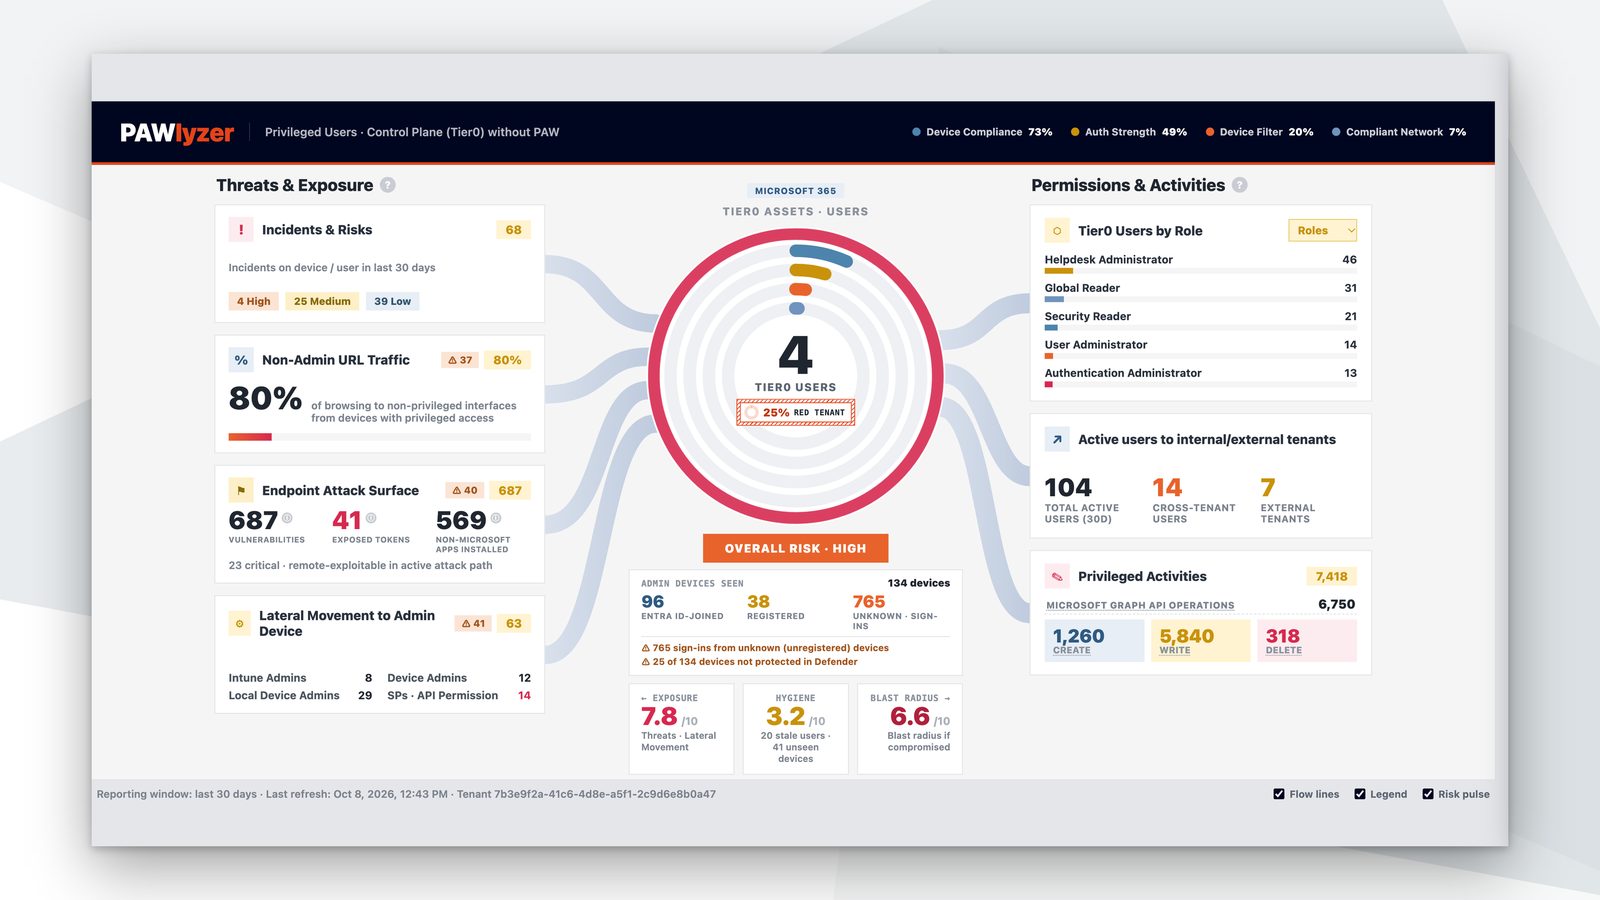
Preventive Service 진행 방식
- 환경 파악환경 파악먼저 환경을 운영하는 담당자들과 인터뷰를 진행합니다. 아키텍처, 도구, 운영 프로세스, 백업 전략 및 주요 구성 사항을 다루며, Entra ID의 경우 통상 각 약 2시간씩 두 차례로 나누어 진행하고, 티어링의 경우 Enterprise Access Model 워크숍 형태로 진행합니다. 도구가 나중에 보고하는 발견 사항 중 상당수는 그 배경이 있으며, 판단을 내리기 전에 그 맥락을 파악하는 것이 우리의 목표입니다.
- 발견 사항 수집발견 사항 수집이어서 툴을 활용해 환경을 분석하고 취약점, 잘못된 구성 및 최적화 여지를 자동으로 평가합니다. Active Directory의 경우 툴은 Multi-Tenant 앱이나 클라우드 권한 없이 로컬에서 실행되며, Entra ID와 Azure는 읽기 권한만으로 충분합니다. 각 발견 사항은 프로젝트, 운영 및 Incident Response를 통해 동일한 패턴에서 얻은 경험과 대조해 평가합니다.
- 리포트 전달리포트 전달마지막으로 공동 미팅에서 결과를 발표합니다. 현재 상태를 평가하고, 발견 사항에 우선순위를 부여하며, Best Practice에 따른 조치 권고안을 담은 리포트와 함께 하드닝 로드맵 및 비상 계획에 대한 권고 사항을 제공합니다. 권고안의 실행은 여러분이 직접 진행하거나, 우리와 함께 별도 프로젝트로 추진할 수 있습니다.
그 전과 그 후
첫 번째 서비스 전에 자주 받는 질문
사전 미팅에서 나온 질문들을 실제로 답변하는 방식 그대로 정리했습니다.
네 가지 Preventive Services를 모두 구매해야 하나요?
아닙니다. 각 서비스는 자체 인터뷰, 자체 분석, 자체 리포트를 갖춘 독립적인 단위입니다. 대부분의 고객은 자신의 ID가 위치한 곳, 즉 Active Directory 또는 순수 클라우드 환경이라면 Entra ID에서 시작한 뒤, 첫 번째 리포트를 받고 나서 Azure나 티어링으로 이어갈지 결정합니다.
AD 및 Entra ID용 Preventive Services에서 티어링을 이미 다루지 않나요?
일부는 다룹니다. 두 서비스 모두 관리 모델을 여러 항목 중 하나의 섹션으로 살펴봅니다. Preventive Service Tiering은 더 깊이 들어갑니다. Enterprise Access Model 워크숍, Active Directory와 Entra ID에 걸친 권한 있는 접근 분석, 성숙도 평가를 포함합니다. 티어링을 진지하게 도입하려는 조직에는 이 깊이가 필요합니다.
툴링을 실행하려면 무엇이 필요한가요?
읽기 권한만 필요하며, 그것이 전부입니다. Active Directory의 경우 분석 툴은 Multi-Tenant 앱이나 클라우드 권한 없이 로컬에서 실행됩니다. Entra ID의 경우 Global Reader 역할과 Azure Subscription에 대한 읽기 권한을 가진 개인 Cloud-only 관리자 계정, 그리고 Graph API에 대한 읽기 권한을 가진 Single-Tenant 앱 등록이 필요합니다. Microsoft Defender RBAC가 활성화된 경우에는 거기에도 읽기 권한이 추가됩니다. 정확한 목록은 미팅 전에 제공합니다.
데이터가 우리 환경 밖으로 나가나요?
여러분이 제공하는 데이터만 해당됩니다. 분석은 여러분의 환경에서 실행되며, 리포트 작성을 위해서는 여러분이 분석 목적으로 공유한 내보내기 데이터만 사용합니다. 어떤 내용이 포함되는지는 사전에 함께 협의합니다.
Preventive Service는 얼마나 걸리나요?
주로 환경을 잘 아는 담당자들의 일정에 따라 달라집니다. Preventive Service Entra ID의 경우 각 약 2시간씩 두 차례의 인터뷰와 1~2시간의 결과 보고 미팅을 예상하면 되며, 그 사이의 분석은 우리가 진행합니다. Active Directory와 Azure도 유사하게 진행되며, 티어링은 워크숍으로 시작합니다.
Preventive Service 비용은 얼마인가요?
각 서비스는 환경의 규모나 리포트에서 발견되는 사항의 수와 관계없이 고정 가격이 적용됩니다. 구체적인 금액은 사전 미팅에서 알려드립니다. 권고 사항의 실행은 서비스에 포함되지 않으며, 함께 진행하고 싶은 분들은 별도 프로젝트로 추진할 수 있습니다.
Preventive Service는 침투 테스트인가요?
아닙니다. 침투 테스트는 공격자가 침입할 수 있는지를 보여주는 반면, Preventive Service는 현재 구성이 침해에 얼마나 잘 대비되어 있는지, 그리고 무엇을 먼저 하드닝해야 하는지를 보여줍니다. 두 가지는 상호 보완적이며, 두 가지를 모두 계획하는 경우 Preventive Service를 먼저 진행하는 것이 좋습니다. 이후 침투 테스트에서 검증할 목록을 Preventive Service가 제공하기 때문입니다.
Preventive Service Tiering과 PAWlyzer의 차이는 무엇인가요?
깊이의 차이입니다. PAWlyzer는 60분 만에 Entra 테넌트의 Tier-0 관리자가 Privileged Access Workstation 없이 작업할 때 얼마나 노출되어 있는지를 보여줍니다. Preventive Service Tiering은 워크숍, 툴 기반 분석, 인터뷰를 통해 Active Directory와 Entra ID 전반에 걸친 전체 관리 모델을 검토하고, Enterprise Access Model 기준으로 성숙도를 평가합니다.
Preventive Services와 Managed CSOC의 차이는 무엇인가요?
두 가지는 서로 보완합니다. CSOC는 공격을 24시간 탐지하고 대응합니다. Preventive Services는 애초에 공격이 성공할 가능성을 낮추고, 비상 상황에서도 대응 능력을 유지할 수 있도록 합니다. 우리 고객들은 대부분 두 가지를 함께 운영하며, 각각 단독으로도 충분히 효과적입니다.