Preventive Services
Sérhver þessara stöðva var þekkt
Úr incident response-verkefnum okkar þekkjum við umhverfin þar sem eitthvað fer úrskeiðis, og þau líkjast hvert öðru: Active Directory sem tekur enn við NTLMv1, tenant þar sem Conditional Access hefur fleiri undanþágur en reglur, Subscription þar sem Owner-hlutverkið erfist í gegnum hreiðraðan hóp, öryggisafrit af Domain Controller í lægra Tier, og daginn á eftir engin leið til að ná í eigið teymið vegna þess að Mail og Teams féllu niður með tenantinn. Engin þessara stöðva var þeim sem bera ábyrgð ókunnug. Þær stóðu bara hlið við hlið í stað þess að vera í röð, og enginn hafði skoðað þær saman.
Nákvæmlega þetta gera Preventive Services. Við spyrjum þá sem reka umhverfi ykkar, látum tooling okkar fara yfir Active Directory, Entra ID eða Azure og metum sérhverja niðurstöðu eftir áhrifum: hvað auðveldar málamiðlun, hvað útvíkkar hana og hvað svipur ykkur frá getu til að bregðast við þegar á reynir. Efst í roadmap ykkar stendur þess vegna það sem kemur í veg fyrir næsta tilvik eða hjálpar ykkur að standast það, og þar byrjið þið.
Fjórir services, eitt ferli
Active Directory, Entra ID og Azure eru þrjár stjórnunarlegar heimar með eigin hlutverkarlíkön og eigin verkfæri, og í gegnum Entra Connect, Hybrid Join og Subscriptions eru þær nánar tengdar saman en rekstraraðilar þeirra taka eftir í daglegu starfi. Þess vegna könnuð við hverja heim fyrir sig, eftir sama ferli með viðtali, tækjastuddri greiningu og skýrslu. Í fjórða service tökum við fyrir tiering yfir Active Directory og Entra ID, sem í services fyrir AD og Entra ID er aðeins einn kafli á meðal margra. Hægt er að panta hvern service fyrir sig.
Active Directory
Skráin ykkar er arðbærasta markmið árásarmanna í netinu, því sá sem tekur yfir hana tekur yfir allt. Við könnuð hversu vel hún stendur vörð gegn málamiðlun, með reynslu úr verkefnum, rekstri og incident response.
Hvað við könnuð
- Uppbygging og grunnstillingar Active Directory
- Stjórnunarhugtakið, tiering-líkanið og admin-workstations samkvæmt Enterprise Access Model
- Hardening og eldri samskiptareglur eins og NTLM, LanManager, SMBv1 ásamt úreltum TLS-útgáfum og ciphers
- Stigmagningarleiðir og rangar stillingar, einnig í gegnum ACLs
- Public Key Infrastructure (AD CS)
- Entra Connect og AD FS sem brú milli on-premises og cloud
- Vörn með security-verkfærum: AV, EDR, IDS/IPS, SIEM
- Disaster Recovery og Business Continuity, tæknilegt og skipulagslegt
- Tímalengd: Viðtal, staðbundin greining án cloud-heimilda, sameiginlegur niðurstöðufundur
- Niðurstaða: Skýrsla með forgangsröðun, hardening-roadmap og leiðbeiningar fyrir neyðaráætlanir ykkar
Entra ID
Sá sem stýrir tenant ykkar stýrir auðkennum, gögnum og tækjum. Við könnuð hversu vel tenant ykkar er undirbúinn gegn árásum og hvar stillingarnar þykja ekki uppfylla ykkar eigin kröfur.
Hvað við könnuð
- Hybrid Identity og stillingar á tenant-stigi
- Identity Lifecycle
- Identity Security, þar á meðal Conditional Access og undanþágur hans
- Innleiðing á Zero Trust
- Privileged Identity and Access Management, þ.e. varanleg hlutverk á móti eligible-úthlutun
- App-samþætting og Workload Identities, þar á meðal consent og API-heimildir
- Operational Excellence og Security Operations
- Tímalengd: Tvö viðtöl, hvort um sig um tvær klukkustundir, handvirk og tækjastudd greining, niðurstöðufundur
- Niðurstaða: Skýrsla með forgangsröðun, hardening-roadmap og leiðbeiningar fyrir neyðaráætlanir ykkar
Azure
Azure-umhverfi vex hraðar en governance þess. Við könnuð Landing Zone ykkar með tilliti til galla í öryggi, governance og rekstri og sýnum hvar árásarmaður gæti náð frá workload alla leið að Control Plane.
Hvað við könnuð
- Azure Billing og Entra ID-tenant
- Identity and Access Management, þar á meðal heimildaúthlutun í gegnum Management Groups og Service Principals
- Nettverkstópólógía og tenging staðsetninga
- Security
- Management
- Tilfangaskipulag
- Vettvangsvirkjun og DevOps
- Governance
- Tímalengd: Viðtal um uppbyggingu, rekstur og stefnu, tækjastudd greining, niðurstöðufundur
- Niðurstaða: Skýrsla með forgangsröðun og hardening-roadmap samkvæmt viðurkenndum best practices
Tiering fyrir AD og Entra ID
Mörg fyrirtæki hafa tiering-líkan á pappír en Tier-brot í rekstri. Preventive Services fyrir AD og Entra ID snerta tiering sem einn kafla á meðal margra, en þessi service kafar dýpra, fyrir Active Directory og Entra ID í einum lotu: hversu langt stjórnunarlíkan ykkar er frá Enterprise Access Model, hverjir hafa í dag raunverulegar Tier-0-heimildir og hvar brotnar skiptingin saman.
Hvað við könnuð
- Active Directory: hvað er Tier 0 í skránni sjálfri, í gegnum ACL-heimildir og miðlægar þjónustur eins og AD CS
- Active Directory: óbeinar Tier-0-leiðir í gegnum sýndarvæðingu, monitoring eða kerfisstjórnun, leiddar í ljós í samráði við ykkur
- Entra ID: hvernig forréttindahlutverk eru úthlutað í Entra RBAC og tengd við tier-in
- Þvert yfir: þroskastig stjórnunarlíkans ykkar og samþætting Active Directory ykkar í Red-Tenant-arkitektúr
- Tímalengd: Workshop um Enterprise Access Model, síðan tækjastudd þroskastig- og tiering-úttekt
- Niðurstaða: Þroskastigsúttekt, Tier-mörksábrot sem greiningarniðurstaða og tillögur um næstu skref
Hversu afhjúpaðir Tier-0-Admins ykkar eru sýnir PAWlyzer á 60 mínútum
Hann finnur í Entra-Tenant ykkar reikningana með hlutverkar á Control Plane, greinir forréttindabundnar aðgerðir þeirra og tæki og þéttir beggja saman í Exposure Score. Við keyrum checkinn með ykkur, hann kostar ekkert og niðurstöðurnar tilheyra ykkur.
Til PAWlyzer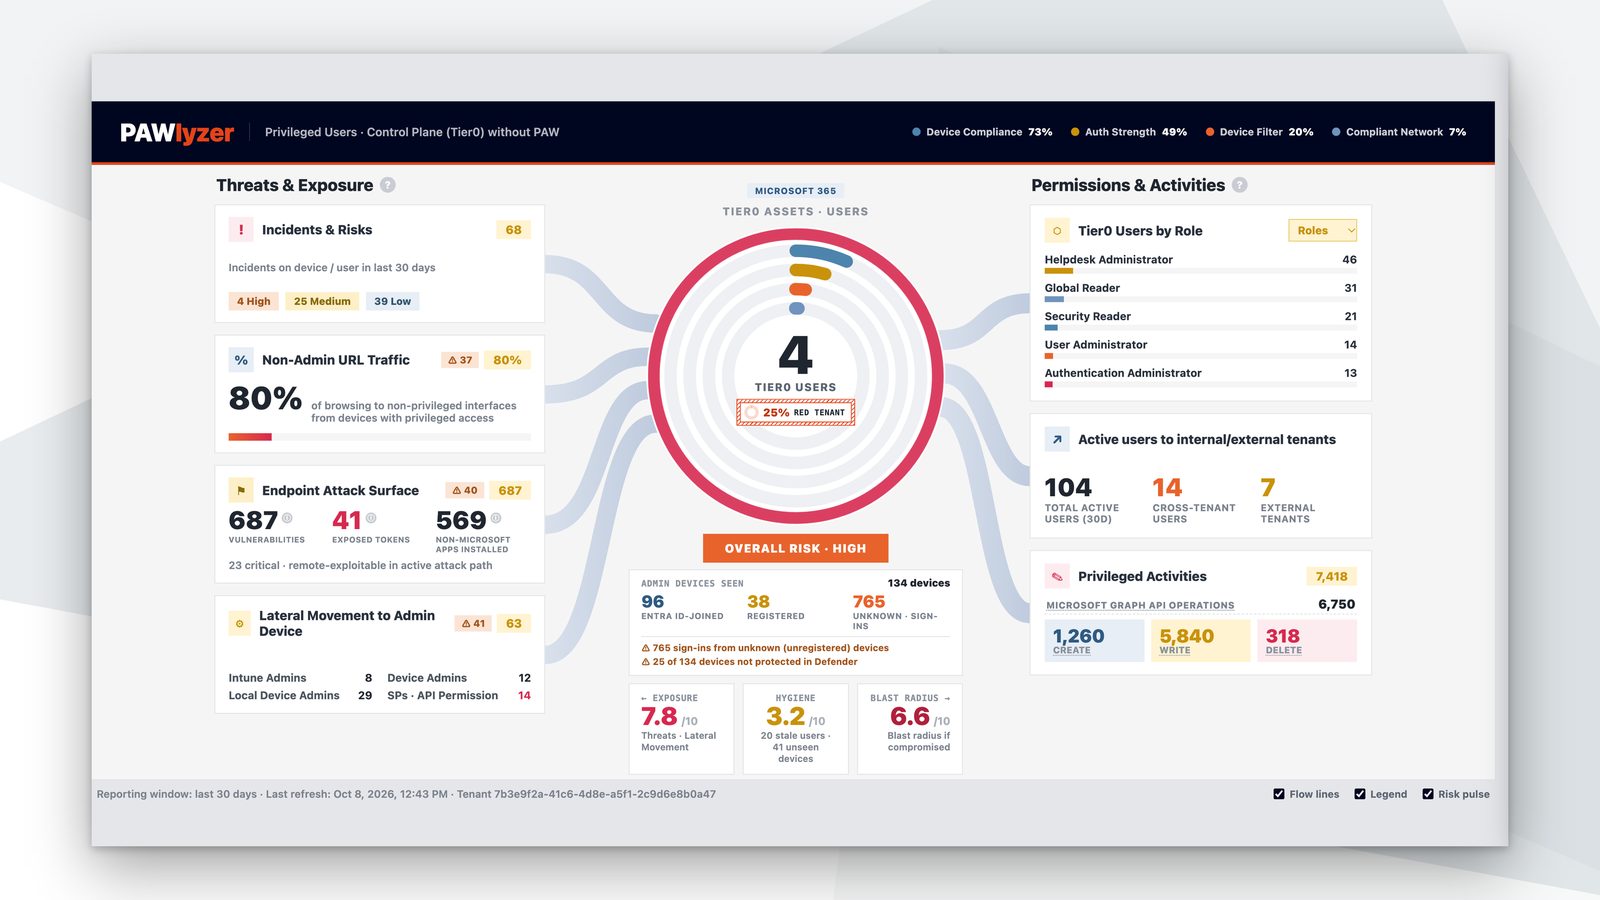
Svona fer Preventive Service fram
- Skilja umhverfiðSkilja umhverfiðVið byrjum á viðtali við þá sem reka umhverfi ykkar, um uppbyggingu, verkfæri, rekstrarferla, öryggisafritastefnu og valdar stillingar. Hjá Entra ID fer þetta venjulega fram í tveimur fundum, hvorum um sig um tvær klukkustundir, og við tiering sem workshop um Enterprise Access Model. Margt sem tool greinir síðar á sér sögu, og við viljum þekkja hana áður en við metum.
- Safna niðurstöðumSafna niðurstöðumVið greinum umhverfi ykkar með tækjastuddri aðferð og vinnum sjálfvirkt úr veikleikum, röngum stillingum og tækifærum til úrbóta. Fyrir Active Directory keyrir toolið staðbundið, án Multi-Tenant-app og án cloud-heimilda, og fyrir Entra ID og Azure duga leseréttindi. Sérhverja niðurstöðu höldum við upp á móti því sem við vitum úr verkefnum, rekstri og incident response um sama mynstur.
- Afhenda skýrslunaAfhenda skýrslunaAð lokum kynnum við niðurstöðurnar á sameiginlegum fundi. Þið fáið skýrslu sem staðsetur núverandi ástand ykkar, forgangsraðar niðurstöðunum og gefur aðgerðarráðleggingar eftir best practices, auk hardening-roadmap og leiðbeininga fyrir neyðaráætlanir ykkar. Framkvæmdin er í ykkar höndum eða verður sérstakt verkefni með okkur.
Hvað kemur á undan og á eftir
Hvað er okkur spurt áður en fyrsti service hefst
Spurningarnar úr forviðtölunum, svarað á sama hátt og við svörum þeim þar.
Þurfum við að panta alla fjóra Preventive Services?
Nei. Sérhver service stendur sjálfstæður, með eigið viðtal, eigin greiningu og eigin skýrslu. Flestir viðskiptavinir byrja þar sem auðkenni þeirra eiga heima, það er við Active Directory eða í hreinum cloud-umhverfum við Entra ID, og ákveða eftir fyrstu skýrsluna hvort Azure eða tiering komi næst.
Kanna Preventive Services fyrir AD og Entra ID tiering ekki þegar?
Að hluta til. Báðir kasta línu á stjórnunarlíkan ykkar, sem einn kafla á meðal margra. Preventive Service Tiering kafar dýpra: með workshop um Enterprise Access Model, greiningu á forréttindabundnum aðgangi í Active Directory og Entra ID saman og mati á þroskastigi. Sá sem vill innleiða tiering af alvöru þarfnast þessa dýpts.
Hvað þarf tooling til að keyra?
Leseréttindi, og einungis þau. Fyrir Active Directory keyrir greiningartoolið staðbundið, án Multi-Tenant-app og án cloud-heimilda. Fyrir Entra ID setjið þið upp persónulegan Cloud-only-adminkonto með hlutverkinu Global Reader og leseréttindi á Azure-Subscriptions, auk Single-Tenant-App-skráningar með leseréttindi á Graph API. Ef Microsoft Defender RBAC er virkt þarf einnig leseréttindi þar. Nákvæma listann fáið þið fyrir fundinn.
Yfirgefa gögn umhverfi okkar?
Einungis þau sem þið gefið okkur. Greiningin fer fram hjá ykkur, og við vinnum skýrsluna út frá þeim útflutningum sem þið frelsið til úrvinnslu. Við ræðum fyrirfram hvað þeim er heimilt að innihalda.
Hversu langan tíma tekur Preventive Service?
Það fer fyrst og fremst eftir tímaáætlun þeirra sem þekkja umhverfi ykkar. Við Preventive Service Entra ID reiknið þið með tveimur viðtölum, hvoru um sig um tvær klukkustundir, og niðurstöðufundi sem tekur eina til tvær klukkustundir. Greininguna á milli sjáum við um. Active Directory og Azure ganga sambærilega, og tiering byrjar á workshop.
Hvað kostar Preventive Service?
Sérhver service hefur fast verð, óháð stærð umhverfisins og hversu margt skýrslan tilkynnir að lokum. Töluna gefum við ykkur upp í forviðtalinu. Framkvæmd ráðlegginganna er ekki innifalin, en þeir sem vilja takast á við hana með okkur fá hana gjarnan sem sérstakt verkefni.
Er Preventive Service það sama og penetrationstest?
Nei. Pentest sýnir hvort árásarmaður komist inn, en Preventive Service sýnir hvernig stilling ykkar stendur gegn málamiðlun og hvað þið herðið fyrst. Þetta tvennt styður hvort annað, og sá sem áætlar bæði byrjar á Preventive Service, vegna þess að hann gefur listann sem pentest setur á prófið síðar.
Hvað aðskilur Preventive Service Tiering frá PAWlyzer?
Dýptin. PAWlyzer sýnir á 60 mínútum hversu útsettir Tier-0-admins Entra-tenant ykkar eru þegar þeir vinna án Privileged Access Workstation. Preventive Service Tiering tekur fyrir allt stjórnunarlíkanið með workshop, tækjastuddri greiningu og viðtölum, bæði í Active Directory og Entra ID, og metur þroskastig þess á móti Enterprise Access Model.
Hvað aðskilur Preventive Services frá Managed CSOC?
Þau styðja hvort annað. CSOC greinir árásir og bregst við þeim, allan sólarhringinn. Preventive Services sjá til þess að færri árásir komist að og að þið séuð starfhæf þegar á reynir. Hjá viðskiptavinum okkar er bæði saman hið venjulega, og hvort um sig virkar einnig sjálfstætt.