Preventive Services
Hvert af disse punkter var kendt
Fra vores Incident Response-opgaver kender vi de miljøer, hvor det går galt, og de ligner hinanden: et Active Directory, der stadig accepterer NTLMv1, en tenant, hvor Conditional Access har flere undtagelser end regler, en subscription, hvis Owner-rolle nedarves via en indlejret gruppe, en backup fra en Domain Controller i et lavere tier, og dagen efter ingen mulighed for at nå sit eget team, fordi mail og Teams er faldet ned med tenanten. Ingen af disse punkter var ukendte for dem med ansvaret. De stod bare side om side i stedet for i en rækkefølge, og ingen havde set dem samlet.
Det er præcis, hvad Preventive Services gør. Vi taler med de folk, der driver jeres miljø, kører vores tooling over Active Directory, Entra ID eller Azure og vurderer hvert fund efter dets konsekvens: hvad der fremmer en kompromittering, hvad der udvider den, og hvad der fratager jer handleevnen i en kritisk situation. Øverst på jeres roadmap placeres derfor det, der forhindrer den næste hændelse eller hjælper jer igennem den, og det er dér, I starter.
Fire services, én metode
Active Directory, Entra ID og Azure er tre administrationsverdener med egne rollemodeller og egne værktøjer, og via Entra Connect, Hybrid Join og subscriptions hænger de tættere sammen, end dem der driver dem, bemærker i det daglige. Derfor gennemgår vi hver verden for sig, efter den samme metode med interview, værktøjsunderstøttet analyse og rapport. I en fjerde service tager vi fat på tiering på tværs af Active Directory og Entra ID, som i services for AD og Entra ID blot udgør ét afsnit blandt mange. Hver service kan bestilles enkeltvis.
Active Directory
Jeres katalog er det mest attraktive mål for angribere i netværket, for den, der overtager det, overtager alt. Vi vurderer, hvor godt det er beskyttet mod kompromittering, med erfaringen fra projekter, drift og Incident Response.
Hvad vi gennemgår
- Arkitektur og grundkonfiguration af Active Directory
- Administrationskoncept, tiering-model og admin-workstations efter Enterprise Access Model
- Hardening og legacy-protokoller som NTLM, LanManager, SMBv1 samt forældede TLS-versioner og ciphers
- Eskaleringsstier og fejlkonfigurationer, herunder via ACL'er
- Public Key Infrastructure (AD CS)
- Entra Connect og AD FS som bro mellem on-premises og cloud
- Sikring via security-værktøjer: AV, EDR, IDS/IPS, SIEM
- Disaster Recovery og Business Continuity, teknisk og organisatorisk
- Varighed: Interview, lokal analyse uden cloud-rettigheder, fælles resultatmøde
- Resultat: Rapport med prioritering, hardening-roadmap og anbefalinger til jeres beredskabsplaner
Entra ID
Den, der kontrollerer jeres tenant, kontrollerer identiteter, data og enheder. Vi vurderer, hvor godt jeres tenant er forberedt mod angreb, og hvor konfigurationen falder kortere end jeres egne ambitioner.
Hvad vi gennemgår
- Hybrid Identity og konfiguration på tenant-niveau
- Identity Lifecycle
- Identity Security, herunder Conditional Access og dets undtagelser
- Implementering af Zero Trust
- Privileged Identity and Access Management, dvs. permanente kontra eligible tildelte roller
- App-integration og Workload Identities, herunder consent og API-rettigheder
- Operational Excellence og Security Operations
- Varighed: To interviews à ca. to timer, manuel og værktøjsunderstøttet analyse, resultatmøde
- Resultat: Rapport med prioritering, hardening-roadmap og anbefalinger til jeres beredskabsplaner
Azure
Et Azure-miljø vokser hurtigere end dets governance. Vi gennemgår jeres Landing Zone for huller i sikkerhed, governance og drift og viser, hvor en angriber ville kunne bevæge sig fra en workload til control plane-niveau.
Hvad vi gennemgår
- Azure Billing og Entra ID-tenant
- Identity and Access Management, herunder rettighedstildeling via Management Groups og Service Principals
- Netværkstopologi og tilslutning af lokationer
- Security
- Management
- Ressourceorganisering
- Platformautomatisering og DevOps
- Governance
- Varighed: Interview om arkitektur, drift og strategi, værktøjsunderstøttet analyse, resultatmøde
- Resultat: Rapport med prioritering og hardening-roadmap efter gængs best practice
Tiering for AD og Entra ID
Mange organisationer har et tiering-model på papiret og tier-overtrædelser i driften. Preventive Services for AD og Entra ID berører tiering som ét afsnit blandt mange; denne service går i dybden, for Active Directory og Entra ID i ét forløb: hvor langt jeres administrationsmodel er fra Enterprise Access Model, hvem der reelt har Tier-0-rettigheder i dag, og hvor adskillelsen brydes.
Hvad vi gennemgår
- Active Directory: hvad der i kataloget selv er Tier 0, via ACL-rettigheder og centrale tjenester som AD CS
- Active Directory: indirekte Tier-0-stier via virtualisering, monitoring eller systemstyring, afklaret i dialog med jer
- Entra ID: hvordan privilegerede roller tildeles i Entra RBAC og knyttes til de enkelte tiers
- På tværs: modenhedsgraden af jeres administrationsmodel og integrationen af jeres Active Directory i en Red Tenant-arkitektur
- Varighed: Workshop om Enterprise Access Model, derefter værktøjsunderstøttet modenhedsgrads- og tiering-assessment
- Resultat: Modenhedsgrads-review, tier-grænseovertrædelser som analyseresultat og forslag til næste skridt
PAWlyzer viser på 60 minutter, hvor eksponerede jeres Tier-0-admins er
Den finder konti med roller på Control Plane i jeres Entra-tenant, analyserer deres privilegerede aktiviteter og enheder og kondenserer begge dele til en Exposure Score. Vi kører checket sammen med jer, det er gratis, og rapporten tilhører jer.
Til PAWlyzer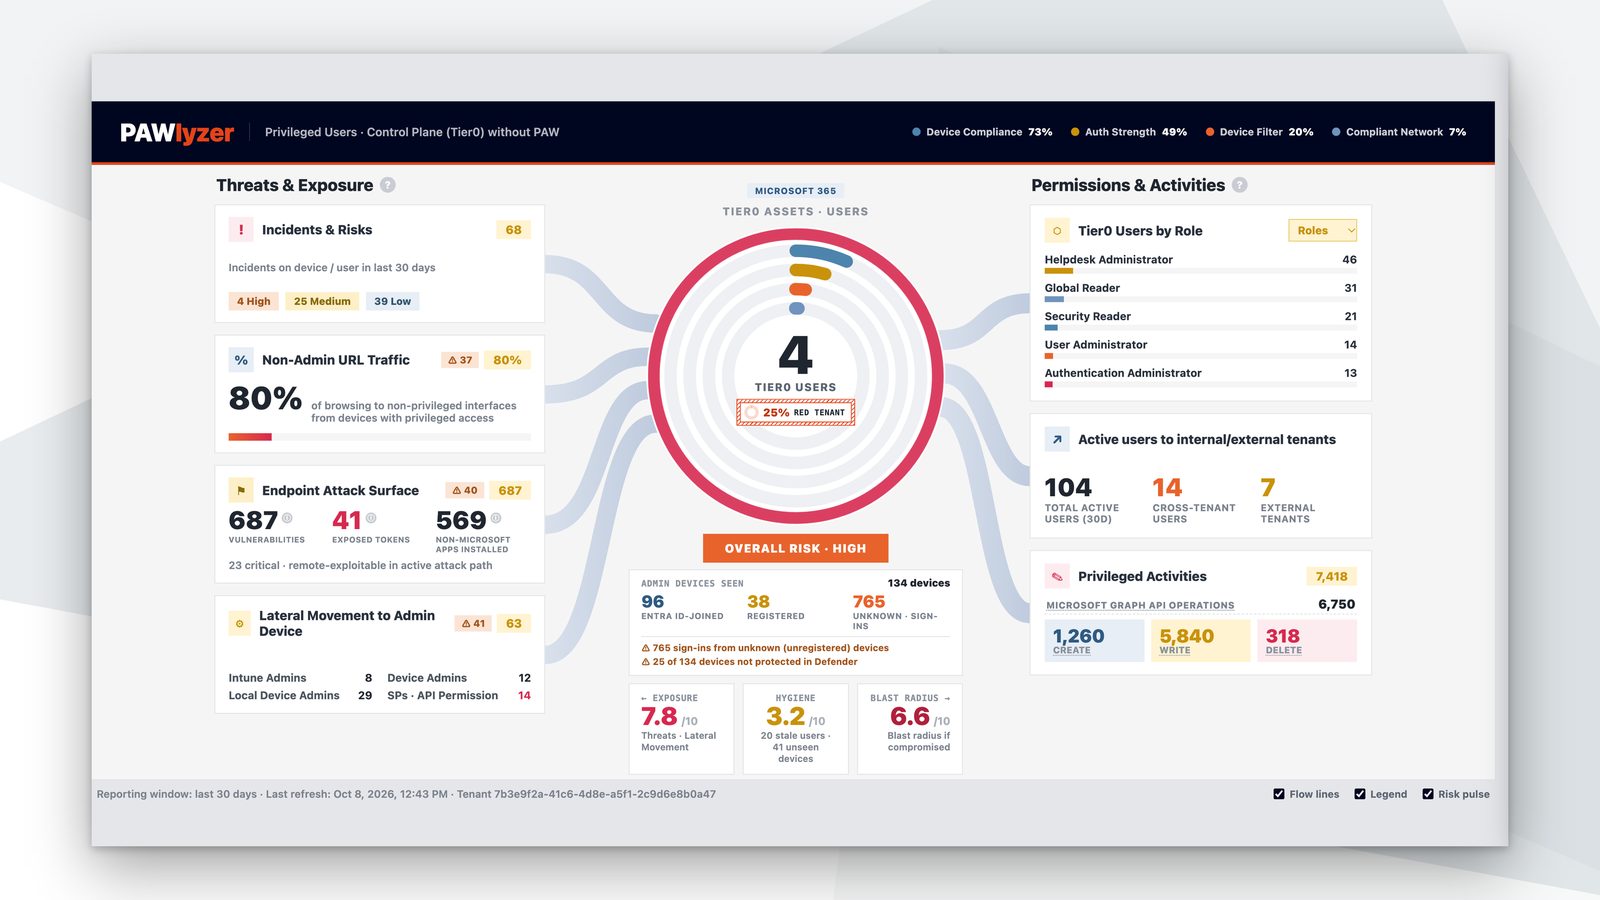
Sådan forløber en Preventive Service
- Forstå miljøetForstå miljøetVi starter med et interview med de folk, der driver jeres miljø, om arkitektur, værktøjer, driftsprocesser, backup-strategi og udvalgte konfigurationer. For Entra ID foregår det typisk i to møder à ca. to timer, for tiering som en workshop om Enterprise Access Model. Meget af det, et værktøj siden rapporterer, har en forhistorie, og den vil vi kende, inden vi vurderer noget.
- Indsamle fundIndsamle fundDerefter analyserer vi jeres miljø med værktøjer og gennemgår svagheder, fejlkonfigurationer og optimeringspotentialer automatiseret. For Active Directory kører værktøjet lokalt, uden Multi-Tenant-App og uden cloud-rettigheder; for Entra ID og Azure er læserettigheder tilstrækkeligt. Hvert fund holder vi op mod det, vi ved fra projekter, drift og Incident Response om det samme mønster.
- Aflevere rapportenAflevere rapportenTil sidst præsenterer vi resultaterne for jer på et fælles møde. I får en rapport, der placerer jeres nuværende situation i kontekst, prioriterer fundene og giver handlingsanbefalinger efter best practice, samt en hardening-roadmap og input til jeres beredskabsplaner. Implementeringen håndterer I selv, eller den bliver et selvstændigt projekt med os.
Hvad der kommer før og efter
Hvad vi bliver spurgt om inden den første service
Spørgsmålene fra forsamtalerne, besvaret på samme måde som vi gør dem der.
Skal vi bestille alle fire Preventive Services?
Nej. Hver service står for sig selv med eget interview, egen analyse og egen rapport. De fleste kunder starter dér, hvor deres identiteter er hjemme, dvs. ved Active Directory eller i rene cloud-miljøer ved Entra ID, og beslutter efter den første rapport, om Azure eller tiering er næste skridt.
Dækker Preventive Services for AD og Entra ID ikke allerede tiering?
Delvist. Begge kaster et blik på jeres administrationsmodel som ét afsnit blandt mange. Preventive Service Tiering går i dybden: med en workshop om Enterprise Access Model, en samlet analyse af privilegerede adgange i Active Directory og Entra ID og en vurdering af modenhedsgraden. Den, der vil indføre tiering seriøst, har brug for denne dybde.
Hvad kræver toolingen for at køre?
Udelukkende læserettigheder. For Active Directory kører analyseværktøjet lokalt, uden Multi-Tenant-App og uden adgang til cloud-rettigheder. For Entra ID opretter I en personlig cloud-only-adminkonto med rollen Global Reader og læserettigheder til Azure-subscriptions samt en Single-Tenant-App-registrering med læserettigheder til Graph API; er Microsoft Defender RBAC aktivt, tilføjes en læserettighed dertil. Den præcise liste modtager I inden mødet.
Forlader data vores miljø?
Kun dem, I giver os. Analysen kører hos jer, og til rapporten arbejder vi med de eksporter, I frigiver til analyse; vi aftaler på forhånd, hvad de må indeholde.
Hvor lang tid tager en Preventive Service?
Det afhænger primært af, hvornår de folk, der kender jeres miljø, har tid. For Preventive Service Entra ID regner I med to interviews à ca. to timer og et resultatmøde på en til to timer; analysen imellem klarer vi. Active Directory og Azure forløber på tilsvarende vis, og tiering begynder med en workshop.
Hvad koster en Preventive Service?
Hver service har en fast pris, uafhængigt af miljøets størrelse og af, hvor meget rapporten til sidst afdækker; det tal oplyser vi jer i forsamtalen. Implementering af anbefalingerne er ikke inkluderet, og de, der ønsker at gennemføre den med os, kan sagtens få det som et selvstændigt projekt.
Er en Preventive Service det samme som en penetrationstest?
Nej. En pentest viser, om en angriber kan komme ind; en Preventive Service viser, hvordan jeres konfiguration er stillet mod en kompromittering, og hvad I bør hærde først. De to supplerer hinanden, og den, der planlægger begge dele, starter med Preventive Service, fordi den leverer den liste, som en pentest siden sætter på prøve.
Hvad adskiller Preventive Service Tiering fra PAWlyzer?
Dybden. PAWlyzer viser på 60 minutter, hvor eksponerede Tier-0-admins i jeres Entra-tenant er, når de arbejder uden Privileged Access Workstation. Preventive Service Tiering tager med workshop, værktøjsunderstøttet analyse og interviews hele administrationsmodellen for, i Active Directory og i Entra ID, og vurderer dens modenhedsgrad mod Enterprise Access Model.
Hvad adskiller Preventive Services fra Managed CSOC?
De supplerer hinanden. CSOC opdager angreb og håndterer dem, døgnet rundt. Preventive Services sørger for, at færre angreb når igennem, og at I bevarer handleevnen i en kritisk situation. For vores kunder er begge dele tilsammen normalen, og begge fungerer ligeså godt enkeltvis.