

Preventive Services
どの問題点も把握されていた
インシデントレスポンスの現場で見てきた環境には、共通のパターンがあります。NTLMv1をいまだに受け入れるActive Directory、例外がルールより多いConditional Accessが設定されたテナント、ネストされたグループ経由でOwnerロールが継承されているSubscription、下位TierのDomain Controllerに保存されたバックアップ、そして翌日にはメールもTeamsもテナントごとダウンして自チームに連絡が取れない状況。担当者はどれも把握していました。ただ、それらが優先順位のついた一覧としてではなく、バラバラに並んでいただけで、誰も全体をひとつながりのものとして見ていなかったのです。
Preventive Servicesが行うのは、まさにその作業です。環境を運用しているメンバーにヒアリングを行い、ツールをActive Directory、Entra ID、またはAzureに対して実行し、各検出事項をその影響の観点から評価します。侵害を引き起こしやすい要因、被害を拡大させる要因、そして有事に対応能力を失わせる要因の3つです。ロードマップの最上位には、次のインシデントを防ぐ、あるいは乗り切るために最も効果的な対策が並びます。そこから着手することになります。
4つのService、1つのプロセス
Active Directory、Entra ID、Azureはそれぞれ独自のロールモデルとツールを持つ3つの管理領域ですが、Entra Connect、Hybrid Join、Subscriptionsを通じて、日常の運用で担当者が意識する以上に密接につながっています。そのため、各領域を個別に、インタビュー・ツールによる分析・レポートという同じプロセスで評価します。4つ目のServiceでは、ADおよびEntra IDの各Serviceでは多くの評価項目のひとつにすぎないTieringを、Active DirectoryとEntra IDにまたがって専門的に扱います。各Serviceは個別に発注できます。
Active Directory
ディレクトリを掌握した攻撃者はすべてを掌握します。そのため、Active Directoryは攻撃者にとって最も狙う価値のある標的です。プロジェクト・運用・インシデントレスポンスの経験をもとに、侵害への耐性を評価します。
点検内容
- Active Directoryのアーキテクチャと基本設定
- 管理コンセプト、TieringモデルとEnterprise Access ModelにもとづくAdmin Workstation
- NTLM、LanManager、SMBv1などのレガシープロトコルと旧バージョンのTLS・Ciphersのハードニング
- ACLを含む権限昇格パスと設定ミス
- Public Key Infrastructure(AD CS)
- オンプレミスとクラウドをつなぐEntra ConnectとAD FS
- セキュリティツールによる保護:AV、EDR、IDS/IPS、SIEM
- Disaster RecoveryとBusiness Continuity(技術面・組織面)
- 所要時間: インタビュー、クラウド権限不要のローカル分析、結果報告セッション
- 成果物: 優先順位・ハードニングロードマップ・緊急時対応計画へのアドバイスを含むレポート
Entra ID
テナントを掌握した者は、IDとデータとデバイスを掌握します。テナントが攻撃に対してどこまで備えられているか、また設定が自社の求める水準に達していない箇所はどこかを評価します。
点検内容
- Hybrid IdentityとテナントレベルのConfiguration
- Identity Lifecycle
- Identity Security(Conditional Accessとその例外を含む)
- Zero Trustの実装状況
- Privileged Identity and Access Management(常設ロールとeligible付与ロールの比較)
- アプリ統合とWorkload Identity(ConsentとAPI権限を含む)
- Operational ExcellenceとSecurity Operations
- 所要時間: 各約2時間のインタビューを2回実施、手動およびツールによる分析、結果報告セッション
- 成果物: 優先順位・ハードニングロードマップ・緊急時対応計画へのアドバイスを含むレポート
Azure
Azure環境はGovernanceの整備よりも速く拡大します。Landing ZoneのセキュリティとGovernance、運用面の不備を洗い出し、攻撃者がWorkloadからControl Planeまで到達できる経路を明らかにします。
点検内容
- Azure BillingとEntra ID テナント
- Identity and Access Management(Management GroupsとService Principalsを通じた権限付与を含む)
- ネットワークトポロジーと拠点の接続
- Security
- Management
- リソース管理
- プラットフォームの自動化とDevOps
- Governance
- 所要時間: アーキテクチャ・運用・戦略に関するインタビュー、ツールによる分析、結果報告セッション
- 成果物: 一般的なベストプラクティスにもとづく優先順位・ハードニングロードマップを含むレポート
ADとEntra IDのTiering
多くの組織では、Tieringモデルが書類上は存在しているものの、実運用ではTier違反が発生しています。ADおよびEntra IDのPreventive Servicesでは、Tieringは多くの評価項目のひとつとして触れるにとどまりますが、このServiceでは、Active DirectoryとEntra IDを一度のプロセスで深く掘り下げます。管理モデルがEnterprise Access Modelからどの程度乖離しているか、現時点で実際にTier-0権限を持つのは誰か、そしてどこでTierの分離が崩れているかを明らかにします。
点検内容
- Active Directory:ACL権限とAD CSなどの中核サービスを含め、ディレクトリ自体においてTier 0に該当するもの
- Active Directory:仮想化・監視・システム管理を経由した間接的なTier-0パス(ヒアリングを通じて確認)
- Entra ID:Entra RBACにおける特権ロールの付与方法とTierへの割り当て
- 全体:管理モデルの成熟度と、Active DirectoryのRed Tenantアーキテクチャへの統合状況
- 所要時間: Enterprise Access Modelに関するワークショップ、その後ツールを活用した成熟度評価とTiering Assessment
- 成果物: 成熟度レビュー、分析結果としてのTier境界違反、次のステップへの提案
Tier-0 管理者のリスクを、PAWlyzer が 60 分で可視化します
Entra テナント内で Control Plane ロールを持つアカウントを特定し、その特権アクティビティとデバイスを分析して、Exposure Score として集約します。チェックはわたしたちと一緒に実施し、費用はかかりません。レポートはお客様のものです。
PAWlyzer を見る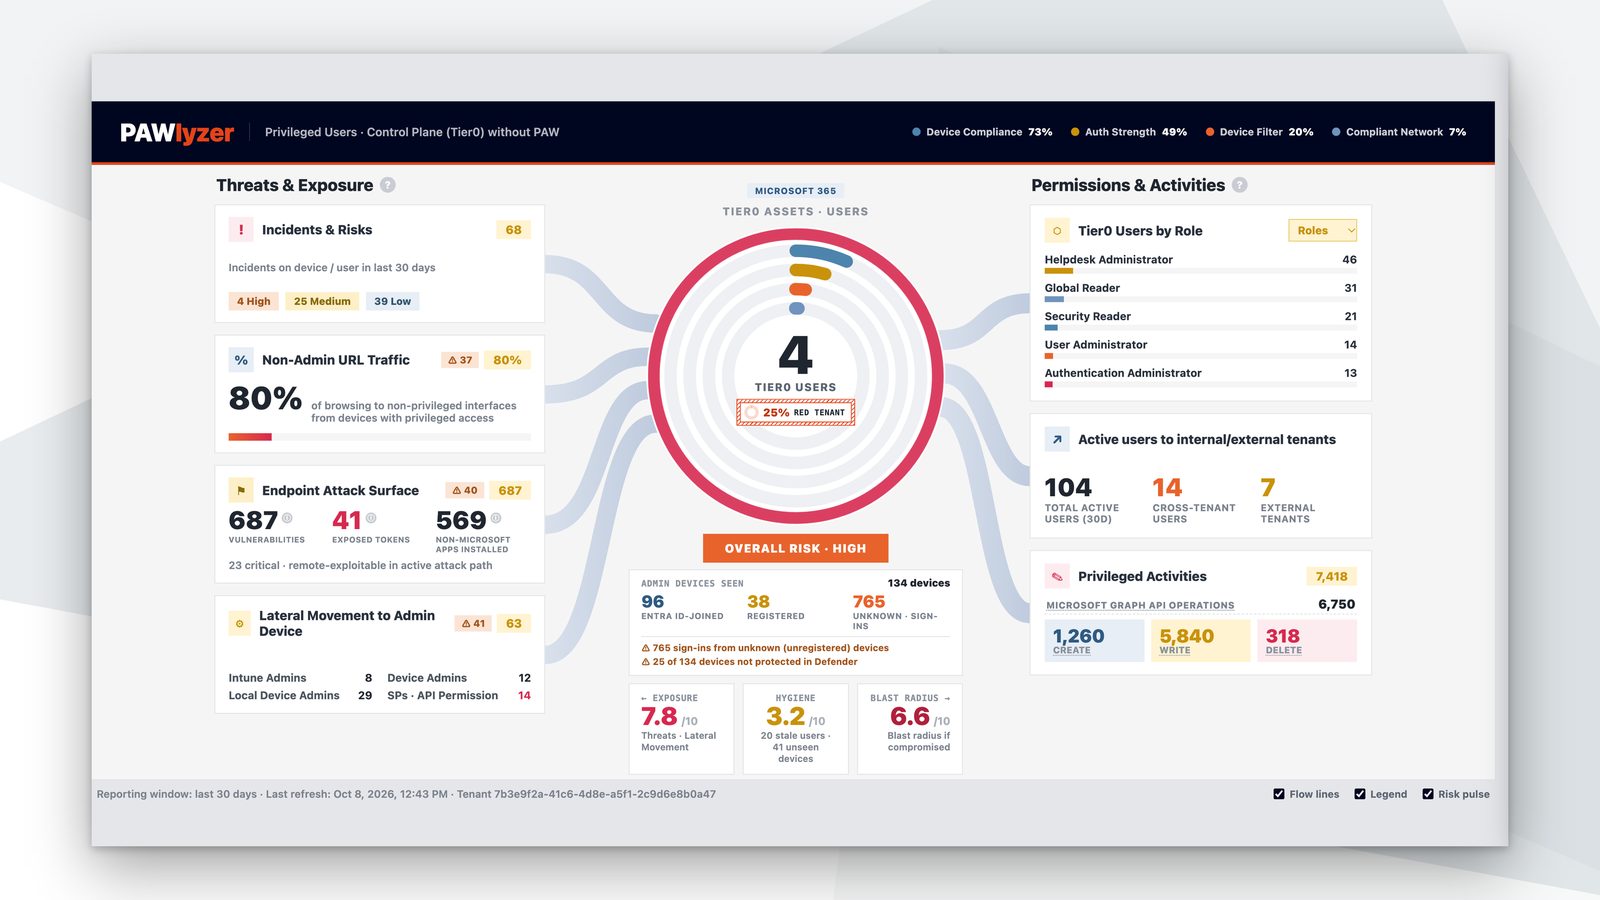
Preventive Serviceの進め方
- 環境を把握する環境を把握するまず、環境を運用しているメンバーにインタビューを行い、アーキテクチャ・ツール・運用プロセス・バックアップ戦略・主要な設定について確認します。Entra IDの場合は通常2回、各約2時間のセッションで、Tieringの場合はEnterprise Access Modelに関するワークショップ形式で実施します。ツールが後で検出する事項には必ず背景があります。判断を下す前に、その経緯を把握しておくことが重要です。
- 検出事項を収集する検出事項を収集する続いて、ツールを使って環境を分析し、脆弱性・設定ミス・改善余地を自動的に抽出します。Active Directoryの場合、ツールはMulti-Tenant AppやCloud権限なしにローカルで実行します。Entra IDとAzureについては読み取り権限があれば十分です。各検出事項は、プロジェクト・運用・インシデントレスポンスで同じパターンから得た知見と照らし合わせて評価します。
- レポートを提出するレポートを提出する最後に、共同セッションで結果をお伝えします。現状を整理し、検出事項に優先順位をつけ、ベストプラクティスにもとづく推奨事項を示したレポートに加え、ハードニングロードマップと緊急時対応計画へのアドバイスもお届けします。推奨事項の実装はお客様が自社で対応するか、当社との個別プロジェクトとして進めるか、どちらも選択できます。
その前後にあるもの
最初のServiceを始める前によく寄せられる質問
事前ヒアリングで実際に受けた質問と、その場でお答えしている回答です。
4つのPreventive Servicesをすべて発注する必要がありますか?
その必要はありません。各Serviceはインタビュー・分析・レポートをそれぞれ独立して持ち、単独で成立します。多くのお客様は、自社のIDが存在する場所、すなわちActive Directory、またはフルクラウド環境であればEntra IDから始め、最初のレポートを受けてからAzureやTieringに進むかどうかを判断しています。
ADおよびEntra IDのPreventive ServicesはすでにTieringを評価していませんか?
部分的には評価しています。いずれのServiceも管理モデルを多くの項目のひとつとして確認します。Preventive Service Tieringはさらに踏み込み、Enterprise Access Modelに関するワークショップ、Active DirectoryとEntra IDを統合した特権アクセスの分析、成熟度の評価を行います。Tieringを本格的に導入したい場合は、この深さが必要です。
ツールの実行に必要な権限は何ですか?
読み取り権限のみです。Active Directoryの分析ツールはローカルで実行し、Multi-Tenant AppもCloud権限の付与も不要です。Entra IDについては、Global Readerロールを持つ個人用のCloud-onlyの管理者アカウントとAzure Subscriptionsへの読み取り権限、およびGraph APIへの読み取り権限を持つSingle-Tenant-App登録を用意してください。Microsoft Defender RBACが有効な場合は、そちらへの読み取り権限も必要です。詳細なリストはセッション前にお送りします。
データが環境外に出ることはありますか?
提供いただいたデータのみです。分析はお客様の環境内で実施し、レポート作成には評価のために共有していただいたエクスポートデータを使用します。その内容については事前にご確認いただきます。
Preventive Serviceの所要時間はどのくらいですか?
主に、環境を把握しているメンバーのスケジュールによります。Preventive Service Entra IDの場合、各約2時間のインタビューを2回と、1〜2時間の結果報告セッションが必要で、その間の分析は当社が担当します。Active DirectoryとAzureも同様の流れで進み、Tieringはワークショップから始まります。
Preventive Serviceの費用はいくらですか?
各Serviceは固定料金制です。環境の規模やレポートで検出される件数にかかわらず、料金は変わりません。具体的な金額は事前ヒアリングでお伝えします。推奨事項の実装は料金に含まれておらず、当社と一緒に進める場合は別途プロジェクトとして対応します。
Preventive Serviceはペネトレーションテストですか?
違います。ペネトレーションテストは攻撃者が侵入できるかどうかを検証するものですが、Preventive Serviceは設定が侵害に対してどのような状態にあるか、そして何から優先してハードニングすべきかを明らかにするものです。両者は補完関係にあり、両方を計画している場合はPreventive Serviceから始めることを推奨します。ペネトレーションテストが後で検証する項目のリストを、Preventive Serviceが先に提供するからです。
Preventive Service TieringとPAWlyzerの違いは何ですか?
深さが異なります。PAWlyzerは60分で、EntraテナントのTier-0管理者がPrivileged Access Workstationなしで作業している場合にどの程度リスクにさらされているかを明らかにします。Preventive Service Tieringは、ワークショップ・ツールによる分析・インタビューを通じて管理モデル全体をActive DirectoryとEntra IDにわたって評価し、Enterprise Access Modelに対する成熟度を判定します。
Preventive ServicesとManaged CSOCの違いは何ですか?
両者は補完関係にあります。CSOCは攻撃を24時間体制で検知・対応します。Preventive Servicesは、そもそも攻撃が成立しにくい環境を作り、有事にも対応能力を維持できるようにするものです。当社のお客様では両方を組み合わせて使うケースが標準的ですが、それぞれ単独でも十分機能します。