Preventive Services
Jokainen näistä vaiheista oli tiedossa
Incident Response -projekteistamme tunnemme ympäristöt, joissa asiat menevät pieleen, ja ne muistuttavat toisiaan: Active Directory, joka yhä hyväksyy NTLMv1:n, tenantti, jossa Conditional Accessilla on enemmän poikkeuksia kuin sääntöjä, Subscription, jonka Owner-rooli periytyy sisäkkäisen ryhmän kautta, varmuuskopio Domain Controllerista alemmasta tieristä, ja seuraavana päivänä ei mitään tapaa tavoittaa omaa tiimiä, koska sähköposti ja Teams kaatuivat tenantin mukana. Yksikään näistä vaiheista ei ollut vastuuhenkilöille uusi. Ne vain seisoivat vierekkäin ilman järjestystä, eikä kukaan ollut tarkastellut niitä yhdessä.
Juuri tähän Preventive Services vastaa. Haastattelemme ympäristönne kanssa työskentelevät ihmiset, ajamme toolingimme Active Directoryn, Entra ID:n tai Azuren yli ja arvioimme jokaisen löydöksen sen vaikutuksen mukaan: mikä edesauttaa kompromissia, mikä laajentaa sitä ja mikä vie toimintakyvyn kriisitilanteessa. Roadmapinne kärkeen nousee siksi se, mikä estää seuraavan tapauksen tai auttaa selviämään siitä, ja siitä aloitatte.
Neljä serviceä, yksi menetelmä
Active Directory, Entra ID ja Azure ovat kolme hallintamaailmaa, joilla on omat roolimallinsa ja omat työkalunsa, ja Entra Connectin, Hybrid Joinin sekä Subscriptioneiden kautta ne kietoutuvat toisiinsa tiiviimmin kuin niiden ylläpitäjät arjessa huomaavat. Siksi tarkistamme jokaisen maailman erikseen, samalla menetelmällä: haastattelu, työkaluavusteinen analyysi ja raportti. Neljännessä servicessä käymme läpi tieringin Active Directoryn ja Entra ID:n yli, sillä AD:n ja Entra ID:n serviceissä tiering on vain yksi osio muiden joukossa. Jokainen service on tilattavissa erikseen.
Active Directory
Hakemistonne on hyökkääjälle verkon houkuttelevin kohde: sen haltuunotto tarkoittaa kaiken haltuunottoa. Tarkistamme, kuinka hyvin se kestää kompromissiyrityksen, hyödyntäen kokemustamme projekteista, ylläpidosta ja Incident Responsesta.
Mitä tarkistamme
- Active Directoryn arkkitehtuuri ja peruskonfiguraatio
- Hallintakonsepti, tiering-malli ja admin-workstationit Enterprise Access Modelin mukaisesti
- Hardening ja vanhat protokollat kuten NTLM, LanManager, SMBv1 sekä vanhentuneet TLS-versiot ja salausalgoritmit
- Eskalointipolut ja väärinkonfiguraatiot, myös ACL:ien kautta
- Public Key Infrastructure (AD CS)
- Entra Connect ja AD FS siltana On-Premisesin ja pilven välillä
- Suojaus tietoturvatyökaluilla: AV, EDR, IDS/IPS, SIEM
- Disaster Recovery ja Business Continuity, teknisesti ja organisatorisesti
- Kesto: Haastattelu, paikallinen analyysi ilman pilvilupia, yhteinen tulospalaveri
- Tulos: Raportti priorisoinnilla, hardening-roadmapilla ja viitteillä teidän hätäsuunnitelmiinne
Entra ID
Joka hallitsee tenanttinne, hallitsee identiteettejä, dataa ja laitteita. Tarkistamme, kuinka hyvin tenantinne on valmistautunut hyökkäyksiä vastaan ja missä konfiguraatio jää omien vaatimustenne alapuolelle.
Mitä tarkistamme
- Hybrid Identity ja konfiguraatio tenant-tasolla
- Identity Lifecycle
- Identity Security, mukaan lukien Conditional Access ja sen poikkeukset
- Zero Trustin toteutus
- Privileged Identity and Access Management: pysyvät roolit suhteessa eligible-pohjaisiin rooleihin
- Sovellusintegraatiot ja Workload Identities, mukaan lukien Consent ja API-oikeudet
- Operational Excellence ja Security Operations
- Kesto: Kaksi haastattelua, kumpikin noin kaksi tuntia, manuaalinen ja työkaluavusteinen analyysi, tulospalaveri
- Tulos: Raportti priorisoinnilla, hardening-roadmapilla ja viitteillä teidän hätäsuunnitelmiinne
Azure
Azure-ympäristö kasvaa nopeammin kuin sen governance. Tarkistamme Landing Zonenne aukot tietoturvassa, governancessa ja ylläpidossa ja näytämme, mistä hyökkääjä pääsisi workloadista Control Planeen asti.
Mitä tarkistamme
- Azure Billing ja Entra ID -tenant
- Identity and Access Management, mukaan lukien oikeuksien myöntäminen Management Groupsien ja Service Principalien kautta
- Verkkotopologia ja toimipisteiden liitännät
- Security
- Management
- Resurssien organisointi
- Plattform-automaatio ja DevOps
- Governance
- Kesto: Haastattelu arkkitehtuurista, ylläpidosta ja strategiasta, työkaluavusteinen analyysi, tulospalaveri
- Tulos: Raportti priorisoinnilla ja hardening-roadmapilla yleisesti hyväksyttyjen best practiceiden mukaisesti
Tiering AD:lle ja Entra ID:lle
Monella organisaatiolla on tiering-malli paperilla ja tier-rikkomuksia käytännössä. AD:n ja Entra ID:n Preventive Servicet sivuavat tieringiä yhtenä osiona muiden joukossa, mutta tämä service syventyy siihen perusteellisesti, Active Directoryn ja Entra ID:n osalta yhdessä läpikäynnissä: kuinka kaukana hallintamallisi on Enterprise Access Modelista, kenellä tänään tosiasiassa on Tier-0-oikeudet ja missä kohtaa erottelu murtuu.
Mitä tarkistamme
- Active Directory: mikä hakemistossa itsessään on Tier 0, ACL-oikeuksien ja keskeisten palvelujen kuten AD CS:n kautta
- Active Directory: epäsuorat Tier-0-polut virtualisoinnin, monitoroinnin tai järjestelmänhallinnan kautta, selvitetään yhdessä kanssanne
- Entra ID: miten privilegioidut roolit myönnetään Entra RBAC:ssa ja miten ne on kohdistettu tiereihin
- Kaikkia koskeva: hallintamallisi kypsyystaso ja Active Directoryn integrointi Red Tenant -arkkitehtuuriin
- Kesto: Workshop Enterprise Access Modelista, jonka jälkeen työkaluavusteinen kypsyystaso- ja tiering-arviointi
- Tulos: Kypsyystaso-review, tier-rajarikkomukset analyysin tuloksena ja ehdotukset seuraaviksi askeleiksi
PAWlyzer näyttää 60 minuutissa, kuinka alttiina Tier-0-adminit ovat
Se löytää Entra-tenantistanne Control Plane -roolien tilit, analysoi niiden etuoikeutetut aktiviteetit ja laitteet ja tiivistää kaiken Exposure Scoreksi. Ajamme checkin yhdessä teidän kanssanne, se on ilmainen, ja löydökset jäävät teille.
PAWlyzeriin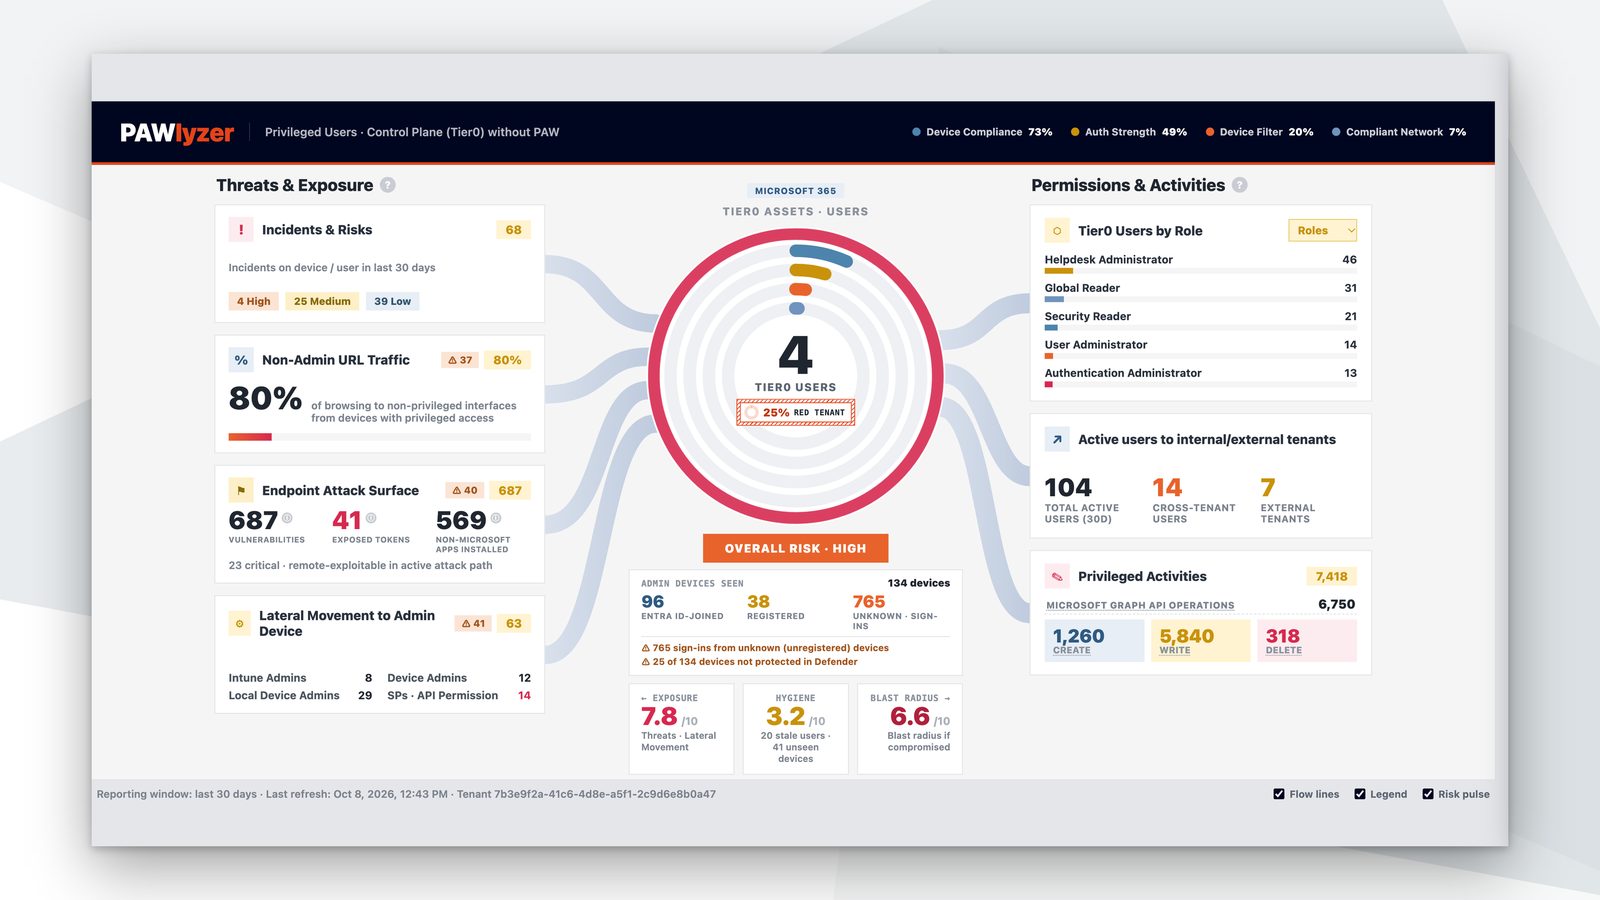
Näin Preventive Service etenee
- Ympäristön ymmärtäminenYmpäristön ymmärtäminenAloitamme haastattelemalla ympäristönne kanssa työskentelevät ihmiset: käymme läpi arkkitehtuurin, työkalut, ylläpitoprosessit, varmuuskopiointistrategian ja valitut konfiguraatiot. Entra ID:n osalta tämä tapahtuu yleensä kahdessa noin kahden tunnin palaverissa, tieringin osalta Enterprise Access Model -workshopina. Monella työkalun myöhemmin raportoimalla löydöksellä on taustansa, ja haluamme tietää sen ennen kuin teemme johtopäätöksiä.
- Löydösten kerääminenLöydösten kerääminenSen jälkeen analysoimme ympäristönne työkaluavusteisesti ja kartoitamme haavoittuvuudet, väärinkonfiguraatiot ja optimointimahdollisuudet automatisoidusti. Active Directoryn osalta työkalu ajetaan paikallisesti, ilman Multi-Tenant-appia ja ilman pilvilupia; Entra ID:lle ja Azurelle riittävät lukuoikeudet. Jokainen löydös suhteutetaan siihen, mitä tiedämme samasta mallista projekteista, ylläpidosta ja Incident Responsesta.
- Raportin luovutusRaportin luovutusLopuksi esittelemme tulokset yhteisessä palaverissa. Saatte raportin, joka kartoittaa nykytilanne, priorisoi löydökset ja antaa toimenpidesuositukset best practiceiden mukaisesti, sekä hardening-roadmapin ja viitteitä hätäsuunnitelmiinne. Suositusten toteutus jää teille tai toteutetaan erillisenä projektina kanssamme.
Mitä tulee ennen ja jälkeen
Mitä meiltä kysytään ennen ensimmäistä serviceä
Ennakkokeskusteluissa esiin nousevat kysymykset vastattuina samalla tavalla kuin siellä.
Täytyykö kaikki neljä Preventive Serviceä tilata?
Ei. Jokainen service on itsenäinen kokonaisuus, jolla on oma haastattelunsa, oma analyysinsä ja oma raporttinsa. Useimmat asiakkaat aloittavat sieltä, missä heidän identiteettinsä asuvat eli Active Directorysta tai puhtaissa pilviympäristöissä Entra ID:stä, ja päättävät ensimmäisen raportin jälkeen, seuraako vuoroon Azure vai tiering.
Eikö AD:n ja Entra ID:n Preventive Services jo kata tieringiä?
Osittain. Molemmat katsovat hallintamallianne yhtenä osiona muiden joukossa. Preventive Service Tiering menee syvemmälle: Enterprise Access Model -workshopilla, analysoimalla privilegioidut pääsyt Active Directoryssa ja Entra ID:ssä yhdessä sekä arvioimalla kypsyystason. Joka haluaa ottaa tieringin vakavasti käyttöön, tarvitsee tämän syvyyden.
Mitä tooling tarvitsee toimiakseen?
Lukuoikeudet, ja ainoastaan ne. Active Directoryn osalta analyysityökalu ajetaan paikallisesti, ilman Multi-Tenant-appia ja ilman pilvilupien myöntämistä. Entra ID:tä varten luodaan henkilökohtainen Cloud-only-admintili, jolla on Global Reader -rooli ja lukuoikeudet Azure Subscriptioneihin, sekä Single-Tenant-App-rekisteröinti, jolla on lukuoikeudet Graph API:in; jos Microsoft Defender RBAC on aktiivinen, sinne lisätään vastaava lukuoikeus. Tarkka lista toimitetaan ennen palaveria.
Poistuuko data ympäristöstämme?
Vain se, jonka annatte meille. Analyysi ajetaan teillä, ja raporttia varten työskentelemme niiden vientitiedostojen kanssa, jotka vapautatte analysointia varten. Sovimme etukäteen, mitä niissä saa olla.
Kuinka kauan Preventive Service kestää?
Se riippuu ennen kaikkea ympäristönne tuntevan henkilöstön aikatauluista. Preventive Service Entra ID:ssä kannattaa varautua kahteen noin kahden tunnin haastatteluun ja yhdestä kahteen tunnin tulosp palaveriin, analyysin välissä hoidamme me. Active Directory ja Azure noudattavat vastaavaa rakennetta, tiering alkaa workshopilla.
Mitä Preventive Service maksaa?
Jokaisella servicellä on kiinteä hinta riippumatta ympäristön koosta tai siitä, kuinka paljon raportti lopulta tuo esiin. Hinnan kerromme ennakkokeskustelussa. Suositusten toteutus ei sisälly hintaan, ja jos haluatte toteuttaa sen kanssamme, se sovitaan erillisenä projektina.
Onko Preventive Service penetraatiotesti?
Ei. Pentest osoittaa, pääseekö hyökkääjä sisään. Preventive Service näyttää, miten konfiguraationne kestää kompromissin ja mitä kannattaa kovettaa ensin. Ne täydentävät toisiaan: joka suunnittelee molempia, aloittaa Preventive Servicellä, koska se tuottaa listan, jonka pentest myöhemmin testaa.
Mitä eroa on Preventive Service Tieringillä ja PAWlyzerilla?
Syvyys. PAWlyzer näyttää 60 minuutissa, kuinka alttiita Entra-tenantinne Tier-0-adminit ovat, kun he työskentelevät ilman Privileged Access Workstationia. Preventive Service Tiering käy workshopin, työkaluavusteisen analyysin ja haastattelujen avulla läpi koko hallintamallin, sekä Active Directoryssa että Entra ID:ssä, ja arvioi sen kypsyystason suhteessa Enterprise Access Modeliin.
Mitä eroa on Preventive Serviceillä ja Managed CSOCilla?
Ne täydentävät toisiaan. CSOC tunnistaa hyökkäykset ja reagoi niihin ympäri vuorokauden. Preventive Services huolehtii siitä, että hyökkäyksiä tulee vähemmän läpi ja että toimintakyky säilyy kriisitilanteessa. Asiakkaillamme molemmat yhdessä on normaali tilanne, mutta kumpikin toimii myös erikseen.