

Die erste Frage ist die unbequemste
Jedes Red-Tenant-Projekt beginnt mit einer Frage, die harmloser klingt, als sie ist: Wer ist bei euch eigentlich Tier 0. Aus dem Gedächtnis lautet die Antwort fast immer „die drei Global Admins“. Aus dem Tenant lautet sie anders: Application Administrators, die niemand mitgezählt hat, Konten, die in weiteren Tenants aktiv sind, ein Admin-Gerät, das Defender nie gesehen hat, und Zehntausende Anmeldungen von Geräten, die in keinem Verzeichnis stehen. Nichts davon ist Nachlässigkeit, es ist der Normalzustand einer gewachsenen Umgebung.
Was im Tenant steht, nicht im Konzept
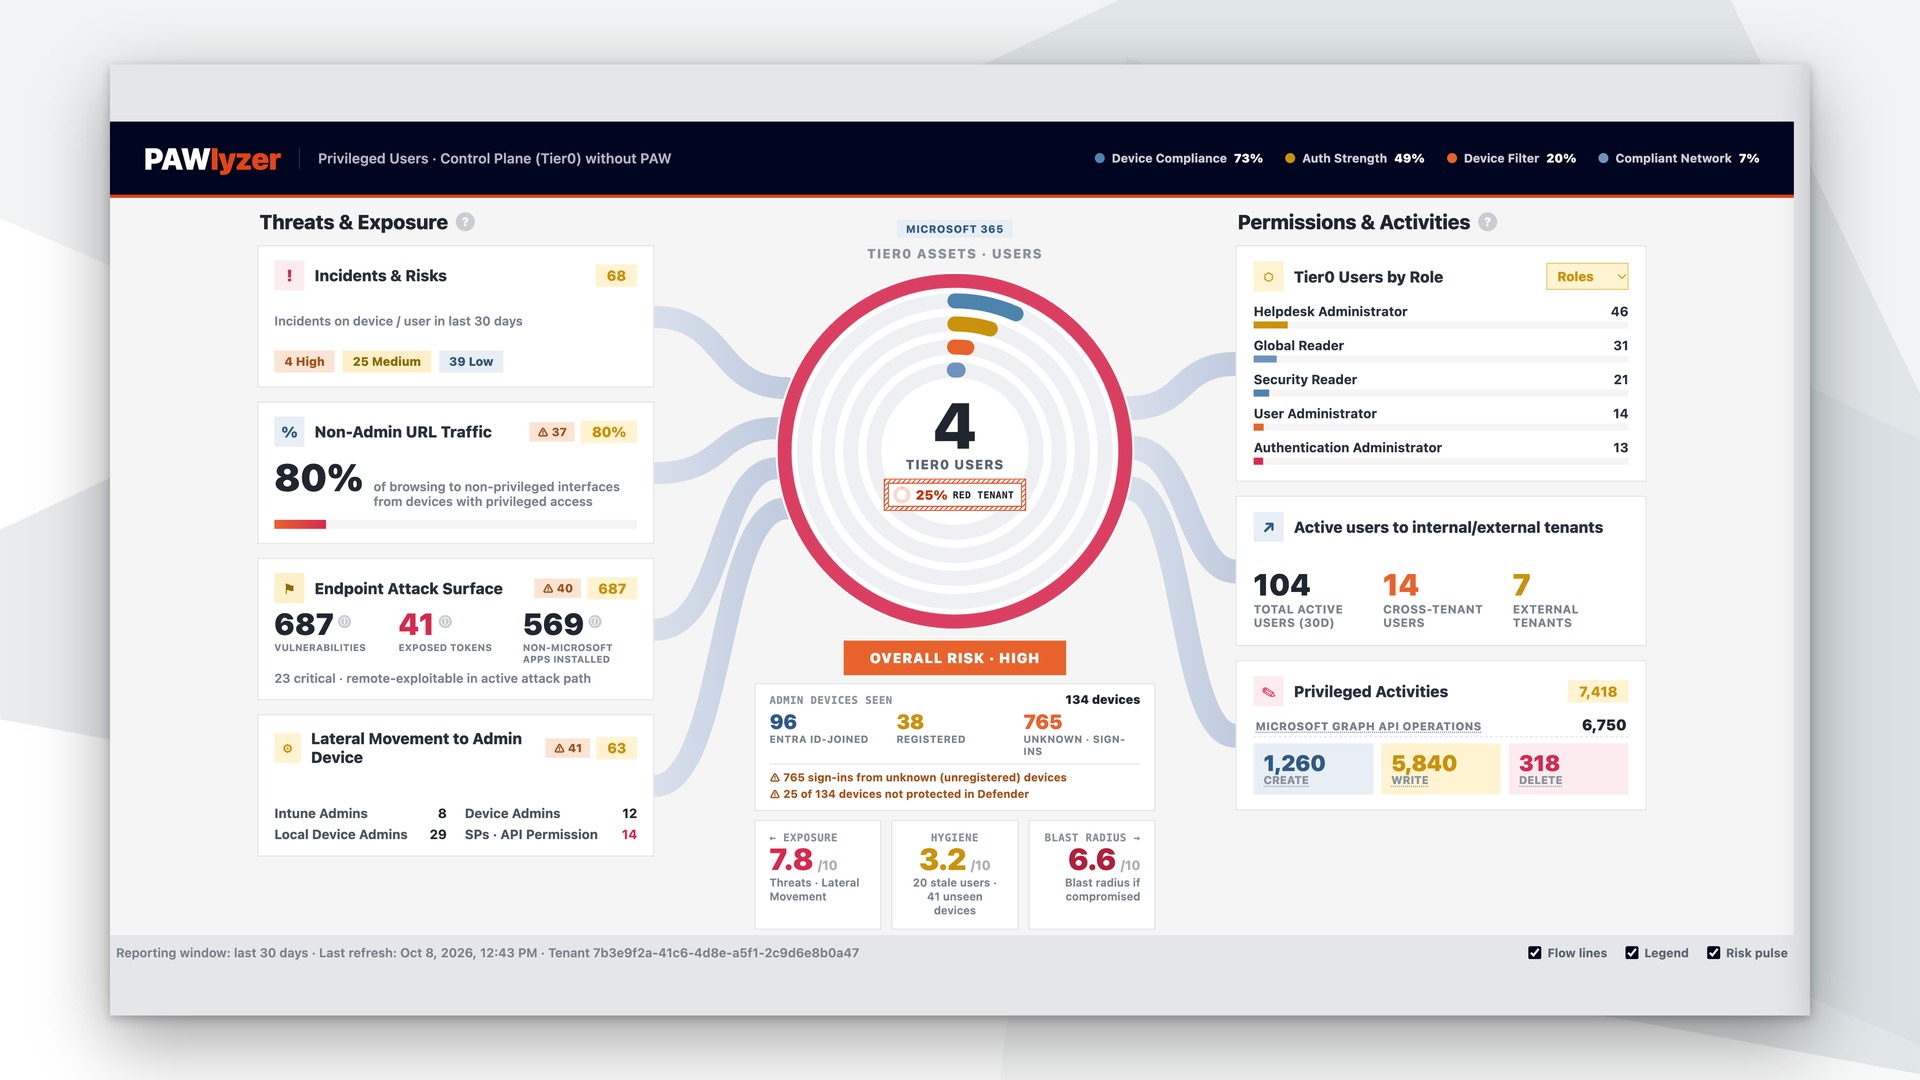
Der Report liest sich von außen nach innen. Links steht, was auf die Geräte eurer Admins einwirkt, in der Mitte, wer und wie viele Rollen auf der Control Plane zugewiesen sind, rechts, was diese Konten dürfen und womit sie ihre Tage tatsächlich verbringen. Am Ende steht ein Wert, der für Überraschungen sorgen kann.
Risiken und Exposure
- Incidents und Risiken auf Admin-Geräten der letzten 30 Tage
- Schwachstellen, exponierte Tokens und Software, die auf einer PAW nichts verloren hat
- Anteil des Browsings von Admin-Geräten zu Zielen, die kein Admin braucht
- Lateral-Movement-Pfade von Intune-Admins, lokalen Admins und Service Principals zum Admin-Gerät
Privilegierte Benutzer mit Tier-0-Rollen
- Konten mit Control Plane Rollen in Microsoft Entra ID, nach Rolle gezählt
- Admin-Geräte, die Entra kennt, nur registriert hat oder noch nie gesehen hat, und ob Defender sie schützt
- Drei Werte für das Management: Exposure, Hygiene und Blast Radius
- Ein Exposure Score, der den Weg nach oben übersteht
Rechte und Aktivitäten
- Tier-0-Konten je Rolle, vom Global Administrator bis zum Cloud Application Administrator
- Konten, die in weiteren internen und externen Tenants aktiv sind
- Privilegierte Operationen über Microsoft Graph: anlegen, schreiben, löschen
- Der Blast Radius: wie weit ein Angreifer mit einem dieser Konten käme
So läuft der Check ab
- Der Lauf findet gemeinsam stattDer Lauf findet gemeinsam stattEiner unserer Security Architects führt das PAWlyzer-Modul mit euch in eurem Tenant aus, per Teams, unter einem Konto, das ihr stellt. Es gibt keine Multi-Tenant-App, keine fremde Anwendung, der ihr Rechte einräumen müsst, und nichts, was nach dem Lauf weiterläuft.
- Wir lesen den Report mit euchWir lesen den Report mit euchIm selben Termin gehen wir das Dashboard gemeinsam durch: welche Konten auf der Control Plane stehen, von welchen Geräten aus sie arbeiten, wo die Angriffsfläche am größten ist und was ein kompromittiertes Konto anrichten könnte.
- Ihr entscheidet, was daraus wirdIhr entscheidet, was daraus wirdDer Report gehört euch, auch wenn ihr danach nie wieder von uns hören wollt. Wer weitermachen möchte, findet weiter unten die Stufen, die darauf aufbauen. Wer nicht, hat immerhin zum ersten Mal eine Antwort auf die erste Frage.
Was aus dem Befund werden kann

Was uns vor dem ersten Lauf gefragt wird
Die Fragen aus den ersten Gesprächen und die Antworten, die wir dort gegeben haben.
Was braucht der PAWlyzer, um zu laufen?
Ein PowerShell-Modul, das einer unserer Security Architects gemeinsam mit euch ausführt, und ein Konto aus eurem Tenant mit Leserechten auf die Daten, die der Report auswertet: Rollen, Geräte, Anmeldungen und Incidents. Die genaue Liste der Berechtigungen bekommt ihr vor dem Termin.
Müssen wir einer Multi-Tenant-App Consent geben?
Nein. Der PAWlyzer ist bewusst als lokales Skript gebaut. Es gibt keine Anwendung von uns in eurem Tenant, der ihr Rechte einräumen müsst, und entsprechend auch nichts, was ihr nach dem Check wieder entfernen müsst.
Verlassen Daten unseren Tenant?
Die Datensammlung läuft in eurem Tenant, der Report entsteht im selben Termin. Was ihr uns dabei zeigt, entscheidet ihr, und was ihr nicht zeigt, haben wir nie gesehen.
Was kostet der Check?
Nichts. Der Quick Tiering Check ist unser Einstieg in das Gespräch über eure Admin-Umgebung, und er bleibt kostenlos, auch wenn das Gespräch danach endet.
Für welche Umgebungen ist der PAWlyzer gedacht?
Für Microsoft-Entra-Tenants, gern hybrid mit Active Directory. Der Report betrachtet die Control Plane von Microsoft Entra ID, also die Rollen, Geräte und Aktivitäten, mit denen euer Tenant verwaltet wird.
Was passiert nach dem Check?
Erst einmal nichts. Ihr habt einen Exposure Score und eine Einordnung, und beides bleibt bei euch. Wer ein Zielbild für einen Red Tenant will, bucht das Architektur-Briefing, wer sein Tiering-Modell prüfen lassen will, den Preventive Service für AD- und Entra-Tiering, und wer die Grenze als eigene Umgebung braucht, den Managed Red Tenant.
