Preventive Services
Varje enskild punkt var känd
Från våra incident response-uppdrag känner vi igen miljöerna där det går snett, och de liknar varandra: ett Active Directory som fortfarande accepterar NTLMv1, en tenant där Conditional Access har fler undantag än regler, en subscription vars ägarroll ärvs via en nästlad grupp, en backup från en domänkontrollant i ett lägre tier, och dagen efter inget sätt att nå det egna teamet eftersom mail och Teams har fallit med tenanten. Ingen av dessa punkter var ny för de ansvariga. De stod bara bredvid varandra i stället för i en ordning, och ingen hade sett dem tillsammans.
Det är precis vad Preventive Services gör. Vi intervjuar de personer som driver er miljö, låter vårt tooling köra mot Active Directory, Entra ID eller Azure och bedömer varje fynd efter dess effekt: vad som underlättar en kompromittering, vad som sprider den och vad som tar ifrån er handlingsförmågan i ett skarpt läge. Högst upp på er roadmap hamnar därför det som förhindrar nästa incident eller hjälper er att klara den, och det är där ni börjar.
Fyra services, ett arbetssätt
Active Directory, Entra ID och Azure är tre förvaltningsvärldar med egna rollmodeller och egna verktyg, och via Entra Connect, Hybrid Join och subscriptions hänger de tätare samman än vad deras förvaltare märker i vardagen. Därför granskar vi varje värld för sig, enligt samma arbetssätt med intervju, verktygsbaserad analys och rapport. I en fjärde service tar vi oss an tiering för Active Directory och Entra ID, något som i servicarna för AD och Entra ID bara är ett avsnitt bland många. Varje service kan bokas separat.
Active Directory
Ert katalogregister är det mest lönsamma målet för angripare i nätverket, eftersom den som tar över det tar över allt. Vi granskar hur väl det är skyddat mot kompromittering, med erfarenhet från projekt, drift och incident response.
Vad vi granskar
- Arkitektur och baskonfiguration för Active Directory
- Administrationskoncept, tiering-modell och admin-workstations enligt Enterprise Access Model
- Hardening och legacy-protokoll som NTLM, LanManager, SMBv1 samt äldre TLS-versioner och ciphers
- Eskalationsvägar och felkonfigurationer, även via ACL:er
- Public Key Infrastructure (AD CS)
- Entra Connect och AD FS som brygga mellan on-premises och molnet
- Skydd via säkerhetsverktyg: AV, EDR, IDS/IPS, SIEM
- Disaster Recovery och Business Continuity, tekniskt och organisatoriskt
- Varaktighet: Intervju, lokal analys utan molnbehörigheter, gemensamt resultatmöte
- Resultat: Rapport med prioritering, hardening-roadmap och rekommendationer till era nödplaner
Entra ID
Den som kontrollerar er tenant kontrollerar identiteter, data och enheter. Vi granskar hur väl er tenant är förberedd mot angrepp och var konfigurationen faller kort i förhållande till era egna krav.
Vad vi granskar
- Hybrid Identity och konfiguration på tenantnivå
- Identity Lifecycle
- Identity Security, inklusive Conditional Access och dess undantag
- Implementering av Zero Trust
- Privileged Identity and Access Management, det vill säga permanenta kontra eligible tilldelade roller
- App-integration och Workload Identities, inklusive consent och API-behörigheter
- Operational Excellence och Security Operations
- Varaktighet: Två intervjuer på vardera ungefär två timmar, manuell och verktygsbaserad analys, resultatmöte
- Resultat: Rapport med prioritering, hardening-roadmap och rekommendationer till era nödplaner
Azure
En Azure-miljö växer snabbare än sin governance. Vi granskar er Landing Zone efter brister i säkerhet, governance och drift och visar var en angripare skulle kunna ta sig från en workload ända upp till Control Plane.
Vad vi granskar
- Azure Billing och Entra ID-tenant
- Identity and Access Management, inklusive rättighetstilldelning via Management Groups och Service Principals
- Nätverkstopologi och anslutning av platser
- Security
- Management
- Resursorganisation
- Plattformsautomatisering och DevOps
- Governance
- Varaktighet: Intervju om arkitektur, drift och strategi, verktygsbaserad analys, resultatmöte
- Resultat: Rapport med prioritering och hardening-roadmap enligt etablerade best practices
Tiering för AD och Entra ID
Många organisationer har en tiering-modell på pappret och tier-överträdelser i driften. Preventive Services för AD och Entra ID berör tiering som ett avsnitt bland många; den här servicen går på djupet, för Active Directory och Entra ID i ett gemensamt genomgång: hur långt ert administrationsmodell avviker från Enterprise Access Model, vem som faktiskt har Tier-0-rättigheter i dag och var gränsdragningen bryts.
Vad vi granskar
- Active Directory: vad som i katalogregistret självt är Tier 0, via ACL-behörigheter och centrala tjänster som AD CS
- Active Directory: indirekta Tier-0-vägar via virtualisering, monitoring eller systemhantering, klargjorda i dialog med er
- Entra ID: hur privilegierade roller tilldelas i Entra RBAC och kopplas till respektive tier
- Övergripande: mognadsgraden hos ert administrationsmodell och hur ert Active Directory är integrerat i en Red Tenant-arkitektur
- Varaktighet: Workshop om Enterprise Access Model, följt av ett verktygsbaserat mognads- och tiering-assessment
- Resultat: Mognadsgranskning, tier-gränsöverträdelser som analysresultat och förslag på nästa steg
PAWlyzer visar hur exponerade era Tier-0-admins är på 60 minuter
Verktyget identifierar konton med roller på Control Plane i er Entra-tenant, analyserar deras privilegierade aktiviteter och enheter och sammanställer allt till ett Exposure Score. Vi genomför checken tillsammans med er, den är kostnadsfri och rapporten tillhör er.
Till PAWlyzer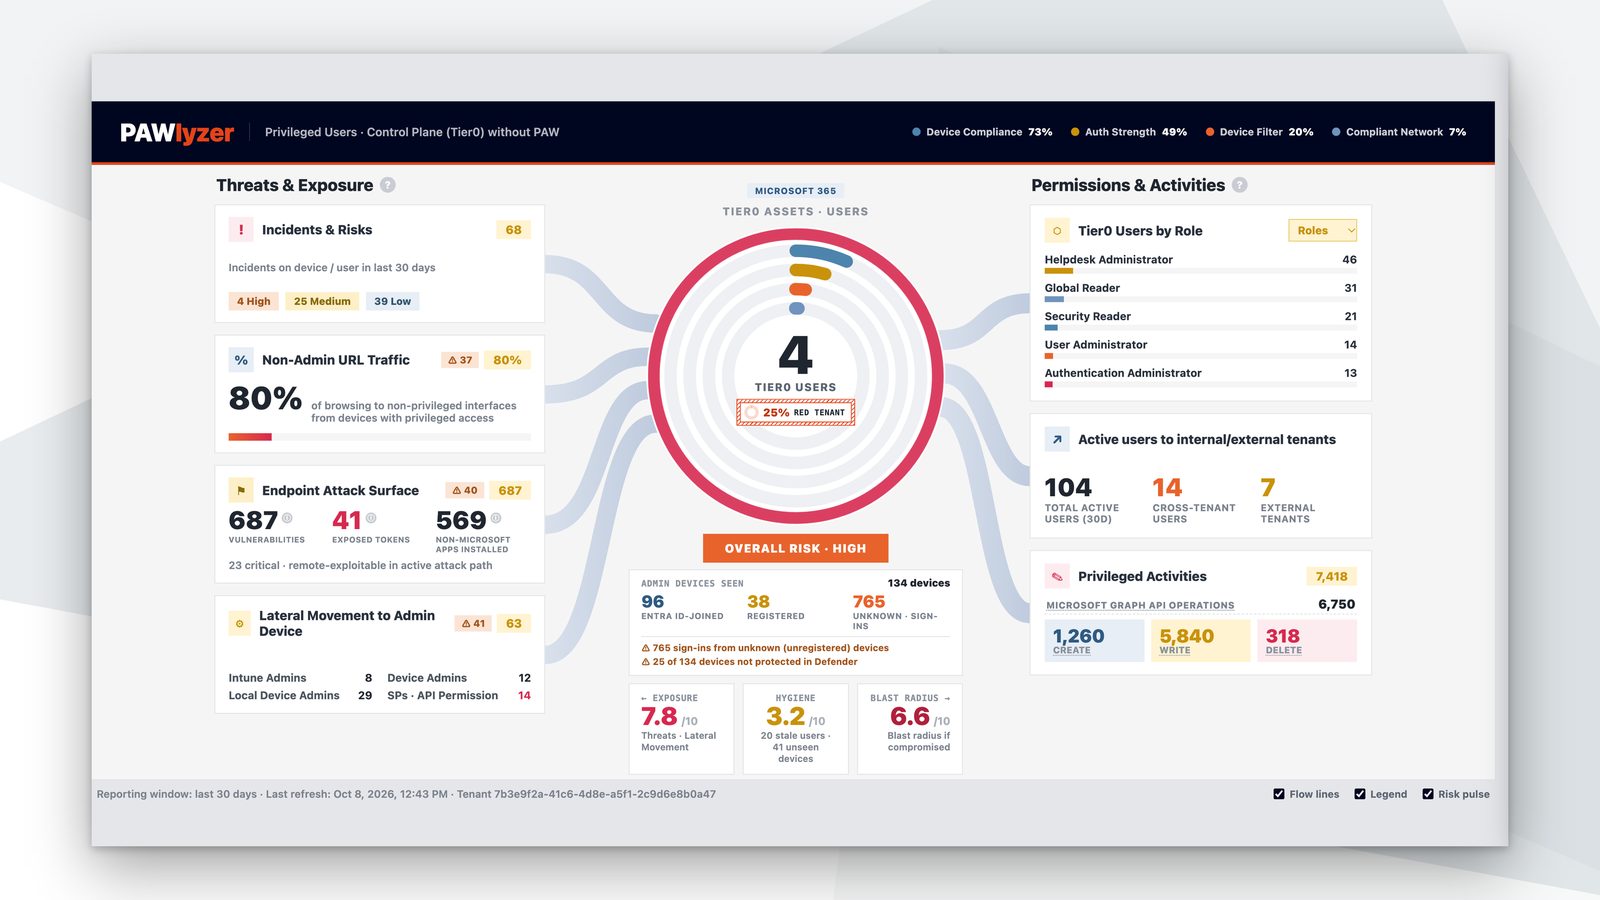
Så går en Preventive Service till
- Förstå miljönFörstå miljönVi börjar med ett intervju med de som driver er miljö, om arkitektur, verktyg, driftprocesser, backup-strategi och utvalda konfigurationer, för Entra ID vanligtvis i två möten på vardera ungefär två timmar, för tiering som en workshop om Enterprise Access Model. Mycket av det ett verktyg senare rapporterar har en historia, och den vill vi känna till innan vi bedömer.
- Samla in fyndSamla in fyndDärefter analyserar vi er miljö med verktyg och identifierar sårbarheter, felkonfigurationer och förbättringsmöjligheter automatiserat. För Active Directory körs verktyget lokalt, utan multi-tenant-app och utan molnbehörigheter; för Entra ID och Azure räcker läsrättigheter. Varje fynd väger vi mot det vi vet från projekt, drift och incident response om samma mönster.
- Överlämna rapportenÖverlämna rapportenAvslutningsvis presenterar vi resultaten för er i ett gemensamt möte. Ni får en rapport som sätter er nulägesbild i kontext, prioriterar fynden och ger handlingsrekommendationer enligt best practice, samt en hardening-roadmap och rekommendationer till era nödplaner. Genomförandet ligger hos er eller blir ett eget projekt med oss.
Vad som kommer före och efter
Frågor vi får innan den första servicen
Frågorna från förberedande samtal, besvarade på samma sätt som vi besvarar dem där.
Måste vi boka alla fyra Preventive Services?
Nej. Varje service är fristående, med egen intervju, egen analys och egen rapport. De flesta kunder börjar där deras identiteter finns hemma, alltså vid Active Directory eller i renodlade molnmiljöer vid Entra ID, och beslutar efter den första rapporten om Azure eller tiering är nästa steg.
Täcker inte Preventive Services för AD och Entra ID redan tiering?
Delvis. Båda tar en titt på ert administrationsmodell, som ett avsnitt bland många. Preventive Service Tiering går på djupet: med en workshop om Enterprise Access Model, en samlad analys av privilegierade åtkomster i Active Directory och Entra ID och en bedömning av mognadsgraden. Den som vill införa tiering på allvar behöver det djupet.
Vad behöver tooling för att köra?
Enbart läsrättigheter. För Active Directory körs analysverktyget lokalt, utan multi-tenant-app och utan molnbehörigheter. För Entra ID skapar ni ett personligt cloud-only-adminkonto med rollen Global Reader och läsrättigheter till Azure-subscriptions, samt en single-tenant-appregistrering med läsrättigheter till Graph API; är Microsoft Defender RBAC aktivt tillkommer en läsbehörighet där. Den exakta listan får ni innan mötet.
Lämnar data vår miljö?
Bara det ni ger oss. Analysen körs hos er, och för rapporten arbetar vi med de exporter ni godkänner för utvärderingen; vi stämmer av i förväg vad de får innehålla.
Hur lång tid tar en Preventive Service?
Det beror framför allt på tillgängligheten hos de personer som känner er miljö. För Preventive Service Entra ID räknar ni med två intervjuer på vardera ungefär två timmar och ett resultatmöte på en till två timmar; analysen däremellan sköter vi. Active Directory och Azure följer ett liknande upplägg, och tiering inleds med en workshop.
Vad kostar en Preventive Service?
Varje service har ett fast pris, oberoende av miljöns storlek och hur mycket rapporten till slut innehåller; siffran uppger vi i förberedande samtal. Genomförandet av rekommendationerna ingår inte, och den som vill ta itu med det tillsammans med oss får det gärna som ett eget projekt.
Är en Preventive Service ett penetrationstest?
Nej. Ett pentest visar om en angripare tar sig in; en Preventive Service visar hur er konfiguration är ställd mot en kompromittering och vad ni bör härda först. De kompletterar varandra, och den som planerar båda börjar med Preventive Service, eftersom den levererar listan som ett pentest sedan sätter på prov.
Vad skiljer Preventive Service Tiering från PAWlyzer?
Djupet. PAWlyzer visar på 60 minuter hur exponerade Tier-0-admins i er Entra-tenant är när de arbetar utan Privileged Access Workstation. Preventive Service Tiering tar med workshop, verktygsbaserad analys och intervjuer ett helhetsgrepp om hela administrationsmodellen, i Active Directory och i Entra ID, och bedömer dess mognadsnivå mot Enterprise Access Model.
Vad skiljer Preventive Services från Managed CSOC?
De kompletterar varandra. CSOC identifierar angrepp och hanterar dem, dygnet runt. Preventive Services ser till att färre angrepp når fram och att ni behåller handlingsförmågan i ett skarpt läge. För våra kunder är kombinationen det normala, men vardera del fungerar lika väl på egen hand.