

Managed Red Tenant
Where Architecture Draws the Line
Zo begint het bijna altijd
Dinsdagmiddag, 16:40 uur. In het linkertabblad staat het admin center open, de rol Global Admin is sinds twaalf minuten actief omdat een Conditional Access-policy haperde. In het rechtertabblad komt een factuur binnen van een leverancier wiens naam de admin kent. Hij klikt, de pdf blijkt een programma, en de aanvaller zit nu op hetzelfde apparaat als de machtigste rol in het bedrijf. Daarvoor had hij geen kwetsbaarheid nodig en geen bijzonder talent, alleen een apparaat dat twee werelden tegelijk bedient.
Wij kennen dit tafereel uit vrijwel elke incidentresponse-inzet, in het mkb net zo goed als in het concern, en het heeft ons één ding geleerd: nog een alert helpt niet als de aanvaller al naast de admin zit. Wat wel helpt, is een grens die aan de detectie voorafgaat en die een klik niet kan doorbreken.
heeft een aanvaller gemiddeld nodig van de eerste toegang tot het volgende systeem. Het record staat op 27 seconden.
van de aanvallen komt zonder malware tot stand. De aanvaller meldt zich aan als een collega, met geldige credentials.
van alle bevestigde datalekken eindigde in ransomware.
apparaten heeft één gekaapt adminaccount bij Stryker in drie uur gewist. Eén account, drie uur.
Managed Red Tenant in drie delen
Drie afleveringen, geen ervan twee minuten lang, waarin Jan Geisbauer en Thomas Naunheim uitleggen waarom gescheiden adminaccounts alleen niet volstaan, waarom een PAW zonder eigen tenant maar het halve werk is en hoe de Red Tenant beide samenbrengt tot een architectuur die het dagelijks werk doorstaat.
697 gedocumenteerde wegen naar binnen. De aanvaller heeft er één nodig.
MITRE ATT&CK somt 222 technieken en 475 subtechnieken op waarmee aanvallers hun rechten uitbreiden en zich een weg door een omgeving banen. Dat klinkt als veel variatie, maar het is routine: eerst de klik, dan een voet tussen de deur, dan meer rechten, dan het volgende systeem. De Managed Red Tenant knipt deze keten door op de ene plek waar ze gevaarlijk wordt, op de grens naar de Tier 0-admin.
Kill chain-fasen volgens MITRE ATT&CK Enterprise. Weergave glueckkanja.
Wat jullie eraan hebben
Een Red Tenant is niet nog een product dat jullie team moet beheren. Het is een beslissing over architectuur, en die verandert vier dingen tegelijk.

Eén signaal,
geen ruis
Elke legitieme admintoegang komt uit de Red Tenant. Al het andere is per definitie een aanval, en jullie SOC weet dat op datzelfde moment. Niemand sorteert nog false positives, en niemand hoeft om drie uur 's nachts te raden of de Global Admin nu echt een collega is.

Een muur, geen verkeersdrempel
Valt een laptop in de kantoorwereld om, dan blijft de aanvaller daar. De PAW op het bureau ernaast ligt voor hem in een andere tenant, en daar leidt geen weg naartoe. De sprong naar de adminlaag is daarmee geen kwestie van tijd meer, maar een kwestie van architectuur.

Bewijs, geen screenshot
Elke wijziging ligt geversioneerd, beoordeeld en door jullie goedgekeurd in de repository. Vragen NIS2, ISO 27001 of de accountant om bewijs, dan openen jullie de repository in plaats van screenshots te verzamelen. Compliance ontstaat hier terloops, als bijproduct van net werk.

Admins die er graag mee werken
Security die in het dagelijks werk irriteert, wordt omzeild, en wel door de slimste mensen in huis. Daarom krijgen jullie admins gereedschap dat sneller is dan elke omweg. Uiteindelijk is de veilige variant de makkelijke, en dat is de enige reden waarom ze standhoudt.
Halve scheiding is geen scheiding.
Op een gecompromitteerde adminwerkplek bestaan vijf gangbare antwoorden, en elk daarvan lost een stuk van het probleem op. Geen ervan isoleert het beheer echt, want alle vijf draaien binnen de risicozone die ze zouden moeten beschermen.
Zo ziet de grens eruit
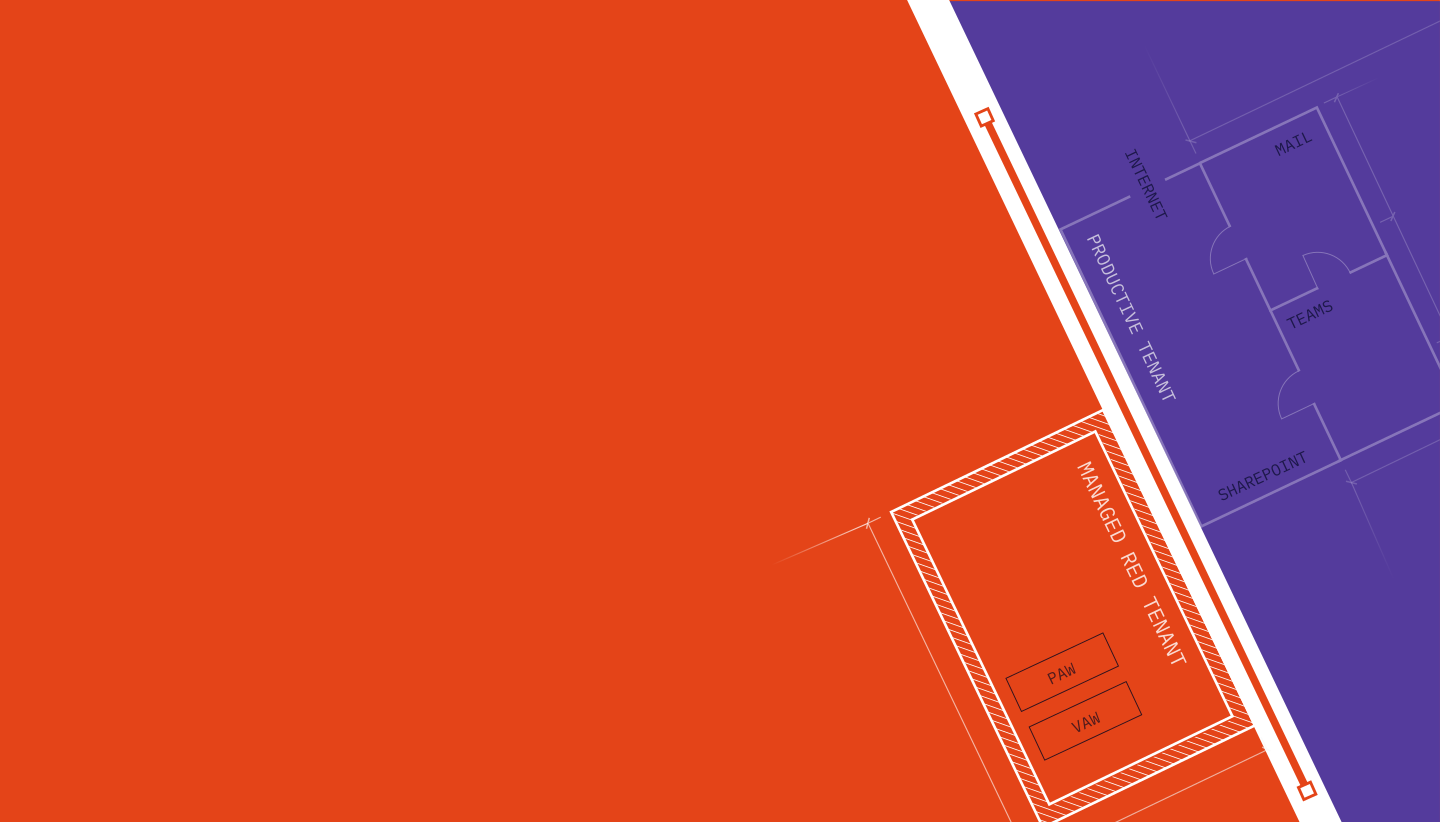
De Managed Red Tenant is een eigen Microsoft Entra-tenant, greenfield opgezet, zonder afhankelijkheid van jullie productietenant en zonder afhankelijkheid van de onze. Daarin wonen alleen de privileged identities, hun apparaten en de resources die de toegang bemiddelen. Jullie rechten blijven bij jullie en worden toegekend via cross-tenant-policies, Entitlement Management en Privileged Identity Management, altijd just-in-time en nooit op voorraad.
Een rode identiteit meldt zich alleen met FIDO2 aan en alleen vanaf een apparaat dat de Red Tenant beheert, want Conditional Access in jullie tenant laat niets anders door. Het pad naar on-premises systemen neemt Global Secure Access over, zonder ook maar één publiek endpoint, en klopt er iets niet, dan trekt Continuous Access Evaluation de toegang binnen seconden in, niet pas bij de volgende login.
Tenantgrens
- 1Rode identiteit, alleen FIDO2
- 2Apparaat uit de Red Tenant
- 3Conditional Access controleert beide
- 4PIM activeert de rol just-in-time
- 5Toegang tot jullie tenant, gelogd
Cross-tenant-relatie eenmalig bij de onboarding. Weergave glueckkanja.
Twee apparaatklassen, zodat de scheiding het in het dagelijks werk houdt
Niet het IP-adres bepaalt de tier, maar het toetsenbord waar iemand achter zit. Daarom krijgt elke laag het apparaat dat erbij past, en geen dat meer kan dan nodig is.
PAW: dedicated hardware voor Tier 0
Voor Global Admins en iedereen die aan de control plane komt: één apparaat, één persoon, één taak. Wat op deze machine niets te zoeken heeft, komt er niet eens op, want Application Control laat dat niet toe.
- Application Control, geen lokale admin
- TPM, Secure Boot, Defender-monitoring
- Alleen FIDO2, web alleen naar adminendpoints
VAW: virtuele workstation voor Tier 1
Voor het brede beheer van Azure, Microsoft 365 en on-premises: een virtuele workstation, bereikbaar vanaf het kantoorapparaat, maar er nooit onderdeel van. Ze schaalt naar honderden admins zonder dat iemand hardware bestelt.
- Azure Virtual Desktop in de Red Tenant
- Entra Private Access, geen publiek endpoint
- Identiteitswissel, compliant device, FIDO2
Jullie weg naar de Red Tenant
- ParametriseringsworkshopParametriseringsworkshopWij gaan met jullie om tafel en leggen rollen, tiering, persona's en processen vast. Daarbij wordt duidelijk welke van jullie admins een PAW nodig hebben en voor wie een VAW volstaat, en meestal zijn dat minder PAW's dan iedereen had verwacht.
- Opbouw als codeOpbouw als codeJullie Red Tenant ontstaat uit onze blueprint, volledig als code: Entra ID, Intune, Conditional Access, apparaatprofielen en de cross-tenant-relatie met jullie productietenant, alles geversioneerd, alles traceerbaar.
- Handover en beheerHandover en beheerJullie eerste Tier 0-admins verhuizen, de rest volgt in golven. Vanaf dan beheren wij de omgeving rond de klok tegen een vaste maandprijs, en hebben jullie één zorg minder.
Managed as code, met jullie vetorecht
De Red Tenant wordt nooit in een portal aangeraakt. Elke wijziging, of het nu om een nieuwe policy, een nieuw apparaat of een nieuwe Microsoft-feature gaat, doorloopt dezelfde vijf stations, elke keer weer, en ze wordt pas van kracht als jullie haar hebben goedgekeurd.
- 1Wijziging als codeConfiguratie, policies en apparaatprofielen liggen geversioneerd in de repository. Elke wijziging begint daar als pull request, nergens anders.
- 2VierogenreviewEen tweede persoon bij ons beoordeelt de wijziging inhoudelijk voordat ze ergens draait.
- 3Test in stagingDe wijziging draait eerst in onze stagingomgeving, nog voordat ze jullie wordt voorgelegd.
- 4Customer approvalJullie approver keurt goed of wijst af. Zonder die goedkeuring gebeurt er niets, ook niet bij ons.
- 5DeploymentDe pipeline rolt de wijziging uit naar jullie Red Tenant, gelogd, traceerbaar, op elk moment herhaalbaar.
Bij elke wijziging weer van voren af aan, ook bij onze eigen.
Daarmee is ook de vraag beantwoord die elke inkoper zou moeten stellen, namelijk wat er gebeurt als de dienstverlener zelf gecompromitteerd raakt. Het antwoord is: niets. Zonder jullie goedkeuring wordt geen enkele wijziging van kracht, en wij beheren jullie omgeving vanuit onze eigen Red Tenant, volgens dezelfde regels die voor die van jullie gelden.
Wat jullie meebrengen, wat wij overnemen
Een Red Tenant is niets wat jullie op vrijdag bestellen en op maandag gebruiken. Het is een project met een duidelijk einde en daarna een beheer dat jullie niet zelf hoeven te dragen. Zodat niemand voor verrassingen komt te staan, hier de eerlijke verdeling.
Jullie brengen mee
- Een productietenant die jullie willen beschermen, gerust meerdere, gerust hybride met Active Directory
- De PAW-hardware voor jullie Tier 0-rollen, en wij zeggen jullie vooraf precies welke apparaten in aanmerking komen
- Twee tot drie mensen aan jullie kant die goedkeuringen geven en accounts aanvragen
- De wil om beheer en dagelijks werk echt te scheiden, ook als dat de eerste weken onwennig is
Wij nemen over
- De opbouw van de Red Tenant uit onze blueprint, volledig als code
- Hardening, apparaatprovisioning en de volledige levenscyclus van de privileged identities
- Het beheer rond de klok, aangesloten op ons CSOC
- Elke vernieuwing die Microsoft levert, via dezelfde pipeline en met dezelfde goedkeuring
Omdat de hele Red Tenant als code bestaat, verloopt het deployment in zeer korte tijd, en werken jullie eerste Tier 0-admins in de Red Tenant lang voordat de rest volgt. Het beheer loopt tegen een vaste maandprijs, zonder verrassingen op de factuur.
Aanval op de control plane
Ongeveer 20 pagina's, drie echte incidenten stap voor stap uit elkaar gehaald, en een helder antwoord op de vraag hoe een geïsoleerde, als code beheerde beheeromgeving er in de praktijk uitziet. Geschreven voor CISO's en IT-leiding en voor iedereen die het onderwerp intern naar boven moet brengen en daarvoor argumenten nodig heeft die een raad van bestuur doorstaan.
- Storm-0501, Storm-2949 en Stryker: drie aanvalsketens, drie lessen
- Waarom MFA, EDR en SOC de management plane niet beschermen
- Van Red Forest naar Red Tenant: zeven kenmerken van de doelarchitectuur
- Koppeling aan NIS2 artikel 21, ISO 27001 bijlage A en DORA
Wie de Red Tenant beheert
Wij beheren Red Tenants voor DAX-concerns en exploitanten van kritieke infrastructuur, en wij beheren die omgevingen vanuit onze eigen Red Tenant. De standaard die wij voor jullie draaien, geldt dus eerst voor onszelf.
Als BSI-gekwalificeerde APT-Response-dienstverlener staan wij regelmatig aan de andere kant, wanneer het bij een bedrijf al brandt. Wat wij daar zien, vloeit direct terug in de architectuur, en dat is de reden waarom de Red Tenant eruitziet zoals hij eruitziet.
Managed Dark Tenant
De Red Tenant zorgt ervoor dat een gecompromitteerde client nooit een gecompromitteerd domein wordt. De Managed Dark Tenant beantwoordt de tweede vraag, namelijk hoe jullie handelingsbekwaam blijven als het toch gebeurt: een voorbereide Microsoft-omgeving die in normaal bedrijf sluimert, die door één telefoontje naar onze 24/7-hotline wordt gewekt en waarin jullie crisisteam binnen enkele uren over veilige communicatie, werkplekken en een recovery-pipeline voor Active Directory beschikt. Het een is de muur, het ander het vangnet.
Naar de Managed Dark TenantDrie manieren om te beginnen. Geen daarvan verplicht jullie tot iets.
Vragen die we in het eerste gesprek horen
Kort en eerlijk beantwoord, en ontbreekt jullie vraag, stel hem dan hieronder in het formulier.
Wat is een Red Tenant, en waarom voer je het beheer niet binnen de productietenant uit?
Een Red Tenant is een eigen Microsoft Entra-tenant die uitsluitend bestaat voor privileged identities en hun apparaten, en de productietenant wordt van daaruit beheerd, nooit vanuit zichzelf.
De reden daarvoor is eenvoudig: wie een tenant compromitteert, beheerst automatisch ook de accounts waarmee je hem zou repareren. Liggen die accounts in een andere tenant, dan is de weg van de gecompromitteerde gebruiker naar volledige controle afgesneden. De naam leunt op het Red Forest, Microsofts eerdere model van een apart adminforest voor Active Directory.
Wat is het Microsoft Enterprise Access Model, en wat hoort er in Tier 0, Tier 1 en Tier 2?
Het Enterprise Access Model verdeelt jullie omgeving in lagen: de control plane (Tier 0) bevat alles wat identiteiten en rechten beheert, de management plane (Tier 1) omvat servers, applicaties en workloads, en de user access plane (Tier 2) bestaat uit endpoints en gebruikers.
De regel daarachter luidt dat een hogere laag nooit vanaf een lagere bestuurbaar mag zijn. In Entra ID horen bij Tier 0 daarom rollen als Global Administrator, Privileged Role Administrator, Conditional Access Administrator en Intune Administrator, plus Entra Connect en alles wat deze systemen patcht, back-upt of monitort.
Hoe zet je een tieringconcept in de praktijk om, en waar begin je?
Het beste met een eerlijke inventarisatie van de control plane, dus met de vraag welke accounts, groepen, serviceaccounts en applicaties vandaag identiteiten of rechten kunnen wijzigen. In de meeste omgevingen zijn dat er duidelijk meer dan je vooraf had gedacht.
Daarna scheiden jullie de accounts per laag, vervangen jullie permanente toewijzingen door PIM en beperken jullie het aanmelden tot dedicated apparaten. Onze gratis tiering-check laat jullie grafisch zien waar tiergrenzen vandaag worden overschreden, en is daarmee de snelste instap die wij kennen.
Waarom volstaan PIM en Conditional Access alleen niet voor privileged access?
Beide controleren de identiteit en de omstandigheden van het aanmelden, maar geen van beide controleert het apparaat waar het toetsenbord aan hangt.
Een geslaagde, sterke authenticatie eindigt in een token op het endpoint, en is dat apparaat gecompromitteerd, dan wordt het token gestolen of de sessie overgenomen, hoewel PIM en Conditional Access hun werk tot dat moment correct hebben gedaan. De Red Tenant gebruikt beide en stelt daarbovenop als voorwaarde dat het apparaat zelf uit de geïsoleerde omgeving komt.
Wat is een Privileged Access Workstation, en wanneer heeft ze dedicated hardware nodig?
Een Privileged Access Workstation (PAW) is een geharde werkplek die uitsluitend voor beheertaken wordt gebruikt, dus zonder mail en zonder algemeen browsen, met Application Control, zonder lokale admin en met een trust anchor via TPM en Secure Boot.
Dedicated hardware heeft ze nodig voor alle rollen met toegang tot de control plane, want daar geldt het principe van het schone toetsenbord: een credential mag nooit een apparaat raken waarvan het vertrouwensniveau lager is dan dat van het doel. Voor Tier 1 volstaat de virtuele variant.
PAW of virtuele adminworkstation: wanneer volstaat de virtuele variant?
Voor alles onder de control plane. De virtuele access workstation (VAW) draait als Azure Virtual Desktop in de Red Tenant, en jullie bereiken haar vanaf een compliant kantoorapparaat via Entra Private Access, met identiteitswissel en FIDO2.
Ze schaalt zonder hardware en dekt Azure, Microsoft 365 en on-premises af, al blijft er een restrisico, omdat de toegang via een Tier 2-apparaat loopt. Precies daarom blijft de control plane voorbehouden aan de hardware-PAW.
Heeft elke admin een aparte workstation nodig?
Nee, maar elke admin heeft een aparte identiteit en een apart toegangspad nodig, en of dat een fysieke PAW of een virtuele VAW is, bepaalt de laag waarop de persoon werkt.
In de praktijk hebben maar weinig mensen Tier 0-rechten en krijgen zij een hardware-PAW, terwijl de brede meerderheid via VAW's werkt. Precies daarom schaalt het model van 5 tot 5.000 admins.
Wat onderscheidt een Red Tenant van een PAW in de eigen tenant?
Het verschil zit in het trust anchor. Een PAW waarvan het account, de policies en het apparaatbeheer in dezelfde tenant liggen als de productiesystemen, deelt hun lot, want wie de tenant beheerst, beheerst ook de Intune-policy die de PAW hardt.
De Red Tenant verplaatst account, apparaat en beheer naar een eigen tenant die vanuit de productietenant niet bereikbaar is. De PAW blijft dezelfde bouwsteen, ze staat alleen op een ander fundament.
Wat onderscheidt de Red Tenant van Privileged Access Management?
PAM-oplossingen bewaren credentials en bemiddelen sessies, ze beveiligen dus de credential, maar niet het apparaat van waaruit hij wordt gebruikt. Is het endpoint gecompromitteerd, dan rijdt de aanvaller gewoon mee in de bemiddelde sessie, en Microsoft schrijft zelf dat PAM-oplossingen alleen het apparaatrisico niet betrouwbaar afdekken.
De Red Tenant vervangt PAM niet, maar vult het aan: PIM en bestaande kluizen blijven bruikbaar, alleen komt de toegang nu van een apparaat buiten de risicozone.
Wat gebeurt er als glueckkanja zelf gecompromitteerd raakt?
Niets wat zonder jullie goedkeuring van kracht zou worden. Elke wijziging aan de Red Tenant loopt als code door een pipeline en heeft de goedkeuring van een customer approver aan jullie kant nodig, en noodtoegangen zijn zo verdeeld dat geen van beide partijen alleen kan handelen.
Daar komt bij dat wij jullie omgeving vanuit onze eigen Red Tenant beheren, volgens dezelfde regels die ook voor die van jullie gelden. Het vetorecht blijft altijd bij de klant.
Wat eist NIS2 voor adminaccounts en privileged access?
Artikel 21 lid 2 noemt onder meer beleid voor toegangscontrole, multifactorauthenticatie en beveiliging bij verwerving, ontwikkeling en onderhoud van systemen, en artikel 20 maakt de directie verantwoordelijk voor het toezicht op de implementatie en het aantonen ervan.
In Duitsland geldt dat sinds december 2025 via de BSI-wet, in Oostenrijk vanaf 1 oktober 2026 via de NISG 2026. De BSI-IT-Grundschutz kent de scheiding van beheertaken als basiseis en het onderbrengen van het beheer in een eigen structuur als verhoogde eis. De Red Tenant is de cloudinvulling van precies dat, en de geversioneerde repository is jullie bewijs.
Is een tieringconcept te complex of te duur voor het mkb?
Te complex om zelf te beheren is het inderdaad vaak, want het dure deel is niet de techniek, maar de blijvende hardening, het onderhoud, de monitoring en de bewijsvoering, die niemand er even bij doet.
Precies dat is de reden voor de managed service: de inspanning ligt bij ons, waar automatisering en herhaling haar beheersbaar maken, en een Red Tenant voor 20 admins is dezelfde code als een voor 2.000.
Microsoft heeft het Red Forest-model teruggetrokken. Waarom dan een aparte admintenant?
Microsoft heeft ESAE teruggetrokken omdat het model alleen on-premises beheerders afdekte en in het beheer te complex was, niet omdat de scheiding niet zou werken.
Dezelfde documentatie houdt vast dat Microsoft intern nog steeds een vergelijkbare architectuur draait, beveelt PAW's aan voor alle beheertaken en noemt voor resources die bijzonder beschermd moeten worden uitdrukkelijk de isolatie over meerdere tenants. De Red Tenant is de cloudversie van dit principe, en de beheerlast waarop ESAE is gestrand, ligt bij de managed service.
Wij hebben tiering, PIM en Conditional Access. Wat verandert een Red Tenant daaraan?
Tiering regelt wie wat mag, PIM regelt wanneer, en Conditional Access regelt onder welke voorwaarden. Alle drie liggen echter in dezelfde omgeving die ze moeten beschermen, en worden beheerd door rollen die een aanvaller met Global Admin-rechten eveneens bezit.
De Red Tenant haalt het beheer uit die omgeving, jullie bestaande controls blijven behouden en krijgen een trust anchor dat van binnenuit niet meer bereikbaar is.
