Cloud Security Operations Center

信頼性の高いManaged Extended Detection and Response(MXDR)サービスです。Microsoft Securityプラットフォームと緊密に統合し、24時間365日体制でプロアクティブなハンティング、モニタリング、レスポンスを提供します。

24時間365日、高度な専門知識に基づく調査と分析

ISO 27001認証を取得したサービス

Infosecコミュニティで25年以上の経験を積んだ、業界トップクラスのエキスパート

OT/IoT、オンプレミス、各種クラウド環境をカバー

アナリストとお客様の強い関係を築く、担当者との直接のやり取り

脅威インテリジェンスのリサーチ、Detection Engineering、自動化
glueckkanja CSOCの構成要素


当社がお客様の環境とデータを守る方法

Defender for Endpoint

Defender for Cloud

Defender for Office 365

Defender for Cloud Apps

Entra ID Identity Protection

Defender for Identity

Defender for IOT

Microsoft Sentinel

Microsoft Copilot for Security
ドイツMicrosoftのコメント

当社は世界でも数少ないMXDRパートナーの一社として、MicrosoftがスポンサーとなるMXDRワークショップを提供しています。お客様の環境で、CSOCサービスの期間を限定したProof-of-Conceptを実施します。内容には次のものが含まれます。
- 接続されたすべてのアセットの24時間365日監視
- インシデントの詳細かつ専門的な分析、ハンティング、評価
- Microsoft SentinelのPlaybookとDefender製品のIR機能に基づくインシデント対応
- 脅威動向の監視と、新たな脅威に対するユースケースの開発
* 注:スポンサーによる費用負担の前提として、Microsoftが対象企業を適格と認める必要があります。
段階を追ってITセキュリティを高める
セキュリティの知見を凝縮

MFA向けSMSの終わり
企業がいまフィッシング耐性のある、できるだけパスワードレスな認証方式へ移行すべき理由。

ClickFix。ユーザー自身がエクスプロイトになるとき、そしてそれを止める方法
ClickFixはユーザーを自分自身への攻撃者に変えます。偽のCAPTCHA、コピー&ペースト、そして悪意あるコードがメモリ上で走り、ディスクには何も残りません。Microsoft Defenderがこの攻撃をどう検知するのか、検知はどこで限界に達するのか、そしてRunMRUハントと4つの防御レイヤーでその隙間をどう埋めるのかを解説します。

管理業務と日常業務を1台のPCで。Game Overです。
CIOにとってテナントが1つでは足りない理由と、2つ目がめったに検討されない理由。Managed Red Tenantは管理業務をオフィス環境からアーキテクチャとして分離し、Managed Dark Tenantは防御が破られてもなお組織が動き続けられるようにします。それが運用モデル、SOCのシグナル、そしてNISG 2026による証明義務にとって何を意味するのかを解説します。

LeaderそしてRising Star。ISGサイバーセキュリティ調査2026のglueckkanja
ISG Provider Lens®調査 Cybersecurity 2026は、glueckkanjaをNext-Gen SOC/MDR Services(Midmarket)クアドラントのLeaderに選出しました。Next-Gen SOC/MDR Servicesの全体市場では、当社はRising Starです。ISGは当社の平均を上回る成長、Microsoftセキュリティに関する深い専門性、そしてドイツ国内から提供する24時間365日のSOCを評価しています。

未知のAMOSスティーラーの解剖:アラートから免疫獲得まで数時間
これまで文書化されていなかったAMOSスティーラーの亜種が、macOSエンドポイントを侵害しました。既知のハッシュはなく、公開データベースにC2データもありません。当社のSOCは6層の難読化を解体し、すべての指標を抽出したうえで、業界がこの検体を目にするよりも前に、数時間以内ですべてのSOCのお客様へ保護を配布しました。
サイバー攻撃を防ぐ:ITの構造で企業がレジリエンスを築く方法
土曜日の朝、ドイツのどこか。多くの人にとって週末が始まったばかりのその時間に、当社のチームはあるお客様のシステムで最初の警告に気づきます。ただごとではない挙動で、すぐに警報が鳴り響きました。手早く分析すると疑いは確信に変わります。ランサムウェアです。ごく短い時間で中核のシステムが侵害されました。そこから始まるのは時間との競争です。システムを守り、重要な領域を切り離し、そのうえで復旧に取りかかります。
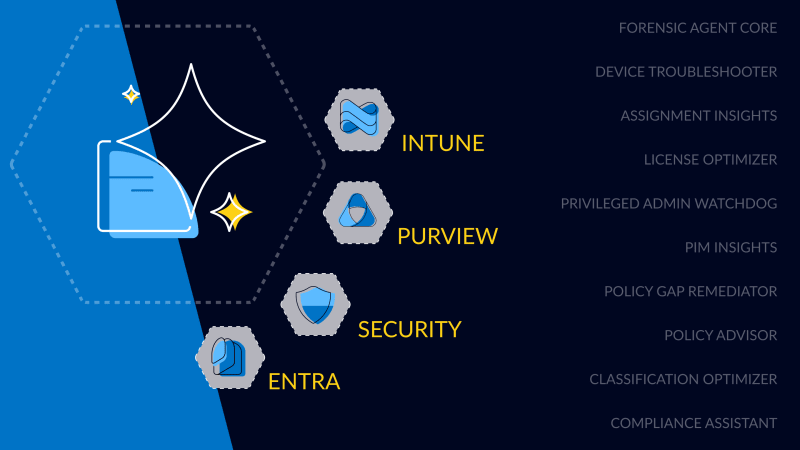
世界でも最初の一社として:glueckkanjaのSecurity Copilot Agents
glueckkanjaはMicrosoft Security Store Previewの最初のパートナーの一社であり、提供開始にあたりSecurity、Entra、Intune、Purview向けにMicrosoftネイティブなSecurity Copilot Agentsを10種類そろえました。これらのAgentはお客様と密に協力しながら開発され、当初からセキュリティの現場で実際に起きている課題に合わせて作られています。シームレスに統合され、エンタープライズでの利用に耐え、セキュリティ運用をより簡単に、より速くするために作られたものです。

Global Secure Access Unlocked
本稿では、Microsoft Global Secure Accessが当社のManaged Red Tenantでセキュリティと制御をどう高めるのかを取り上げます。Entra Internet AccessとPrivate Accessを使えば、管理者セッションを保護し、ゼロトラストを徹底し、クラウドとオンプレミスのリソースへのアクセスを整理できます。実際のユースケースとアーキテクチャの解説を通じて、M365環境を効果的に守る方法を示します。
15秒が永遠に感じられることもあります
PRISA MediaがglueckkanjaのManaged SOCとMicrosoftのテクノロジーでメディアブランドを守る方法をご紹介します。速く、安全に、そして市場に合わせて。
2025年にエージェント対応であるために堅牢なインフラが必要な理由
Microsoft 365 Copilot Agentsが本当の価値を生む前に、土台が固まっている必要があります。整理されたデータ、適切なアクセス権、そして信頼できるインフラです。本稿では、データ品質がAIの成果を左右する理由を説明し、過剰共有やサイロ化といったリスクを取り上げ、M365環境を安全かつコンプライアンスに適合し、スケールするエージェント対応の状態にするための10の実践的なステップを示します。

Akira Stealerの内側: モジュール型スティーラーの完全な技術分析
始まりはMicrosoft 365のDefenderアラート1件でした。マルウェアもシグネチャも検出されず、騒ぎにもなりませんでした。ノイズの中のささやきが1つあっただけです。そこから明らかになったのは、数か月に及ぶ認証情報の窃取でした。外科手術のように正確で、静かで、ほとんど目に見えないものでした。当社のCSOCがこの静かな兆候を全面的な対応へと変えた経緯をご紹介します。お客様が制御を失っていたことに気づく前に、それを取り戻しました。
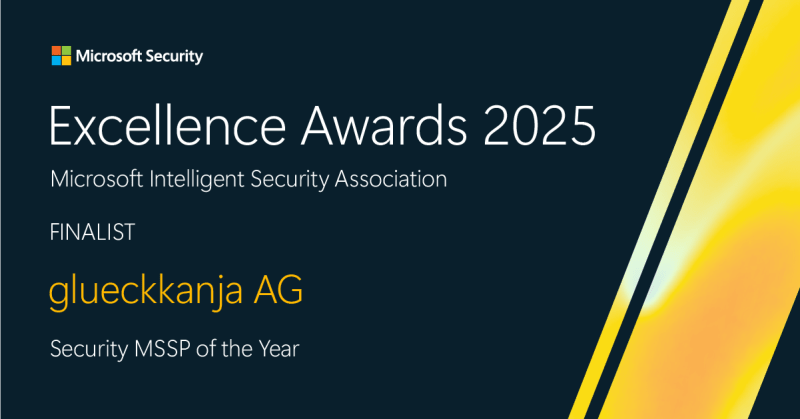
glueckkanja、引き続き世界トップ5のMSSPに
Microsoft Security Excellence Awardsは、業界で最も重要な賞のひとつです。サンフランシスコで開催されたRSA Conference 2025でも、革新性、サービス品質、そして献身によって基準を打ち立てたパートナーが表彰されました。glueckkanjaが2025年も「Security MSSP of the Year Awards」のファイナリストに選ばれたことを大変うれしく思います。これはチーム全体が日々積み重ねてきた仕事に対する力強い評価です。
標準化で、標準をはるかに超えていく
Hochschule Düsseldorf(HSD)がglueckkanjaのManaged SOCサービスで、セキュリティと効率を新しい水準へ引き上げた道のり。
'23、'24、'25 三連覇を達成しました
glueckkanjaはSecurity MSSP of the Year Awardsで再びファイナリストに選ばれ、4月にサンフランシスコのRSA Conferenceで表彰される世界有数のManaged Microsoft Securityプロバイダーに再び名を連ねました。3年連続でサイバーセキュリティ分野の最優秀パートナーに数えられたことは、他に例を見ない歩みです。

Compliant Device Bypass - 知っておくべきことのすべて
本記事では、glueckkanjaのMVPであるFabian Bader、Chris Brumm、Thomas NaunheimがMicrosoft Intune Company PortalのCompliant Device Bypassについて詳しく解説します。追加の調査により、この潜在的な脅威を検知し対応するための手法を見つけ出しました。攻撃対象領域を減らすための条件付きアクセスの指針と、影響範囲(blast radius)の詳細もあわせてご紹介します。