

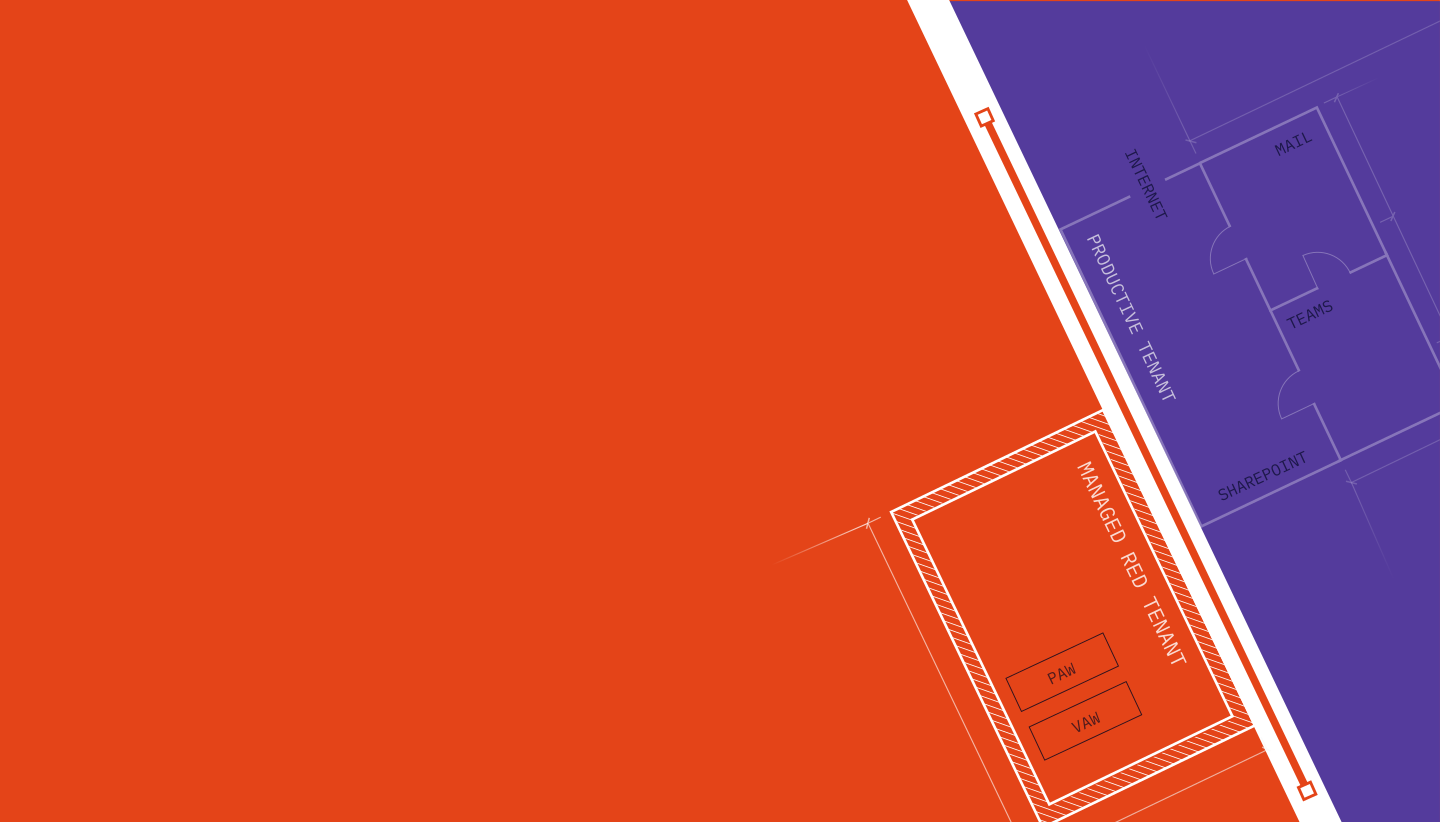
たいていは、こう始まる
火曜日の午後16時40分。左のタブにはAdmin Centerが開いていて、条件付きアクセスのポリシーが引っかかったため、グローバル管理者ロールは12分前から有効なままです。右のタブには、名前に見覚えのある取引先からの請求書が届きます。管理者がクリックすると、そのPDFは実は実行ファイルで、攻撃者は社内で最も強い権限を持つロールと同じ端末に居座ることになります。脆弱性も特別な腕前も要りませんでした。必要だったのは、2つの世界を同時に扱う1台の端末だけです。
当社はこの光景を、中堅企業でも大企業でも、ほぼすべてのインシデント対応の現場で見てきました。そこから学んだことが1つあります。攻撃者がすでに管理者の隣に座っているなら、アラートをもう1つ足しても役に立ちません。役に立つのは、検出の手前に立ち、クリック1つでは越えられない境界です。
攻撃者が最初の侵入から次のシステムに移るまでにかかる平均時間。最短記録は27秒です。
の攻撃はマルウェアを使いません。攻撃者は同僚と同じように、正規の資格情報でサインインします。
の確認済みデータ侵害が、ランサムウェアで終わりました。
台のデバイスが、Strykerで乗っ取られたたった1つの管理者アカウントによって3時間で消されました。アカウント1つ、3時間です。
Managed Red Tenantを3本に分けて
いずれも2分に満たない3本の動画で、Jan GeisbauerとThomas Naunheimが、管理者アカウントを分けるだけでは足りない理由、専用テナントを持たないPAWでは半分しか解けない理由、そしてRed Tenantがその両方を日々の運用に耐えるアーキテクチャへまとめ上げる仕組みを説明します。
記録された経路は697通り。攻撃者に必要なのは1つだけ。
MITRE ATT&CKには、攻撃者が権限を広げ、環境の中を渡り歩くための222のテクニックと475のサブテクニックが並んでいます。多彩に見えますが、実際は定型です。まずクリック、次に足がかり、それから権限の拡大、そして次のシステム。Managed Red Tenantは、この連鎖が危険に変わる一点、つまりTier 0管理者との境界で断ち切ります。
キルチェーンの段階はMITRE ATT&CK Enterpriseに基づく。図はglueckkanja作成。
得られるもの
Red Tenantは、チームがもう1つ運用しなければならない製品ではありません。アーキテクチャについての決定であり、4つのことを一度に変えます。

シグナルが1つ、
ノイズはなし
正当な管理者アクセスはすべてRed Tenantから来ます。それ以外は定義上すべて攻撃であり、SOCは同じ瞬間にそれを把握します。誤検知を仕分ける人はもう要りませんし、深夜3時にグローバル管理者が本当に同僚なのかを勘で判断する必要もありません。

壁であって、段差ではない
オフィス側のノートPCが落ちても、攻撃者はそこから動けません。すぐ隣の机にあるPAWは攻撃者にとって別のテナントにあり、そこへ通じる道はありません。管理者層への飛び移りは、もはや時間の問題ではなく、アーキテクチャの問題になります。

残るのは証跡で、スクリーンショットではない
すべての変更は、バージョン管理され、レビューを受け、お客様が承認した状態でリポジトリに残ります。NIS2やISO 27001、あるいは監査法人が証跡を求めてきたら、スクリーンショットを集める代わりにリポジトリを開けば済みます。コンプライアンスは、丁寧な仕事の副産物としてここで自然に生まれます。

管理者が進んで使う仕組み
日々の作業で煩わしいセキュリティは回避されます。しかも、社内で最も頭の切れる人たちに回避されます。だからこそ、管理者には抜け道よりも速い道具を渡します。結果として安全なやり方が最も楽なやり方になり、それだけが仕組みの定着する理由です。
中途半端な分離は、分離ではない。
管理者端末が侵害されたときの答えとしては、よく知られたものが5つあり、それぞれが問題の一部を解きます。ただ、どれも管理業務を本当に隔離しません。5つとも、守るべき危険領域の内側で動いているからです。
境界はこうなっている
Managed Red Tenantは、独立したMicrosoft Entraテナントです。グリーンフィールドで構築し、お客様の本番テナントにも当社のテナントにも依存しません。その中にいるのは、特権を持つアイデンティティと、その端末、そしてアクセスを仲介するリソースだけです。権限はお客様の側に残り、クロステナントのポリシー、Entitlement Management、Privileged Identity Managementを通じて、常にジャストインタイムで付与されます。あらかじめ持たせておくことはありません。
赤いアイデンティティがサインインできるのは、FIDO2を使い、なおかつRed Tenantが管理する端末からの場合だけです。お客様のテナントの条件付きアクセスが、それ以外を通さないからです。オンプレミスのシステムへの経路はGlobal Secure Accessが担い、公開エンドポイントは1つも要りません。何かおかしければ、Continuous Access Evaluationが次回のログインを待たず、数秒でアクセスを取り消します。
テナント境界:完全に分離された2つのテナント。アクセスは定義済みのクロステナントポリシー経由のみ
- 1赤のアイデンティティ、FIDO2のみ
- 2Red Tenantの端末
- 3条件付きアクセスが両方を検証
- 4PIMがロールをジャストインタイムで有効化
- 5本番テナントへのアクセス、記録つき
クロステナントの関係はオンボーディング時に一度だけ設定。図はglueckkanja作成。
分離を日常で保つための2種類の端末
Tierを決めるのはIPアドレスではなく、人が向かっているキーボードです。だから各階層には、その階層に合う端末だけを渡します。必要以上のことができる端末は渡しません。
PAW:Tier 0専用のハードウェア
グローバル管理者と、コントロールプレーンに触れるすべての人のための端末です。1台に1人、1つの役割。このマシンに置く必要のないものは、そもそも載りません。Application Controlが許可しないからです。
- Application Controlを適用、ローカル管理者権限なし
- TPM、セキュアブート、Defenderによる監視
- FIDO2のみ、Webは管理用エンドポイントに限定
VAW:Tier 1向けの仮想ワークステーション
Azure、Microsoft 365、オンプレミスを幅広く管理するための仮想ワークステーションです。オフィス端末から到達できますが、その一部になることはありません。ハードウェアを発注しなくても、数百人規模の管理者までスケールします。
- Red Tenant上のAzure Virtual Desktop
- Entra Private Accessを利用、公開エンドポイントなし
- アイデンティティの切り替え、準拠デバイス、FIDO2
Red Tenantへの道のり
- パラメーター設定ワークショップパラメーター設定ワークショップお客様と一緒に、ロール、階層設計、ペルソナ、プロセスを決めます。その過程で、どの管理者にPAWが必要で、誰はVAWで足りるかがはっきりします。多くの場合、PAWの台数は想定より少なく収まります。
- コードとしての構築コードとしての構築Red Tenantは当社のBlueprintから、すべてコードとして立ち上がります。Entra ID、Intune、条件付きアクセス、デバイスプロファイル、本番テナントとのクロステナント関係まで、すべてがバージョン管理され、すべてが追跡できます。
- 引き渡しと運用引き渡しと運用まず最初のTier 0管理者が移り、残りは段階的に続きます。それ以降は、当社が定額の月額料金で24時間365日環境を運用します。心配事が1つ減ります。
Managed as Code、拒否権はお客様に
Red Tenantをポータルから直接触ることはありません。新しいポリシーでも、新しい端末でも、Microsoftの新機能でも、変更はすべて毎回同じ5つの工程を通ります。そして効力を持つのは、お客様が承認したあとです。
- 1コードとしての変更構成、ポリシー、デバイスプロファイルはバージョン管理されてリポジトリにあります。変更はすべてそこでPull Requestとして始まります。ほかの場所から始まることはありません。
- 2二人体制のレビューどこかで動かす前に、当社のもう1人が技術面から変更を確認します。
- 3ステージングでのテスト変更はお客様に提示される前に、まず当社のステージング環境で動かします。
- 4お客様による承認お客様側の承認者が可否を判断します。この承認がなければ何も起こりません。当社の側でも同じです。
- 5デプロイパイプラインが変更をRed Tenantへ展開します。記録が残り、追跡でき、いつでも再現できます。
変更のたびに最初から。当社自身の変更でも同じです。
これは、調達の担当者なら誰もが尋ねるべき問い、つまりサービス提供者自身が侵害されたらどうなるのかという問いへの答えにもなっています。答えは、何も起きない、です。お客様の承認がなければどの変更も効力を持ちませんし、当社はお客様の環境を自社のRed Tenantから、お客様に適用するのと同じルールに従って運用しています。
お客様に用意いただくもの、当社が引き受けるもの
Red Tenantは、金曜に発注して月曜から使えるようなものではありません。終わりのはっきりしたプロジェクトであり、その後は自社で抱え込まずに済む運用です。あとで驚くことのないよう、役割分担を正直に示します。
お客様に用意いただくもの
- 守りたい本番テナント。複数でも、Active Directoryとのハイブリッドでも構いません
- Tier 0ロール向けのPAWハードウェア。どの機種が候補になるかは事前に具体的にお伝えします
- 承認を出し、アカウントを申請する2、3名の担当者
- 最初の数週間は勝手が違っても、管理業務と日常業務を本当に分ける意思
当社が引き受けるもの
- 当社のBlueprintからのRed Tenantの構築。すべてコードとして
- 堅牢化、端末のプロビジョニング、特権アイデンティティのライフサイクル全体
- 当社のCSOCに接続した24時間365日の運用
- Microsoftが出す新機能への追随。同じパイプラインと同じ承認を通して
Red Tenantの全体がコードとして存在するため、デプロイはごく短時間で終わり、最初のTier 0管理者は残りの移行を待たずにRed Tenantで作業を始められます。運用は定額の月額料金で、請求書に想定外の項目が並ぶことはありません。
コントロールプレーンへの攻撃
約20ページ。実際に起きた3件のインシデントを段階ごとに分解し、隔離されコードとして運用される管理環境が実務でどう見えるのかに明確な答えを示します。CISOやIT部門の責任者、そしてこのテーマを社内で上に通す必要があり、役員会で通用する論拠を求めている人に向けて書かれています。
- Storm-0501、Storm-2949、Stryker:3つの攻撃連鎖と3つの教訓
- MFA、EDR、SOCが管理層を守らない理由
- Red ForestからRed Tenantへ:目指すアーキテクチャの7つの特徴
- NIS2第21条、ISO 27001附属書A、DORAへの対応付け
Red Tenantを運用するのは誰か
当社はDAX上場企業や重要インフラ事業者のRed Tenantを運用しており、それらの環境は自社のRed Tenantから管理しています。お客様のために運用している水準は、まず当社自身に適用されています。
BSIの認定を受けたAPT対応事業者として、当社はすでに火の手が上がっている企業の現場にも定期的に立ち会います。そこで見たものはそのままアーキテクチャに反映されます。Red Tenantが今の形をしているのは、そのためです。
Managed Dark Tenant
Red Tenantは、侵害されたクライアントが侵害されたドメインにまで発展しないようにします。Managed Dark Tenantが答えるのは2つ目の問い、つまりそれでも起きてしまったときにどうやって動き続けるのか、という問いです。通常時は休んでいるMicrosoft環境をあらかじめ用意しておき、当社の24時間365日のホットラインに一本電話を入れれば目を覚まします。数時間のうちに、危機対応チームは安全な連絡手段と作業環境、そしてActive Directoryの復旧パイプラインを手にします。一方が壁で、もう一方が安全網です。
Managed Dark Tenantを見る始め方は3通り。どれも義務を伴いません。
最初の打ち合わせでよく出る質問
短く、正直にお答えします。載っていない質問は、下のフォームからお寄せください。
Red Tenantとは何で、なぜ本番テナントの中で管理しないのですか?
Red Tenantは、特権を持つアイデンティティとその端末だけのために存在する独立したMicrosoft Entraテナントです。本番テナントはそこから管理し、本番テナント自身の中からは管理しません。
理由は単純です。テナントを侵害した者は、そのテナントを直すために使うアカウントも自動的に手にします。そのアカウントが別のテナントにあれば、侵害された利用者から完全な支配へ至る経路は断たれます。名前は、Active Directory向けに管理専用のフォレストを置くMicrosoftのかつてのモデル、Red Forestに由来します。
Microsoft Enterprise Access Modelとは何で、Tier 0、Tier 1、Tier 2にはそれぞれ何が入るのですか?
Enterprise Access Modelは、環境を階層に分けます。コントロールプレーン(Tier 0)にはアイデンティティと権限を管理するものがすべて入り、マネジメントプレーン(Tier 1)はサーバー、アプリケーション、ワークロードを含み、ユーザーアクセスプレーン(Tier 2)はエンドポイントと利用者から成ります。
背後にあるルールは、上位の階層が下位の階層から制御できてはならない、というものです。そのためEntra IDでは、グローバル管理者、特権ロール管理者、条件付きアクセス管理者、Intune管理者といったロールがTier 0に属し、さらにEntra Connectと、これらのシステムにパッチを当て、バックアップし、監視するものすべてが含まれます。
階層設計は実務でどう進めればよく、何から始めるのですか?
まずはコントロールプレーンの正直な棚卸しから始めるのが最善です。つまり、いまアイデンティティや権限を変更できるアカウント、グループ、サービスアカウント、アプリケーションはどれかを洗い出します。ほとんどの環境で、その数は事前の想定をかなり上回ります。
そのうえで階層ごとにアカウントを分け、恒常的な割り当てをPIMに置き換え、サインインを専用端末に限定します。当社の無料のTiering-Checkは、いまTierの境界がどこで越えられているかを図で示すので、当社の知るかぎり最も速い入り口です。
特権アクセスに、PIMと条件付きアクセスだけでは足りないのはなぜですか?
どちらもアイデンティティとサインインの状況は検証しますが、キーボードがつながっている端末そのものは検証しません。
強力な認証に成功しても、その先にあるのは端末上のトークンです。その端末が侵害されていれば、PIMと条件付きアクセスがそこまで正しく働いていても、トークンは盗まれ、セッションは乗っ取られます。Red Tenantは両方を使ったうえで、端末自体が隔離された環境のものであることを条件に加えます。
Privileged Access Workstationとは何で、専用ハードウェアが必要になるのはどんなときですか?
Privileged Access Workstation(PAW)は、管理作業だけに使う堅牢化された端末です。メールや一般的なWeb閲覧は行わず、Application Controlを適用し、ローカル管理者権限を持たず、TPMとセキュアブートによる信頼の起点を備えます。
専用ハードウェアが必要になるのは、コントロールプレーンにアクセスするすべてのロールです。そこでは「きれいなキーボード」の原則が効きます。認証情報は、対象より信頼水準の低い端末に触れてはなりません。Tier 1であれば仮想版で足ります。
PAWか仮想の管理ワークステーションか。仮想版で足りるのはどんなときですか?
コントロールプレーンより下のすべてです。仮想アクセスワークステーション(VAW)はRed Tenant上でAzure Virtual Desktopとして動き、準拠状態のオフィス端末からEntra Private Access経由で、アイデンティティを切り替えてFIDO2で接続します。
ハードウェアなしでスケールし、Azure、Microsoft 365、オンプレミスをカバーします。ただしアクセスがTier 2の端末を経由するため、残余リスクは残ります。だからこそ、コントロールプレーンは物理のPAWに限定したままにします。
管理者は全員、別のワークステーションが必要ですか?
いいえ。ただし管理者は全員、別のアイデンティティと別のアクセス経路が必要です。それが物理のPAWになるか仮想のVAWになるかは、その人が作業する階層で決まります。
実際にはTier 0の権限を持つ人はごくわずかで、その人たちが物理のPAWを受け取り、大多数はVAWで作業します。だからこそ、このモデルは管理者5人から5,000人まで対応できます。
Red Tenantは、自社テナント内のPAWと何が違うのですか?
違いは信頼の起点にあります。アカウント、ポリシー、デバイス管理が本番システムと同じテナントにあるPAWは、そのテナントと運命を共にします。テナントを掌握した者は、PAWを堅牢化しているIntuneのポリシーも掌握するからです。
Red Tenantは、アカウント、端末、管理の仕組みを、本番テナントからは到達できない独立したテナントへ移します。PAWという部品は同じで、置かれている土台が違うだけです。
Red Tenantは、Privileged Access Managementと何が違うのですか?
PAM製品は資格情報を預かり、セッションを仲介します。つまり守るのは資格情報であって、それを使う端末ではありません。エンドポイントが侵害されていれば、攻撃者は仲介されたセッションにそのまま相乗りします。PAM製品だけでは端末のリスクを確実にはカバーできないと、Microsoft自身が書いています。
Red TenantはPAMを置き換えるものではなく、補うものです。PIMも既存のボールトもそのまま使えます。変わるのは、アクセスが危険領域の外にある端末から来るようになる点です。
glueckkanja自身が侵害されたらどうなりますか?
お客様の承認なしに効力を持つことは何も起きません。Red Tenantへの変更はすべてコードとしてパイプラインを通り、お客様側のCustomer Approverによる承認が必要です。緊急用のアクセス手段も、どちらか一方だけでは動けないように分割されています。
加えて、当社はお客様の環境を自社のRed Tenantから、お客様に適用するのと同じルールで管理しています。拒否権は常にお客様の側にあります。
NIS2は管理者アカウントと特権アクセスに何を求めているのですか?
第21条第2項は、アクセス制御の方針、多要素認証、システムの取得・開発・保守における安全性などを挙げています。第20条は、その実施を監督し証明する責任を経営層に課しています。
ドイツでは2025年12月からBSI法を通じて、オーストリアでは2026年10月1日からNISG 2026を通じて適用されます。BSIのIT-Grundschutzは、管理作業の分離を基本要件、管理機能を独立した構造へ切り出すことを上位要件として定めています。Red Tenantはまさにそれをクラウドで実装したもので、バージョン管理されたリポジトリがその証跡になります。
階層設計は、中堅企業には複雑すぎたり高くつきすぎたりしませんか?
自社運用には複雑すぎることが実際によくあります。費用がかかるのは技術そのものではなく、継続的な堅牢化、保守、監視、証跡づくりだからです。これらは片手間では終わりません。
マネージドサービスがあるのは、まさにそのためです。手間は当社側に置かれ、自動化と反復によって扱える範囲に収まります。管理者20人のRed Tenantも、2,000人のRed Tenantも、同じコードです。
MicrosoftはRed Forestモデルを撤回しました。それでも管理専用テナントを置くのはなぜですか?
MicrosoftがESAEを撤回したのは、このモデルがオンプレミスの管理者しかカバーせず、運用が複雑すぎたからであって、分離が効かなかったからではありません。
同じドキュメントは、Microsoftが社内では今も同等のアーキテクチャを運用していることを記し、すべての管理作業にPAWを推奨し、とりわけ保護が必要なリソースについては複数テナントによる隔離を明示的に挙げています。Red Tenantはこの原則をクラウド向けに置き換えたもので、ESAEを行き詰まらせた運用の手間はマネージドサービスが引き受けます。
階層設計もPIMも条件付きアクセスも導入済みです。Red Tenantは何を変えるのですか?
階層設計は誰が何をできるかを、PIMはいつできるかを、条件付きアクセスはどんな条件でできるかを決めます。ただしこの3つはいずれも、守るべき環境と同じ場所にあり、グローバル管理者権限を奪った攻撃者が同じく手にするロールによって管理されています。
Red Tenantは管理業務をその環境の外へ出します。既存の統制はそのまま残り、内側からは届かない信頼の起点を得ます。
関連する記事

必要だったのは管理者アカウント1つだけでした
2026年3月11日、Handalaは79か国の端末を消去しました。そのために必要だったのは、侵害されたIntuneの管理者アカウント1つだけです。マルウェアもエクスプロイトもなく、正規の管理ツールが所有者自身に向けられました。何が起きたのか、なぜそれが通用したのか、そして塞ぐべき2つのアーキテクチャ上の穴について説明します。

Global Secure Access Unlocked
本稿では、Microsoft Global Secure Accessが当社のManaged Red Tenantでセキュリティと制御をどう高めるのかを取り上げます。Entra Internet AccessとPrivate Accessを使えば、管理者セッションを保護し、ゼロトラストを徹底し、クラウドとオンプレミスのリソースへのアクセスを整理できます。実際のユースケースとアーキテクチャの解説を通じて、M365環境を効果的に守る方法を示します。