

Managed Red Tenant
Where Architecture Draws the Line
Svona byrjar þetta nánast alltaf
Þriðjudagseftirmiðdagur, klukkan 16:40. Í vinstri flipanum er Admin Center opið og Global Admin-hlutverkið hefur verið virkt í tólf mínútur af því að Conditional Access-regla var í ólagi. Í hægri flipanum berst reikningur frá birgja sem admininn kannast við. Hann smellir, PDF-skjalið reynist vera forrit, og árásaraðilinn situr nú á sama tækinu og valdamesta hlutverk fyrirtækisins. Til þess þurfti hann hvorki veikleika né sérstaka hæfileika, aðeins tæki sem þjónar tveimur heimum í einu.
Við þekkjum þessa senu úr nánast hverju einasta incident response-verkefni, hjá millistórum fyrirtækjum jafnt sem stórsamsteypum, og hún hefur kennt okkur eitt: enn ein viðvörunin hjálpar ekki þegar árásaraðilinn situr þegar við hliðina á admininum. Það sem hjálpar eru mörk sem standa á undan greiningunni og einn smellur kemst ekki yfir.
þarf árásaraðili að meðaltali frá fyrsta aðgangi yfir í næsta kerfi. Metið stendur í 27 sekúndum.
árásanna komast af án malware. Árásaraðilinn skráir sig inn eins og samstarfsmaður, með gildum aðgangsupplýsingum.
allra staðfestra gagnabrota enduðu í ransomware.
tækjum eyddi einn yfirtekinn admin-account hjá Stryker á þremur klukkustundum. Einn account, þrjár klukkustundir.
Managed Red Tenant í þremur hlutum
Þrír þættir, enginn þeirra tvær mínútur að lengd, þar sem Jan Geisbauer og Thomas Naunheim útskýra hvers vegna aðskildir admin-accounts duga ekki einir og sér, hvers vegna PAW án eigin tenants er aðeins hálfnað verk og hvernig Red Tenant sameinar hvort tveggja í arkitektúr sem stenst daglegan rekstur.
697 skjalfestar leiðir. Árásaraðilinn þarf eina.
MITRE ATT&CK telur upp 222 aðferðir og 475 undiraðferðir sem árásaraðilar nota til að auka réttindi sín og vinna sig í gegnum umhverfi. Það hljómar fjölbreytt en er í raun rútína: fyrst smellurinn, svo fótfestan, svo fleiri réttindi, svo næsta kerfi. Managed Red Tenant sker þessa keðju í sundur á þeim eina stað þar sem hún verður hættuleg, við mörkin að Tier 0-admininum.
Kill chain-stig samkvæmt MITRE ATT&CK Enterprise. Framsetning glueckkanja.
Hvað þú færð út úr þessu
Red Tenant er ekki enn ein varan sem teymið þitt þarf að reka. Hann er ákvörðun um arkitektúr, og hún breytir fjórum hlutum í einu.

Eitt merki,
ekkert suð
Sérhver lögmætur admin-aðgangur kemur úr Red Tenant. Allt annað er samkvæmt skilgreiningu árás, og SOC-teymið þitt veit það á sömu sekúndu. Enginn flokkar falskar viðvaranir lengur, og enginn þarf að giska á það klukkan þrjú um nótt hvort Global Admin sé raunverulega samstarfsmaður.

Múr, ekki hraðahindrun
Falli fartölva í office-heiminum situr árásaraðilinn eftir þar. PAW-tækið á skrifborðinu við hliðina er honum óaðgengilegt í öðrum tenant, og þangað liggur engin leið. Stökkið upp á admin-lagið er þar með ekki lengur spurning um tíma heldur spurning um arkitektúr.

Sönnun, ekki skjáskot
Sérhver breyting liggur útgáfustýrð, yfirfarin og samþykkt af þér í repositoryinu. Þegar NIS2, ISO 27001 eða endurskoðandinn biðja um gögn opnar þú repositoryið í stað þess að safna skjáskotum. Compliance verður hér til í leiðinni, sem aukaafurð af hreinlegri vinnu.

Adminar sem vinna glaðir með þetta
Öryggi sem pirrar í daglegum rekstri er sniðgengið, og það af klárasta fólki hússins. Þess vegna fá adminarnir þínir verkfæri sem eru fljótari en nokkur krókaleið. Á endanum er örugga leiðin sú þægilega, og það er eina ástæðan fyrir því að hún heldur.
Hálfur aðskilnaður er enginn aðskilnaður.
Við kompromitteraðri admin-vinnustöð eru fimm algeng svör, og hvert þeirra leysir einn hluta vandans. Ekkert þeirra einangrar stjórnunina í raun, því öll fimm keyra innan þess áhættusvæðis sem þau eiga að verja.
Svona líta mörkin út
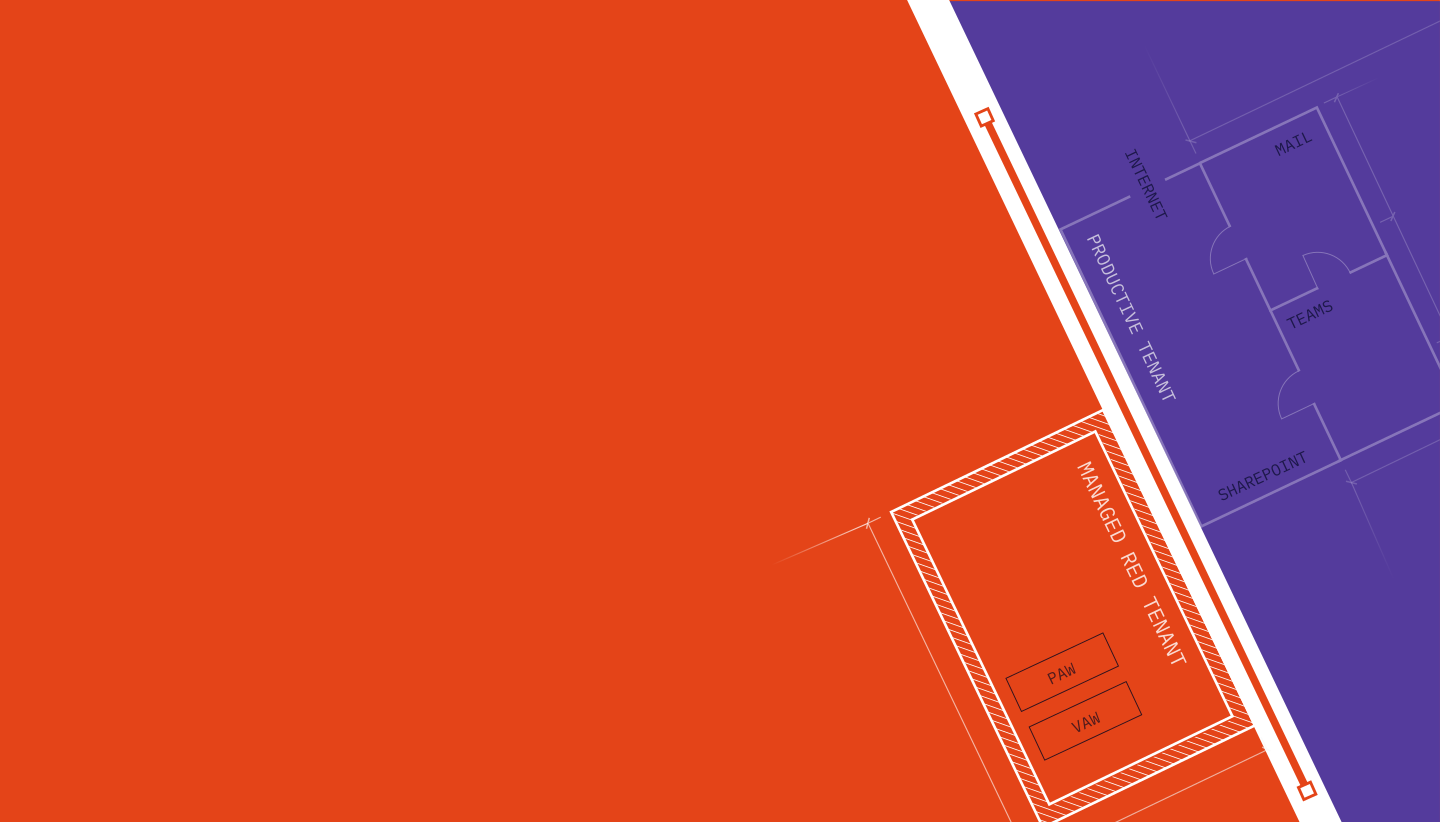
Managed Red Tenant er sjálfstæður Microsoft Entra-tenant, settur upp greenfield, án tengsla við produktiv-tenantinn þinn og án tengsla við okkar eigin. Þar búa einungis forréttinda-auðkennin, tæki þeirra og þær auðlindir sem miðla aðganginum. Réttindin þín verða áfram hjá þér og eru veitt í gegnum cross-tenant-reglur, Entitlement Management og Privileged Identity Management, alltaf just-in-time og aldrei fyrir fram.
Rautt auðkenni skráir sig aðeins inn með FIDO2 og aðeins úr tæki sem Red Tenant stýrir, því Conditional Access í tenantinum þínum hleypir engu öðru í gegn. Leiðina að on-premises-kerfum tekur Global Secure Access að sér án eins einasta opinbers endapunkts, og standist eitthvað ekki afturkallar Continuous Access Evaluation aðganginn á nokkrum sekúndum, ekki fyrst við næstu innskráningu.
Tenant-mörk
- 1Rautt auðkenni, aðeins FIDO2
- 2Tæki úr Red Tenant
- 3Conditional Access athugar hvort tveggja
- 4PIM virkjar hlutverkið just-in-time
- 5Aðgangur að tenantinum þínum, skráður
Cross-tenant-tengslin eru stofnuð í eitt skipti við onboarding. Framsetning glueckkanja.
Tveir tækjaflokkar, svo að aðskilnaðurinn haldi í daglegum rekstri
Það er ekki IP-talan sem ræður Tier-flokkuninni heldur lyklaborðið sem einhver situr við. Þess vegna fær hvert lag það tæki sem því hæfir, og ekkert sem getur meira en þarf.
PAW: sérstakur vélbúnaður fyrir Tier 0
Fyrir Global Admins og alla sem snerta Control Plane: eitt tæki, ein manneskja, eitt verk. Það sem á ekkert erindi á þessa vél kemst aldrei inn á hana, því Application Control leyfir það ekki.
- Application Control, enginn staðbundinn admin
- TPM, Secure Boot, Defender-monitoring
- Aðeins FIDO2, vefur eingöngu að admin-endapunktum
VAW: sýndarvinnustöð fyrir Tier 1
Fyrir víðtæka stjórnun á Azure, Microsoft 365 og on-premises: sýndarvinnustöð sem næst í úr office-tækinu en er aldrei hluti af því. Hún skalast upp í hundruð admina án þess að nokkur panti vélbúnað.
- Azure Virtual Desktop í Red Tenant
- Entra Private Access, enginn opinber endapunktur
- Auðkennaskipti, compliant tæki, FIDO2
Leiðin þín inn í Red Tenant
- Skilgreiningar-workshopSkilgreiningar-workshopVið setjumst niður með þér og festum hlutverk, tiering, persónur og ferla. Í leiðinni skýrist hverjir adminanna þinna þurfa PAW og hverjum nægir VAW, og oftast eru PAW-tækin færri en allir bjuggust við.
- Uppbygging sem kóðiUppbygging sem kóðiRed Tenant þinn verður til úr blueprintinu okkar, alfarið sem kóði: Entra ID, Intune, Conditional Access, tækjaprófílar og cross-tenant-tengslin við produktiv-tenantinn þinn, allt útgáfustýrt, allt rekjanlegt.
- Yfirfærsla og reksturYfirfærsla og reksturFyrstu Tier 0-adminarnir þínir flytja sig um set, restin fylgir í hollum. Upp frá því rekum við umhverfið allan sólarhringinn á föstu mánaðarverði, og þú hefur einni áhyggju færri.
Managed as Code, með neitunarvaldi þínu
Red Tenant er aldrei snert í gátt. Sérhver breyting, hvort sem það er ný regla, nýtt tæki eða nýr Microsoft-eiginleiki, fer í gegnum sömu fimm stöðvarnar, í hvert einasta skipti, og hún tekur ekki gildi fyrr en þú hefur samþykkt hana.
- 1Breyting sem kóðiUppsetning, reglur og tækjaprófílar liggja útgáfustýrðir í repositoryinu. Sérhver breyting byrjar þar sem pull request, hvergi annars staðar.
- 2Fjögurra augna yfirferðAnnar starfsmaður hjá okkur fer faglega yfir breytinguna áður en hún keyrir nokkurs staðar.
- 3Prófun í stagingBreytingin keyrir fyrst í staging-umhverfinu okkar áður en hún er yfirleitt lögð fyrir þig.
- 4Customer ApprovalApproverinn þinn samþykkir eða hafnar. Án þess samþykkis gerist ekkert, ekki heldur hjá okkur.
- 5DeploymentPipeline-ið rúllar breytingunni út í Red Tenant þinn, skráð, rekjanlegt og endurtakanlegt hvenær sem er.
Byrjað efst við hverja breytingu, líka okkar eigin.
Þar með er líka svarað þeirri spurningu sem sérhver innkaupastjóri ætti að spyrja, nefnilega hvað gerist ef þjónustuaðilinn sjálfur verður kompromitteraður. Svarið er: ekkert. Engin breyting tekur gildi án samþykkis þíns, og við rekum umhverfið þitt út frá okkar eigin Red Tenant, eftir sömu reglum og gilda um þitt.
Hvað þú leggur til, hvað við tökum að okkur
Red Tenant er ekkert sem þú pantar á föstudegi og notar á mánudegi. Hann er verkefni með skýran endapunkt og eftir það rekstur sem þú þarft ekki að standa undir sjálfur. Svo að enginn verði hissa, hér er heiðarleg verkaskipting.
Þú leggur til
- Produktiv-tenant sem þú vilt verja, gjarnan fleiri en einn, gjarnan hybrid með Active Directory
- PAW-vélbúnaðinn fyrir Tier 0-hlutverkin þín, og við segjum þér nákvæmlega fyrir fram hvaða tæki koma til greina
- Tvo til þrjá einstaklinga þín megin sem veita samþykki og sækja um accounts
- Viljann til að aðskilja stjórnun og daglega vinnu í raun, líka þótt fyrstu vikurnar séu óvanalegar
Við tökum að okkur
- Uppbyggingu Red Tenant úr blueprintinu okkar, alfarið sem kóða
- Herðingu, provisioning tækja og allan líftíma forréttinda-auðkennanna
- Reksturinn allan sólarhringinn, tengdan við CSOC okkar
- Sérhverja nýjung sem Microsoft sendir frá sér, í gegnum sama pipeline og með sama samþykki
Af því að allur Red Tenant liggur fyrir sem kóði tekur deployment sáralítinn tíma, og fyrstu Tier 0-adminarnir þínir vinna í Red Tenant löngu áður en restin fylgir. Reksturinn gengur á föstu mánaðarverði, án óvæntra liða á reikningnum.
Árás á stýrilagið
Um 20 blaðsíður, þrjú raunveruleg atvik tekin í sundur skref fyrir skref, og skýrt svar við því hvernig einangrað stjórnunarumhverfi, rekið sem kóði, lítur út í framkvæmd. Skrifað fyrir CISO og IT-stjórnendur og fyrir alla sem þurfa að bera málið upp innanhúss og vantar rök sem standast fyrir framan stjórn.
- Storm-0501, Storm-2949 og Stryker: þrjár árásarkeðjur, þrír lærdómar
- Hvers vegna MFA, EDR og SOC verja ekki stjórnunarlagið
- Frá Red Forest til Red Tenant: sjö einkenni markarkitektúrsins
- Vörpun á NIS2 grein 21, ISO 27001 viðauka A og DORA
Hver rekur Red Tenant
Við rekum Red Tenants fyrir DAX-samsteypur og rekstraraðila kritískra innviða, og við stýrum þessum umhverfum út frá okkar eigin Red Tenant. Sá staðall sem við rekum fyrir þig gildir því fyrst um okkur sjálf.
Sem BSI-hæfur APT-response-þjónustuaðili stöndum við reglulega hinum megin við borðið þegar allt er þegar komið í óefni hjá fyrirtæki. Það sem við sjáum þar rennur beint aftur inn í arkitektúrinn, og það er ástæðan fyrir því að Red Tenant lítur út eins og hann lítur út.
Managed Dark Tenant
Red Tenant sér til þess að kompromitteraður client verði aldrei að kompromitteruðu léni. Managed Dark Tenant svarar hinni spurningunni, nefnilega hvernig þú heldur starfhæfni þegar það gerist samt: undirbúið Microsoft-umhverfi sem hvílir í venjulegum rekstri, sem eitt símtal í 24/7-hotline okkar vekur og þar sem krísuteymið þitt hefur innan fárra klukkustunda örugg samskipti, vinnustöðvar og recovery-pipeline fyrir Active Directory. Annað er múrinn, hitt er öryggisnetið.
Að Managed Dark TenantÞrjár leiðir til að byrja. Engin þeirra skuldbindur þig.
Spurningar sem við heyrum í fyrsta samtalinu
Svarað stutt og heiðarlega, og vanti spurninguna þína, sendu okkur hana í forminu hér að neðan.
Hvað er Red Tenant, og hvers vegna er ekki stjórnað inni í produktiv-tenantinum?
Red Tenant er sjálfstæður Microsoft Entra-tenant sem er eingöngu til fyrir forréttinda-auðkenni og tæki þeirra, og produktiv-tenantinum er stjórnað þaðan, aldrei út frá honum sjálfum.
Ástæðan er einföld: sá sem kompromitterar tenant stýrir sjálfkrafa líka þeim accounts sem menn myndu nota til að lagfæra hann. Liggi þessir accounts í öðrum tenant er leiðin frá kompromitteruðum notanda yfir í fulla stjórn rofin. Nafnið vísar til Red Forest, eldra líkans Microsoft um aðskilinn admin-forest fyrir Active Directory.
Hvað er Microsoft Enterprise Access Model, og hvað á heima í Tier 0, Tier 1 og Tier 2?
Enterprise Access Model skiptir umhverfinu þínu í lög: Control Plane (Tier 0) inniheldur allt sem stýrir auðkennum og réttindum, Management Plane (Tier 1) nær yfir þjóna, forrit og workloads, og User Access Plane (Tier 2) samanstendur af endatækjum og notendum.
Reglan að baki er sú að hærra lag megi aldrei vera stýranlegt úr lægra lagi. Í Entra ID heyra því til Tier 0 hlutverk á borð við Global Administrator, Privileged Role Administrator, Conditional Access Administrator og Intune Administrator, auk Entra Connect og alls sem patchar, afritar eða vaktar þessi kerfi.
Hvernig er Tiering-skipulag innleitt í framkvæmd, og hvar byrjar maður?
Best er að byrja á heiðarlegri úttekt á Control Plane, það er spurningunni um hvaða accounts, hópar, þjónustu-accounts og forrit geta breytt auðkennum eða réttindum í dag. Í flestum umhverfum eru þau umtalsvert fleiri en menn hefðu giskað á.
Síðan aðskilur þú accounts eftir lögum, skiptir varanlegum úthlutunum út fyrir PIM og takmarkar innskráningu við sérstök tæki. Ókeypis Tiering-Check okkar sýnir þér myndrænt hvar farið er yfir Tier-mörk í dag og er þar með fljótlegasta byrjunin sem við þekkjum.
Hvers vegna duga PIM og Conditional Access ekki ein og sér fyrir forréttinda-aðganga?
Bæði kanna auðkennið og aðstæður innskráningarinnar, en hvorugt kannar tækið sem lyklaborðið hangir við.
Vel heppnuð, sterk auðkenning endar í token á endatækinu, og sé það tæki kompromitterað er tokeninu stolið eða sessionin yfirtekin, þótt PIM og Conditional Access hafi unnið sitt verk rétt fram að því. Red Tenant nýtir hvort tveggja og gerir að auki þá kröfu að tækið sjálft komi úr einangraða umhverfinu.
Hvað er Privileged Access Workstation, og hvenær þarf hún sérstakan vélbúnað?
Privileged Access Workstation (PAW) er hert vinnustöð sem er eingöngu notuð til stjórnunarverka, það er án pósts og almenns vafurs, með Application Control, án staðbundins admins og með trust anchor um TPM og Secure Boot.
Sérstakan vélbúnað þarf hún fyrir öll hlutverk með aðgang að Control Plane, því þar gildir reglan um hreina lyklaborðið: aðgangsupplýsingar mega aldrei snerta tæki sem nýtur minna trausts en kerfið sem þær eiga að opna. Fyrir Tier 1 nægir sýndarútgáfan.
PAW eða sýndarvædd admin-vinnustöð: hvenær nægir sýndarútgáfan?
Fyrir allt neðan Control Plane. Sýndarvinnustöðin (VAW) keyrir sem Azure Virtual Desktop í Red Tenant, og þú nærð í hana úr compliant office-tæki í gegnum Entra Private Access, með auðkennaskiptum og FIDO2.
Hún skalast án vélbúnaðar og nær yfir Azure, Microsoft 365 og on-premises, en eftir stendur áhætta af því að aðgangurinn liggur í gegnum Tier 2-tæki. Einmitt þess vegna er Control Plane áfram frátekið fyrir vélbúnaðar-PAW.
Þarf sérhver admin sína eigin vinnustöð?
Nei, en sérhver admin þarf sérstakt auðkenni og sérstaka aðgangsleið, og hvort það er PAW í vélbúnaði eða sýndarvædd VAW ræðst af því lagi sem viðkomandi vinnur á.
Í framkvæmd hafa aðeins fáir Tier 0-réttindi og fá vélbúnaðar-PAW, á meðan breiði meirihlutinn vinnur í gegnum VAW. Einmitt þess vegna skalast líkanið frá 5 upp í 5.000 admina.
Hvað greinir Red Tenant frá PAW í eigin tenant?
Munurinn liggur í trust anchor. PAW þar sem account, reglur og tækjastjórnun liggja í sama tenant og produktiv-kerfin deilir örlögum þeirra, því sá sem stýrir tenantinum stýrir líka Intune-reglunni sem herðir PAW-tækið.
Red Tenant færir account, tæki og stjórnun yfir í sjálfstæðan tenant sem ekki er hægt að ná í úr produktiv-tenantinum. PAW er áfram sama byggingareiningin, hún stendur bara á öðrum grunni.
Hvað greinir Red Tenant frá Privileged Access Management?
PAM-lausnir geyma aðgangsupplýsingar og hafa milligöngu um sessions, þær tryggja því credentialið en ekki tækið sem það er notað úr. Sé endapunkturinn kompromitteraður fylgir árásaraðilinn einfaldlega með í þeirri session sem miðlað er, og Microsoft skrifar sjálft að PAM-lausnir einar og sér nái ekki áreiðanlega utan um tækjaáhættuna.
Red Tenant kemur ekki í stað PAM heldur bætir við það: PIM og núverandi vaults nýtast áfram, aðgangurinn kemur bara núna úr tæki utan áhættusvæðisins.
Hvað gerist ef glueckkanja verður sjálft kompromitterað?
Ekkert sem tæki gildi án samþykkis þíns. Sérhver breyting á Red Tenant fer sem kóði í gegnum pipeline og þarf samþykki Customer Approver þín megin, og neyðaraðgangar eru skiptir þannig að hvorugur aðilinn getur athafnað sig einn.
Þar við bætist að við stýrum umhverfinu þínu út frá okkar eigin Red Tenant, eftir sömu reglum og gilda um þitt. Neitunarvaldið liggur alltaf hjá viðskiptavininum.
Hvaða kröfur gerir NIS2 til admin-accounts og forréttinda-aðganga?
Grein 21 málsgrein 2 nefnir meðal annars stefnu um aðgangsstýringu, fjölþátta auðkenningu og öryggi við öflun, þróun og viðhald kerfa, og grein 20 gerir framkvæmdastjórn ábyrga fyrir því að hafa eftirlit með innleiðingunni og geta sýnt fram á hana.
Í Þýskalandi gildir þetta frá desember 2025 á grundvelli BSI-laganna, í Austurríki frá 1. október 2026 á grundvelli NISG 2026. BSI IT-Grundschutz þekkir aðskilnað stjórnunarverka sem grunnkröfu og flutning stjórnunarinnar yfir í sjálfstæða byggingu sem aukna kröfu. Red Tenant er cloud-útfærslan á einmitt því, og útgáfustýrða repositoryið er sönnunin þín.
Er Tiering-skipulag of flókið eða of dýrt fyrir millistór fyrirtæki?
Of flókið í eigin rekstri er það oft í raun, því dýri hlutinn er ekki tæknin heldur viðvarandi herðing, viðhald, vöktun og sönnunarfærsla sem enginn afgreiðir í hjáverkum.
Einmitt það er ástæðan fyrir managed service: vinnan liggur hjá okkur, þar sem sjálfvirkni og endurtekning gera hana viðráðanlega, og Red Tenant fyrir 20 admina er sami kóði og einn fyrir 2.000.
Microsoft dró Red Forest-líkanið til baka. Hvers vegna þá sérstakan admin-tenant?
Microsoft dró ESAE til baka af því að líkanið náði aðeins yfir on-premises-stjórnendur og var of flókið í rekstri, ekki af því að aðskilnaðurinn hefði verið gagnslaus.
Sama skjölun heldur því til haga að Microsoft reki áfram sambærilegan arkitektúr innanhúss, mælir með PAW-tækjum fyrir öll stjórnunarverk og nefnir berum orðum einangrun yfir marga tenants fyrir auðlindir sem þarfnast sérstakrar verndar. Red Tenant er cloud-útgáfan af þessari meginreglu, og rekstrarvinnan sem ESAE strandaði á liggur hjá managed service.
Við erum með tiering, PIM og Conditional Access. Hverju breytir Red Tenant þar um?
Tiering ræður hver má hvað, PIM ræður hvenær, og Conditional Access ræður við hvaða skilyrði. Öll þrjú liggja hins vegar í sama umhverfi og þau eiga að verja og er stýrt af hlutverkum sem árásaraðili með Global Admin-réttindi hefur líka.
Red Tenant tekur stjórnunina út úr þessu umhverfi, núverandi stýringar þínar haldast óbreyttar og fá trust anchor sem ekki er lengur hægt að ná til innan frá.
