

Näin se alkaa lähes aina
Tiistai-iltapäivä, klo 16.40. Vasemmassa välilehdessä on Admin Center auki, Global Admin -rooli on ollut aktiivisena kaksitoista minuuttia, koska eräs Conditional Access -käytäntö takkuili. Oikeaan välilehteen saapuu lasku toimittajalta, jonka nimen admin tuntee. Hän klikkaa, PDF onkin ohjelma, ja hyökkääjä istuu nyt samalla laitteella kuin yrityksen mahtavin rooli. Hän ei tarvinnut siihen haavoittuvuutta eikä erityistä lahjakkuutta, ainoastaan laitteen, joka palvelee kahta maailmaa yhtä aikaa.
Tunnemme tämän kohtauksen lähes jokaisesta Incident Response -toimeksiannosta, niin keskisuurissa yrityksissä kuin konserneissa, ja se on opettanut meille yhden asian: yksi hälytys lisää ei auta, kun hyökkääjä istuu jo adminin vieressä. Auttaa raja, joka on ennen havaitsemista ja jota klikkaus ei ylitä.
tarvitsee hyökkääjä keskimäärin ensimmäisestä pääsystä seuraavaan järjestelmään. Ennätys on 27 sekuntia.
hyökkäyksistä onnistuu ilman haittaohjelmaa. Hyökkääjä kirjautuu sisään kuin kollega, voimassa olevilla tunnistetiedoilla.
kaikista vahvistetuista tietomurroista päättyi ransomwareen.
laitetta pyyhki Strykerillä yksi ainoa kaapattu admin-tili kolmessa tunnissa. Yksi tili, kolme tuntia.
Managed Red Tenant kolmessa osassa
Kolme jaksoa, yksikään ei kahta minuuttia pidempi, joissa Jan Geisbauer ja Thomas Naunheim selittävät, miksi erilliset admin-tilit eivät yksin riitä, miksi PAW ilman omaa tenanttia vie vain puolitiehen ja miten Red Tenant yhdistää molemmat arkkitehtuuriksi, joka kestää arjen.
697 dokumentoitua reittiä. Hyökkääjä tarvitsee yhden.
MITRE ATT&CK luettelee 222 tekniikkaa ja 475 alatekniikkaa, joilla hyökkääjät laajentavat oikeuksiaan ja etenevät ympäristön läpi. Se kuulostaa moninaisuudelta, mutta on rutiinia: ensin klikkaus, sitten jalansija, sitten lisää oikeuksia, sitten seuraava järjestelmä. Managed Red Tenant katkaisee tämän ketjun siinä yhdessä kohdassa, jossa siitä tulee vaarallinen, Tier 0 -adminin rajalla.
Kill chain -vaiheet MITRE ATT&CK Enterprisen mukaan. Kuvitus glueckkanja.
Mitä te siitä hyödytte
Red Tenant ei ole yksi tuote lisää, jota tiiminne joutuu ylläpitämään. Se on arkkitehtuuripäätös, ja se muuttaa neljä asiaa kerralla.

Yksi signaali,
ei kohinaa
Jokainen oikeutettu admin-pääsy tulee Red Tenantista. Kaikki muu on määritelmän mukaan hyökkäys, ja SOC:nne tietää sen samalla sekunnilla. Kukaan ei enää lajittele vääriä hälytyksiä, eikä kenenkään tarvitse arvailla kolmelta yöllä, onko Global Admin juuri nyt todella kollega.

Muuri, ei hidastetöyssy
Jos toimistomaailman kannettava kaatuu, hyökkääjä jää sinne. Viereisellä pöydällä oleva PAW on hänen kannaltaan toisessa tenantissa, eikä sinne johda mitään reittiä. Hyppy admin-tasolle ei siten ole enää ajan kysymys vaan arkkitehtuurin kysymys.

Todiste, ei kuvakaappaus
Jokainen muutos on repositoriossa versioituna, katselmoituna ja teidän hyväksymänänne. Kun NIS2, ISO 27001 tai tilintarkastaja kysyy todisteita, te avaatte repositorion sen sijaan että keräisitte kuvakaappauksia. Vaatimustenmukaisuus syntyy tässä sivutuotteena siististä työstä.

Admineja, jotka työskentelevät sen kanssa mielellään
Turvallisuus, joka ärsyttää arjessa, kierretään, ja sen tekevät talon fiksuimmat ihmiset. Siksi admininne saavat työkalut, jotka ovat nopeampia kuin yksikään kiertotie. Lopulta turvallinen vaihtoehto on se mukava, ja se on ainoa syy, miksi se kestää.
Puolittainen erottelu ei ole erottelu.
Vaarantuneeseen admin-työasemaan on viisi yleistä vastausta, ja jokainen ratkaisee osan ongelmasta. Yksikään ei eristä hallintaa todella, sillä kaikki viisi toimivat sen riskivyöhykkeen sisällä, jota niiden pitäisi suojata.
Tältä raja näyttää
Managed Red Tenant on oma Microsoft Entra -tenant, pystytetty greenfieldinä, ilman riippuvuutta teidän tuotantotenanttiinne ja ilman riippuvuutta meidän omaamme. Siellä asuvat vain etuoikeutetut identiteetit, niiden laitteet ja ne resurssit, jotka välittävät pääsyn. Oikeutenne pysyvät teillä ja ne myönnetään cross-tenant-käytäntöjen, Entitlement Managementin ja Privileged Identity Managementin kautta, aina just-in-time eikä koskaan varastoon.
Punainen identiteetti kirjautuu sisään vain FIDO2:lla ja vain laitteelta, jota Red Tenant hallitsee, sillä Conditional Access teidän tenantissanne ei päästä läpi mitään muuta. Reitin On-Premises-järjestelmiin hoitaa Global Secure Access ilman yhtäkään julkista päätepistettä, ja jos jokin ei täsmää, Continuous Access Evaluation peruuttaa pääsyn sekunneissa eikä vasta seuraavalla kirjautumisella.
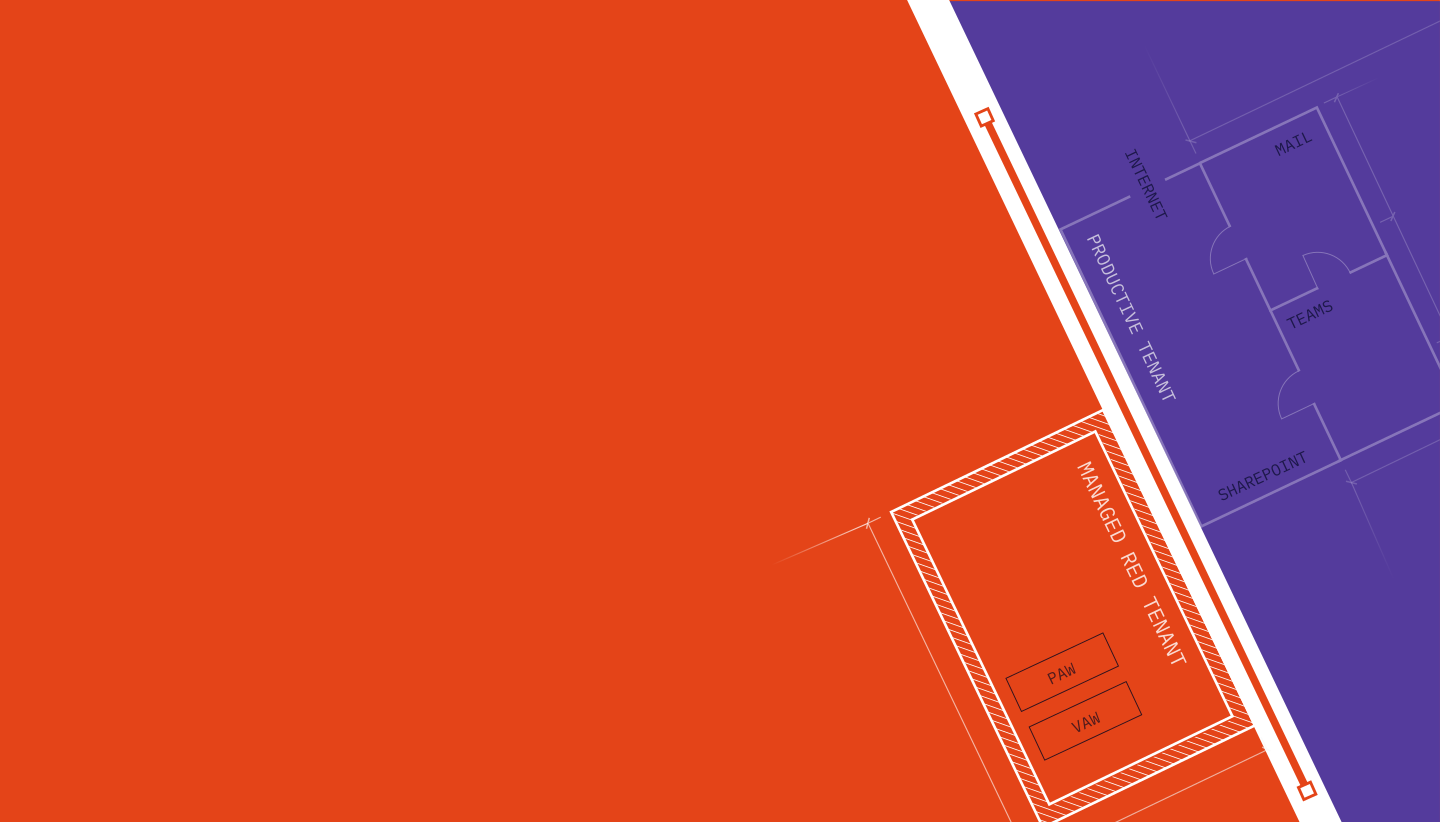
Tenant-raja
- 1Punainen identiteetti, vain FIDO2
- 2Laite Red Tenantista
- 3Conditional Access tarkistaa molemmat
- 4PIM aktivoi roolin just-in-time
- 5Pääsy teidän tenanttiinne, lokitettuna
Cross-tenant-suhde luodaan kertaalleen onboardingissa. Kuvitus glueckkanja.
Kaksi laiteluokkaa, jotta erottelu kestää arjessa
Tasoa ei määrää IP-osoite vaan näppäimistö, jonka ääressä joku istuu. Siksi jokainen taso saa sille sopivan laitteen eikä yhtäkään, joka osaa enemmän kuin on tarpeen.
PAW: oma laitteisto Tier 0:lle
Global Admineille ja kaikille, jotka koskevat Control Planeen: oma laite, yksi ihminen, yksi tehtävä. Se, mikä tälle koneelle ei kuulu, ei päädy sinne lainkaan, koska Application Control ei salli sitä.
- Application Control, ei paikallista adminia
- TPM, Secure Boot, Defender-monitorointi
- Vain FIDO2, web vain admin-päätepisteisiin
VAW: virtuaalinen työasema Tier 1:lle
Azuren, Microsoft 365:n ja On-Premises-ympäristön laajaan hallintaan: virtuaalinen työasema, johon pääsee toimistolaitteelta mutta joka ei koskaan ole osa sitä. Se skaalautuu sadoille admineille ilman että kukaan tilaa laitteita.
- Azure Virtual Desktop Red Tenantissa
- Entra Private Access, ei julkista päätepistettä
- Identiteetinvaihto, Compliant Device, FIDO2
Teidän tienne Red Tenantiin
- ParametrointiworkshopParametrointiworkshopIstumme alas kanssanne ja määritämme roolit, tieringin, personat ja prosessit. Samalla selviää, ketkä adminienne joukosta tarvitsevat PAW:n ja kenelle VAW riittää, ja yleensä PAW:ja tarvitaan vähemmän kuin kaikki odottivat.
- Rakentaminen koodinaRakentaminen koodinaRed Tenantinne syntyy blueprintistämme, kokonaan koodina: Entra ID, Intune, Conditional Access, laiteprofiilit ja cross-tenant-suhde tuotantotenanttiinne, kaikki versioituna, kaikki jäljitettävänä.
- Luovutus ja ylläpitoLuovutus ja ylläpitoEnsimmäiset Tier 0 -admininne muuttavat, loput seuraavat aalloissa. Siitä eteenpäin ylläpidämme ympäristöä ympäri vuorokauden kiinteään kuukausihintaan, ja teillä on yksi huoli vähemmän.
Managed as Code, teidän veto-oikeudellanne
Red Tenanttiin ei kosketa koskaan portaalissa. Jokainen muutos, olipa se uusi käytäntö, uusi laite tai uusi Microsoftin ominaisuus, kulkee samojen viiden aseman kautta, joka kerta, ja se astuu voimaan vasta kun te olette sen hyväksyneet.
- 1Muutos koodinaKonfiguraatio, käytännöt ja laiteprofiilit ovat repositoriossa versioituina. Jokainen muutos alkaa sieltä pull requestina, ei mistään muualta.
- 2Neljän silmän katselmointiToinen henkilö meillä katselmoi muutoksen asiantuntevasti, ennen kuin se ajetaan missään.
- 3Testi stagingissaMuutos ajetaan ensin meidän staging-ympäristössämme, ennen kuin se edes esitetään teille.
- 4Asiakkaan hyväksyntäTeidän hyväksyjänne hyväksyy tai hylkää. Ilman tätä hyväksyntää ei tapahdu mitään, ei myöskään meillä.
- 5DeploymentPipeline vie muutoksen Red Tenanttiinne, lokitettuna, jäljitettävänä, milloin tahansa toistettavana.
Jokaisella muutoksella alusta, myös omillamme.
Samalla vastataan kysymykseen, joka jokaisen ostajan pitäisi esittää, nimittäin mitä tapahtuu, jos palveluntarjoaja itse vaarantuu. Vastaus on: ei mitään. Yksikään muutos ei astu voimaan ilman teidän hyväksyntäänne, ja ylläpidämme ympäristöänne omasta Red Tenantistamme käsin, samojen sääntöjen mukaan kuin teidänkin.
Mitä te tuotte, mitä me hoidamme
Red Tenant ei ole jotain, jonka tilaatte perjantaina ja otatte käyttöön maanantaina. Se on projekti, jolla on selkeä loppu, ja sen jälkeen ylläpito, jota teidän ei tarvitse kantaa itse. Jotta kukaan ei yllättyisi, tässä rehellinen työnjako.
Te tuotte
- Tuotantotenantin, jota haluatte suojata, mielellään useamman, mielellään hybridinä Active Directoryn kanssa
- PAW-laitteiston Tier 0 -rooleillenne, ja kerromme teille etukäteen tarkalleen, mitkä laitteet tulevat kysymykseen
- Kaksi tai kolme ihmistä teidän puoleltanne, jotka myöntävät hyväksyntöjä ja hakevat tilejä
- Tahdon erottaa hallinta ja arki todella toisistaan, vaikka se ensimmäisinä viikkoina tuntuisi oudolta
Me hoidamme
- Red Tenantin rakentamisen blueprintistämme, kokonaan koodina
- Kovennuksen, laitteiden provisioinnin ja etuoikeutettujen identiteettien koko elinkaaren
- Ylläpidon ympäri vuorokauden, kytkettynä CSOC:iimme
- Jokaisen uudistuksen, jonka Microsoft tuo, saman pipelinen kautta ja samalla hyväksynnällä
Koska koko Red Tenant on olemassa koodina, deployment sujuu hyvin lyhyessä ajassa, ja ensimmäiset Tier 0 -admininne työskentelevät Red Tenantissa kauan ennen kuin muut seuraavat. Ylläpito kulkee kiinteään kuukausihintaan, ilman yllätyksiä laskulla.
Hyökkäys hallintatasoon
Noin 20 sivua, kolme todellista tapausta askel askeleelta purettuna, ja selkeä vastaus siihen, miltä eristetty, koodina ylläpidetty hallintaympäristö näyttää käytännössä. Kirjoitettu CISO:ille ja IT-johdolle sekä kaikille, joiden on vietävä aihetta sisäisesti ylöspäin ja jotka tarvitsevat siihen perusteluja, jotka kestävät hallituksen edessä.
- Storm-0501, Storm-2949 ja Stryker: kolme hyökkäysketjua, kolme opetusta
- Miksi MFA, EDR ja SOC eivät suojaa hallintatasoa
- Red Forestista Red Tenantiin: seitsemän tavoitearkkitehtuurin tuntomerkkiä
- Kohdistus NIS2 artiklaan 21, ISO 27001 liitteeseen A ja DORAan
Kuka Red Tenanttia ylläpitää
Ylläpidämme Red Tenantteja DAX-yhtiöille ja kriittisen infrastruktuurin operaattoreille, ja hallitsemme näitä ympäristöjä omasta Red Tenantistamme käsin. Se standardi, jota ylläpidämme teille, koskee siis ensin meitä itseämme.
BSI-pätevöitynä APT Response -palveluntarjoajana seisomme säännöllisesti toisella puolella, kun yrityksessä palaa jo. Se, mitä siellä näemme, valuu suoraan takaisin arkkitehtuuriin, ja se on syy siihen, miksi Red Tenant näyttää siltä kuin se näyttää.
Managed Dark Tenant
Red Tenant huolehtii siitä, ettei vaarantuneesta työasemasta koskaan tule vaarantunutta toimialuetta. Managed Dark Tenant vastaa toiseen kysymykseen, nimittäin siihen, miten pysytte toimintakykyisinä, jos se tapahtuu silti: valmisteltu Microsoft-ympäristö, joka lepää normaalikäytössä, jonka soitto 24/7-tukilinjallemme herättää ja jossa kriisitiiminne saa muutamassa tunnissa turvallisen viestinnän, työasemat ja palautusputken Active Directorylle. Toinen on muuri, toinen turvaverkko.
Managed Dark TenantiinKolme tapaa aloittaa. Yksikään ei sido teitä.
Kysymyksiä, joita kuulemme ensimmäisessä keskustelussa
Vastattu lyhyesti ja rehellisesti, ja jos teidän kysymyksenne puuttuu, esittäkää se meille alla olevalla lomakkeella.
Mikä Red Tenant on, ja miksi hallintaa ei tehdä tuotantotenantissa?
Red Tenant on oma Microsoft Entra -tenant, joka on olemassa yksinomaan etuoikeutettuja identiteettejä ja niiden laitteita varten, ja tuotantotenanttia hallitaan sieltä käsin, ei koskaan sen itsensä sisältä.
Syy on yksinkertainen: se, joka vaarantaa tenantin, hallitsee automaattisesti myös niitä tilejä, joilla se korjattaisiin. Jos nämä tilit ovat toisessa tenantissa, reitti vaarantuneesta käyttäjästä täyteen hallintaan on katkaistu. Nimi nojaa Red Forestiin, Microsoftin aiempaan malliin erillisestä hallinnollisesta Active Directory -metsästä.
Mikä Microsoft Enterprise Access Model on, ja mitä kuuluu Tier 0:aan, Tier 1:een ja Tier 2:een?
Enterprise Access Model jakaa ympäristönne tasoihin: Control Plane (Tier 0) sisältää kaiken, mikä hallinnoi identiteettejä ja oikeuksia, Management Plane (Tier 1) kattaa palvelimet, sovellukset ja workloadit, ja User Access Plane (Tier 2) koostuu päätelaitteista ja käyttäjistä.
Taustalla oleva sääntö kuuluu, ettei korkeampi taso saa koskaan olla hallittavissa matalammalta. Entra ID:ssä Tier 0:aan kuuluvat siksi roolit kuten Global Administrator, Privileged Role Administrator, Conditional Access Administrator ja Intune Administrator, lisäksi Entra Connect ja kaikki, mikä paikkaa, varmuuskopioi tai valvoo näitä järjestelmiä.
Miten tiering-konsepti toteutetaan käytännössä, ja mistä aloitetaan?
Parhaiten rehellisellä Control Planen inventaariolla, eli kysymyksellä siitä, mitkä tilit, ryhmät, palvelutilit ja sovellukset voivat tänään muuttaa identiteettejä tai oikeuksia. Useimmissa ympäristöissä niitä on selvästi enemmän kuin etukäteen olisi uskonut.
Sen jälkeen erotatte tilit tasoittain, korvaatte pysyvät määritykset PIM:llä ja rajaatte kirjautumisen erillisiin laitteisiin. Maksuton tiering-tarkistuksemme näyttää teille graafisesti, missä tier-rajat ylitetään tänään, ja on siten nopein tuntemamme tapa päästä alkuun.
Miksi PIM ja Conditional Access eivät yksin riitä etuoikeutettuihin käyttöoikeuksiin?
Molemmat tarkistavat identiteetin ja kirjautumisen olosuhteet, mutta kumpikaan ei tarkista laitetta, jossa näppäimistö on kiinni.
Onnistunut, vahva todennus päättyy tokeniin päätelaitteessa, ja jos tämä laite on vaarantunut, token varastetaan tai istunto kaapataan, vaikka PIM ja Conditional Access olisivat siihen asti tehneet työnsä oikein. Red Tenant käyttää molempia ja edellyttää lisäksi, että laite itse on peräisin eristetystä ympäristöstä.
Mikä Privileged Access Workstation on, ja milloin se tarvitsee oman laitteiston?
Privileged Access Workstation (PAW) on kovennettu työasema, jota käytetään yksinomaan hallinnollisiin tehtäviin, siis ilman sähköpostia ja yleistä selailua, Application Controlin kanssa, ilman paikallista adminia ja luottamusankkurilla TPM:n ja Secure Bootin kautta.
Omaa laitteistoa se tarvitsee kaikille rooleille, joilla on pääsy Control Planeen, sillä siellä pätee puhtaan näppäimistön periaate: tunnistetieto ei saa koskaan koskettaa laitetta, jonka luottamustaso on kohdetta matalampi. Tier 1:lle riittää virtuaalinen versio.
PAW vai virtuaalinen admin-työasema: milloin virtuaalinen versio riittää?
Kaikelle Control Planen alapuolella olevalle. Virtuaalinen Access Workstation (VAW) toimii Azure Virtual Desktopina Red Tenantissa, ja siihen pääsee compliant-toimistolaitteelta Entra Private Accessin kautta, identiteetinvaihdolla ja FIDO2:lla.
Se skaalautuu ilman laitteistoa ja kattaa Azuren, Microsoft 365:n ja On-Premises-ympäristön, joskin jäännösriski jää, koska pääsy kulkee Tier 2 -laitteen kautta. Juuri siksi Control Plane pysyy laitteisto-PAW:n varassa.
Tarvitseeko jokainen admin erillisen työaseman?
Ei, mutta jokainen admin tarvitsee erillisen identiteetin ja erillisen pääsyreitin, ja sen, onko se fyysinen PAW vai virtuaalinen VAW, ratkaisee taso, jolla henkilö työskentelee.
Käytännössä vain harvoilla on Tier 0 -oikeudet ja he saavat laitteisto-PAW:n, kun taas laaja enemmistö työskentelee VAW:jen kautta. Juuri siksi malli skaalautuu 5:stä 5 000 adminiin.
Mikä erottaa Red Tenantin PAW:sta omassa tenantissa?
Ero on luottamusankkurissa. PAW, jonka tili, käytännöt ja laitehallinta ovat samassa tenantissa kuin tuotantojärjestelmät, jakaa niiden kohtalon, sillä se, joka hallitsee tenanttia, hallitsee myös Intune-käytäntöä, joka koventaa PAW:n.
Red Tenant siirtää tilin, laitteen ja hallinnan omaan tenanttiin, johon ei pääse tuotantotenantista. PAW pysyy samana rakennuspalikkana, se vain seisoo toisella perustalla.
Mikä erottaa Red Tenantin Privileged Access Managementista?
PAM-ratkaisut säilyttävät tunnistetietoja ja välittävät istuntoja, ne siis suojaavat tunnistetiedon mutta eivät laitetta, jolta sitä käytetään. Jos päätepiste on vaarantunut, hyökkääjä kulkee yksinkertaisesti mukana välitetyssä istunnossa, ja Microsoft itse kirjoittaa, etteivät PAM-ratkaisut yksin kata laiteriskiä luotettavasti.
Red Tenant ei korvaa PAM:ia vaan täydentää sitä: PIM ja olemassa olevat holvit pysyvät käytettävissä, vain pääsy tulee nyt laitteelta riskivyöhykkeen ulkopuolelta.
Mitä tapahtuu, jos glueckkanja itse vaarantuu?
Ei mitään, mikä astuisi voimaan ilman teidän hyväksyntäänne. Jokainen muutos Red Tenanttiin kulkee koodina pipelinen läpi ja tarvitsee asiakkaan hyväksyjän hyväksynnän teidän puoleltanne, ja hätäkäyttöoikeudet on jaettu niin, ettei kumpikaan puoli voi toimia yksin.
Lisäksi hallitsemme ympäristöänne omasta Red Tenantistamme käsin, samoilla säännöillä, jotka koskevat teidänkin ympäristöänne. Veto-oikeus pysyy aina asiakkaalla.
Mitä NIS2 vaatii admin-tileiltä ja etuoikeutetuilta käyttöoikeuksilta?
Artikla 21 kohta 2 nimeää muun muassa pääsynhallinnan konseptit, monivaiheisen todennuksen sekä turvallisuuden järjestelmien hankinnassa, kehittämisessä ja ylläpidossa, ja artikla 20 tekee yritysjohdosta vastuullisen toteutuksen valvonnasta ja todistamisesta.
Saksassa tämä on voimassa joulukuusta 2025 BSI-lain kautta, Itävallassa 1. lokakuuta 2026 alkaen NISG 2026:n kautta. BSI:n IT-Grundschutz tuntee hallinnollisten tehtävien erottelun perusvaatimuksena ja hallinnan siirtämisen omaan rakenteeseen korotettuna vaatimuksena. Red Tenant on juuri tämän pilvitoteutus, ja versioitu repositorio on teidän todisteenne.
Onko tiering-konsepti keskisuurille yrityksille liian monimutkainen tai liian kallis?
Liian monimutkainen itse ylläpidettäväksi se usein todella on, sillä kallis osa ei ole tekniikka vaan jatkuva kovennus, huolto, valvonta ja todisteiden tuottaminen, joita kukaan ei hoida siinä sivussa.
Juuri se on Managed Servicen syy: työmäärä on meillä, missä automaatio ja toisto tekevät siitä hallittavan, ja Red Tenant 20 adminille on samaa koodia kuin 2 000:lle.
Microsoft veti Red Forest -mallin pois. Miksi sitten erillinen admin-tenant?
Microsoft veti ESAE:n pois, koska malli kattoi vain On-Premises-järjestelmänvalvojat ja oli ylläpidossa liian monimutkainen, ei siksi että erottelu olisi ollut tehoton.
Sama dokumentaatio toteaa, että Microsoft ylläpitää sisäisesti edelleen vastaavaa arkkitehtuuria, suosittelee PAW:ja kaikkiin hallinnollisiin tehtäviin ja nimeää erityistä suojaa vaativille resursseille nimenomaisesti eristyksen useamman tenantin yli. Red Tenant on tämän periaatteen pilviversio, ja se ylläpitotyö, johon ESAE kaatui, on Managed Servicen vastuulla.
Meillä on tiering, PIM ja Conditional Access. Mitä Red Tenant siihen muuttaa?
Tiering säätelee, kuka saa tehdä mitä, PIM säätelee, milloin, ja Conditional Access säätelee, millä ehdoilla. Kaikki kolme ovat kuitenkin samassa ympäristössä, jota niiden pitäisi suojata, ja niitä hallitsevat roolit, jotka ovat myös Global Admin -oikeudet omaavalla hyökkääjällä.
Red Tenant vie hallinnan pois tästä ympäristöstä, olemassa olevat kontrollinne säilyvät ja saavat luottamusankkurin, johon ei enää pääse sisältä käsin.
