Teknisk implementering av NIS2-direktivet
NIS2-direktivet ålägger många företag grundläggande cybersäkerhetsåtgärder. Våra beprövade lösningar hjälper dig att uppfylla kraven effektivt, standardiserat, säkert och skalbart.


10 MVP:er, varav 4 med säkerhetsfokus

BSI-certifierad APT-Response-leverantör

ISO 27001-certifierad tjänst

Omfattande expertis inom Workplace, Security och Azure
Vad är NIS2 och vad innebär det för ditt företag?
Sedan oktober 2024 gäller det nya EU-direktivet NIS2, som fastställer bindande standarder för cybersäkerhet i hela Europa. Målet är att skapa en enhetlig säkerhetsnivå inom hela Europeiska unionen och att bättre skydda företag mot digitala hot. Det berör företag som tillhandahåller kritiska eller viktiga tjänster. Även deras leveranskedjor omfattas av de nya kraven. Företag som faller inom tillämpningsområdet är skyldiga att genomföra konkreta säkerhetsåtgärder. Den som agerar nu minimerar risker, skyddar sitt företag och undviker sanktionsavgifter samt personligt ansvar för ledningen.
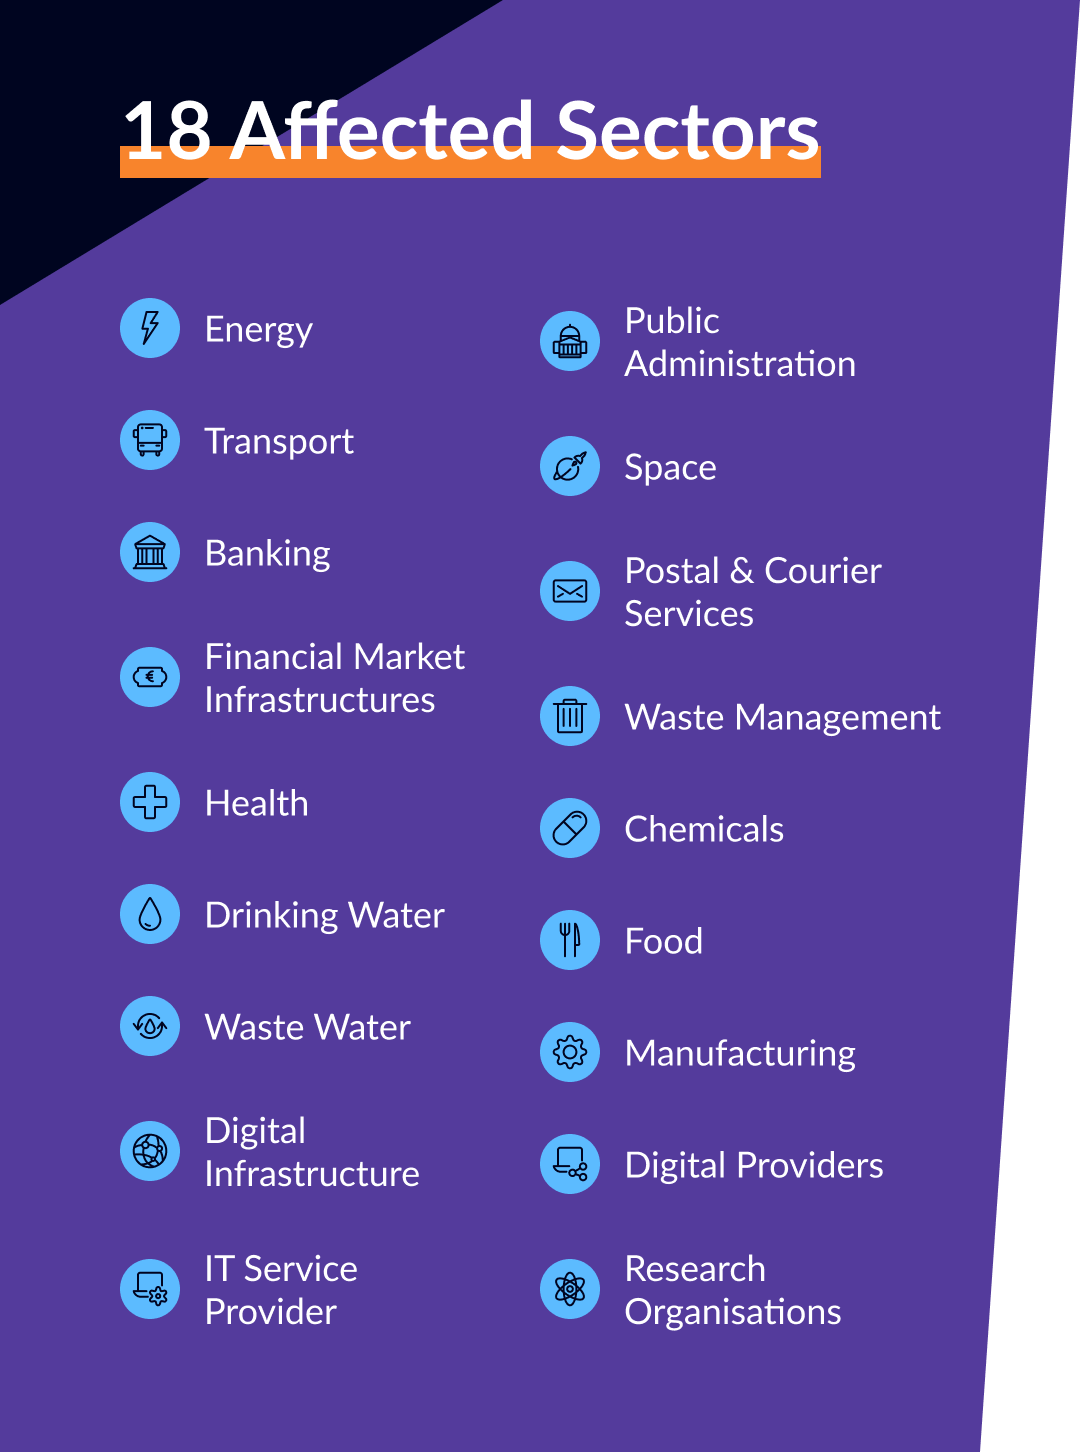
Dessa branscher berörs av NIS2
Vilka åtgärder kräver NIS2 konkret?
Minska risker genom riktade säkerhetsåtgärder
| Risk Measures | GK Services | NIS2 | CSOC | APT Response | Preventive Services | Managed Red Tennant | Dark Tenant | Data Security | Workplace/ Azure |
|---|---|---|---|---|---|---|---|---|
| Risk Analysis and Information System Security | 12.2 a) | |||||||
| Incident Handling | 12.2 b) | |||||||
| Business Continuity | 12.2 c) | |||||||
| Supply Chain Security | 12.2 d) | |||||||
| Security in Network and Information Systems | 12.2 e) | |||||||
| Effectiveness of Cybersecurity Risk Management Measures | 12.2 f) | |||||||
| Basic Computer Hygiene Practices and Cybersecurity Training | 12.2 g) | |||||||
| Cryptography | 12.2 h) | |||||||
| Human Resources Security, Access Control Policies and Asset Management | 12.2 i) | |||||||
| Multifactor Authentication or Secured Communication | 12.2 j) |
NIS2-compliance i 3 steg
- BerörandeanalysBerörandeanalysEn specialiserad leverantör eller advokatbyrå prövar om och i vilken omfattning NIS2 är relevant för ditt företag. Så får du en underbyggd bedömning av om ni berörs samt en tydlig grund för vilka krav som måste beaktas i den fortsatta processen.
- Gap-analysGap-analysAnalysen visar vilka åtgärder som redan är genomförda och var det finns behov av insatser. Utifrån beprövade ramverk härleds pragmatiska tekniska och organisatoriska steg: från kick-off via audit och utvärdering till den slutliga åtgärdsrekommendationen.
- ÅtgärdspaketÅtgärdspaketMedan vi stöttar dig med våra Managed Services baserade på Microsoft-teknik vid definitionen och genomförandet av tekniska åtgärder, kan du tillsammans med en partner åtgärda de organisatoriska luckorna.
Vad du bör veta nu

Admin och vardag på samma dator? Game Over.
Varför en tenant inte räcker för CIO:er, och varför den andra sällan tänks med. Managed Red Tenant separerar administrativt arbete ...