Teknisk implementering af NIS2-direktivet
NIS2-direktivet forpligter mange virksomheder til grundlæggende cybersikkerhedstiltag. Vores praksisafprøvede løsninger hjælper dig med at opfylde kravene effektivt, standardiseret, sikkert og skalerbart.


10 MVP'er, fire af dem med sikkerhedsfokus

BSI-certificeret APT-response-udbyder

ISO 27001-certificeret service

Omfattende ekspertise inden for Workplace, Security og Azure
Hvad er NIS2, og hvad betyder det for din virksomhed?
Siden oktober 2024 har det nye EU-direktiv NIS2 været gældende, og det fastsætter bindende standarder for cybersikkerhed i hele Europa. Formålet er at skabe et ensartet sikkerhedsniveau i hele Den Europæiske Union og beskytte virksomheder bedre mod digitale trusler. Direktivet omfatter virksomheder, der leverer kritiske eller væsentlige tjenester, og også deres forsyningskæder falder ind under de nye krav. Virksomheder, der falder inden for scopet, er forpligtet til at gennemføre konkrete sikkerhedsforanstaltninger. Handler du nu, minimerer du risiciene, beskytter du din virksomhed og undgår både bøder og personligt ansvar for ledelsen.
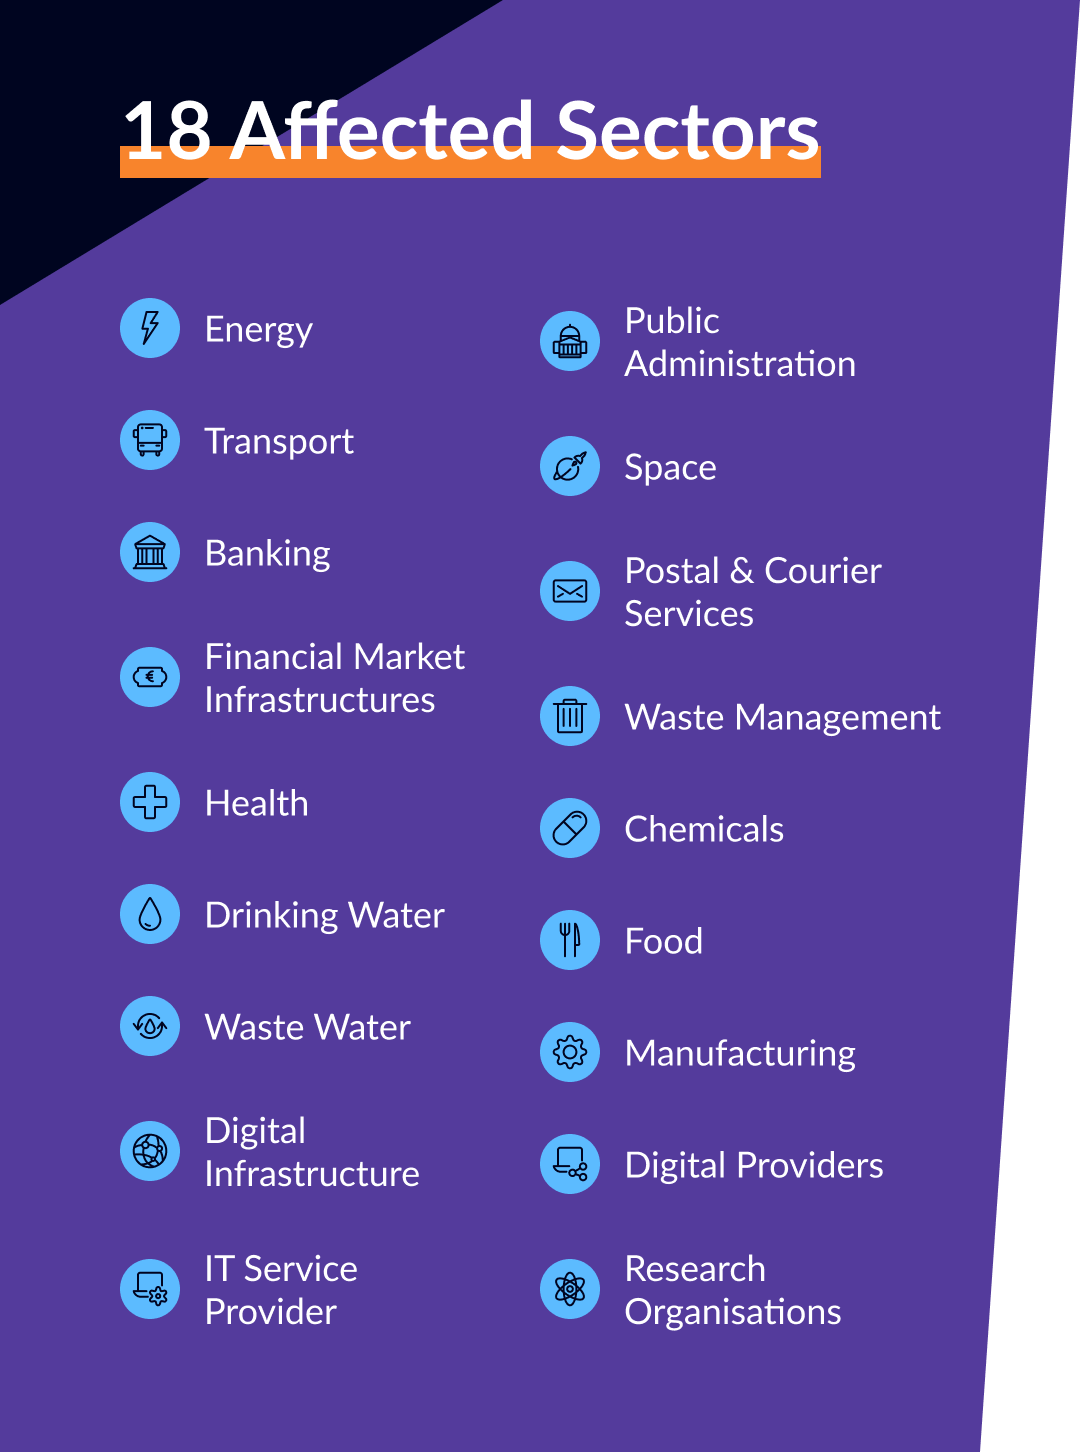
Disse brancher er omfattet af NIS2
Hvilke foranstaltninger kræver NIS2 konkret?
Reducér risici med målrettede sikkerhedsforanstaltninger
| Risk Measures | GK Services | NIS2 | CSOC | APT Response | Preventive Services | Managed Red Tennant | Dark Tenant | Data Security | Workplace/ Azure |
|---|---|---|---|---|---|---|---|---|
| Risk Analysis and Information System Security | 12.2 a) | |||||||
| Incident Handling | 12.2 b) | |||||||
| Business Continuity | 12.2 c) | |||||||
| Supply Chain Security | 12.2 d) | |||||||
| Security in Network and Information Systems | 12.2 e) | |||||||
| Effectiveness of Cybersecurity Risk Management Measures | 12.2 f) | |||||||
| Basic Computer Hygiene Practices and Cybersecurity Training | 12.2 g) | |||||||
| Cryptography | 12.2 h) | |||||||
| Human Resources Security, Access Control Policies and Asset Management | 12.2 i) | |||||||
| Multifactor Authentication or Secured Communication | 12.2 j) |
NIS2-compliance i tre trin
- Scope-analyseScope-analyseEn specialiseret leverandør eller et advokatkontor undersøger, om og i hvilket omfang NIS2 er relevant for din virksomhed. Dermed får du en velfunderet vurdering af, hvordan I er omfattet, og et klart grundlag for, hvilke krav der skal tages højde for i det videre forløb.
- Gap-analyseGap-analyseAnalysen viser, hvilke foranstaltninger der allerede er gennemført, og hvor der er behov for at handle. Ud fra anerkendte frameworks udledes pragmatiske tekniske og organisatoriske skridt, fra kick-off over audit og evaluering til den endelige anbefaling af foranstaltninger.
- HandlingspakkeHandlingspakkeMens vi med vores Managed Services på basis af Microsoft-teknologier støtter dig i at definere og gennemføre de tekniske foranstaltninger, kan du sammen med en partner lukke de organisatoriske huller.
Det bør du vide nu

Admin og hverdag på samme computer? Game Over.
Hvorfor én tenant ikke rækker for CIO'er, og hvorfor den anden sjældent bliver tænkt med. Managed Red Tenant adskiller arkitektonisk ...