

コンプライアンスから、具体的なセキュリティ対策へ
NIS2指令の技術的な実装
NIS2指令は、多くの企業に基本的なサイバーセキュリティ対策を義務づけています。実務で鍛えられた当社のソリューションが、標準化され、安全で、規模を広げられる形で要件を効率よく満たすことを支えます。


MVPが10名、うち4名はセキュリティ領域

BSI認定のAPT対応プロバイダー

ISO 27001認証を取得したサービス

Workplace、Security、Azureにわたる幅広い専門知識
NIS2とは何で、自社にとって何を意味するのか
2024年10月から、EUの新しい指令NIS2が適用されています。この指令は、欧州全域で拘束力のあるサイバーセキュリティの基準を定めています。狙いは、EU全体で一定のセキュリティ水準をつくり、企業をデジタル上の脅威からより確実に守ることです。対象になるのは、重要または基幹のサービスを提供する企業であり、そのサプライチェーンも新しい要件の範囲に入ります。適用範囲に入る企業には、具体的なセキュリティ対策の実施が義務づけられます。いま動く企業はリスクを最小限に抑え、自社を守り、制裁金と経営層の個人責任を避けられます。
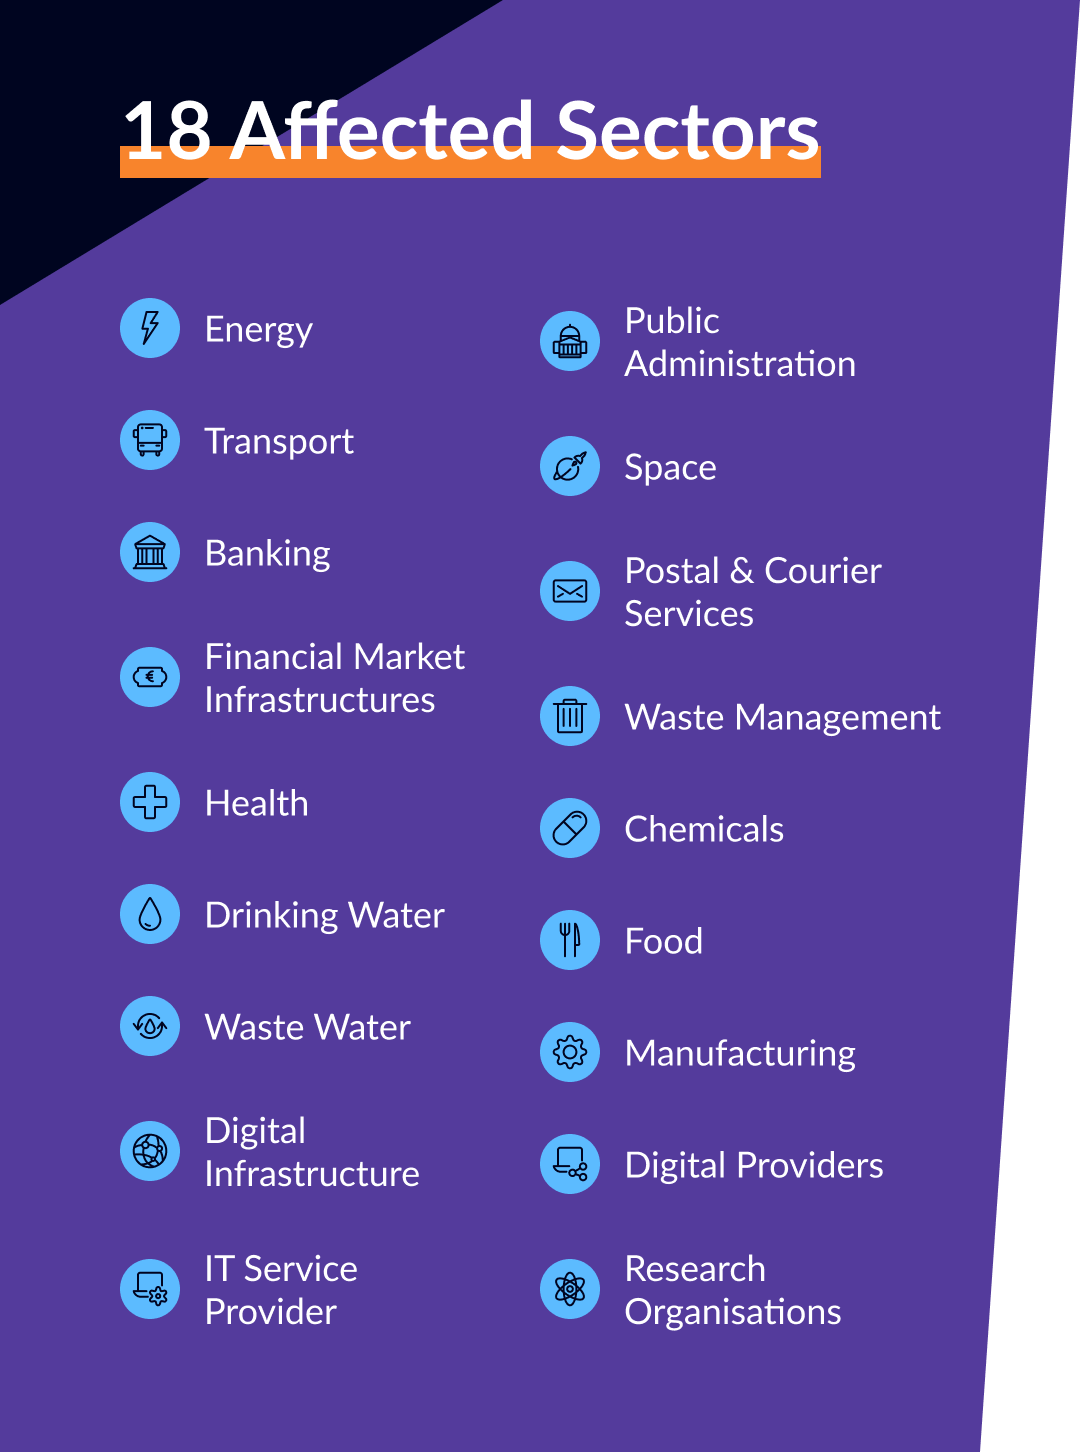
NIS2の対象となる業種
NIS2が具体的に求める対策
当社のマネージドサービスは、NIS2の要求事項を実務に落とし込むことを支えます
的を絞ったセキュリティ対策でリスクを減らす
当社のサービスは、求められるリスク対策と、それに伴うリスクを減らすことを支えます。
| Risk Measures | GK Services | NIS2 | CSOC | APT Response | Preventive Services | Managed Red Tennant | Dark Tenant | Data Security | Workplace/ Azure |
|---|---|---|---|---|---|---|---|---|
| Risk Analysis and Information System Security | 12.2 a) | |||||||
| Incident Handling | 12.2 b) | |||||||
| Business Continuity | 12.2 c) | |||||||
| Supply Chain Security | 12.2 d) | |||||||
| Security in Network and Information Systems | 12.2 e) | |||||||
| Effectiveness of Cybersecurity Risk Management Measures | 12.2 f) | |||||||
| Basic Computer Hygiene Practices and Cybersecurity Training | 12.2 g) | |||||||
| Cryptography | 12.2 h) | |||||||
| Human Resources Security, Access Control Policies and Asset Management | 12.2 i) | |||||||
| Multifactor Authentication or Secured Communication | 12.2 j) |
3ステップでNIS2コンプライアンスへ
専門のパートナーと組み、NIS2コンプライアンスへの道のりをご一緒します。パートナーが適用対象かどうかを確認し、組織面のギャップを洗い出して埋める一方、当社はMicrosoftのテクノロジーを土台にしたマネージドサービスで技術的な実装を担います。
- 適用対象の判定適用対象の判定専門の事業者または法律事務所が、NIS2が自社にどの範囲で関係するかを確認します。これにより、適用対象かどうかの根拠ある評価と、以降の工程でどの要件を考慮すべきかの明確な土台が得られます。
- ギャップ分析ギャップ分析分析によって、すでに実施済みの対策と、手を打つ必要がある箇所が明らかになります。定評のあるフレームワークを基に、そこから現実的な技術面・組織面の手順を導きます。キックオフから監査、評価を経て、最終的な対策の提案までを行います。
- 対策パッケージ対策パッケージ当社がMicrosoftのテクノロジーを土台にしたマネージドサービスで技術的な対策の定義と実装を支える一方、組織面のギャップはパートナーと一緒に埋めていけます。
いま押さえておきたいこと

管理業務と日常業務を1台のPCで。Game Overです。
CIOにとってテナントが1つでは足りない理由と、2つ目がめったに検討されない理由。Managed Red Tenantは管理業務をオフィス環境からアーキテクチャとして分離し、Managed Dark Tenantは防御が破られてもなお組織が動き続けられるようにします。それが運用モデル、SOCのシグナル、そしてNISG 2026による証明義務にとって何を意味するのかを解説します。