

Admin och vardag på samma dator? Game Over.
Varför en tenant inte räcker för CIO:er, och varför den andra sällan tänks med. Managed Red Tenant separerar administrativt arbete arkitektoniskt från kontorsmiljön, Managed Dark Tenant håller företaget handlingskraftigt när försvaret ändå faller. Vad det betyder för driftmodell, SOC-signal och bevisplikterna enligt NISG 2026.

En dator, två flikar, ett klick
Scenariot är ospektakulärt, och just det gör det så farligt: en administratör sitter vid sin vanliga kontorslaptop. I den vänstra webbläsarfliken är Microsoft 365 Admin Center öppet, med Global Admin- och Intune-adminbehörigheter. I den högra fliken laddar han ner ett ”gratisverktyg”, Invoice_2026.pdf.exe. Ett klick, en PowerShell-payload, persistens etablerad, privilege escalation igång. Vägen till Tier 0, till hjärtat av företagets IT, ligger öppen.
Game Over.
MITRE ATT&CK dokumenterar för enterprise-miljöer just nu 222 tekniker, plus 475 subtekniker, tillsammans knappt 700 kända vägar att eskalera privilegier, röra sig lateralt och nå ett företags känsligaste tillgångar. Angripare behöver exakt en av dem. Och i de flesta incident response-insatser vi följer visar sig samma mönster: administrationen gjordes på samma enhet som den där man också läste e-post, surfade och chattade i Teams.
Den som menar allvar med ”assume breach”, och enligt NIS2 finns det få alternativ till det, måste acceptera en obekväm konsekvens: vissa saker hör helt enkelt inte ihop på samma dator. Halv separation är ingen separation.
Varför de närliggande svaren inte räcker
De vanliga reflexerna känner vi alla. Jump-server? En reverse proxy-tunnel från den komprometterade klienten, och angriparen rider rakt igenom jump-boxen: samma maskin, samma webbläsare, samma risk. Bygga upp klassisk privileged access management (PAM) i den egna tenanten? Då dyker frågan direkt upp: vem hanterar hanteringsmiljön? Om de skyddade adminarbetsstationerna lever i samma tenant som de ska skydda har man byggt en cirkel, inte en mur. Och det virtuella skrivbordet från kontorslaptoppen? Det ärver dess keylogger. Skärmen är virtuell, tangenttryckningarna är verkliga. Zero Trust tar slut precis där admin och vardag delar en enhet.
Managed Red Tenant: separation som arkitektur
Precis här kommer Managed Red Tenant (MRT) in: en dedikerad, fullständigt kodhanterad och massivt härdad tenant-miljö, uteslutande för administrativt arbete. För Tier 0-uppgifter finns Privileged Access Workstations (PAW) som drivs som managed service, härdade hårdvaru-PAW:ar som egna fysiska enheter. För Tier 1-arbete används VAW:ar, virtuella access workstations baserade på Azure Virtual Desktop, nåbara bara från compliant devices, bara med FIDO2, bara under Conditional Access. Kompletterat med speciellt och maximalt säkert konfigurerade iPads för mer bekvämlighet.
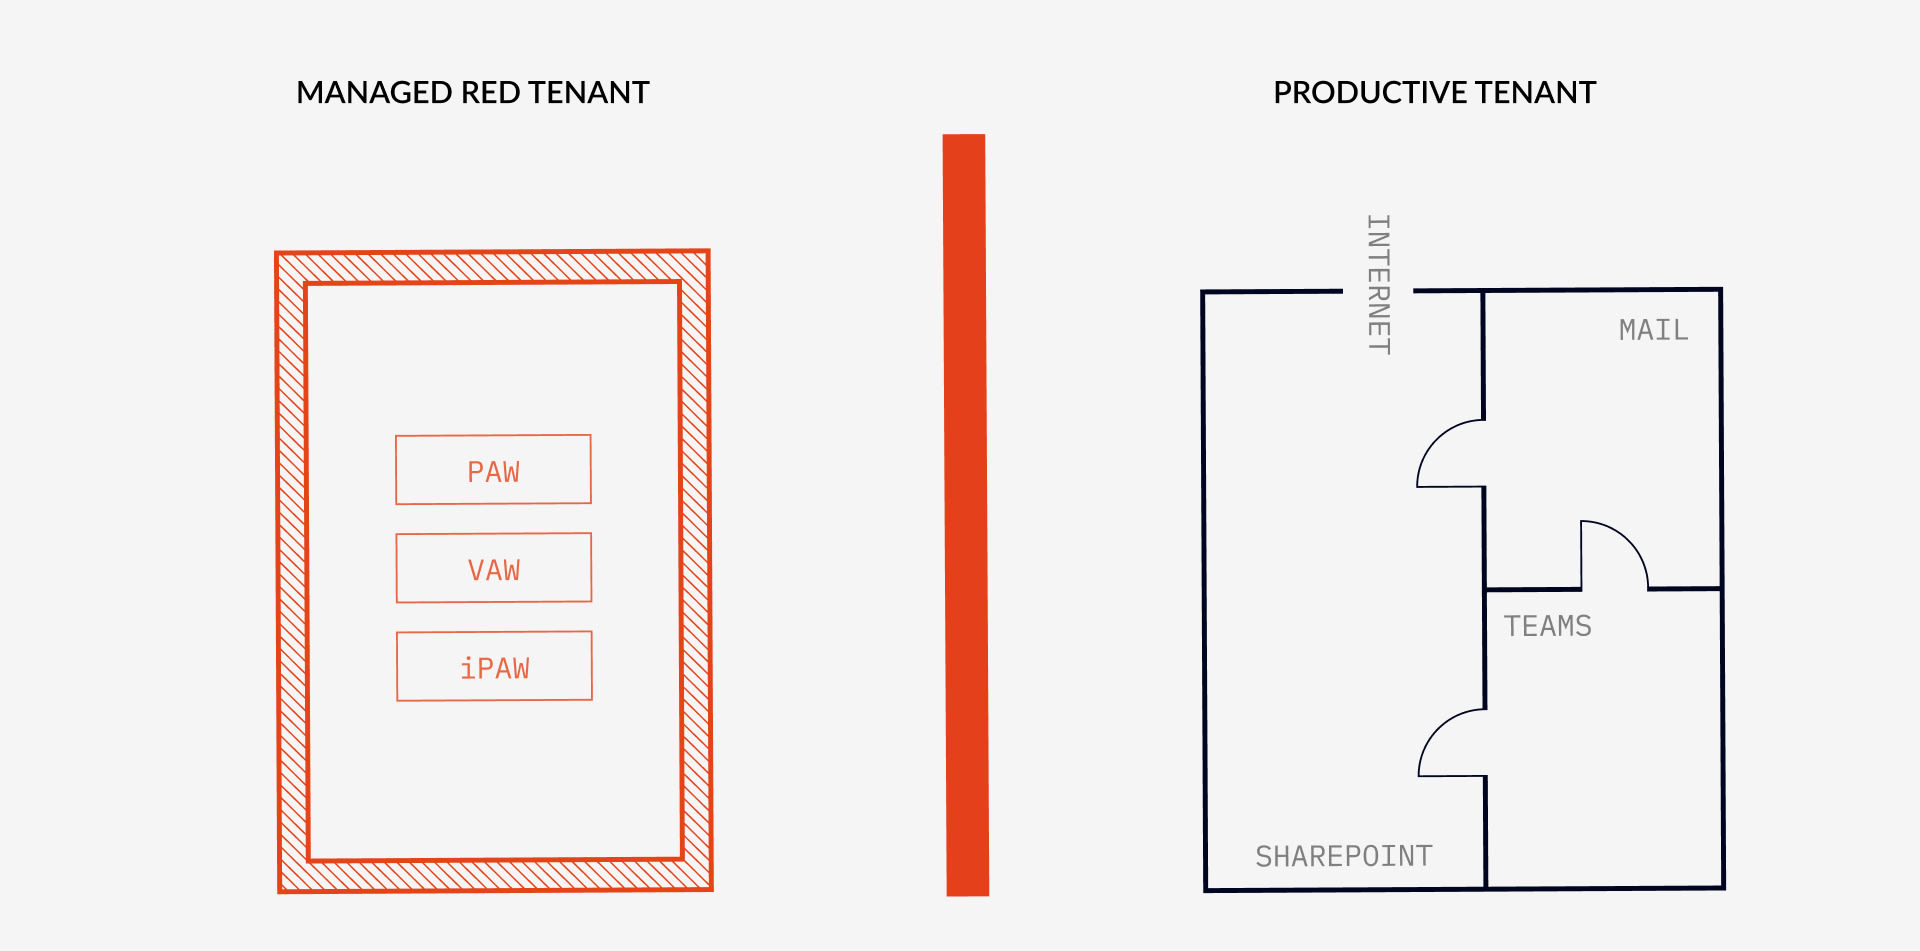
Den avgörande punkten för CIO:er är dock inte tekniken, utan driftmodellen. Varje ändring i Red Tenant går som Configuration as Code genom en CI/CD-pipeline och deployas först efter explicit godkännande från kunden. Den här shared responsibility-principen besvarar frågan som varje inköpare av managed services borde ställa: vad händer om tjänsteleverantören själv blir komprometterad? Svaret: ingenting. Utan kundens godkännande ändras inte en rad konfiguration i Red Tenant. Hanteringsnivån ligger utanför kundens riskzon, vetorätten stannar hos kunden.
Den operativa vinsten är dubbel. För det första uppstår en skärpa som man sällan har: varje legitim administrativ åtkomst till produktionsmiljön kommer per definition från en MRT-maskin. Allt annat är en attack. Det ger SOC:et en signal utan brus som det omedelbart kan agera på, i stället för att sortera falsklarm. För det andra står det vid en lyckad attack mot kontorsmiljön en mur i vägen, inte ett farthinder: hoppet från en komprometterad kontorslaptop till en hårdvaru-PAW som står som en egen enhet vid sidan om på skrivbordet är extremt svårt till omöjligt för angripare.
Och om det ändå händer? Extra Life.
Varje erfaren CIO vet: hundraprocentig säkerhet finns inte. Assume breach betyder ju också att planera in att det egna försvaret faller. Stryker-incidenten i mars 2026 visade hur smal marginalen är: ett komprometterat Intune-adminkonto räckte för att radera enheter i 79 länder. Ransomware-grupper siktar i dag målmedvetet på backuper, på Active Directory, på precis de system man skulle behöva för återuppbyggnaden. Den som då börjar improvisera, med krypterade filservrar, utan fungerande identiteter, med en telefonkedja i stället för kommunikationsinfrastruktur, förlorar dagar och veckor där företaget står stilla.
Om Red Tenant förhindrar att det blir ”Game Over”, så är Managed Dark Tenant Extra Life: en förberedd återstartsmiljö som vilar i normaldrift och aktiveras i skarpt läge. Ett samtal till 24/7-nödnummret startar disaster recovery-processen. Ett virtuellt war room upprättar omedelbart säker kommunikation med alla nyckelintressenter, oberoende av den möjligen komprometterade produktionsmiljön. Eftersom Dark Tenant är uppbyggd som Infrastructure as Code är alla kritiska återstartsprocesser fördefinierade och automatiserade: systemkritiska komponenter som Active Directory och identiteter återställs rent, i stället för att sättas samman ad hoc i stressituationen. Resultatet: ett Recovery Time Objective (RTO) på några timmar till några dagar och ett definierat Recovery Point Objective (RPO), i stället för de veckor som improviserade återstarter regelbundet kostar i praktiken.
Resiliens i dubbelpack
Red Tenant och Dark Tenant besvarar två olika frågor som först tillsammans ger en fullständig bild. Red Tenant besvarar: hur förhindrar jag att en komprometterad klient någonsin blir en komprometterad domän? Dark Tenant besvarar: hur förblir jag handlingskraftig när det ändå händer? Det ena är muren, det andra hoppduken.
För österrikiska företag tillkommer en regulatorisk dimension, och den blir snart mycket konkret. Med NISG 2026, som träder i kraft den 1 oktober 2026, faller omkring 4 000 österrikiska företag under påvisbara cybersäkerhetsplikter, explicit inklusive riskhantering, business continuity, beredskapsplan och krishantering. Den som kan förklara för tillsynsorganet att administrativa åtkomster är arkitektoniskt isolerade och att en testad, automatiserad återstartsmiljö står klar för skarpt läge, för en annan diskussion än den som hänvisar till medvetenhetsutbildningar och hopp.
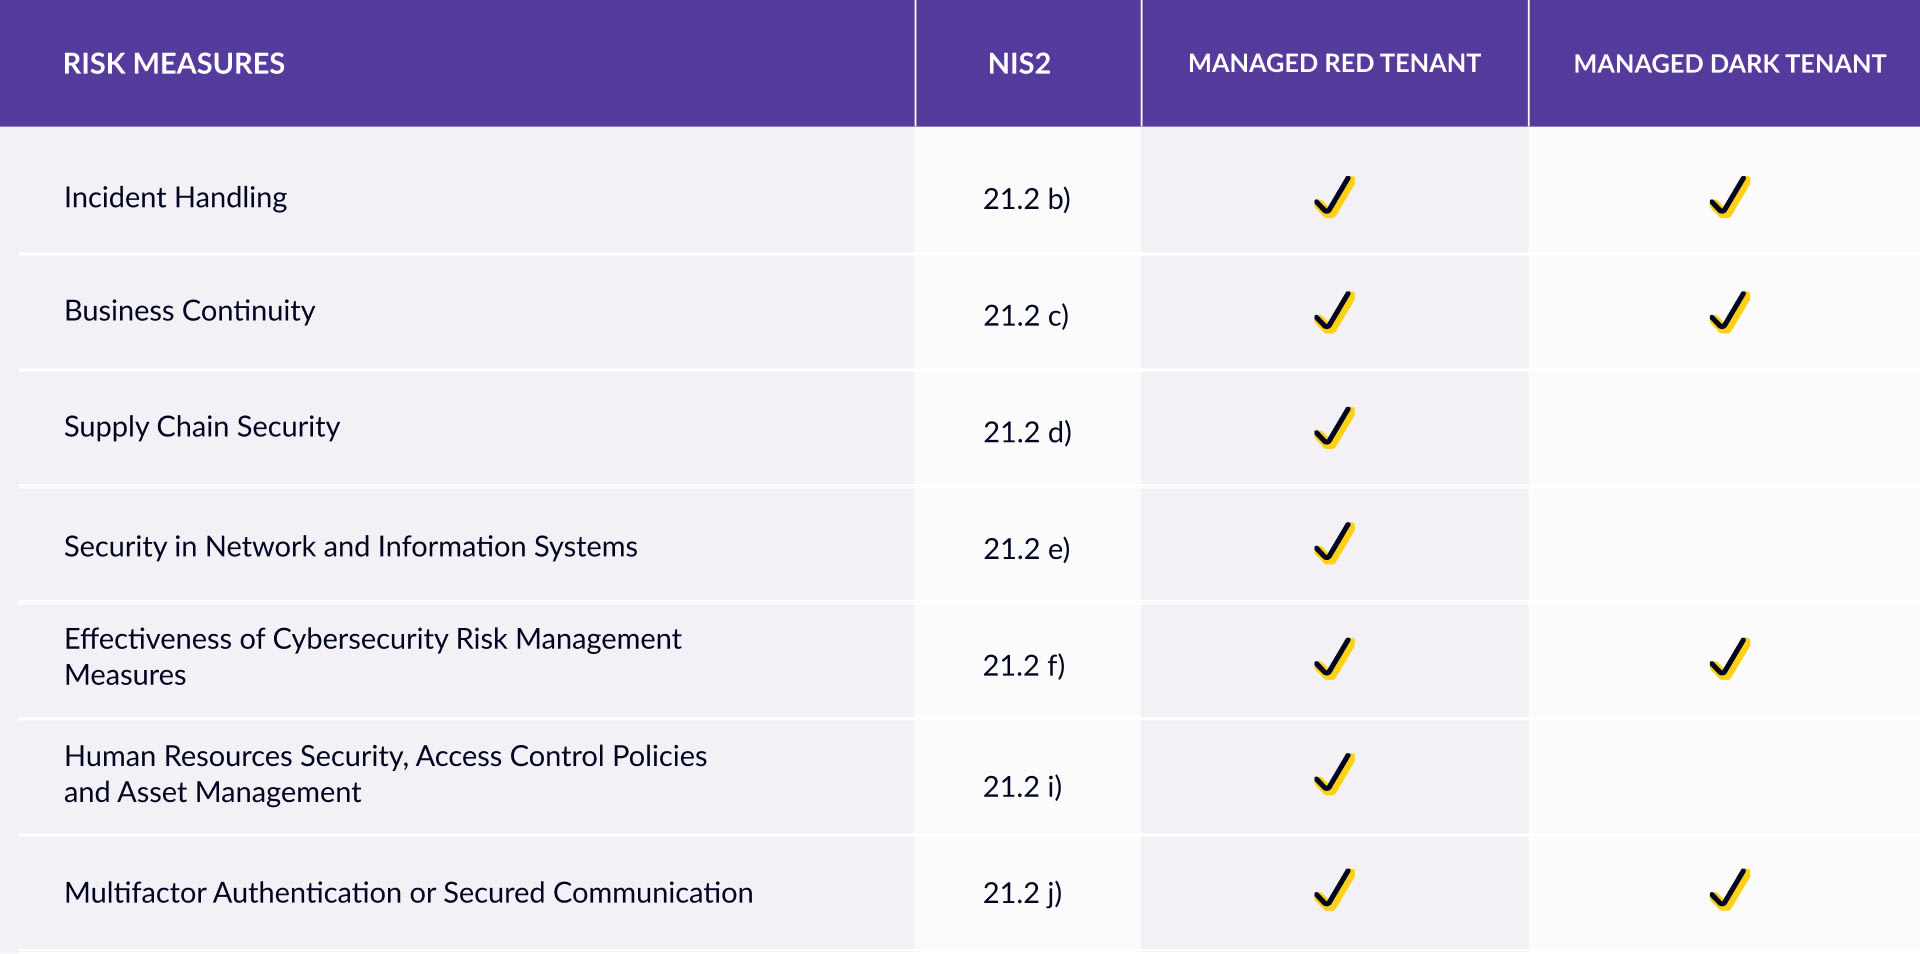
Båda tjänsterna driver vi som managed service, med ett team som i egenskap av BSI-kvalificerad APT Response-leverantör regelbundet står på andra sidan när det redan brinner, och som låter den erfarenheten flöda direkt tillbaka in i arkitekturen. Bland våra kunder finns DAX-koncerner liksom operatörer av kritisk infrastruktur.
Vissa saker hör inte ihop på samma dator. Och vissa företag kan inte kosta på sig ett Game Over. Då är det bättre med mur och Extra Life.
Ta kontakt
Ni vill veta hur Managed Red Tenant och Managed Dark Tenant samspelar i er miljö? Skriv till oss, så går vi igenom ert fall konkret.
Liknande inlägg

Slutet för MFA-SMS
Varför företag nu bör gå över till phishingresistenta och så långt möjligt lösenordsfria inloggningsmetoder.

ClickFix. När användaren är exploiten, och hur ni stoppar det
ClickFix gör användare till sin egen angripare: ett förfalskat CAPTCHA, en copy-paste, och skadlig kod körs i minnet utan att ...

Admin och vardag på samma dator? Game Over.
Varför en tenant inte räcker för CIO:er, och varför den andra sällan tänks med. Managed Red Tenant separerar administrativt arbete ...

Fyra gånger Leader. glueckkanja i ISG-studien Tyskland 2026
ISG Provider Lens®-studien 2026 positionerar glueckkanja i Tyskland som Leader i fyra kvadranter: Microsoft Productivity and Business Process Services och ...

Från Rising Star till Leader. glueckkanja i ISG-studien Schweiz 2026
ISG Provider Lens®-studien 2026 positionerar glueckkanja i Schweiz som Leader i kvadranten Microsoft AI and Cloud Ecosystem, inom områdena Azure ...

Outbreak. Vad OpenAI/Hugging-Face-incidenten avslöjar och vad den inte avslöjar
En AI-agent bryter sig ut ur sin testmiljö, hittar en zero-day och hackar ett annat företag. Låter som filmmanus, men ...

Leader och Rising Star. glueckkanja i ISG:s cybersecurity-studie 2026
ISG Provider Lens®-studien Cybersecurity 2026 utser glueckkanja till Leader i kvadranten Next-Gen SOC/MDR Services (Midmarket). I totalmarknaden för Next-Gen SOC/MDR ...

The Holy Trinity: vad AI verkligen behöver för att arbeta
Ett tillverkande företag vill veta vilka av dess 14 000 SKU:er som faktiskt är lönsamma. Svaret ligger i tre system ...

Kontraktet är påskrivet: så går din onboarding till hos oss
Kontraktet är påskrivet, det första stora steget är taget. Men hur går det vidare nu? Vi tar med dig bakom ...

Microsoft Frontier Partner: vi hör till
Sedan en tid tillbaka finns det en ny topputmärkelse i Microsoft AI Cloud Partner Program, Frontier Partner Badge. Microsoft tilldelar ...

160 kilometer för ett gott ändamål
Elva kollegor, 16 varv, 160 kilometer, ett åskoväder och en pallplats: glueckkanja var med på Frankfurter Runden 2026 och skänkte ...

Anatomin hos en okänd AMOS Stealer: Från larm till immunitet på timmar
En hittills odokumenterad AMOS-Stealer-variant komprometterade en macOS-endpoint. Inga kända hashvärden, inga C2-data i offentliga databaser. Vårt SOC monterade ner sex ...

Därför bör Edge vara er enda Corporate Browser
Inget företag har egentligen valt Chrome; den fanns bara där, med egen synklogik, egen kontohantering, eget policygränssnitt. Microsoft Edge däremot ...

Ett adminkonto var allt som krävdes.
Den 11 mars 2026 raderade Handala enheter i 79 länder, och allt som krävdes för det var ett komprometterat Intune-adminkonto. ...

Sex Agents. Fyra veckor. Skarp drift.
Sex företag, fyra veckors byggfas, sex fungerande AI Agents – det var den första glueckkanja AI Agent Hackathon. Kiekert, Dr. ...