Mise en œuvre technique de la directive NIS2
La directive NIS2 impose à de nombreuses entreprises des mesures fondamentales de cybersécurité. Nos solutions éprouvées t'aident à répondre efficacement aux exigences, de manière standardisée, sûre et évolutive.

10 MVP, dont 4 axés sur la sécurité

Prestataire de réponse APT certifié par le BSI

Service certifié ISO 27001

Expertise approfondie en Workplace, Security et Azure
Qu'est-ce que NIS2 et qu'est-ce que cela signifie pour ton entreprise ?
La nouvelle directive européenne NIS2, qui fixe des normes de cybersécurité contraignantes à l'échelle européenne, s'applique depuis octobre 2024. Son objectif est de créer un niveau de sécurité uniforme dans toute l'Union européenne et de mieux protéger les entreprises contre les menaces numériques. Elle concerne les entreprises qui fournissent des services critiques ou importants, et leurs chaînes d'approvisionnement sont elles aussi soumises aux nouvelles exigences. Les entreprises qui entrent dans le champ d'application sont tenues de mettre en œuvre des mesures de sécurité concrètes. Agir dès maintenant permet de minimiser les risques, de protéger son entreprise et d'éviter les amendes ainsi que la responsabilité personnelle de la direction.
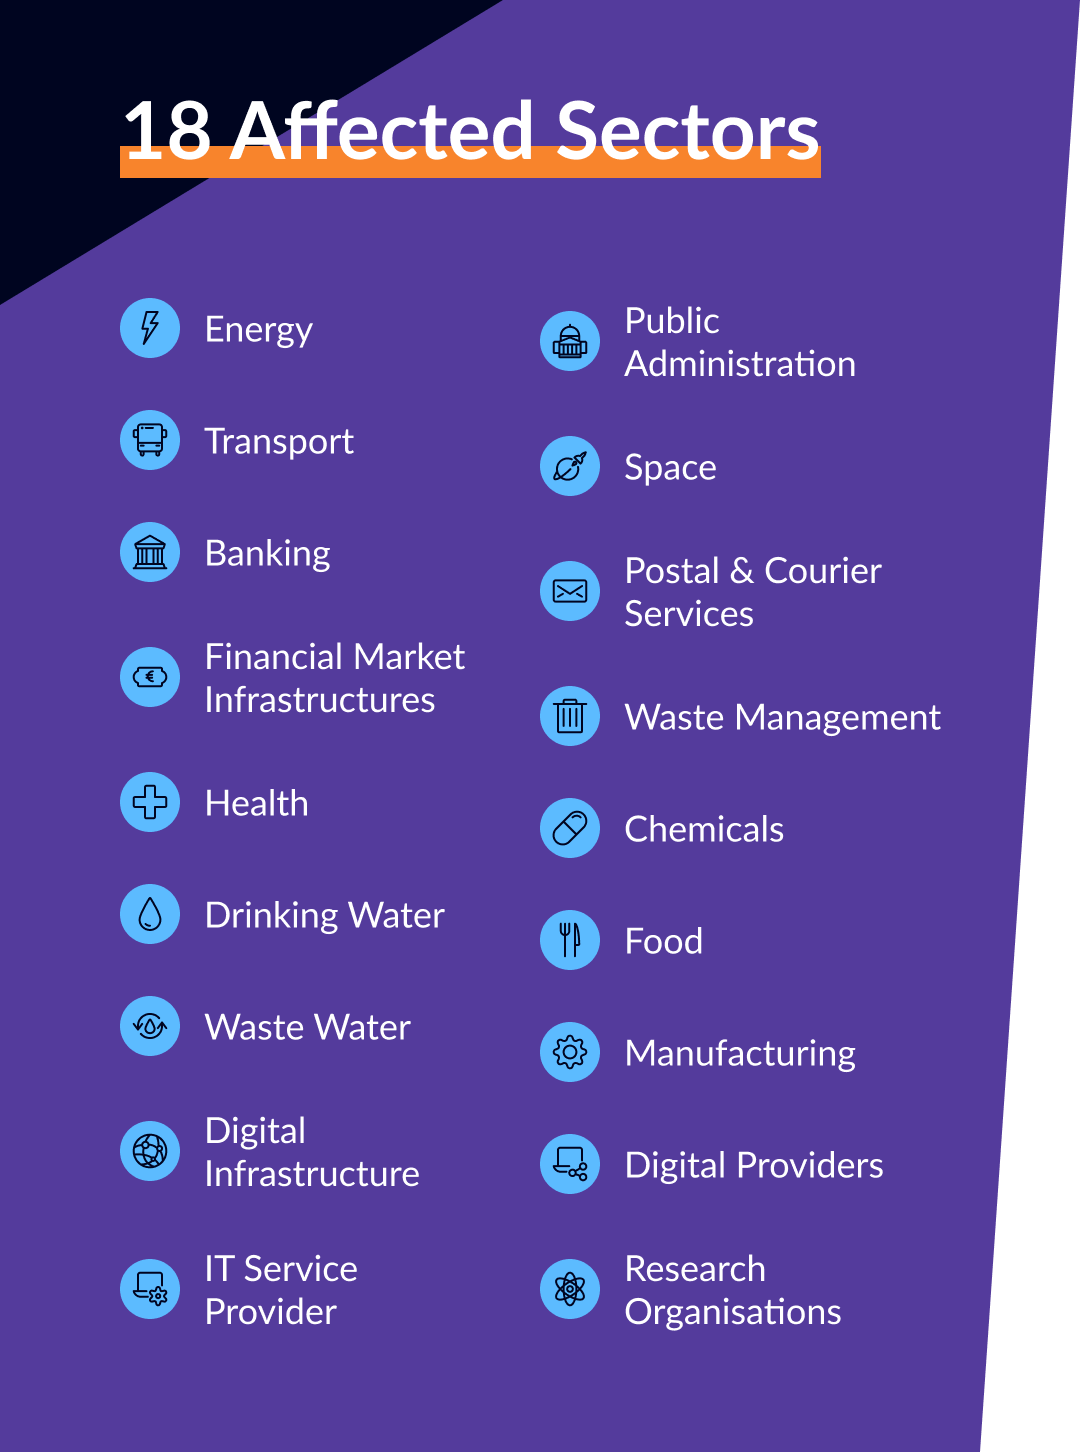
Ces secteurs sont concernés par NIS2
Quelles mesures NIS2 exige-t-elle concrètement ?
Réduire les risques grâce à des mesures de sécurité ciblées
| Risk Measures | GK Services | NIS2 | CSOC | APT Response | Preventive Services | Managed Red Tennant | Dark Tenant | Data Security | Workplace/ Azure |
|---|---|---|---|---|---|---|---|---|
| Risk Analysis and Information System Security | 12.2 a) | |||||||
| Incident Handling | 12.2 b) | |||||||
| Business Continuity | 12.2 c) | |||||||
| Supply Chain Security | 12.2 d) | |||||||
| Security in Network and Information Systems | 12.2 e) | |||||||
| Effectiveness of Cybersecurity Risk Management Measures | 12.2 f) | |||||||
| Basic Computer Hygiene Practices and Cybersecurity Training | 12.2 g) | |||||||
| Cryptography | 12.2 h) | |||||||
| Human Resources Security, Access Control Policies and Asset Management | 12.2 i) | |||||||
| Multifactor Authentication or Secured Communication | 12.2 j) |
La conformité NIS2 en 3 étapes
- Analyse d'applicabilitéAnalyse d'applicabilitéUn prestataire spécialisé ou un cabinet d'avocats vérifie si et dans quelle mesure NIS2 s'applique à ton entreprise. Tu obtiens ainsi une évaluation fondée de ta situation et une base claire pour déterminer quelles exigences devront être prises en compte dans la suite du processus.
- Analyse des écartsAnalyse des écartsL'analyse montre quelles mesures sont déjà en place et où des actions restent nécessaires. Sur la base de frameworks éprouvés, des étapes techniques et organisationnelles pragmatiques en sont déduites, du kick-off à la recommandation finale de mesures en passant par l'audit et l'évaluation.
- Ensemble de mesuresEnsemble de mesuresPendant que nous t'accompagnons dans la définition et la mise en œuvre des mesures techniques avec nos services managés basés sur les technologies Microsoft, tu peux combler les lacunes organisationnelles avec un partenaire.