Technische implementatie van de NIS2-richtlijn
De NIS2-richtlijn verplicht veel bedrijven tot fundamentele cybersecuritymaatregelen. Onze in de praktijk bewezen oplossingen helpen je de eisen efficiënt te implementeren, gestandaardiseerd, veilig en schaalbaar.


10 MVP's, waarvan 4 met securityfocus

BSI-gecertificeerde APT-Response-Provider

ISO 27001-gecertificeerde service

Brede expertise in Workplace, Security en Azure
Wat is NIS2 en wat betekent dat voor jouw organisatie?
Sinds oktober 2024 geldt de nieuwe EU-richtlijn NIS2, die in heel Europa bindende standaarden voor cybersecurity vastlegt. Het doel is een uniform beveiligingsniveau binnen de hele Europese Unie en betere bescherming van organisaties tegen digitale dreigingen. De richtlijn raakt organisaties die kritieke of belangrijke diensten leveren, en ook hun toeleveringsketens vallen onder de nieuwe eisen. Wie binnen de scope valt, is verplicht concrete beveiligingsmaatregelen door te voeren. Wie nu handelt, verkleint risico's, beschermt de eigen organisatie en voorkomt boetes en persoonlijke aansprakelijkheid van het management.
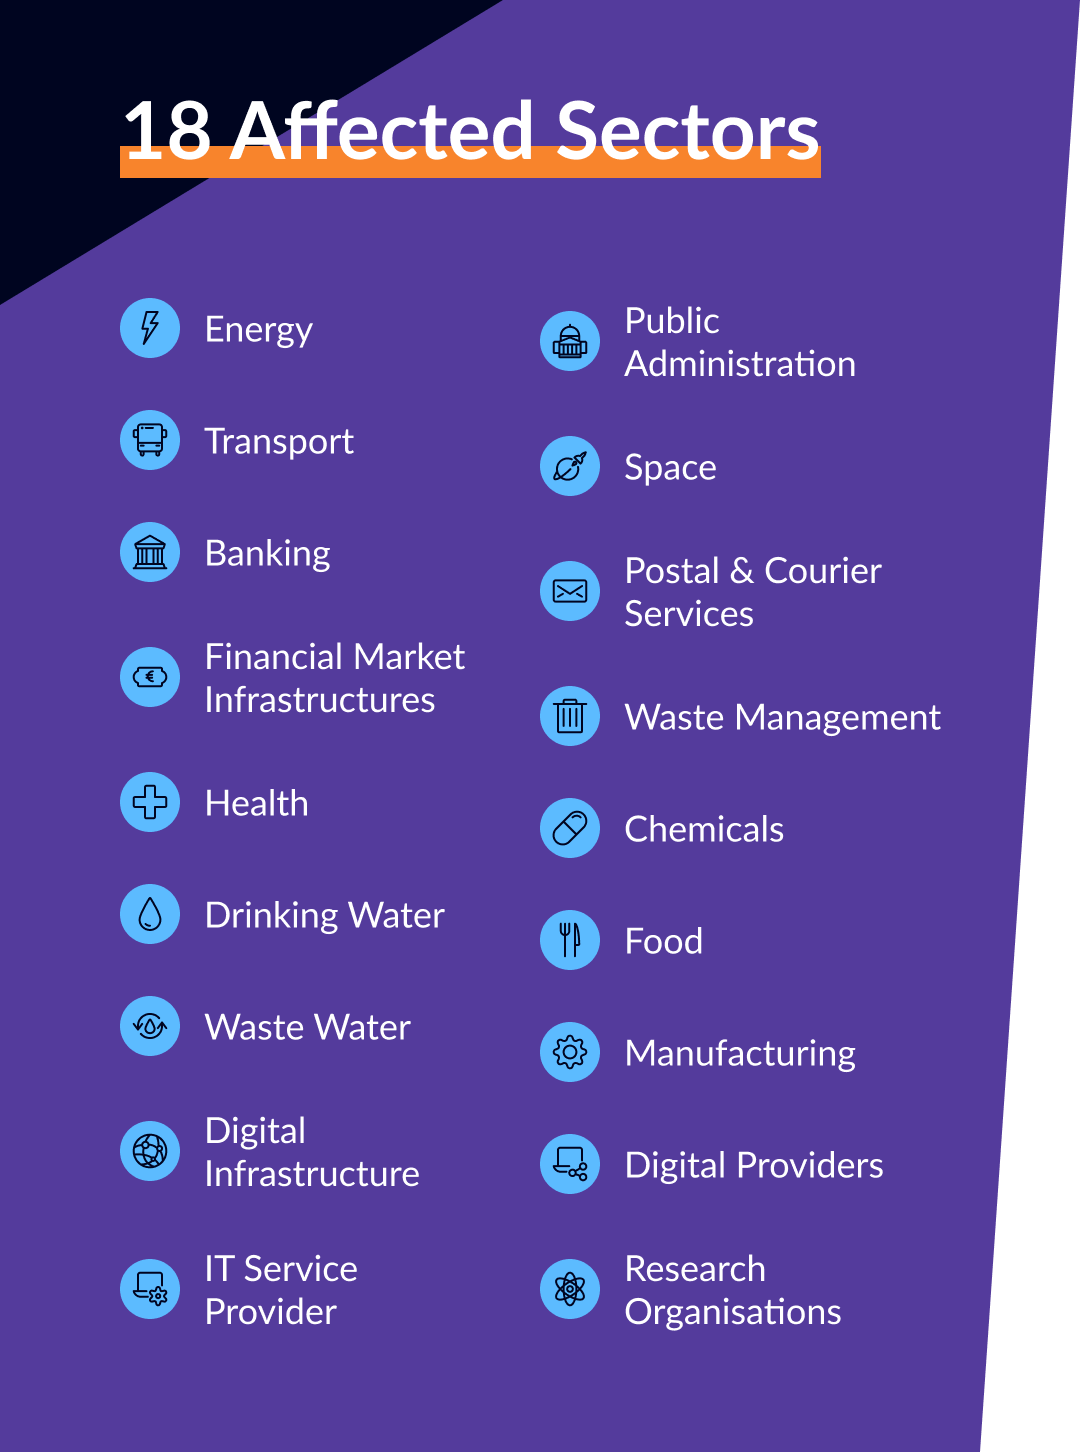
Deze sectoren vallen onder NIS2
Welke maatregelen eist NIS2 concreet?
Risico's verlagen met gerichte beveiligingsmaatregelen
| Risk Measures | GK Services | NIS2 | CSOC | APT Response | Preventive Services | Managed Red Tennant | Dark Tenant | Data Security | Workplace/ Azure |
|---|---|---|---|---|---|---|---|---|
| Risk Analysis and Information System Security | 12.2 a) | |||||||
| Incident Handling | 12.2 b) | |||||||
| Business Continuity | 12.2 c) | |||||||
| Supply Chain Security | 12.2 d) | |||||||
| Security in Network and Information Systems | 12.2 e) | |||||||
| Effectiveness of Cybersecurity Risk Management Measures | 12.2 f) | |||||||
| Basic Computer Hygiene Practices and Cybersecurity Training | 12.2 g) | |||||||
| Cryptography | 12.2 h) | |||||||
| Human Resources Security, Access Control Policies and Asset Management | 12.2 i) | |||||||
| Multifactor Authentication or Secured Communication | 12.2 j) |
In 3 stappen naar NIS2-compliance
- ToepasselijkheidsanalyseToepasselijkheidsanalyseEen gespecialiseerde dienstverlener of een advocatenkantoor toetst of en in welke omvang NIS2 relevant is voor jouw organisatie. Zo krijg je een gefundeerde beoordeling van je positie en een duidelijke basis voor de vraag welke eisen je in het verdere traject moet meenemen.
- Gap-analyseGap-analyseDe analyse laat zien welke maatregelen al zijn ingevoerd en waar nog werk ligt. Op basis van bewezen frameworks leiden we daaruit pragmatische technische en organisatorische stappen af, van de kick-off via audit en evaluatie tot de uiteindelijke aanbeveling van maatregelen.
- MaatregelenpakketMaatregelenpakketTerwijl wij je met onze managed services op basis van Microsoft-technologie ondersteunen bij het definiëren en doorvoeren van technische maatregelen, kun je samen met een partner de organisatorische lacunes sluiten.
Wat je nu moet weten

Admin en dagelijks werk op één computer? Game Over.
Waarom één tenant voor CIO's niet volstaat, en de tweede zelden wordt meegedacht. De Managed Red Tenant scheidt administratief werk ...