Teknisk implementering av NIS2-direktivet
NIS2-direktivet forplikter mange virksomheter til grunnleggende cybersecurity-tiltak. Våre praksisprøvde løsninger hjelper deg å innfri kravene effektivt, standardisert, sikkert og skalerbart.


10 MVPs, 4 av dem med security-fokus

BSI-sertifisert APT-Response-Provider

ISO 27001-sertifisert tjeneste

Omfattende ekspertise innen Workplace, Security og Azure
Hva er NIS2 og hva betyr det for bedriften din?
Siden oktober 2024 gjelder det nye EU-direktivet NIS2, som fastsetter bindende standarder for cybersikkerhet i hele Europa. Målet er å etablere et enhetlig sikkerhetsnivå i hele Den europeiske union og gi bedrifter bedre beskyttelse mot digitale trusler. Direktivet gjelder bedrifter som leverer kritiske eller viktige tjenester, og også leverandørkjedene deres omfattes av de nye kravene. Bedrifter som faller innenfor virkeområdet, er forpliktet til å iverksette konkrete sikkerhetstiltak. Den som handler nå, reduserer risiko, beskytter bedriften og unngår bøter samt personlig ansvar for ledelsen.
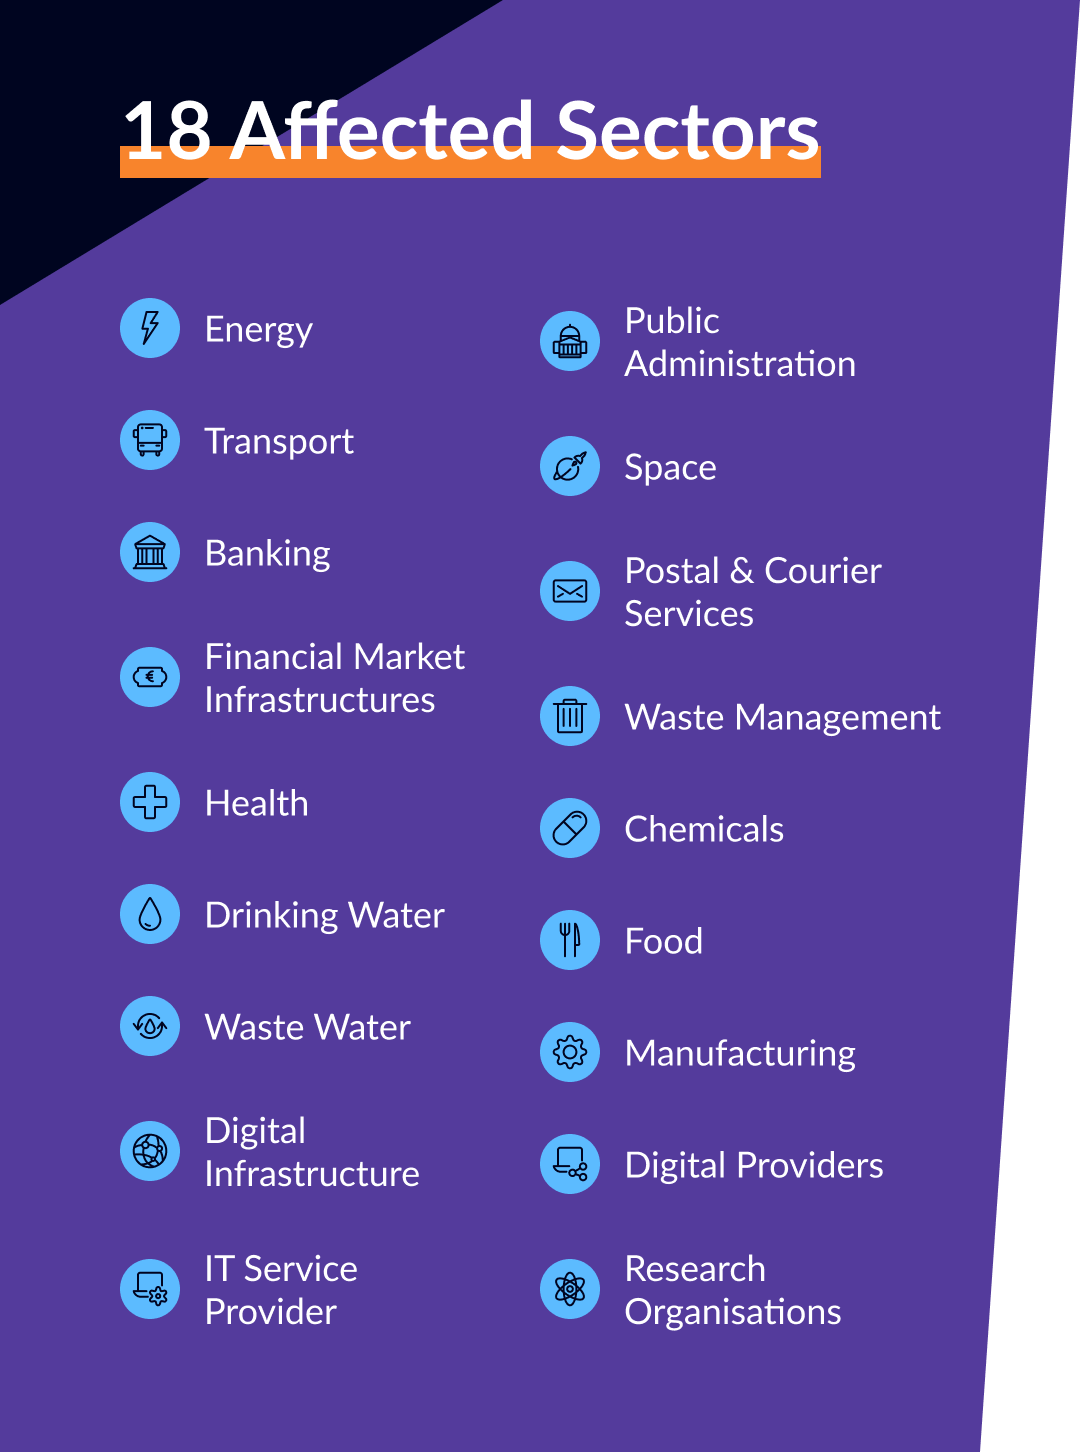
Disse bransjene er omfattet av NIS2
Hvilke tiltak krever NIS2 konkret?
Reduser risiko gjennom målrettede sikkerhetstiltak
| Risk Measures | GK Services | NIS2 | CSOC | APT Response | Preventive Services | Managed Red Tennant | Dark Tenant | Data Security | Workplace/ Azure |
|---|---|---|---|---|---|---|---|---|
| Risk Analysis and Information System Security | 12.2 a) | |||||||
| Incident Handling | 12.2 b) | |||||||
| Business Continuity | 12.2 c) | |||||||
| Supply Chain Security | 12.2 d) | |||||||
| Security in Network and Information Systems | 12.2 e) | |||||||
| Effectiveness of Cybersecurity Risk Management Measures | 12.2 f) | |||||||
| Basic Computer Hygiene Practices and Cybersecurity Training | 12.2 g) | |||||||
| Cryptography | 12.2 h) | |||||||
| Human Resources Security, Access Control Policies and Asset Management | 12.2 i) | |||||||
| Multifactor Authentication or Secured Communication | 12.2 j) |
I 3 trinn til NIS2-compliance
- BerørthetsanalyseBerørthetsanalyseEn spesialisert leverandør eller et advokatkontor vurderer om og i hvilket omfang NIS2 er relevant for bedriften din. Slik får du en godt fundert vurdering av berørthet og et tydelig grunnlag for hvilke krav som må tas hensyn til i det videre arbeidet.
- Gap-analyseGap-analyseAnalysen viser hvilke tiltak som allerede er innført og hvor det er behov for å handle. På grunnlag av etablerte rammeverk utledes pragmatiske tekniske og organisatoriske skritt: fra kick-off via audit og evaluering til endelig anbefaling av tiltak.
- TiltakspakkeTiltakspakkeMens vi støtter deg med våre managed services basert på Microsoft-teknologi ved definisjon og gjennomføring av tekniske tiltak, kan du sammen med en partner lukke de organisatoriske gapene.
Dette bør du vite nå

Admin og hverdag på samme maskin? Game Over.
Hvorfor én tenant ikke er nok for CIO-er, og hvorfor den andre sjelden blir tenkt på. Managed Red Tenant skiller ...