Tæknileg innleiðing NIS2-tilskipunarinnar
NIS2-tilskipunin skyldar fjölda fyrirtækja til grunnaðgerða í cybersecurity. Reyndar lausnir okkar hjálpa þér að innleiða kröfurnar á skilvirkan hátt, staðlað, öruggt og skalanlegt.


10 MVPs, 4 þeirra með security-áherslu

BSI-vottaður APT-Response-Provider

ISO 27001-vottuð þjónusta

Víðtæk sérþekking á workplace, security og Azure
Hvað er NIS2 og hvað þýðir það fyrir fyrirtækið þitt?
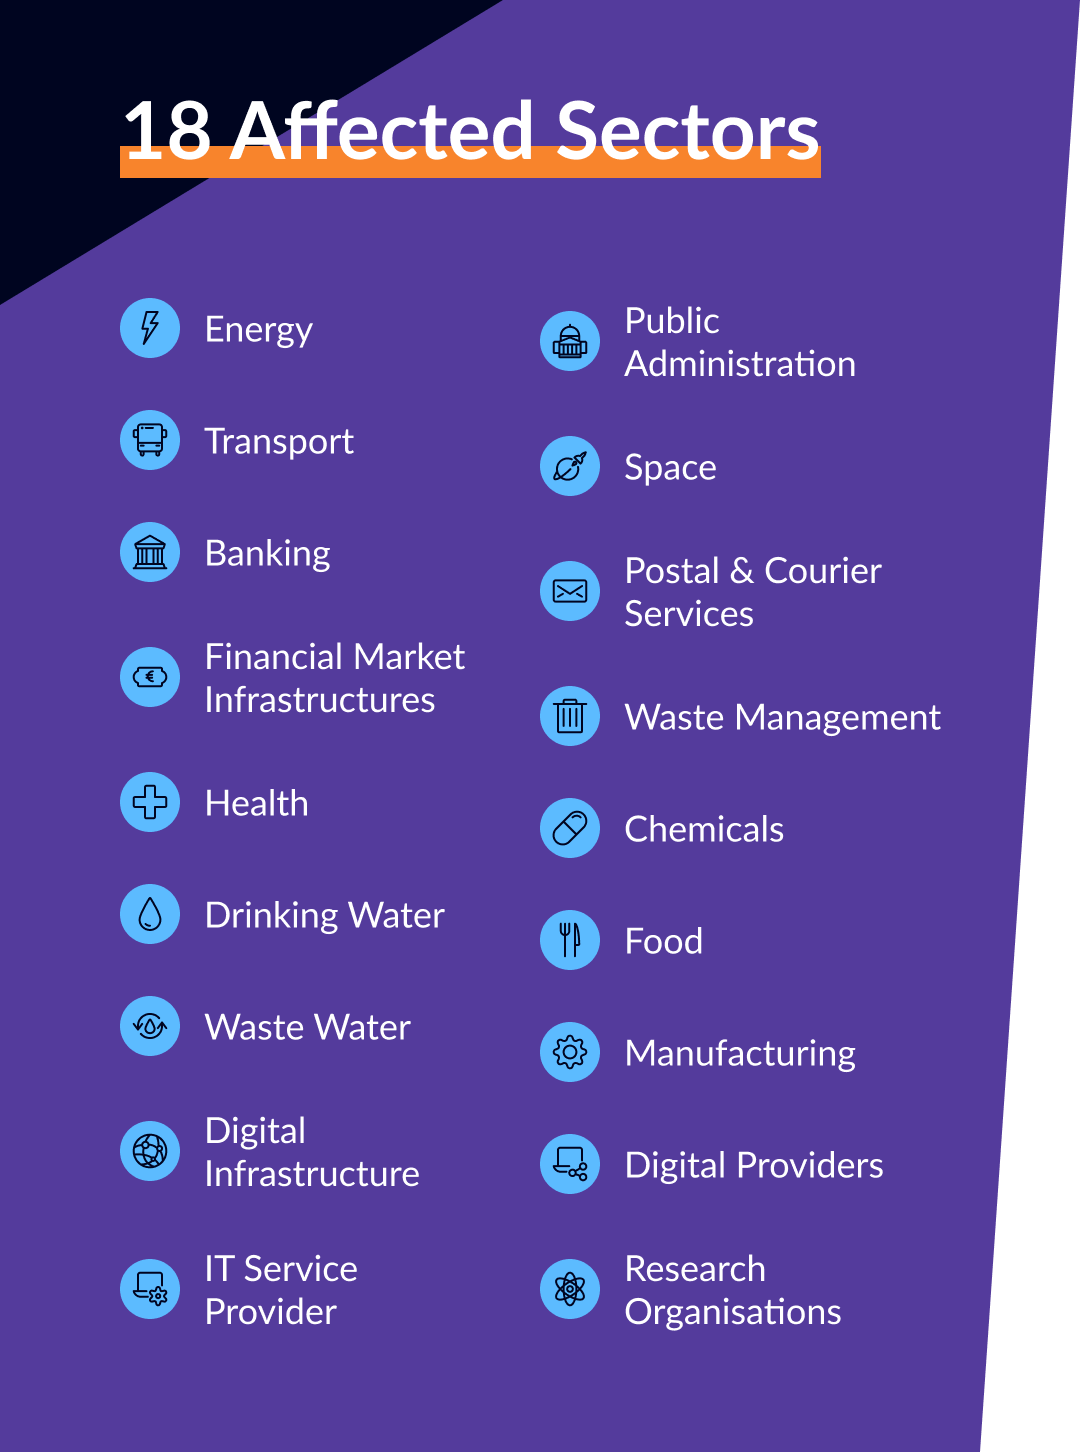
Frá og með október 2024 gildir nýja ESB-tilskipunin NIS2, sem setur bindandi staðla um netöryggi um alla Evrópu. Markmiðið er að skapa samræmt öryggisstig innan Evrópusambandsins og vernda fyrirtæki betur gegn stafrænum ógnum. Hún nær til fyrirtækja sem veita mikilvæga eða veigamikla þjónustu. Aðfangakeðjur þeirra falla einnig undir nýju kröfurnar. Fyrirtækjum sem falla innan gildissviðsins er skylt að hrinda í framkvæmd áþreifanlegum öryggisráðstöfunum. Sá sem grípur til aðgerða núna dregur úr áhættu, verndar fyrirtæki sitt og forðast sektir sem og persónulega ábyrgð stjórnenda.
Þessar atvinnugreinar falla undir NIS2
Hvaða ráðstafanir krefst NIS2 nákvæmlega?
Draga úr áhættu með markvissum öryggisráðstöfunum
| Risk Measures | GK Services | NIS2 | CSOC | APT Response | Preventive Services | Managed Red Tennant | Dark Tenant | Data Security | Workplace/ Azure |
|---|---|---|---|---|---|---|---|---|
| Risk Analysis and Information System Security | 12.2 a) | |||||||
| Incident Handling | 12.2 b) | |||||||
| Business Continuity | 12.2 c) | |||||||
| Supply Chain Security | 12.2 d) | |||||||
| Security in Network and Information Systems | 12.2 e) | |||||||
| Effectiveness of Cybersecurity Risk Management Measures | 12.2 f) | |||||||
| Basic Computer Hygiene Practices and Cybersecurity Training | 12.2 g) | |||||||
| Cryptography | 12.2 h) | |||||||
| Human Resources Security, Access Control Policies and Asset Management | 12.2 i) | |||||||
| Multifactor Authentication or Secured Communication | 12.2 j) |
Í 3 skrefum að NIS2-samræmi
- GildissviðsgreiningGildissviðsgreiningSérhæfður þjónustuaðili eða lögfræðistofa metur hvort og að hve miklu leyti NIS2 á við um fyrirtæki þitt. Þannig færðu vandað mat á gildissviðinu ásamt skýrum grunni fyrir því hvaða kröfur þarf að taka tillit til í framhaldinu.
- Gap AnalysisGap AnalysisGreiningin sýnir hvaða ráðstafanir eru þegar komnar til framkvæmda og hvar aðgerða er þörf. Á grundvelli viðurkenndra ramma eru leidd fram raunhæf tæknileg og skipulagsleg skref: frá kick-off og úttekt yfir í mat og loks tillögur að ráðstöfunum.
- AðgerðapakkiAðgerðapakkiÁ meðan við styðjum þig með Managed Services okkar á grundvelli Microsoft-tækni við skilgreiningu og útfærslu tæknilegra ráðstafana, getur þú ásamt samstarfsaðila lokað skipulagslegum götum.
Það sem þú ættir að vita núna

Admin og dagleg vinna á sömu tölvu? Game Over.
Hvers vegna einn tenant dugar ekki fyrir CIO, og hvers vegna sá seinni er sjaldan hugsaður með. Managed Red Tenant ...