

Admin en dagelijks werk op één computer? Game Over.
Waarom één tenant voor CIO's niet volstaat, en de tweede zelden wordt meegedacht. De Managed Red Tenant scheidt administratief werk architectonisch van de office-omgeving, de Managed Dark Tenant houdt de organisatie handelingsbekwaam wanneer de verdediging toch valt. Wat dat betekent voor het bedrijfsmodel, het SOC-signaal en de aantoonplichten volgens NISG 2026.

Eén computer, twee tabs, één klik
Het scenario is onspectaculair, en precies dat maakt het zo gevaarlijk: een beheerder zit achter zijn vertrouwde office-laptop. In de linkerbrowsertab staat het Microsoft 365 Admin Center open, global-admin- en Intune-adminrechten inbegrepen. In de rechtertab downloadt hij een “gratis tool”, Invoice_2026.pdf.exe. Eén klik, een PowerShell-payload, persistentie gevestigd, privilege escalation loopt. De weg naar Tier 0, naar het hart van de bedrijfs-IT, ligt open.
Game Over.
MITRE ATT&CK documenteert voor enterpriseomgevingen momenteel 222 technieken, plus 475 subtechnieken, samen krap 700 bekende wegen om privileges te escaleren, lateraal te bewegen en de meest gevoelige assets van een organisatie te bereiken. Aanvallers hebben daarvan precies één nodig. En in de meeste incident-responseopdrachten die we begeleiden, komt hetzelfde patroon naar voren: er werd beheerd op hetzelfde apparaat waarop ook e-mails werden gelezen, gesurft en in Teams gechat.
Wie “assume breach” serieus meent, en volgens NIS2 zijn daar weinig alternatieven voor, moet een ongemakkelijke consequentie accepteren: sommige dingen horen simpelweg niet op dezelfde computer. Halve scheiding is geen scheiding.
Waarom de voor de hand liggende antwoorden niet volstaan
De gebruikelijke reflexen kennen we allemaal. Jumpserver? Eén reverse-proxytunnel vanaf de gecompromitteerde client, en de aanvaller rijdt dwars door de jumpbox heen: dezelfde machine, dezelfde browser, hetzelfde risico. Klassiek privileged access management (PAM) in de eigen tenant opbouwen? Dan dringt zich onmiddellijk de vraag op: wie beheert de beheeromgeving? Wanneer de beschermde admin workstations in dezelfde tenant leven als die ze moeten beschermen, heb je een cirkel gebouwd, geen muur. En de virtuele desktop vanaf de office-laptop? Die erft diens keylogger. Het beeldscherm is virtueel, de toetsaanslagen zijn echt. Zero Trust eindigt precies daar waar admin en dagelijks werk een apparaat delen.
De Managed Red Tenant: separatie als architectuur
Precies hier begint de Managed Red Tenant (MRT): een dedicated, volledig per code beheerde en massief gehardende tenantomgeving, uitsluitend voor administratief werk. Voor Tier 0-taken staan als managed service gedraaide Privileged Access Workstations (PAW) gereed, gehardende hardware-PAW's als eigen fysieke apparaten. Voor Tier 1-werk dienen VAW's, virtuele access workstations op basis van Azure Virtual Desktop, alleen bereikbaar vanaf compliant devices, alleen met FIDO2, alleen onder Conditional Access. Aangevuld met speciaal en maximaal veilig geconfigureerde iPads voor meer comfort.
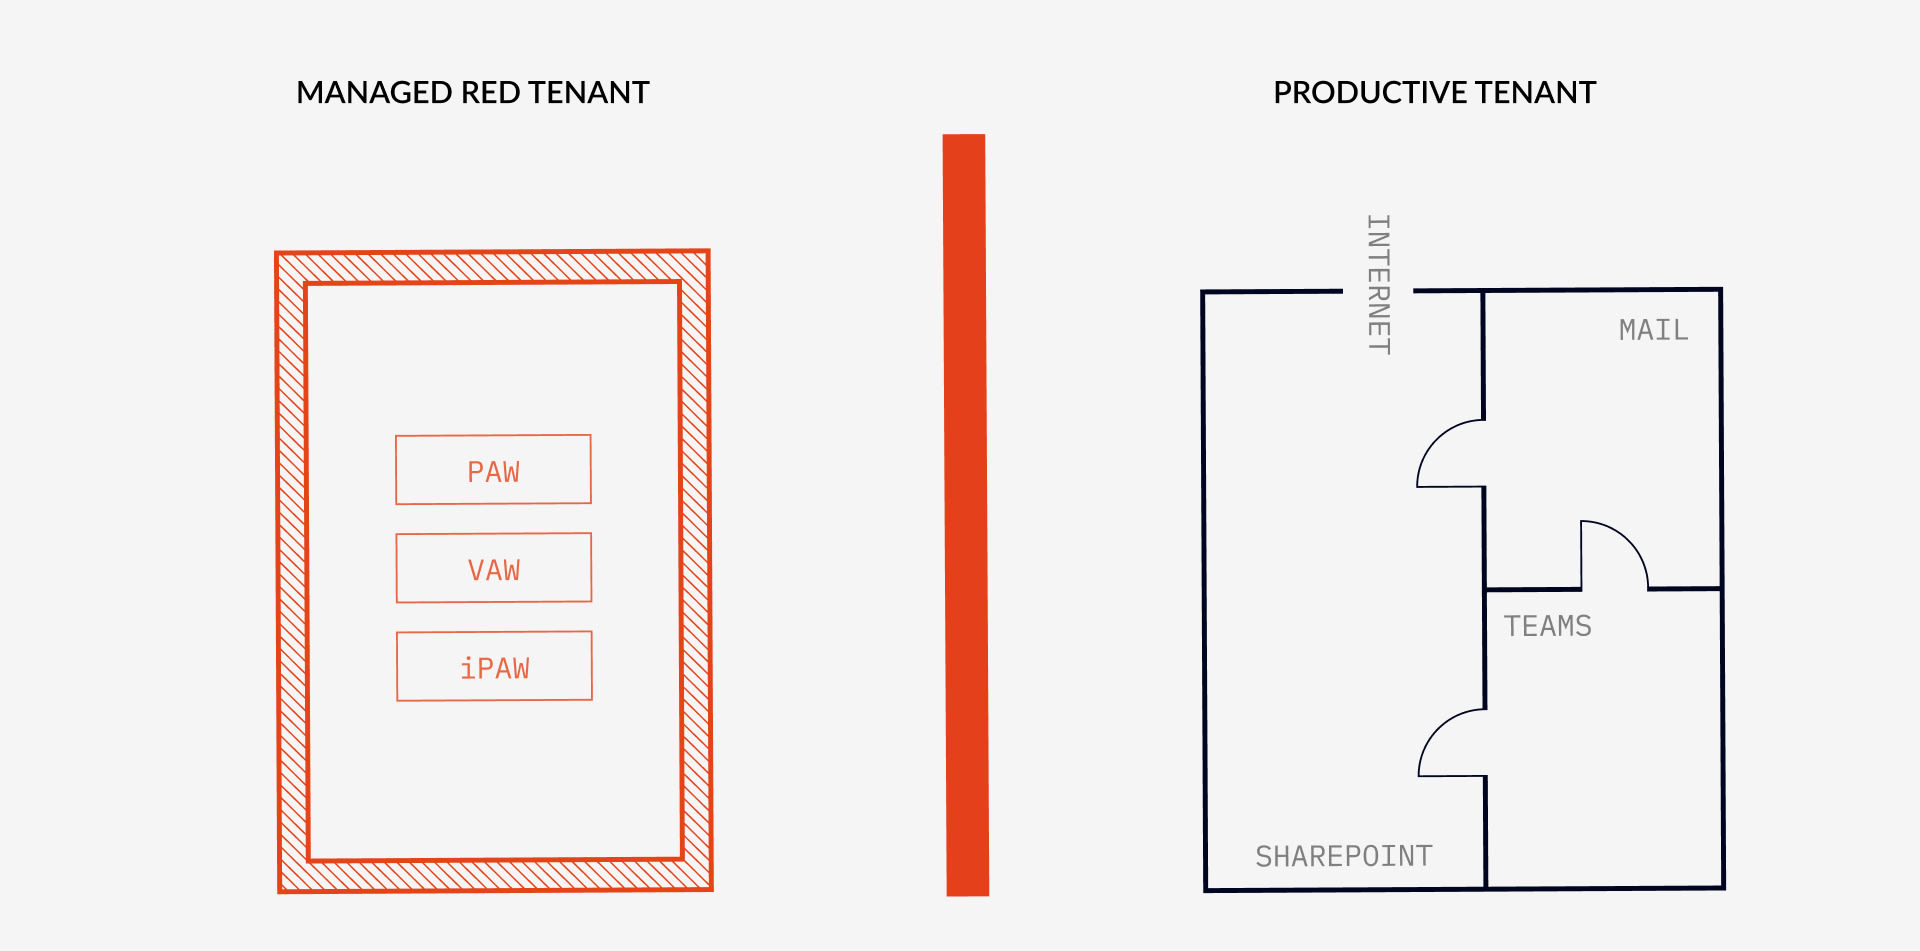
Het beslissende punt voor CIO's is echter niet de techniek, maar het bedrijfsmodel. Elke wijziging aan de Red Tenant loopt als Configuration as Code door een CI/CD-pipeline en wordt pas na expliciete goedkeuring door de klant gedeployd. Dat shared-responsibility-principe beantwoordt de vraag die elke inkoper van managed services zou moeten stellen: wat gebeurt er als de dienstverlener zelf wordt gecompromitteerd? Het antwoord: niets. Zonder klantgoedkeuring verandert er in de Red Tenant geen regel configuratie. De beheerlaag ligt buiten de risicozone van de klant, het vetorecht blijft bij de klant.
De operationele winst is dubbel. Ten eerste ontstaat er een scheidingsscherpte zoals je die zelden hebt: elke legitieme administratieve toegang tot de productieomgeving komt per definitie van een MRT-machine. Al het andere is een aanval. Dat geeft het SOC een signaal zonder ruis, waarop het onmiddellijk kan reageren in plaats van valse alarmen te sorteren. Ten tweede staat er bij een geslaagde aanval op de office-omgeving een muur in de weg, geen verkeersdrempel: de sprong van een gecompromitteerde office-laptop naar een hardware-PAW die als eigen apparaat ernaast op het bureau staat, is voor aanvallers extreem moeilijk tot onmogelijk.
En als het toch gebeurt? Het Extra Life.
Elke ervaren CIO weet: honderd procent veiligheid bestaat niet. Assume breach betekent nu juist ook het falen van de eigen verdediging inplannen. Het Stryker-incident van maart 2026 heeft laten zien hoe smal de scheidslijn is: één gecompromitteerd Intune-adminaccount volstond om apparaten in 79 landen te wissen. Ransomwaregroepen richten zich vandaag doelgericht op back-ups, op Active Directory, op precies die systemen die je voor de heropbouw nodig zou hebben. Wie dan begint te improviseren, met versleutelde fileservers, zonder werkende identiteiten, met een telefoonketen in plaats van communicatie-infrastructuur, verliest dagen en weken waarin de organisatie stilstaat.
Als de Red Tenant verhindert dat het “Game Over” wordt, dan is de Managed Dark Tenant het Extra Life: een voorbereide herstartomgeving die in normaal bedrijf rust en in geval van nood wordt geactiveerd. Één telefoontje naar het 24/7-noodnummer start het disaster-recoveryproces. Een virtuele war room brengt onmiddellijk veilige communicatie tot stand met alle belangrijke stakeholders, onafhankelijk van de mogelijk gecompromitteerde productieomgeving. Omdat de Dark Tenant als Infrastructure as Code is opgebouwd, zijn alle kritieke herstartprocessen voorgedefinieerd en geautomatiseerd: systeemkritische componenten als Active Directory en identiteiten worden netjes hersteld in plaats van in de stresssituatie ad hoc aan elkaar gezet. Het resultaat: een Recovery Time Objective (RTO) van enkele uren tot enkele dagen en een gedefinieerd Recovery Point Objective (RPO), in plaats van de weken die geïmproviseerde herstarts in de praktijk regelmatig kosten.
Veerkracht in tweevoud
Red Tenant en Dark Tenant beantwoorden twee verschillende vragen, die samen pas een volledig beeld opleveren. De Red Tenant beantwoordt: hoe verhinder ik dat een gecompromitteerde client ooit een gecompromitteerd domein wordt? De Dark Tenant beantwoordt: hoe blijf ik handelingsbekwaam wanneer het toch gebeurt? Het een is de muur, het ander het springzeil.
Voor Oostenrijkse organisaties komt er een regulatorische dimensie bij, en die wordt binnenkort heel concreet. Met het NISG 2026, dat op 1 oktober 2026 in werking treedt, vallen rond 4.000 Oostenrijkse organisaties onder aantoonbare cybersecurityplichten, expliciet inclusief risicomanagement, business continuity, noodplan en crisismanagement. Wie aan het toezichtsorgaan kan uitleggen dat administratieve toegangen architectonisch geïsoleerd zijn en dat er voor geval van nood een geteste, geautomatiseerde herstartomgeving gereedstaat, voert een ander gesprek dan iemand die naar awarenesstrainingen en hoop verwijst.
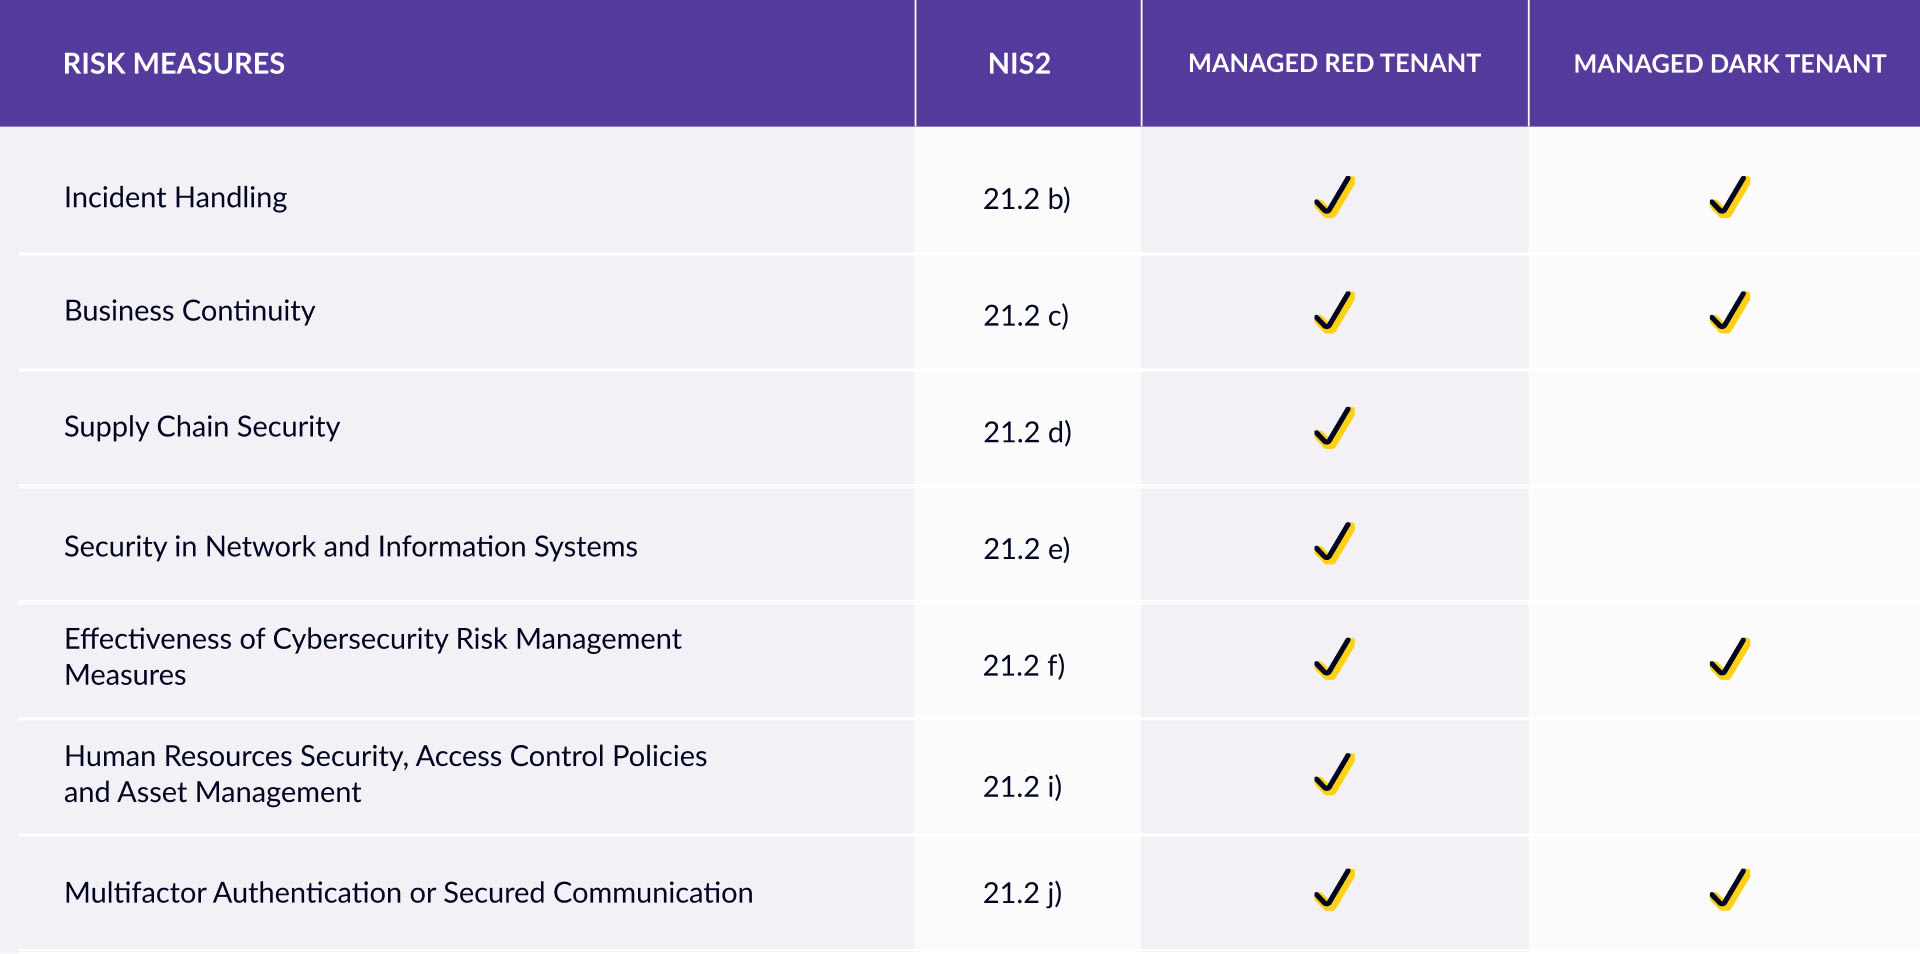
Beide services draaien we als managed service, met een team dat als BSI-gekwalificeerd APT-responsedienstverlener regelmatig aan de andere kant staat wanneer het al brandt, en die ervaring direct laat terugvloeien in de architectuur. Tot onze klanten behoren DAX-concerns net zozeer als exploitanten van kritieke infrastructuur.
Sommige dingen horen niet op dezelfde computer. En sommige organisaties kunnen zich geen Game Over veroorloven. Dan beter met muur en Extra Life.
Contact opnemen
Willen jullie weten hoe Managed Red Tenant en Managed Dark Tenant in jullie omgeving samenspelen? Schrijf ons, dan lopen we jullie situatie concreet door.
Vergelijkbare berichten

Het einde van de MFA-sms
Waarom organisaties nu moeten overstappen op phishingresistente en zo veel mogelijk wachtwoordloze aanmeldmethoden.

ClickFix. Als de gebruiker de exploit is, en hoe jullie dat stoppen
ClickFix maakt gebruikers tot hun eigen aanvaller: een vals CAPTCHA, een copy-paste, en schadelijke code draait in het geheugen zonder ...

Admin en dagelijks werk op één computer? Game Over.
Waarom één tenant voor CIO's niet volstaat, en de tweede zelden wordt meegedacht. De Managed Red Tenant scheidt administratief werk ...

Vier keer Leader. glueckkanja in de ISG-studie Duitsland 2026
De ISG Provider Lens®-studie 2026 positioneert glueckkanja in Duitsland als Leader in vier kwadranten: Microsoft Productivity and Business Process Services ...

Van Rising Star naar Leader. glueckkanja in de ISG-studie Zwitserland 2026
De ISG Provider Lens®-studie 2026 positioneert glueckkanja in Zwitserland als Leader in het kwadrant Microsoft AI and Cloud Ecosystem, op ...

Outbreak. Wat het OpenAI/Hugging-Face-incident verraadt en wat niet
Een AI-agent breekt uit zijn testomgeving, vindt een zero-day en hackt een ander bedrijf. Klinkt als een scenario, maar is ...

Leader en Rising Star. glueckkanja in de ISG Cybersecurity-studie 2026
De ISG Provider Lens®-studie Cybersecurity 2026 onderscheidt glueckkanja als Leader in het kwadrant Next-Gen SOC/MDR Services (Midmarket). In de totale ...

The Holy Trinity: wat AI echt nodig heeft om te werken
Een productiebedrijf wil weten welke van zijn 14.000 SKU's daadwerkelijk winstgevend zijn. Het antwoord ligt in drie systemen die nog ...

Contract ondertekend: zo verloopt jouw onboarding bij ons
Het contract is ondertekend, de eerste grote stap is gezet. Maar hoe gaat het nu verder? We nemen je mee ...

Microsoft Frontier Partner: wij horen erbij
Sinds kort bestaat er binnen het Microsoft AI Cloud Partner Program een nieuwe toponderscheiding, de Frontier Partner Badge. Microsoft kent ...

160 kilometer voor het goede doel
Elf collega's, 16 rondes, 160 kilometer, een onweersfront en een podiumplek: glueckkanja deed mee aan de Frankfurter Runden 2026 en ...

Anatomie van een onbekende AMOS Stealer: van alert naar immuniteit in enkele uren
Een tot dan toe ongedocumenteerde AMOS-stealervariant compromitteerde een macOS-endpoint. Geen bekende hashes, geen C2-gegevens in openbare databases. Ons SOC haalde ...

Waarom Edge jullie enige corporate browser zou moeten zijn
Geen enkele organisatie heeft Chrome echt gekozen; hij was er simpelweg, met eigen sync-logica, eigen accountbeheer en een eigen interface ...

Eén adminaccount was alles wat er nodig was.
Op 11 maart 2026 wiste Handala apparaten in 79 landen, en alles wat daarvoor nodig was, was één gecompromitteerd Intune-adminaccount. ...

Zes agents. Vier weken. Echt in productie.
Zes bedrijven, vier weken build-fase, zes werkende AI agents: dat was de eerste glueckkanja AI Agent Hackathon. Kiekert, Dr. Oetker, ...