Fara í meginmál
Verja gögn gegn óheimilum aðgangi

Information Protection og Compliance

Entra ID

Með Microsoft Information Protection (MIP) og öðrum compliance-vörum Microsoft verndast þú gegn data breaches og uppfyllir öryggisstefnur þínar.

Entra ID
Entra ID
Trúnaðargögn í þjónustum Microsoft og annarra veitenda

Haltu stjórn á gögnunum með Microsoft Information Protection

Á hverju ári verða nokkrar milljarðar færslna opinberlega aðgengilegar vegna árása eða mistaka, og þar að auki kemur óþekktur fjöldi gagnaleka sem aldrei er gerður opinber. Microsoft Information Protection (MIP) sameinar safn sérhæfðra vara sem gefa viðeigandi svar við hverjum árásarvektor. Einstaka vörurnar eru þó tengdar saman og byggja hvor á annarri. Þær samþættast náttúrulega við restina af Microsoft-365-heiminum, en vernda gögn þín jafnframt í öðrum þjónustum og kerfum.

Microsoft Information Protection í Webcast Friday

Innan Webcast Friday-raðarinnar okkar fjalla sérfræðingar okkar í compliance reglulega um málefni líðandi stundar.
Unified Labeling frá AIP til Teams

Unified Labeling frá AIP til Teams

Með Unified Labeling og samþættingu Microsoft 365 Groups er nú komið samræmt kerfi sem býður fyrirtækjum samþætta og samkvæma nálgun til að búa til, stilla og beita sjálfvirkt heildstæðum stefnum til að vernda og stjórna öllu Office 365-umhverfinu, þvert á tæki, forrit, cloud-þjónustur og On Premises.
Ignite Recap: Modern Collaboration og Communication

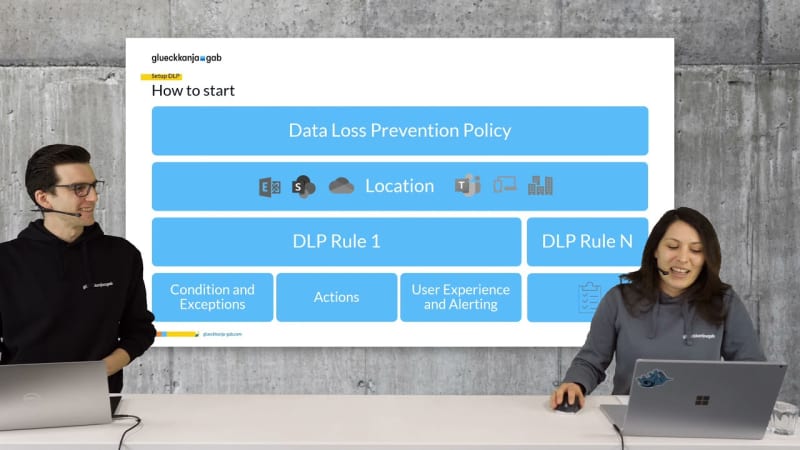
Hindraðu gagnatap með Data Loss Prevention

Fyrirtæki verða í auknum mæli fyrir gagnatapi og gagnastuld. Sérstaklega alvarlegt er það þegar trúnaðargögn lenda í röngum höndum. Data Loss Prevention er hluti af Microsoft Information Protection-vörufamilíunni, sem fæst með E5 Subscription. Með Data Loss Prevention-reglu í Microsoft 365 Compliance Center getur þú fundið, fylgst með og sjálfvirkt varið viðkvæmar upplýsingar í Microsoft 365. Við gefum þér yfirlit.
Microsoft Information Protection

Microsoft Information Protection

Til að takast á við data leakage bauð Microsoft áður nokkrar sjálfstæðar vörur. Þar á meðal voru RMS-arftakinn Azure Information Protection (AIP), Data Loss Prevention (DLP), Windows Information Protection (WIP) og WIP-hliðstæðan á Intune-grunni fyrir tæki sem ekki eru Windows. Við sýnum hvernig Microsoft fellir þessa mola saman í eina heild í Microsoft Information Protection (MIP).

Verja trúnaðargögn alls staðar

Sensitivity Labels

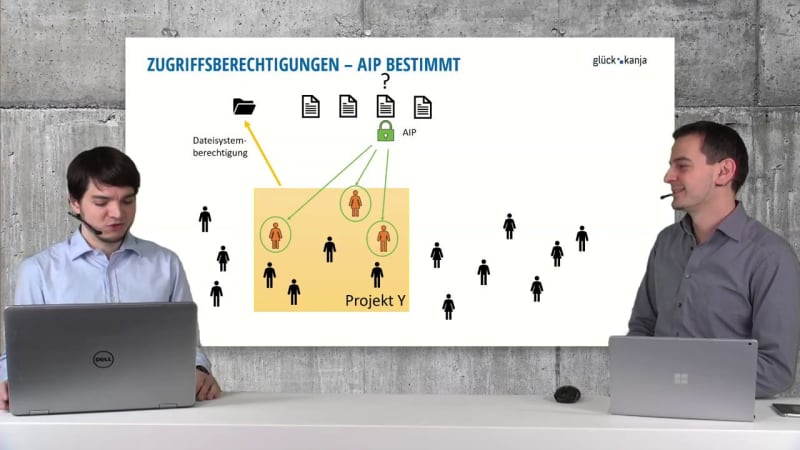
Hvaða gögn þín kalla á auknar verndarráðstafanir? Með Sensitivity Labels færð þú yfirsýn yfir hvar trúnaðargögn eru unnin. Sýnilegar merkingar skapar meðvitund um trúnað, þannig að notendur vita hvar sérstök gæsla er nauðsynleg. Auk þess gera ósýnilegar merkingar kleift að beita sjálfvirkum verndarráðstöfunum eins og innbyggðri dulkóðun, tracking og markvissum notkun annarra MIP-aðgerða.

Endpoint DLP

Með Endpoint DLP getur þú skilgreint hvaða forrit og þjónustur mega vinna trúnaðargögn. Það er innbyggt í Windows 11, þarfnast engrar viðbótarhugbúnaðar og vinnur beint á endatækinu. Þú getur til dæmis ákveðið hverjir mega prenta, afrita á USB-lykla eða hlaða upp flokkuðum gögnum til þriðja aðila cloud-veitenda. Endpoint DLP getur annað hvort aðeins fylgst með þessum aðgerðum eða lokað á þær, og einnig er hægt að senda notendum viðvaranir.

Office DLP

Office 365 og Teams gera það auðvelt að deila gögnum með samstarfsfólki eða utanaðkomandi. En lendi hlekkur í röngum höndum, gerir aðgangurinn að gögnunum það líka. Í tölvupósti læðist líka fljótt aukavistfang inn í viðtakendalistann. Það nægir að nota sjálfvirka útfyllingu og líta ekki nógu nákvæmlega á. Hér grípur Office DLP inn: Eftir flokkun gagnanna og uppsetningu kerfisins blokkar það deilingu eða sendingu trúnaðargagna til óviljandi viðtakenda eða krefst afdráttarlausrar staðfestingar notandans.

Bring your own Key (BYOK)

Öll gögn í Microsoft-365 eru í grunninn dulkóðuð á mörgum stigum, allt frá BitLocker-diskdulkóðun á Datacenter-serverum til þjónustudulkóðunar með lyklum sem eru sérstakir fyrir hvern tenant. Þetta dugar þó ekki fyrir allar compliance-stefnur, hvort sem þær eru settar innan samstæðunnar, með lagalegum kröfum eða vegna krafna birgja. Þá verður að búa til og hafa stjórn á lyklunum sjálfum. BYOK-fyrirkomulagið er hægt að nota fyrir þjónustudulkóðun (Customer Key: Exchange, SharePoint Online, Teams), fyrir dulkóðandi Sensitivity Labels eða gögn í Azure.

Microsoft Cloud App Security (MCAS)

Hvaða cloud-þjónustur nota notendur þínir og hvaða gögn eru unnin þar? Með Cloud App Security færð þú yfirsýn og tekur stjórnina aftur. MCAS lokar á niðurhal viðkvæmra gagna á tæki sem uppfylla ekki öryggiskröfur, og á upphleðslu til þjónusta sem ná ekki viðeigandi heimildastig. MCAS tilkynnir grunsamleg tilvik og leyfir jafnvel handvirkum stjórnunarinngrip í rauntíma.