Proteggere i dati da accessi non autorizzati

Information Protection e Compliance

Entra ID

Con Microsoft Information Protection (MIP) e gli altri prodotti di compliance di Microsoft ti proteggi dalle data breach e rispetti le tue policy di security.

Entra ID
Entra ID
Dati riservati nei servizi Microsoft e di altri fornitori

Mantieni il controllo dei dati con Microsoft Information Protection

Ogni anno diversi miliardi di record vengono esposti pubblicamente a causa di attacchi o errori, a cui si aggiunge un numero imprecisato di data breach non divulgati. Microsoft Information Protection (MIP) riunisce una suite di prodotti specializzati che offrono una risposta adeguata a ogni vettore di attacco. I singoli prodotti si integrano tra loro e si costruiscono l'uno sull'altro. Si integrano in modo naturale nel resto del mondo Microsoft 365, ma proteggono i tuoi dati anche in altri servizi e sistemi.

Microsoft Information Protection nel Webcast Friday

Nell'ambito della nostra serie Webcast Friday, i nostri esperti di compliance riferiscono regolarmente sui temi di attualità.
Unified Labeling da AIP a Teams

Unified Labeling da AIP a Teams

Con Unified Labeling e l'integrazione dei Microsoft 365 Groups esiste ora un sistema unificato che offre alle aziende un approccio integrato e coerente per creare, configurare e applicare automaticamente policy complete a protezione e gestione dell'intero ambiente Office 365, su dispositivi, applicazioni, servizi cloud e on premises.
Ignite Recap: Modern Collaboration e Communication

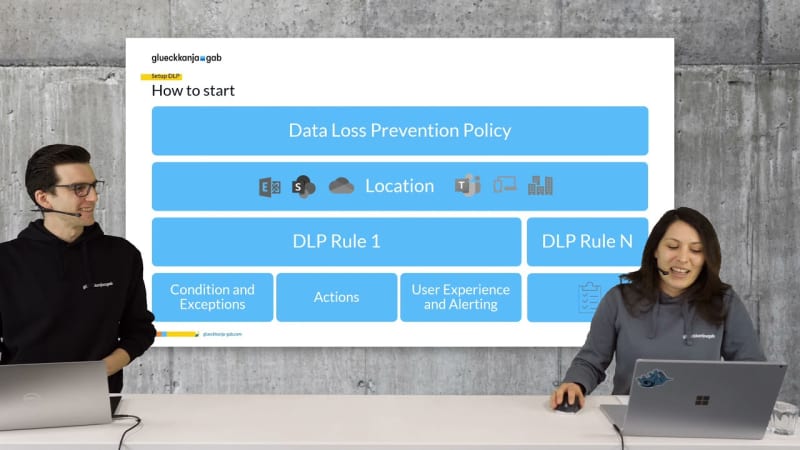
Previeni la perdita di dati con Data Loss Prevention

Le aziende sono sempre più colpite da perdite e furti di dati. La situazione diventa particolarmente delicata quando dati riservati finiscono nelle mani sbagliate. Data Loss Prevention fa parte della famiglia di prodotti Microsoft Information Protection, disponibile con la subscription E5. Con una regola di Data Loss Prevention nel Microsoft 365 Compliance Center puoi identificare, monitorare e proteggere automaticamente le informazioni sensibili in Microsoft 365. Ti diamo una panoramica.
Microsoft Information Protection

Microsoft Information Protection

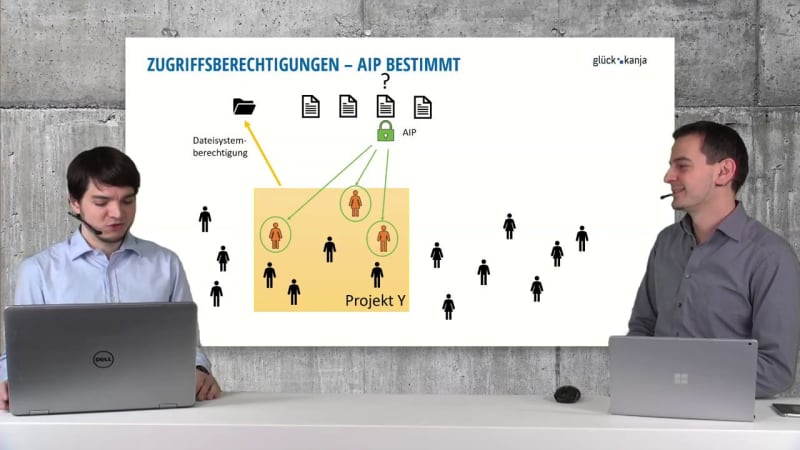
In passato Microsoft offriva diversi prodotti indipendenti sul tema del data leakage. Tra questi il successore di RMS, Azure Information Protection (AIP), Data Loss Prevention (DLP), Windows Information Protection (WIP) e la controparte WIP basata su Intune per dispositivi non Windows. Mostriamo come Microsoft riunisce questi frammenti in un grande insieme in Microsoft Information Protection (MIP).

Proteggere ovunque i dati riservati

Sensitivity Labels

Su quali dei tuoi dati dovresti implementare misure di protezione aggiuntive? Con i Sensitivity Labels ottieni una visione d'insieme di dove vengono elaborati i dati riservati. Marcature visibili creano consapevolezza sulla riservatezza, così gli utenti sanno dove serve particolare attenzione. Marcature invisibili aggiuntive abilitano misure di protezione automatiche come la crittografia integrata, il tracking e l'uso mirato di altre funzioni MIP.

Endpoint DLP

Con Endpoint DLP puoi stabilire con quali applicazioni e servizi possono essere elaborati i dati riservati. Integrato in Windows 11, non richiede software aggiuntivo e opera direttamente sul dispositivo. Puoi ad esempio definire chi può stampare dati classificati, copiarli su chiavette USB o caricarli su cloud di terze parti. Endpoint DLP può solo monitorare queste azioni oppure bloccarle, sono possibili anche avvisi agli utenti.

Office DLP

Office 365 e Teams rendono semplice condividere dati con colleghi o esterni. Ma se un link finisce nelle mani sbagliate, con esso anche l'accesso ai dati. Anche in un'e-mail scivola in fretta un indirizzo di troppo nell'elenco dei destinatari. Basta usare l'autocompletamento e non guardare abbastanza attentamente. Qui interviene Office DLP: a seconda della classificazione dei dati e della configurazione del sistema, blocca la condivisione o l'invio di dati riservati a destinatari non previsti, oppure richiede una conferma esplicita dell'utente.

Bring your own Key (BYOK)

Tutti i dati in Microsoft 365 sono per principio crittografati su più livelli, dalla crittografia dei dischi BitLocker dei server dei datacenter fino alla crittografia dei servizi con chiavi specifiche del tenant. Questo però non basta per tutte le policy di compliance, siano esse imposte a livello di gruppo, da normative di legge o da requisiti dei fornitori. In quei casi le chiavi utilizzate devono essere generate e controllate autonomamente. Il meccanismo BYOK può essere usato per la crittografia dei servizi (Customer Key: Exchange, SharePoint Online, Teams), per i Sensitivity Labels che crittografano o per i dati in Azure.

Microsoft Cloud App Security (MCAS)

Quali servizi cloud usano i tuoi utenti e quali dati vengono elaborati al loro interno? Con Cloud App Security ottieni una visione d'insieme e riprendi il controllo. MCAS blocca il download di dati sensibili su dispositivi che non rispettano i requisiti di security e gli upload verso servizi che non raggiungono il livello di autorizzazione corrispondente. MCAS segnala i casi sospetti e consente anche interventi amministrativi manuali in tempo reale.