Hoppa till huvudinnehållet
Skydda data mot obehörig åtkomst

Information Protection och Compliance

Entra ID

Med Microsoft Information Protection (MIP) och övriga compliance-produkter från Microsoft skyddar du dig mot Data Breaches och uppfyller dina säkerhetsriktlinjer.

Entra ID
Entra ID
Konfidentiella data i tjänster från Microsoft och andra leverantörer

Behåll kontrollen över dina data med Microsoft Information Protection

Varje år exponeras flera miljarder dataposter offentligt till följd av angrepp eller misstag, och därtill kommer ett okänt antal dataintrång som aldrig offentliggörs. Microsoft Information Protection (MIP) samlar en uppsättning specialiserade produkter som ger ett ändamålsenligt svar på varje angreppsvektor. Produkterna fungerar ändå tillsammans och bygger på varandra. De integreras naturligt i den övriga Microsoft 365-världen, men skyddar dina data även i andra tjänster och system.

Microsoft Information Protection i Webcast Friday

Inom ramen för vår serie Webcast Friday rapporterar våra compliance-experter regelbundet om aktuella ämnen.
Unified Labeling från AIP till Teams

Unified Labeling från AIP till Teams

Med Unified Labeling och integreringen av Microsoft 365 Groups finns nu ett enhetligt system som ger företag ett integrerat och konsekvent sätt att skapa, konfigurera och automatiskt tillämpa omfattande riktlinjer för att skydda och hantera hela Office 365-miljön, över enheter, applikationer, molntjänster och On Premises.
Ignite Recap: Modern Collaboration och Communication

Förhindra dataförlust med Data Loss Prevention

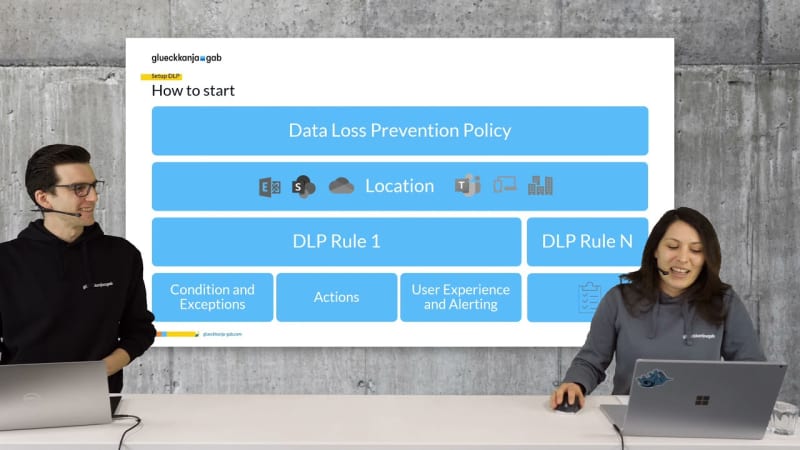
Allt fler företag drabbas av dataförlust och datastöld. Det blir särskilt allvarligt när konfidentiella data hamnar i fel händer. Data Loss Prevention ingår i Microsoft Information Protection-produktfamiljen och är tillgänglig med E5-prenumerationen. Med en Data Loss Prevention-regel i Microsoft 365 Compliance Center kan du identifiera, övervaka och automatiskt skydda känslig information i Microsoft 365. Vi ger dig en överblick.
Microsoft Information Protection

Microsoft Information Protection

När det gäller Data Leakage erbjöd Microsoft tidigare flera fristående produkter. Till dem hörde RMS-efterföljaren Azure Information Protection (AIP), Data Loss Prevention (DLP), Windows Information Protection (WIP) och den Intune-baserade WIP-motsvarigheten för enheter som inte kör Windows. Vi visar hur Microsoft fogar samman dessa fragment till en större helhet i Microsoft Information Protection (MIP).

Skydda konfidentiella data överallt

Sensitivity Labels

Vilka av dina data behöver extra skyddsåtgärder? Med Sensitivity Labels får du överblick över var konfidentiella data behandlas. Synliga markeringar skapar en medvetenhet om sekretess så att användarna vet var extra försiktighet krävs. Ytterligare osynliga markeringar möjliggör automatiska skyddsåtgärder som inbyggd kryptering, spårning och riktad användning av andra MIP-funktioner.

Endpoint DLP

Med Endpoint DLP kan du styra vilka applikationer och tjänster som får hantera konfidentiella data. Funktionen är inbyggd i Windows 11, kräver ingen extra programvara och arbetar direkt på slutenheten. Du kan till exempel bestämma vem som får skriva ut, kopiera till USB-minnen eller ladda upp klassificerade data till tredjeparts-molntjänster. Endpoint DLP kan antingen övervaka eller blockera dessa åtgärder, och det går även att visa varningar för användarna.

Office DLP

Office 365 och Teams gör det enkelt att dela data med kollegor eller externa parter. Men hamnar en länk i fel händer, gör även åtkomsten till data det. Även i ett e-postmeddelande smyger sig snabbt en extra adress in i mottagarlistan. Det räcker att man använder autoslutförandet och inte tittar tillräckligt noga. Här träder Office DLP in: beroende på hur data klassificerats och hur systemet konfigurerats blockerar det delning eller utskick av konfidentiella data till oavsiktliga mottagare, eller kräver en uttrycklig bekräftelse från användaren.

Bring your own Key (BYOK)

Alla data i Microsoft 365 är i grunden krypterade på flera nivåer, från BitLocker-diskkryptering av datacenterservrarna till tjänstkryptering med tenant-specifika nycklar. Detta räcker dock inte för alla compliance-riktlinjer, oavsett om de åläggs internt i koncernen, genom lagkrav eller på grund av leverantörskrav. Då måste de nycklar som används genereras och kontrolleras av dig själv. Mekanismen BYOK kan användas för tjänstkryptering (Customer Key: Exchange, SharePoint Online, Teams), för krypterande Sensitivity Labels eller för data i Azure.

Microsoft Cloud App Security (MCAS)

Vilka molntjänster använder dina användare och vilka data behandlas där? Med Cloud App Security får du överblick och återtar kontrollen. MCAS blockerar nedladdning av känsliga data till enheter som inte uppfyller säkerhetskraven, och uppladdning till tjänster som inte når rätt behörighetsnivå. MCAS rapporterar misstänkta fall och möjliggör även manuella administrativa ingripanden i realtid.