Gå til hovedinnhold
Beskytt data mot uautorisert tilgang

Information Protection og Compliance

Entra ID

Med Microsoft Information Protection (MIP) og de øvrige compliance-produktene fra Microsoft beskytter du deg mot data breaches og oppfyller sikkerhetsretningslinjene dine.

Entra ID
Entra ID
Konfidensielle data i tjenester fra Microsoft og andre leverandører

Behold kontrollen over dataene med Microsoft Information Protection

Hvert år blir flere milliarder dataposter offentlig eksponert gjennom angrep eller feil, og i tillegg kommer et ukjent antall ikke-publiserte databrudd. Microsoft Information Protection (MIP) samler en suite av spesialiserte produkter som gir et dekkende svar på hver angrepsvektor. Enkeltproduktene henger likevel sammen og bygger på hverandre, integrerer seg naturlig i resten av Microsoft 365-universet og beskytter dataene dine også i andre tjenester og systemer.

Microsoft Information Protection i Webcast Friday

I vår Webcast Friday-serie rapporterer compliance-ekspertene våre jevnlig om aktuelle temaer.
Unified Labeling fra AIP til Teams

Unified Labeling fra AIP til Teams

Med Unified Labeling og integrasjonen av Microsoft 365 Groups finnes det nå et enhetlig system som gir virksomheter en integrert og konsistent tilnærming til å opprette, konfigurere og automatisk anvende omfattende retningslinjer for beskyttelse og administrasjon av hele Office 365-miljøet, på tvers av enheter, applikasjoner, cloud-tjenester og on premises.
Ignite Recap: Modern Collaboration og Communication

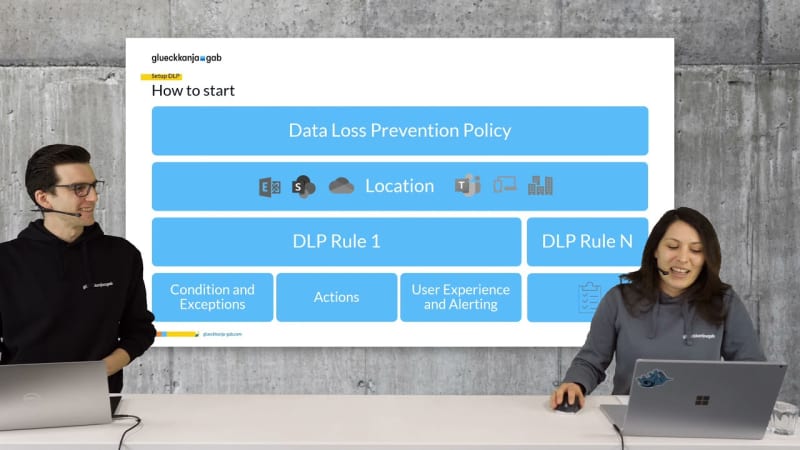
Forhindre datatap med Data Loss Prevention

Virksomheter rammes stadig oftere av datatap og datatyveri. Det blir særlig alvorlig når konfidensielle data havner i feil hender. Data Loss Prevention er en del av Microsoft Information Protection-produktfamilien og er tilgjengelig med E5-abonnementet. Med en Data Loss Prevention-regel i Microsoft 365 Compliance Center kan du identifisere, overvåke og automatisk beskytte sensitiv informasjon i Microsoft 365. Vi gir deg en oversikt.
Microsoft Information Protection

Microsoft Information Protection

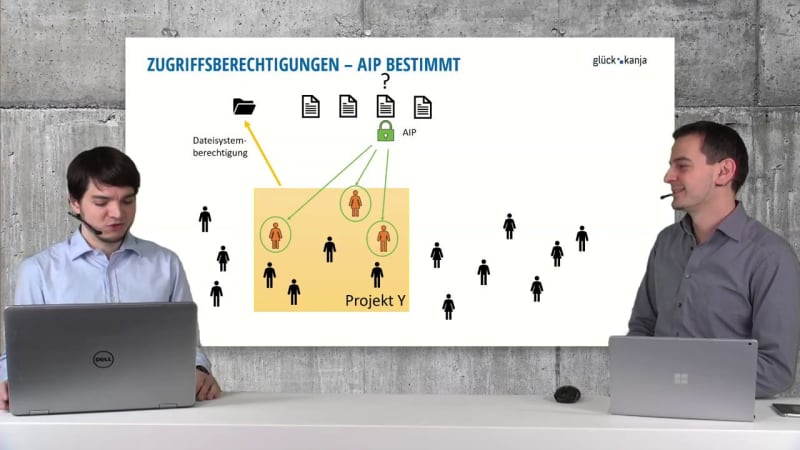
For temaet Data Leakage tilbød Microsoft tidligere flere selvstendige produkter. Blant disse var RMS-etterfølgeren Azure Information Protection (AIP), Data Loss Prevention (DLP), Windows Information Protection (WIP) og Intune-baserte WIP-motstykker for enheter som ikke er Windows. Vi viser hvordan Microsoft føyer disse brikkene sammen til en helhet i Microsoft Information Protection (MIP).

Beskytt konfidensielle data overalt

Sensitivity Labels

Hvilke av dataene dine har behov for ekstra beskyttelse? Med Sensitivity Labels får du oversikt over hvor konfidensielle data behandles. Synlige markeringer skaper bevissthet rundt konfidensialitet, slik at brukerne vet hvor særlig varsomhet er nødvendig. I tillegg muliggjør usynlige markeringer automatiske beskyttelsestiltak som innebygd kryptering, tracking og målrettet bruk av andre MIP-funksjoner.

Endpoint DLP

Med Endpoint DLP kan du bestemme hvilke applikasjoner og tjenester som har lov til å behandle konfidensielle data. Løsningen er innebygd i Windows 11, krever ingen tilleggsprogramvare og virker direkte på endepunktet. Du kan for eksempel styre hvem som kan skrive ut klassifiserte data, kopiere dem til USB-enheter eller laste dem opp til tredjeparts cloud-leverandører. Endpoint DLP kan enten kun overvåke disse handlingene eller blokkere dem, og det er også mulig å varsle brukerne.

Office DLP

Office 365 og Teams gjør det enkelt å dele data med kolleger eller eksterne. Men havner en lenke i feil hender, gjelder det samme for tilgangen til dataene. Også i en e-post sniker det seg fort inn en ekstra adresse i mottakerlisten. Det holder å bruke autofullføring uten å se etter godt nok. Her kommer Office DLP inn: Avhengig av dataklassifisering og systemkonfigurasjon blokkerer den deling eller utsending av konfidensielle data til utilsiktede mottakere, eller krever en uttrykkelig bekreftelse fra brukeren.

Bring your own Key (BYOK)

Alle data i Microsoft 365 er i utgangspunktet kryptert på flere nivåer, fra BitLocker-diskkryptering på datasenterserverne til tjenestekryptering med tenant-spesifikke nøkler. Dette holder likevel ikke for alle compliance-retningslinjer, enten de er pålagt i konsernet, gjennom lovkrav eller på grunn av leverandørkrav. Da må nøklene som brukes genereres og kontrolleres selv. BYOK-mekanismen kan brukes for tjenestekryptering (Customer Key: Exchange, SharePoint Online, Teams), for krypterende Sensitivity Labels eller for data i Azure.

Microsoft Cloud App Security (MCAS)

Hvilke cloud-tjenester bruker brukerne dine, og hvilke data behandles der? Med Cloud App Security får du oversikt og tar tilbake kontrollen. MCAS blokkerer nedlasting av sensitive data til enheter som ikke oppfyller sikkerhetskravene, og opplasting til tjenester som ikke når den nødvendige frigivelsesstatus. MCAS rapporterer mistenkelige hendelser og tillater til og med manuelle administrative inngrep i sanntid.