본문 바로가기
무단 접근으로부터 데이터 보호

Information Protection과 컴플라이언스

Entra ID

Microsoft Information Protection(MIP)과 Microsoft의 다양한 컴플라이언스 제품으로 Data Breach를 방지하고 보안 정책을 준수할 수 있습니다.

Entra ID
Entra ID
Microsoft 및 타사 서비스에 있는 기밀 데이터

Microsoft Information Protection으로 데이터 통제권 유지

매년 수십억 건의 데이터 레코드가 공격이나 실수로 외부에 노출되며, 그 외에도 공개되지 않은 데이터 유출 사고가 셀 수 없이 발생합니다. Microsoft Information Protection(MIP)은 각 공격 벡터에 맞는 대응 수단을 갖춘 전문화된 제품들을 하나의 제품군으로 통합합니다. 개별 제품들은 서로 맞물려 작동하며 상호 보완적으로 구성되어 있습니다. Microsoft 365 환경에 자연스럽게 통합될 뿐 아니라, 다른 서비스와 시스템에서도 데이터를 보호합니다.

Webcast Friday에서 다루는 Microsoft Information Protection

Webcast Friday 시리즈에서 저희 컴플라이언스 전문가들이 정기적으로 최신 주제를 다룹니다.
AIP에서 Teams로 이어지는 Unified Labeling

AIP에서 Teams로 이어지는 Unified Labeling

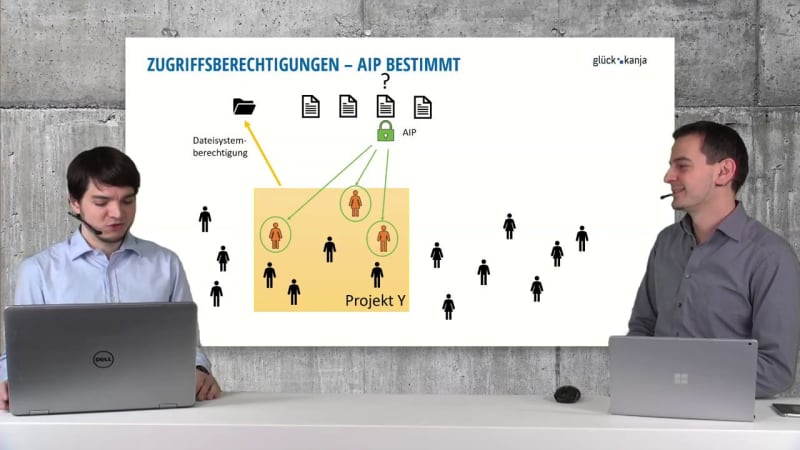
Unified Labeling과 Microsoft 365 Groups 통합으로 이제 하나의 통일된 체계가 마련되었습니다. 기업은 이를 통해 디바이스, 애플리케이션, 클라우드 서비스, 온프레미스를 아우르는 Office 365 환경 전체를 보호하고 관리하기 위한 포괄적인 정책을 일관된 방식으로 만들고 구성하고 자동으로 적용할 수 있습니다.
Ignite Recap: Modern Collaboration과 Communication

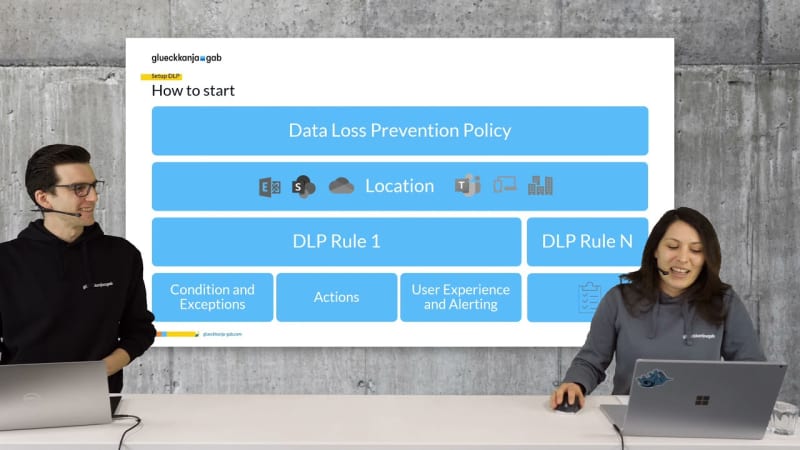
Data Loss Prevention으로 데이터 유출 방지

데이터 유출과 데이터 도용 피해를 입는 기업이 점점 늘고 있습니다. 특히 기밀 데이터가 잘못된 사람의 손에 넘어갈 때 문제는 더욱 심각해집니다. Data Loss Prevention은 E5 구독으로 제공되는 Microsoft Information Protection 제품군의 일부입니다. Microsoft 365 Compliance Center에서 Data Loss Prevention 규칙을 설정하면 Microsoft 365 내의 민감한 정보를 식별하고 모니터링하며 자동으로 보호할 수 있습니다. 전반적인 개요를 소개합니다.
Microsoft Information Protection

Microsoft Information Protection

Data Leakage와 관련해 Microsoft는 과거 여러 개의 독립적인 제품을 제공했습니다. RMS의 후속인 Azure Information Protection(AIP), Data Loss Prevention(DLP), Windows Information Protection(WIP), 그리고 Windows 이외의 기기를 위한 Intune 기반 WIP 대응 제품이 여기에 속합니다. Microsoft가 이 조각들을 Microsoft Information Protection(MIP)이라는 하나의 큰 그림으로 어떻게 통합하는지 보여 드립니다.

기밀 데이터를 어디서나 보호

Sensitivity Labels

어떤 데이터에 추가적인 보호 조치가 필요한지 파악하고 계신가요? Sensitivity Labels를 활용하면 기밀 데이터가 어디서 처리되는지 한눈에 파악할 수 있습니다. 가시적인 레이블은 기밀성에 대한 인식을 높여 사용자가 각별히 주의해야 하는 상황을 인지하도록 돕습니다. 눈에 보이지 않는 추가 레이블은 내장 암호화, 추적, 기타 MIP 기능의 선별적 적용과 같은 자동 보호 조치를 가능하게 합니다.

Endpoint DLP

Endpoint DLP를 사용하면 기밀 데이터를 처리할 수 있는 애플리케이션과 서비스를 직접 지정할 수 있습니다. Windows 11에 기본 내장되어 있어 별도의 소프트웨어 없이 엔드포인트에서 직접 동작합니다. 예를 들어 분류된 데이터를 인쇄하거나 USB 드라이브에 복사하거나 서드파티 클라우드 서비스에 업로드할 수 있는 사용자를 세부적으로 제한할 수 있습니다. Endpoint DLP는 이러한 작업을 모니터링하거나 차단하는 것은 물론, 사용자에게 경고를 표시하는 것도 가능합니다.

Office DLP

Office 365와 Teams에서는 동료나 외부 관계자와 데이터를 쉽게 공유할 수 있습니다. 하지만 링크가 엉뚱한 사람에게 넘어가면 데이터 접근 권한도 함께 넘어갑니다. 이메일에서도 자동 완성을 쓰면서 주의 깊게 확인하지 않으면 수신자 목록에 의도치 않은 주소가 끼어들기 쉽습니다. 이때 Office DLP가 개입합니다. 데이터 분류와 시스템 구성에 따라 기밀 데이터가 의도하지 않은 수신자에게 공유되거나 발송되는 것을 차단하거나 사용자의 명시적인 확인을 요구합니다.

Bring your own Key (BYOK)

Microsoft 365의 모든 데이터는 기본적으로 여러 계층에서 암호화됩니다. 데이터센터 서버의 BitLocker 디스크 암호화부터 tenant별 키를 사용하는 서비스 암호화까지 이어집니다. 하지만 그룹 차원의 내부 규정이든 법적 요구 사항이든 공급망의 요구든, 모든 컴플라이언스 정책에 이것으로 충분한 것은 아닙니다. 이런 경우에는 사용되는 키를 직접 생성하고 통제해야 합니다. BYOK 메커니즘은 서비스 암호화(Customer Key: Exchange, SharePoint Online, Teams), 암호화를 수행하는 Sensitivity Labels, 또는 Azure의 데이터에 사용할 수 있습니다.

Microsoft Cloud App Security (MCAS)

사용자들이 어떤 클라우드 서비스를 사용하고 있으며 거기서 어떤 데이터가 처리되는지 파악하고 있나요? Cloud App Security를 통해 전체 현황을 파악하고 다시 통제권을 확보할 수 있습니다. MCAS는 보안 요건을 충족하지 않는 기기로의 민감한 데이터 다운로드와, 적절한 승인 등급에 미치지 못하는 서비스로의 업로드를 차단합니다. 또한 의심스러운 사례를 보고하고 실시간으로 수동 관리자 개입도 허용합니다.